سلة التسوق


كيفية إعداد شبكة Wi-Fi آمنة للضيوف في بيئة الأعمال
تعرّف على كيفية تهيئة شبكة Wi-Fi آمنة للضيوف باستخدام تشفير WPA3 وعزل الأجهزة والتحكم في النطاق الترددي وأفضل الممارسات لحماية بيانات أعمالك.
بقلم فريق بلو إيدج | نُشر في ١٦ يونيو ٢٠٢٦ | حُدّث في ١٣ نوفمبر ٢٠٢٦ | مدة القراءة: ٥ دقيقة
إجابة سريعة
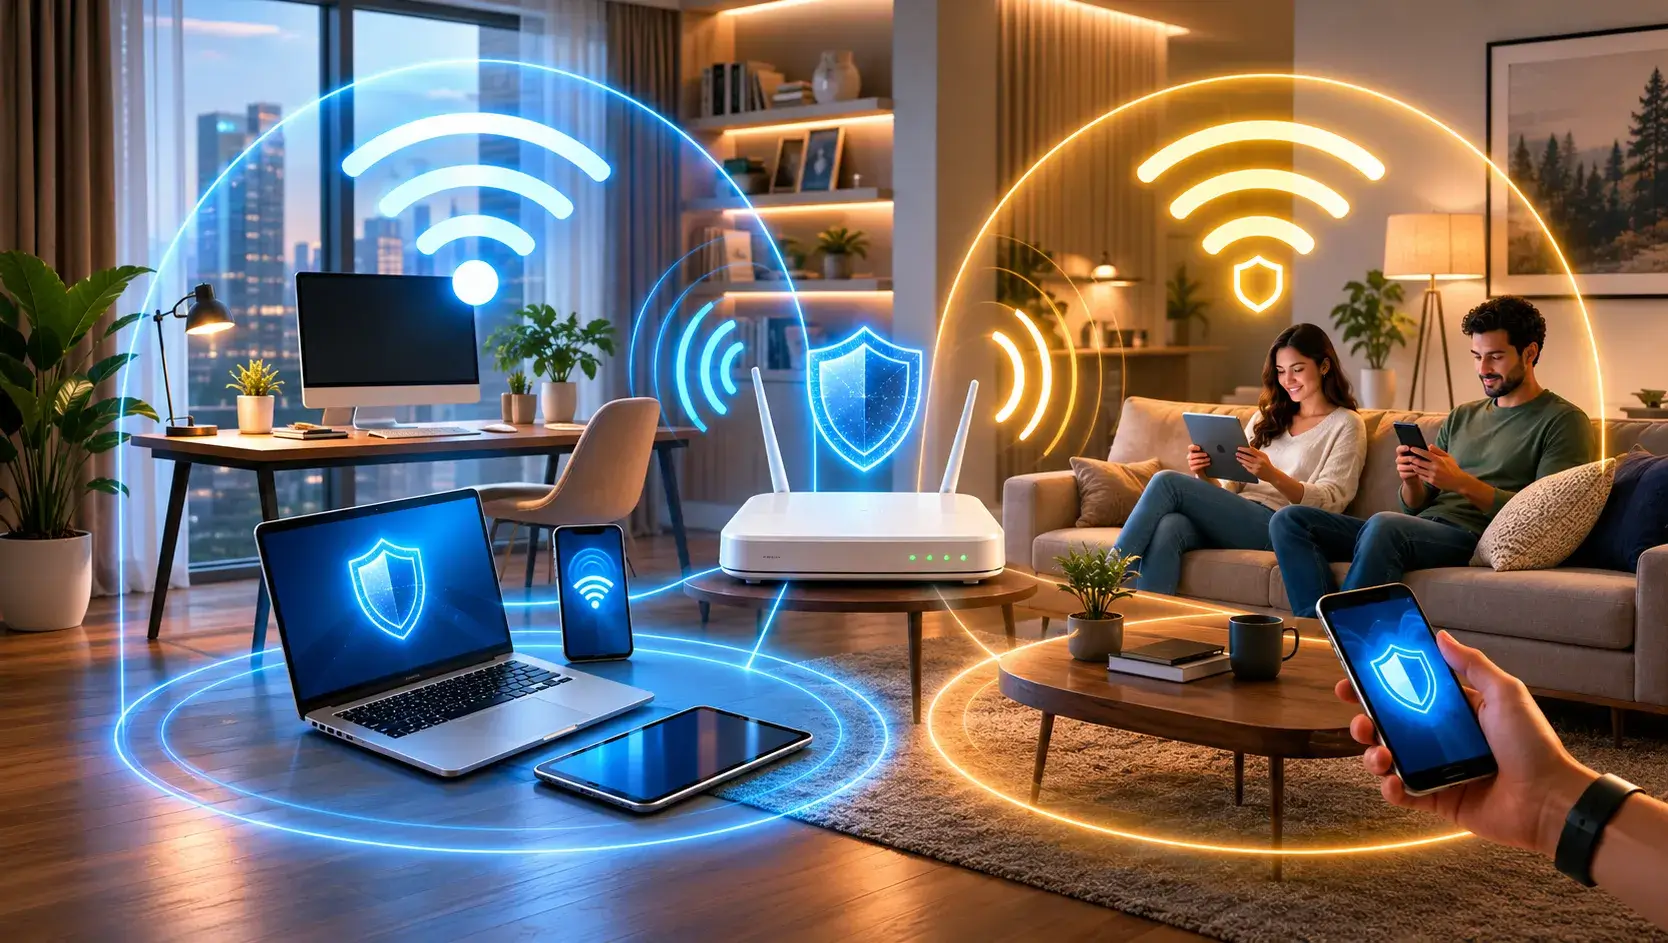
لإعداد شبكة Wi-Fi آمنة للضيوف، سجّل الدخول إلى لوحة التحكم الإدارية للموجّه (الراوتر)، وفعّل ميزة شبكة الضيوف، وخصّص لها معرّف شبكة (SSID) فريدًا. ثم أمّن الشبكة باستخدام تشفير WPA3، وعيّن كلمة مرور قوية، وفعّل عزل الأجهزة (Client Isolation) لمنع الضيوف من الوصول إلى شبكة أعمالك الرئيسية أو أجهزتها.
أصبح توفير الإنترنت للزوار والعملاء والمراجعين متطلبًا أساسيًا في بيئات الأعمال الحديثة. غير أن مشاركة بيانات الدخول إلى شبكتك الرئيسية تنطوي على مخاطر أمنية كبيرة. وهنا تأتي شبكة Wi-Fi المخصصة للضيوف حلًّا لهذه المشكلة، إذ توفّر الاتصال بالإنترنت مع إبقاء بيانات مؤسستك الحساسة معزولة وآمنة.
فعندما يتصل الزوار بشبكة Wi-Fi الرئيسية، قد يتمكنون من الوصول إلى الخوادم المشتركة والطابعات والأجهزة الداخلية. ويزيد هذا الانكشاف من تعرّض البنية التحتية لمؤسستك للبرمجيات الخبيثة وسحب البيانات دون تصريح. أما إنشاء نقطة وصول منفصلة فيضمن استمرار عمليات أعمالك دون انقطاع وبحماية كاملة.
ويتطلب تطبيق شبكة Wi-Fi آمنة للضيوف تهيئة دقيقة. ومن خلال اتباع بروتوكولات أمنية منظّمة، تستطيع المؤسسات حماية أصولها الرقمية مع تقديم اتصال موثوق لضيوفها.
لماذا ينبغي للمؤسسات نشر شبكة Wi-Fi منفصلة للضيوف؟
يوفّر نشر شبكة Wi-Fi منفصلة للضيوف طبقة حيوية من الأمن السيبراني لمؤسستك. إذ تعمل شبكة الضيوف على شبكة محلية افتراضية مستقلة (VLAN) أو شبكة فرعية (Subnet) منفصلة. ويضمن هذا الفصل ألّا تتمكن أي أجهزة مخترَقة يجلبها الزوار إلى منشأتك من إصابة البنية التحتية لشبكتك الرئيسية.
أبرز المزايا:
- تعزيز الأمن السيبراني: عزل أجهزة الزوار عن بيانات شركتك الخاصة وخوادمها وأنظمة الاتصال الداخلية.
- التحكم في النطاق الترددي: يتيح لمسؤولي الشبكة تقييد سرعة الإنترنت المتاحة للضيوف، بما يضمن حصول تطبيقات الأعمال الحيوية على أولوية الوصول إلى سرعات الإنترنت.
- احتواء البرمجيات الخبيثة: منع انتقال الفيروسات من جهاز زائر مصاب إلى محطات العمل الداخلية.
- تبسيط إدارة الوصول: لا حاجة إلى تغيير كلمة مرور شبكة Wi-Fi الرئيسية مرارًا عند مغادرة الموظفين للمؤسسة أو بعد إقامة فعالية كبيرة.
كيف تُهيّئ شبكة Wi-Fi للضيوف بطريقة آمنة؟
يتطلب إعداد شبكة الضيوف الدخول إلى الإعدادات الإدارية للموجّه. اتبع الخطوات الدقيقة التالية لإنشاء شبكة ثانوية آمنة لزوارك.
1. الدخول إلى لوحة التحكم الإدارية للموجّه
حدّد عنوان IP الخاص بالموجّه (وغالبًا ما يكون 192.168.1.1 أو 10.0.0.1) وأدخله في متصفح الويب، ثم سجّل الدخول باستخدام بيانات اعتماد المسؤول. لا تستخدم أبدًا بيانات الاعتماد الافتراضية من المصنع. وإذا لم تكن قد حدّثت كلمة مرور المسؤول بعد، فغيّرها فورًا إلى سلسلة معقدة من الأحرف والأرقام.
2. تفعيل ميزة شبكة الضيوف
انتقل إلى إعدادات الشبكة اللاسلكية أو علامة تبويب تهيئة الشبكة في لوحة تحكم الموجّه. ابحث عن القسم المسمّى "Guest Network" أو "Guest Access" (شبكة الضيوف أو وصول الضيوف)، ثم بدّل الميزة إلى وضع "Enabled" (مفعّل).
3. تخصيص معرّف شبكة (SSID) مميز
أنشئ اسمًا خاصًا بشبكة الضيوف، واعتمد صيغة تسمية تُعرّف الزوار بها بوضوح، مثل "[اسم الشركة]-Guest". لا تُخفِ معرّف الشبكة (SSID)، فإخفاؤه لا يقدم فائدة أمنية تُذكر، بل يتسبب في مشكلات اتصال للمستخدمين الشرعيين.
4. تطبيق بروتوكولات تشفير قوية
اختر WPA3 Personal بروتوكولًا للأمان. وإن كانت أجهزتك لا تدعم WPA3، فاختر WPA2-PSK (AES). ولا تستخدم أبدًا البروتوكولات القديمة مثل WEP أو WPA، إذ يستطيع مجرمو الإنترنت استغلال هذه المعايير المتقادمة بسهولة.
5. تعيين كلمة مرور قوية للضيوف
أنشئ كلمة مرور معقدة خاصة بشبكة الضيوف، وتجنّب الكلمات القاموسية البسيطة. استخدم مزيجًا من الأحرف الكبيرة والصغيرة والأرقام والرموز، وغيّر كلمة المرور هذه وفق جدول منتظم، كأن يكون ذلك مطلع كل ربع سنة.
ما أفضل الممارسات لتأمين شبكة Wi-Fi للضيوف؟
التهيئة ليست سوى الخطوة الأولى؛ فالحفاظ على أمن الشبكة على المدى الطويل يتطلب إدارة مستمرة والتزامًا بأفضل الممارسات المعتمدة في المؤسسات.
- تفعيل عزل الأجهزة: تُعرف هذه الميزة الحيوية أيضًا باسم AP Isolation أو Guest Isolation، وهي تمنع الأجهزة المتصلة بشبكة الضيوف من التواصل فيما بينها، مما يحول دون قيام أي جهة خبيثة على شبكة الضيوف بفحص أجهزة الضيوف الآخرين أو مهاجمتها.
- تعطيل الوصول إلى الشبكة الداخلية: تأكد من أن إعدادات الموجّه تمنع صراحةً وصول شبكة الضيوف إلى الشبكة الداخلية (Intranet)، بحيث يقتصر وصول الضيوف على الإنترنت الخارجي فقط.
- تطبيق بوابة دخول (Captive Portal): اشترط على الزوار الموافقة على سياسة الاستخدام المقبول (AUP) قبل منحهم الوصول إلى الإنترنت. فبوابة الدخول تعمل نقطةَ تفتيش رقمية، ويمكنها مطالبة الضيوف بإدخال بريد إلكتروني أو قبول شروط الخدمة، مما يحدّ من المسؤولية القانونية على المؤسسة.
- تقييد النطاق الترددي وأوقات الإتاحة: هيّئ قواعد جودة الخدمة (QoS) لوضع حد أقصى للنطاق الترددي المتاح لشبكة الضيوف، واضبط شبكة الضيوف كذلك لتعمل خلال ساعات العمل الرسمية فقط.
- تحديث البرامج الثابتة للموجّه باستمرار: تُصدر الشركات المصنّعة تحديثات للبرامج الثابتة (Firmware) لمعالجة الثغرات الأمنية المعروفة. فعّل التحديثات التلقائية أو اعتمد إجراء مراجعة يدوية شهرية لضمان استخدام الموجّه أحدث التعريفات الأمنية.
احمِ البنية التحتية لشبكتك اليوم
تحتاج الشركات الحديثة إلى أنظمة اتصال آمنة ومرنة وعالية الأداء. ويُعدّ إنشاء شبكة Wi-Fi مخصصة للضيوف خطوة أساسية في حماية بيانات مؤسستك مع تلبية احتياجات زوارك. ومن خلال تطبيق معرّفات شبكة (SSID) مستقلة وتشفير قوي وعزل للأجهزة، تقلّل بشكل كبير من مخاطر الاختراقات السيبرانية.
تلتزم شركة Blue Edge للاتصالات والتقنية (BEC) بتمكين شركائها من خلال حلول تقنية آمنة ومتطورة. وإذا كانت مؤسستك بحاجة إلى المساعدة في تصميم البنية التحتية لشبكات المؤسسات أو تنفيذها أو تأمينها، فخبراؤنا على أتم الاستعداد لمساعدتك. تواصل مع BEC اليوم لحجز استشارة شاملة في أمن الشبكات.
الأسئلة الشائعة
-
هل تبطئ شبكة Wi-Fi للزوار سرعات الإنترنت؟
تستخدم شبكة Wi-Fi للزوار عرض النطاق الإجمالي نفسه لشبكتك الرئيسية، لكن يستطيع مسؤولو الشبكة إعداد قواعد جودة الخدمة (QoS) لتحديد عرض النطاق المخصص للزوار، بما يضمن احتفاظ عمليات العمل الداخلية دائمًا باتصال عالي السرعة بغض النظر عن استخدام الزوار للإنترنت.
-
كم مرة يجب على الشركة تغيير كلمة مرور شبكة Wi-Fi للزوار؟
يجب على المؤسسات تحديث كلمة مرور شبكة الزوار كل 30 إلى 90 يومًا، فالتغيير المتكرر يمنع الأشخاص غير المصرح لهم في المباني المجاورة من استخدام عرض النطاق لديك إلى أجل غير مسمى. كما يجب تغيير كلمات المرور فور انتهاء التعاقد مع أي مقاولين خارجيين مُنحوا وصولًا إلى الشبكة.
-
هل تشفير WPA3 ضروري لشبكة Wi-Fi للزوار؟
WPA3 هو أحدث معايير تشفير Wi-Fi المتاحة حاليًا وأكثرها أمانًا، ويوفر حماية أفضل من هجمات التخمين بالقواميس مقارنة بالبروتوكولات الأقدم. فإذا كان موجه مؤسستك يدعم WPA3 فيجب استخدامه، وإذا كانت الأجهزة أقدم فإن WPA2-AES بديل مقبول، مع التفكير في ترقية الأجهزة.
-
هل تستطيع الأجهزة على شبكة الزوار الوصول إلى طابعات الشركة؟
إذا أُعدّت الشبكة بشكل صحيح، فلا تستطيع الأجهزة على شبكة الزوار الوصول إلى طابعات الشركة أو خوادمها. ويجب على مسؤولي الشبكة تعطيل الوصول إلى الشبكة المحلية صراحةً وتفعيل عزل العملاء في إعدادات شبكة الزوار بالموجه لضمان الفصل الكامل عن الأجهزة الداخلية.
عن بلو إيدج
شركة بلو إيدج موزع تقني ذو قيمة مضافة مقره الدمام بالمملكة العربية السعودية، يوفر الشاشات التفاعلية وأنظمة المباني الذكية والبنية التحتية للشبكات وبرمجيات أمن المعلومات للشركات والمشاريع السكنية في أنحاء المملكة، مع خدمات التركيب والدعم الفني.
اعرف المزيد عن بلو إيدج →نُشر في ١٦ يونيو ٢٠٢٦ • آخر تحديث ١٣ نوفمبر ٢٠٢٦ • تتم مراجعة هذه المقالة عند تغير المعايير أو الأنظمة أو إرشادات المنتجات.