سلة التسوق


- المقالات
- حلول إنترنت الأشياء
- إدارة دورة حياة أجهزة IoT: الدليل الشامل
إدارة دورة حياة أجهزة IoT: الدليل الشامل
تعرّف على إدارة دورة حياة أجهزة IoT وكيف تساعد الشركات على نشر الأجهزة المتصلة ومراقبتها وتحديثها وإخراجها من الخدمة بأمان مع خفض التكاليف.
بقلم فريق بلو إيدج | نُشر في ١١ أغسطس ٢٠٢٦ | حُدّث في ١٣ نوفمبر ٢٠٢٦ | مدة القراءة: ١٠ دقيقة
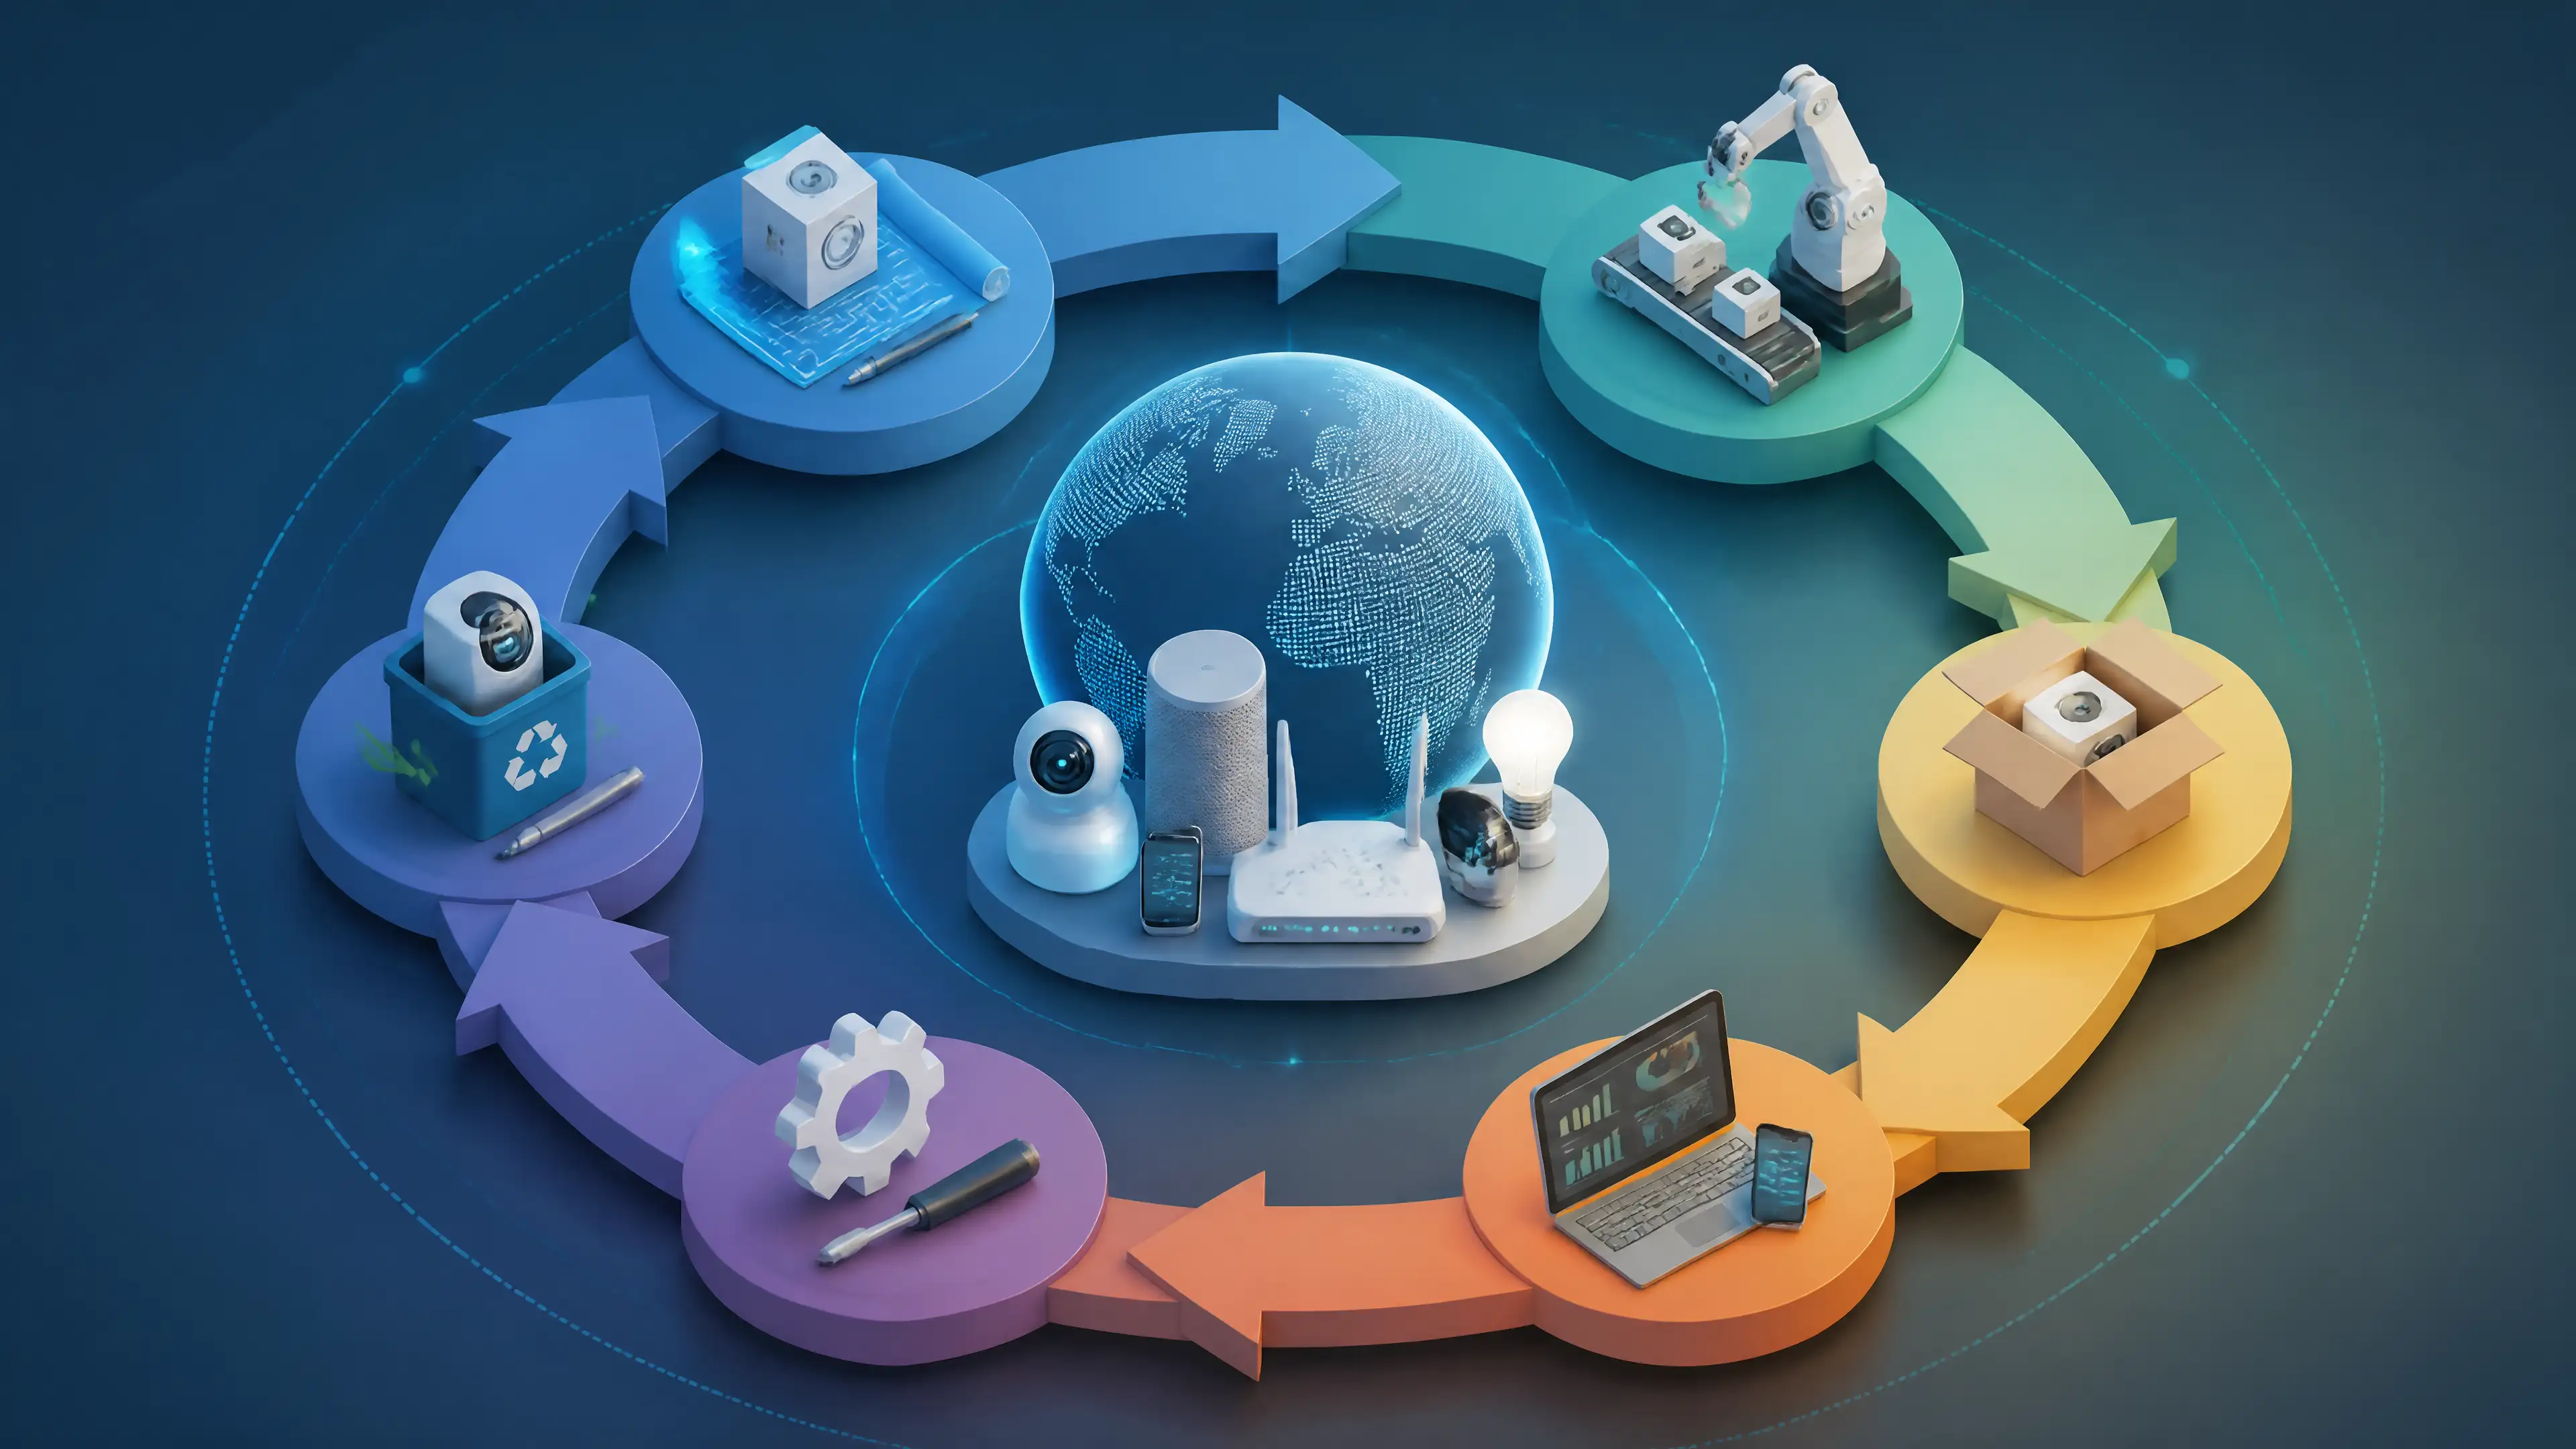
تشمل إدارة دورة حياة أجهزة إنترنت الأشياء (IoT) كل مرحلة من عمر الجهاز المتصل، بدءًا من النشر الأولي وحتى الإخراج النهائي من الخدمة. والمؤسسات التي تطبق إدارة منظمة لدورة الحياة تقلل الثغرات الأمنية، وتخفض التكاليف التشغيلية، وتطيل أداء الأجهزة في عمليات نشر IoT واسعة النطاق.
إدارة جهاز ذكي واحد أمر بسيط، أما إدارة الآلاف منها، الموزعة على مواقع متعددة والتي تعمل بإصدارات برامج ثابتة مختلفة وتتواصل عبر بروتوكولات شبكية متنوعة، فتحدٍّ مختلف تمامًا.
إدارة دورة حياة أجهزة IoT هي العملية المنظمة للإشراف على الأجهزة المتصلة منذ لحظة تهيئتها حتى لحظة إخراجها من الخدمة. ومن دون إطار واضح، تخاطر المؤسسات بتراكم البرامج الثابتة القديمة والثغرات الأمنية غير المعالجة والأجهزة المهملة التي تستنزف الموارد بصمت وتعرّض المؤسسة لمخاطر عدم الامتثال.
ويتنامى حجم هذا التحدي بسرعة؛ فوفقًا لـ Statista، يُتوقع أن يتجاوز عدد أجهزة IoT المتصلة حول العالم 29 مليار جهاز بحلول عام 2030. ويحتاج كل جهاز منها إلى التهيئة والمراقبة والتحديث ثم الإخراج من الخدمة في نهاية المطاف. وبالنسبة إلى فرق تقنية المعلومات ومسؤولي الشبكات وصناع القرار التقني، لم يعد السؤال هو ما إذا كانت إدارة دورة الحياة مهمة، بل كيف تُنفّذ على النحو الصحيح.
يستعرض هذا الدليل كل مرحلة من مراحل دورة حياة أجهزة IoT، ويقارن بين أبرز الأدوات والمناهج المتاحة، ويقدم إرشادات عملية لبناء إطار إدارة يتوسع مع نمو مؤسستك.
ما مراحل دورة حياة أجهزة IoT؟
تُنظَّم إدارة دورة حياة أجهزة IoT عادةً في خمس مراحل متمايزة، لكل منها متطلباتها التقنية وقراراتها التشغيلية.
المرحلة 1: التخطيط والشراء
قبل تشغيل أي جهاز، يجب على المؤسسات تحديد حالة الاستخدام، وتقييم خيارات الأجهزة، ووضع معايير الشراء. وتتضمن هذه المرحلة اختيار أجهزة تتوافق مع متطلبات الاتصال طويلة المدى والمعايير الأمنية والتزامات الدعم من المزود.
ومن أبرز الاعتبارات في هذه المرحلة:
- التوافق مع البنية التحتية الحالية للشبكة وبروتوكولاتها (مثل MQTT وCoAP وZigbee وLTE-M)
- استمرارية المزود وتوفر دعم طويل المدى للبرامج الثابتة
- الشهادات الأمنية مثل الامتثال لمعيار IEC 62443 أو FIPS 140-2
- التكلفة الإجمالية للملكية، مع احتساب الصيانة والتحديثات والاستبدال في نهاية المطاف
للقرارات المتخذة أثناء الشراء أثر تراكمي على كل المراحل اللاحقة. فالجهاز الذي يُختار دون سياسة واضحة من المزود لنهاية العمر (EOL) قد يتحول إلى عبء مكلف خلال ثلاث إلى خمس سنوات.
المرحلة 2: النشر والتهيئة
يتضمن النشر تركيب الأجهزة فعليًا وإعدادها للوصول الآمن إلى الشبكة. أما التهيئة، وهي عملية تسجيل الجهاز في منصة الإدارة ومنحه بيانات الاعتماد، فهي الخطوة الأكثر حساسية أمنيًا في دورة الحياة بأكملها.
ومن أفضل الممارسات للتهيئة الآمنة:
- تخصيص هويات فريدة للأجهزة باستخدام شهادات X.509 أو المصادقة القائمة على العتاد
- تطبيق التهيئة دون تدخل (ZTP) في عمليات النشر واسعة النطاق للحد من الأخطاء البشرية
- فرض تجزئة الشبكة لعزل أجهزة IoT عن أنظمة الأعمال الحيوية
- تعطيل بيانات الاعتماد الافتراضية قبل تشغيل أي جهاز
الجهاز الذي لم تُحكم تهيئته يمثل منفذ هجوم دائمًا. ووفقًا لتقرير ENISA Threat Landscape for IoT، لا تزال المصادقة الضعيفة والإعدادات الافتراضية غير الآمنة من أكثر الثغرات استغلالًا في عمليات نشر الأجهزة المتصلة.
المرحلة 3: التشغيل والمراقبة
بعد النشر، تدخل الأجهزة أطول مراحل دورة حياتها، وهي مرحلة التشغيل الفعلي. وهنا تصبح المراقبة المستمرة وإدارة الأداء والإشراف الأمني مسؤوليات يومية.
وتشمل الإدارة التشغيلية الفعّالة:
- مراقبة القياسات عن بُعد لحظيًا لرصد الحالات الشاذة في سلوك الأجهزة أو حركة الشبكة
- التنبيهات الآلية عند فقدان الاتصال أو تجاوز الحدود المسموح بها أو إعادة التشغيل غير المتوقعة
- إدارة جرد الأصول للحفاظ على سجل دقيق ومحدّث لجميع الأجهزة النشطة
- التشخيص عن بُعد لمعالجة المشكلات دون الحاجة إلى زيارات ميدانية
وفي المرحلة التشغيلية أيضًا تتضح الفجوة بين بيئات IoT المُدارة وغير المُدارة بأوضح صورها. إذ تفيد المؤسسات التي تستخدم منصات مركزية لإدارة IoT باستمرار بأوقات أسرع للاستجابة للحوادث ومتوسط وقت إصلاح (MTTR) أقل مقارنة بتلك التي تعتمد على الإشراف اليدوي.
المرحلة 4: الصيانة والتحديثات
يجب تسليم تحديثات البرامج الثابتة والتصحيحات الأمنية وتغييرات الإعدادات بشكل موثوق وعلى نطاق واسع. وفي هذه المرحلة تواجه كثير من المؤسسات أكبر قدر من الصعوبات التشغيلية، لا سيما في البيئات التي تضم آلاف الأجهزة غير المتجانسة.
وينبغي أن تتناول استراتيجية إدارة التحديثات المنظمة ما يلي:
- قدرات التحديث اللاسلكي (OTA) لتطبيق تغييرات البرامج الثابتة دون وصول مادي
- الطرح المرحلي الذي يختبر التحديثات على مجموعة فرعية من الأجهزة قبل النشر الكامل
- آليات التراجع للعودة إلى الإصدارات السابقة من البرامج الثابتة إذا تسبب التحديث في عدم الاستقرار
- ترتيب أولويات التصحيحات بناءً على تصنيفات خطورة CVE وأهمية الجهاز
ويُعد تأخير التصحيحات الأمنية من أكثر الإخفاقات شيوعًا وخطورة في إدارة دورة حياة IoT. فقد وجد تقرير Armis State of Cyberwarfare لعام 2023 أن البرامج الثابتة غير المحدّثة كانت عاملًا مساهمًا في معظم الحوادث الأمنية المرتبطة بـ OT وIoT التي جرى تحليلها.
المرحلة 5: الإخراج من الخدمة والإيقاف النهائي
لكل جهاز عمر تشغيلي محدد. وعندما يصل الجهاز إلى نهاية عمره، سواء بسبب عطل في العتاد أو انتهاء دعم المزود أو تقادمه أمنيًا، يجب إخراجه من الخدمة بطريقة منظمة وآمنة.
ويشمل الإخراج السليم من الخدمة:
- إلغاء بيانات اعتماد الجهاز وإزالته من أنظمة إدارة الهوية
- مسح البيانات المخزنة لمنع الوصول غير المصرح به إلى المعلومات الحساسة
- تحديث سجلات جرد الأصول لتعكس إزالة الجهاز
- التخلص من العتاد وفق أنظمة النفايات الإلكترونية (مثل توجيه WEEE في الاتحاد الأوروبي)
وتجاوز أي من هذه الخطوات يترك مخاطر متبقية. فالجهاز المُخرج من الخدمة الذي يحتفظ ببيانات اعتماد صالحة أو مخزنة يمثل نقطة دخول محتملة للجهات المهاجمة، حتى بعد إزالته فعليًا من الخدمة.
مقارنة منصات إدارة دورة حياة IoT
يُعد اختيار المنصة المناسبة محوريًا لتنفيذ إدارة دورة الحياة على نطاق واسع. ويقارن الجدول التالي بين ست من أبرز منصات إدارة أجهزة IoT عبر مجالات القدرات الرئيسية.
| الميزة | AWS IoT Device Management | Azure IoT Hub | Google Cloud IoT Core | IBM Watson IoT | Particle IoT | Losant |
|---|---|---|---|---|---|---|
| تحديثات البرامج الثابتة OTA | ✅ نعم | ✅ نعم | ✅ نعم | ✅ نعم | ✅ نعم | ✅ نعم |
| التهيئة دون تدخل | ✅ نعم | ✅ نعم | ❌ لا | ⚠️ محدود | ✅ نعم | ❌ لا |
| ظل الجهاز / التوأم الرقمي | ✅ نعم | ✅ نعم | ✅ نعم | ✅ نعم | ❌ لا | ✅ نعم |
| دعم بروتوكولات متعددة | ✅ MQTT، HTTP | ✅ MQTT، AMQP، HTTP | ✅ MQTT، HTTP | ✅ MQTT، HTTP | ⚠️ بروتوكول خاص | ✅ MQTT، HTTP |
| المراقبة اللحظية | ✅ نعم | ✅ نعم | ✅ نعم | ✅ نعم | ✅ نعم | ✅ نعم |
| دعم الحوسبة الطرفية | ✅ AWS Greengrass | ✅ Azure IoT Edge | ✅ نعم | ⚠️ محدود | ❌ لا | ⚠️ محدود |
| ميزات أمنية مدمجة | ✅ متقدمة | ✅ متقدمة | ✅ متقدمة | ✅ متقدمة | ⚠️ أساسية | ⚠️ أساسية |
| قابلية التوسع | المؤسسات الكبرى | المؤسسات الكبرى | المؤسسات الكبرى | المؤسسات الكبرى | الشركات المتوسطة | من المنشآت الصغيرة إلى المتوسطة |
| نموذج التسعير | الدفع حسب الاستخدام | الدفع حسب الاستخدام | الدفع حسب الاستخدام | مخصص | اشتراك | اشتراك |
| الأنسب لـ | المؤسسات المتكاملة مع AWS | مستخدمي منظومة Microsoft | مستخدمي Google Cloud | القطاعات الخاضعة للتنظيم | الشركات الناشئة في مجال العتاد | عمليات نشر IoT الأصغر |
كيف تختار؟ تناسب AWS IoT Device Management المؤسسات التي تعمل أصلًا ضمن منظومة AWS وتحتاج إلى قابلية توسع بمستوى المؤسسات. ويُعد Azure IoT Hub الخيار المنطقي للبيئات المتمحورة حول Microsoft. وتقدم Particle IoT نقطة انطلاق سهلة للفرق المتخصصة في العتاد التي تبني منتجات متصلة على نطاق متوسط. أما في عمليات النشر الأصغر حيث تتقدم البساطة على القدرات الخام، فيوفر Losant بديلًا أقل تعقيدًا.
ما أبرز التحديات في إدارة دورة حياة أجهزة IoT؟
إدارة تنوع الأجهزة على نطاق واسع
تضم معظم بيئات IoT المؤسسية أجهزة من مصنّعين متعددين، تعمل بأنظمة تشغيل مختلفة وتتواصل عبر بروتوكولات متباينة. ويتطلب تحقيق رؤية مركزية عبر هذه البيئة إما منصة تدعم نطاقًا واسعًا من البروتوكولات، أو طبقة وسيطة توحّد البيانات قبل وصولها إلى نظام الإدارة.
الموازنة بين الأمن واستمرارية التشغيل
يفتح تطبيق تحديثات البرامج الثابتة نافذة من المخاطر. ففي البيئات التشغيلية الحرجة، مثل خطوط التصنيع والمنشآت الصحية والبنية التحتية للمرافق، قد لا يكون إيقاف الأجهزة للتحديث مقبولًا تشغيليًا. وتساعد استراتيجيات الطرح المرحلي والنشر بأسلوب blue-green على تقليل التعطّل مع الحفاظ على حداثة التصحيحات.
أجهزة IoT الخفية وفجوات الجرد
يشير مصطلح أجهزة IoT الخفية (Shadow IoT) إلى الأجهزة المتصلة بشبكة المؤسسة دون تسجيل أو إشراف رسمي. وهذه الأجهزة غير مرئية لمنصات الإدارة، وتمثل أسطح هجوم غير مراقبة. ويمكن للفحص المنتظم للشبكة باستخدام أدوات مثل Nmap أو Forescout أو Armis كشف الأجهزة غير المصرح بها قبل أن تتحول إلى عبء.
الامتثال التنظيمي عبر الولايات القضائية المختلفة
يجب على المؤسسات العاملة في مناطق متعددة التعامل مع مجموعة متنامية من الأنظمة الخاصة بإنترنت الأشياء، منها قانون المرونة السيبرانية في الاتحاد الأوروبي (EU Cyber Resilience Act)، وقانون أمن المنتجات والبنية التحتية للاتصالات (PSTI) في المملكة المتحدة، وإرشادات NIST للأمن السيبراني لإنترنت الأشياء (NISTIR 8259). وباتت وثائق إدارة دورة الحياة، لا سيما ما يتعلق بتسليم التحديثات والإخراج من الخدمة، مطلوبة بشكل متزايد في عمليات تدقيق الامتثال.
المقاييس الرئيسية لقياس فاعلية إدارة دورة حياة IoT
لا تتجاوز قوة إطار إدارة دورة الحياة قوة الرؤية التي يوفرها. وتقدم المقاييس التالية أساسًا منظمًا لتقييم أداء البرنامج:
| المقياس | الوصف | المعيار المستهدف |
|---|---|---|
| معدل حداثة البرامج الثابتة | نسبة الأجهزة التي تعمل بأحدث إصدار معتمد من البرامج الثابتة | ≥ 95% |
| متوسط وقت التصحيح (MTTP) | متوسط الوقت من إصدار التصحيح حتى نشره بالكامل | ≤ 30 يومًا للتصحيحات الحرجة |
| توفر الأجهزة | نسبة وقت التشغيل عبر أسطول الأجهزة الخاضعة للمراقبة | ≥ 99.5% |
| مدة التهيئة | الوقت من استلام الجهاز حتى تشغيله الفعلي | ≤ 24 ساعة (مع ZTP) |
| معدل الامتثال في الإخراج من الخدمة | نسبة الأجهزة المُخرجة من الخدمة التي عولجت وفق السياسة | 100% |
| معدل اكتشاف الأجهزة غير المسجلة | معدل تحديد أجهزة IoT الخفية | يُراجع شهريًا |
تتيح متابعة هذه المقاييس بمرور الوقت لفرق تقنية المعلومات والعمليات تحديد نقاط الضعف المنهجية، وتبرير الاستثمار في أدوات إدارة دورة الحياة، وإثبات وضع الامتثال أمام المدققين والأطراف المعنية.
كيف تبني إطارًا لإدارة دورة حياة IoT: خارطة طريق عملية
لا يتطلب بناء برنامج منظم لإدارة دورة الحياة استبدال البنية التحتية الحالية بين ليلة وضحاها، إذ يتيح النهج المرحلي للمؤسسات بناء القدرات الأساسية قبل التوسع في التعقيد.
الخطوة 1 — إعداد جرد كامل للأجهزة. استخدم أدوات اكتشاف الشبكة لتحديد كل جهاز متصل وتصنيفه، بما في ذلك الشركة المصنعة والطراز وإصدار البرنامج الثابت والموقع على الشبكة. فلا يمكن لأي برنامج لإدارة دورة الحياة أن يكون فعّالًا دون سجل أصول دقيق.
الخطوة 2 — تحديد سياسات دورة الحياة لكل فئة من الأجهزة. ضع سياسات موثقة تغطي معايير التهيئة ووتيرة التحديث ومتطلبات المراقبة وإجراءات الإخراج من الخدمة لكل فئة من الأجهزة في بيئتك.
الخطوة 3 — اختيار منصة إدارة مركزية ودمجها. اختر منصة تتوافق مع بنيتك التحتية السحابية الحالية ومتطلبات البروتوكولات والنطاق. وأعطِ الأولوية للمنصات التي تدعم تحديثات OTA والتنبيهات الآلية وإدارة هوية الأجهزة.
الخطوة 4 — أتمتة مسارات التهيئة والتحديث. قلّل نقاط التدخل اليدوي عبر التهيئة دون تدخل ومسارات النشر الآلي للتصحيحات. فالأتمتة تقلل الأخطاء البشرية وتسرّع الاستجابة للتصحيحات الأمنية الحرجة.
الخطوة 5 — تطبيق المراقبة المستمرة مع مسارات تصعيد محددة. اضبط حدود التنبيه وحدد إجراءات تصعيد واضحة للحالات الشاذة، وتأكد من أن نطاق المراقبة يشمل مقاييس الاتصال وبيانات القياس الأمني معًا.
الخطوة 6 — جدولة مراجعات دورية لدورة الحياة. أجرِ مراجعات ربع سنوية لسلامة أسطول الأجهزة وحداثة البرامج الثابتة والتعرض لانتهاء الدعم. واستخدم هذه المراجعات للتخطيط المسبق لدورات تحديث الأجهزة ومتطلبات الامتثال الناشئة.
القيمة طويلة المدى لإدارة دورة الحياة على النحو الصحيح
إدارة دورة حياة أجهزة IoT ليست مشروع تطبيق لمرة واحدة، بل انضباط تشغيلي مستمر. والمؤسسات التي تتعامل معها بوصفها برنامجًا متواصلًا لا قائمة مهام للنشر تجني مزايا متراكمة: معدلات حوادث أقل، وتكاليف تشغيلية أدنى، وعمر خدمة أطول للأجهزة، ووضع امتثال أقوى.
وتتراكم تكلفة الإهمال بالسرعة نفسها. فالجهاز غير المحدّث يصبح جهازًا مخترقًا، والجهاز غير المتتبَّع يصبح أصلًا خفيًا، والجهاز المُخرج من الخدمة دون إلغاء بيانات اعتماده بشكل سليم يصبح ثغرة دائمة.
تُبنى أكثر بيئات IoT مرونة على مبدأ بسيط: كل جهاز معروف ومسجل، وكل مرحلة مُدارة، ولا شيء يُترك للصدفة.
ومع توسع عمليات نشر IoT وتزايد التوقعات التنظيمية، ستكون المؤسسات الأقدر على النجاح طويل المدى هي تلك التي تُرسي الآن ممارسات منظمة لإدارة دورة الحياة، قبل أن يتجاوز تعقيد أساطيل أجهزتها قدرتها على إدارتها.
الأسئلة الشائعة
-
ما إدارة دورة حياة أجهزة إنترنت الأشياء؟
إدارة دورة حياة أجهزة إنترنت الأشياء هي العملية الشاملة للإشراف على الأجهزة المتصلة عبر جميع مراحل عمرها التشغيلي، ومنها التخطيط والنشر والتجهيز والمراقبة والصيانة والإخراج من الخدمة، بهدف الحفاظ على أمان الأجهزة وأدائها وامتثالها في كل مرحلة.
-
لماذا تُعد إدارة تحديثات البرامج الثابتة حاسمة في إدارة دورة حياة إنترنت الأشياء؟
البرامج الثابتة غير المحدَّثة من أكثر نقاط الدخول شيوعًا للهجمات السيبرانية على بيئات إنترنت الأشياء، فالتحديثات المنتظمة تسد الثغرات المعروفة وتحافظ على توافق البروتوكولات وتضمن استمرار تلبية الأجهزة لمعايير الأمان. ويزيد تأخير التحديث خطر الاستغلال كثيرًا، خاصة للأجهزة المكشوفة على الشبكات العامة.
-
كيف يحسّن التجهيز دون تدخل يدوي (Zero-Touch Provisioning) كفاءة نشر إنترنت الأشياء؟
يؤتمت التجهيز دون تدخل يدوي (ZTP) إعداد الأجهزة وتسجيلها عند أول اتصال بالشبكة، فيلغي خطوات الإعداد اليدوي، ويقلل وقت التجهيز وخطر أخطاء الإعداد، وهو قيّم بشكل خاص في عمليات النشر الكبيرة التي يكون فيها الإعداد اليدوي لمئات أو آلاف الأجهزة غير ممكن عمليًا.
-
ما إنترنت الأشياء الظل ولماذا يمثل خطرًا أمنيًا؟
يشير إنترنت الأشياء الظل إلى الأجهزة المتصلة العاملة على شبكة المؤسسة دون تسجيل رسمي أو إشراف، ولأنها غير مرئية لمنصات الإدارة فهي لا تتلقى تحديثات للبرامج الثابتة ولا تولّد بيانات قياس مراقبة، وتمثل مساحات هجوم غير خاضعة للسيطرة. والفحص المنتظم للشبكة هو الطريقة الرئيسية لاكتشاف هذه الأجهزة ومعالجتها.
-
متى يجب إخراج جهاز إنترنت الأشياء من الخدمة؟
يجب إخراج الجهاز من الخدمة عندما يبلغ نهاية دعم المورد (أي لم تعد التحديثات الأمنية متاحة)، أو عندما لا يمكن تحديثه لتلبية معايير الأمان الحالية، أو عند استبداله بطراز أحدث. ويجب أن يتضمن الإخراج من الخدمة دائمًا إلغاء بيانات الاعتماد ومسح البيانات وتحديث سجل الأصول لمنع أي انكشاف أمني متبقٍ.
هل أنت مستعد لتعزيز برنامج إدارة أجهزة IoT لديك؟
سواء كنت تنشر أول أسطول من الأجهزة المتصلة أو تدير آلاف الأصول عبر مواقع متعددة، فإن النهج المنظم لإدارة دورة الحياة هو الأساس لبيئة IoT آمنة وقابلة للتوسع.
تواصل مع فريقنا اليوم لمناقشة كيف يمكن للمزيج المناسب من المنصات والسياسات والخبرات أن يساعد مؤسستك على إدارة أجهزة IoT بثقة، من النشر الأولي حتى الإخراج المسؤول من الخدمة.
عن بلو إيدج
شركة بلو إيدج موزع تقني ذو قيمة مضافة مقره الدمام بالمملكة العربية السعودية، يوفر الشاشات التفاعلية وأنظمة المباني الذكية والبنية التحتية للشبكات وبرمجيات أمن المعلومات للشركات والمشاريع السكنية في أنحاء المملكة، مع خدمات التركيب والدعم الفني.
اعرف المزيد عن بلو إيدج →نُشر في ١١ أغسطس ٢٠٢٦ • آخر تحديث ١٣ نوفمبر ٢٠٢٦ • تتم مراجعة هذه المقالة عند تغير المعايير أو الأنظمة أو إرشادات المنتجات.