سلة التسوق


- المقالات
- الأمن السيبراني
- الأمن السيبراني للمنشآت الصغيرة في السعودية: قائمة التحقق والتكاليف والأنظمة
الأمن السيبراني للمنشآت الصغيرة في السعودية: قائمة التحقق والتكاليف والأنظمة
هل تحتاج المنشآت الصغيرة في السعودية إلى الأمن السيبراني؟ قائمة تحقق مرحلية، والتكاليف، وضوابط NCA الجديدة للقطاع الخاص، والتزامات الإبلاغ وفق PDPL.
بقلم فريق بلو إيدج | نُشر في ٩ أكتوبر ٢٠٢٦ | حُدّث في ١٠ أكتوبر ٢٠٢٦ | مدة القراءة: ١٢ دقيقة

إجابة سريعة
نعم. فمعظم الهجمات على المنشآت الصغيرة هجمات مؤتمتة تعتمد على التصيّد الاحتيالي وكلمات المرور المسروقة والبرمجيات غير المحدّثة، وتُعدّ برمجيات الفدية الأشد ضررًا بالمنشآت الصغيرة: فقد وجد تقرير Verizon لاختراقات البيانات لعام 2025 أنها حاضرة في 88% من الاختراقات التي طالت المنشآت الصغيرة والمتوسطة. ويكفي خط أساس مختصر يشمل المصادقة متعددة العوامل، والتحديثات التلقائية، والنسخ الاحتياطية غير المتصلة، وتدريب الموظفين، لإيقاف معظم هذه الهجمات.
يفترض كثير من أصحاب الأعمال أن منشآتهم أصغر من أن تثير اهتمام المهاجمين. لكن المهاجمين نادرًا ما يختارون أهدافهم بناءً على الحجم؛ فالأدوات المؤتمتة ترسل رسائل التصيّد بالجملة وتمسح الإنترنت بحثًا عن الأنظمة غير المحدّثة، وأي منشأة تستخدم كلمة مرور مكررة أو موجّهًا (راوتر) قديمًا تصبح هي الضحية.
وبالنسبة إلى منشأة صغيرة لا تملك إدارة لتقنية المعلومات، فإن السؤال الأصعب ليس ما إذا كان عليها التحرك، بل بماذا تبدأ وكم سيكلّفها ذلك. وفي المملكة العربية السعودية أصبح هناك سبب تنظيمي أيضًا: فقد أصدرت الهيئة الوطنية للأمن السيبراني ضوابط لجهات القطاع الخاص من خارج البنية التحتية الحساسة، وهي تشمل المنشآت الصغيرة والمتوسطة. أما الهجمات نفسها فقد تناولناها في مقال أبرز تهديدات الأمن السيبراني في المملكة العربية السعودية.
يعرض هذا الدليل خط الأساس الذي تحتاجه كل منشأة صغيرة، وقائمة تحقق مرحلية، وكيف ينبغي أن تعمل النسخ الاحتياطية، ومكونات التكلفة، والأنظمة السعودية المطبّقة حاليًا.
ماذا يعني الأمن السيبراني للمنشأة الصغيرة؟
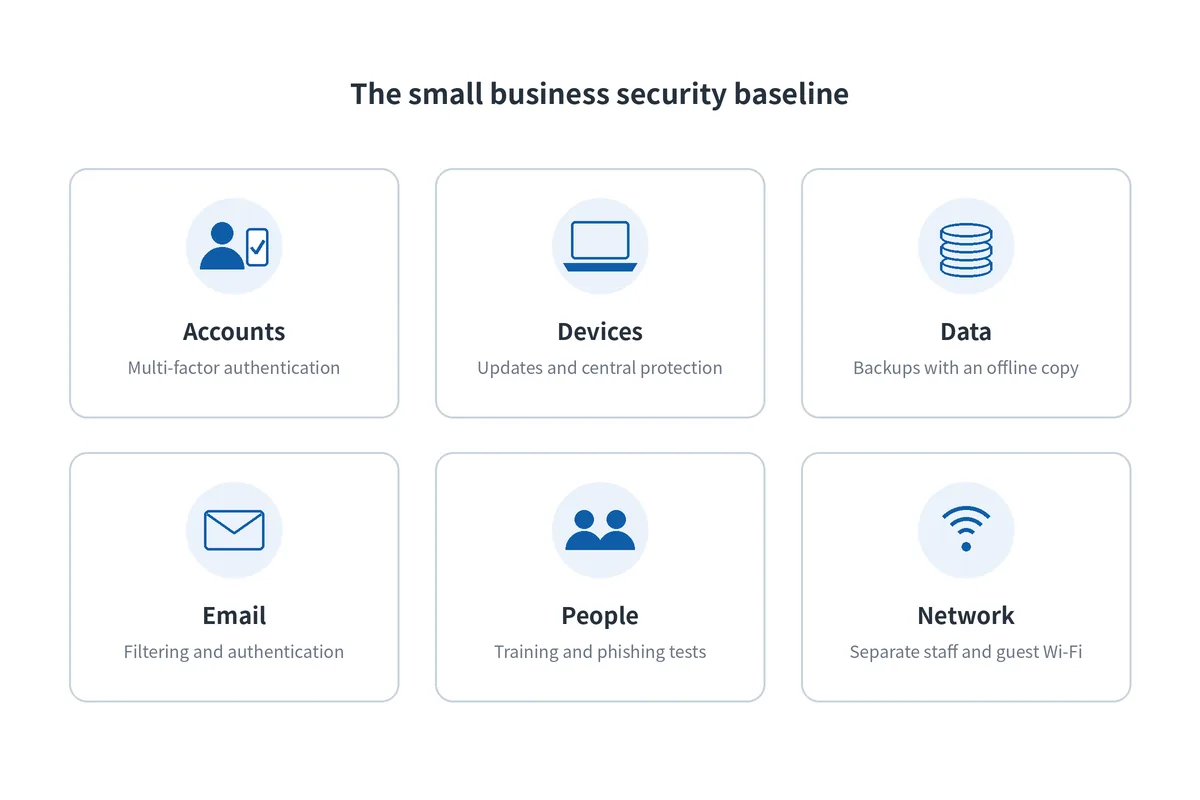
يعني الأمن السيبراني للمنشأة الصغيرة قائمة قصيرة من وسائل الحماية التي توقف الهجمات التي ستواجهها فعلًا، وليس برنامجًا أمنيًا بحجم المؤسسات الكبرى. وتغطي ستة مجالات معظم ما تحتاجه:
- الحسابات: تفعيل المصادقة متعددة العوامل على البريد الإلكتروني والحسابات المصرفية والخدمات السحابية وحسابات المسؤولين، حتى لا تكفي كلمة مرور مسروقة للدخول.
- الأجهزة: تحديثات تلقائية، وحماية تُدار مركزيًا، وعدم استخدام صلاحيات المسؤول في العمل اليومي.
- البيانات: نسخ احتياطية تعمل تلقائيًا، مع نسخة واحدة لا تستطيع برمجيات الفدية الوصول إليها.
- البريد الإلكتروني: تصفية الرسائل الضارة، والتحقق من هوية نطاقكم (الدومين).
- الأفراد: تدريب قصير ومنتظم ومحاكاة لرسائل التصيّد، ليتمكن الموظفون من التعرّف على الرسائل المشبوهة والإبلاغ عنها.
- الشبكة: فصل شبكة الموظفين عن شبكة الضيوف والأجهزة المتصلة، مع إبقاء البرامج الثابتة للموجّه وجدار الحماية محدّثة.
لماذا تُستهدف المنشآت الصغيرة؟
تتعرض المنشآت الصغيرة للهجوم لأن اختراقها أسهل، لا لأن أحدًا اختارها تحديدًا. فقد وجد تقرير Verizon لتحقيقات اختراق البيانات لعام 2026 أن برمجيات الفدية كانت حاضرة في 48% من جميع الاختراقات، وأن استغلال الثغرات البرمجية، الذي يقف وراء 31% من الاختراقات، قد تجاوز كلمات المرور المسروقة ليصبح أكثر طرق الدخول شيوعًا.
والنمط ثابت: رسالة تصيّد أو كلمة مرور مكررة تفتح حساب بريد إلكتروني، أو ثغرة في جهاز غير محدّث تفتح الشبكة، ثم تتبعها برمجيات الفدية أو الاحتيال بالفواتير. وتتضرر المنشآت الصغيرة أكثر لأنها نادرًا ما تمتلك نسخة احتياطية غير متصلة، أو شخصًا ثانيًا يعرف الأنظمة، أو خطة للساعة الأولى.
ماذا يجب أن تتضمن قائمة التحقق للأمن السيبراني في المنشآت الصغيرة؟
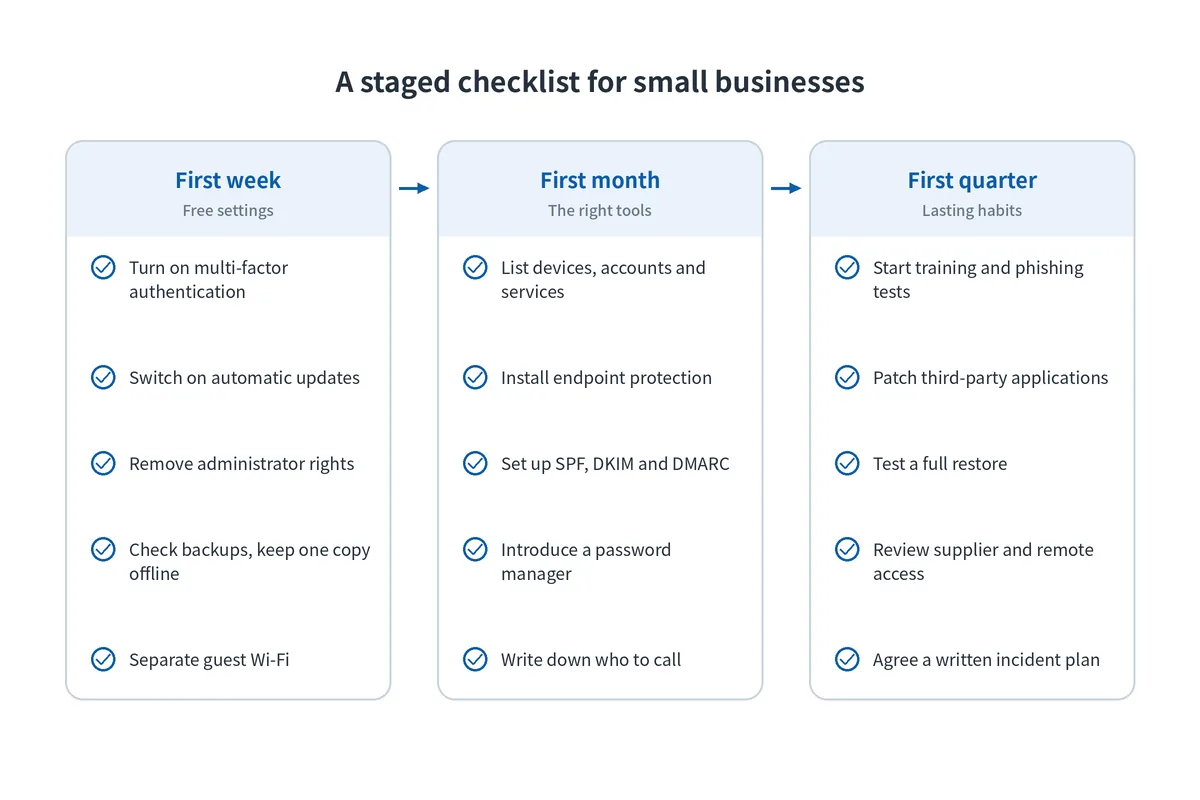
اعملوا على ثلاث مراحل: إعدادات تدفعون ثمنها أصلًا في الأسبوع الأول، والأدوات المناسبة في الشهر الأول، وعادات راسخة في الربع الأول.
ماذا تفعلون في الأسبوع الأول؟
- فعّلوا المصادقة متعددة العوامل للبريد الإلكتروني والحسابات المصرفية وكل حسابات المسؤولين. فكلٌّ من Microsoft 365 وGoogle Workspace يتضمنها دون تكلفة إضافية، كما أن المصادقة متعددة العوامل تمنع معظم الهجمات التي تعتمد على كلمات المرور المسروقة.
- شغّلوا التحديثات التلقائية لأنظمة التشغيل والمتصفحات والبرامج المكتبية، وسجّلوا أي جهاز لم يعد يتلقى التحديثات.
- أزيلوا صلاحيات المسؤول من الحسابات اليومية، حتى لا يتمكن أي مرفق ضار من تثبيت برامج.
- تحققوا من أن نسخكم الاحتياطية تعمل، وأن نسخة واحدة على الأقل غير متصلة أو غير قابلة للتعديل.
- افصلوا شبكة Wi-Fi للضيوف عن شبكة الموظفين، كما هو موضح في مقال كيفية إعداد شبكة Wi-Fi آمنة للضيوف.
ماذا تفعلون في الشهر الأول؟
- أعدّوا قائمة بكل جهاز وحساب وخدمة سحابية، مع تحديد مسؤول عن كلٍّ منها. فلا يمكنكم حماية ما لا تعرفون بوجوده.
- ثبّتوا حماية للأجهزة الطرفية بمستوى الأعمال على كل حاسوب محمول وخادم، تُدار مركزيًا بدلًا من تركها لكل مستخدم.
- اضبطوا سجلات SPF وDKIM وDMARC على نطاق بريدكم الإلكتروني، حتى لا يتمكن المحتالون بسهولة من إرسال رسائل تبدو صادرة منكم.
- اعتمدوا أداة لإدارة كلمات المرور وتوقفوا عن مشاركة كلمات المرور في رسائل الدردشة.
- دوّنوا بمن تتصلون إذا حدث خطأ ما: جهة الاتصال لتقنية المعلومات، والبنك، ومزوّد البريد الإلكتروني.
ماذا تفعلون في الربع الأول؟
- ابدؤوا التدريب على التوعية الأمنية ومحاكاة رسائل التصيّد، باللغات التي يقرؤها موظفوكم فعلًا.
- حدّثوا تطبيقات الجهات الخارجية إلى جانب نظام التشغيل، باستخدام أداة تُبلغ بما ينقص من تحديثات.
- اختبروا استعادة كاملة لأهم أنظمتكم.
- راجعوا صلاحيات وصول الموردين والوصول عن بُعد، واحذفوا حسابات الموظفين والموردين السابقين.
- اعتمدوا خطة مكتوبة مختصرة للاستجابة للحوادث، تتضمن كيفية إخطار العملاء والجهات التنظيمية.
كيف تنسخ المنشأة الصغيرة بياناتها احتياطيًا؟
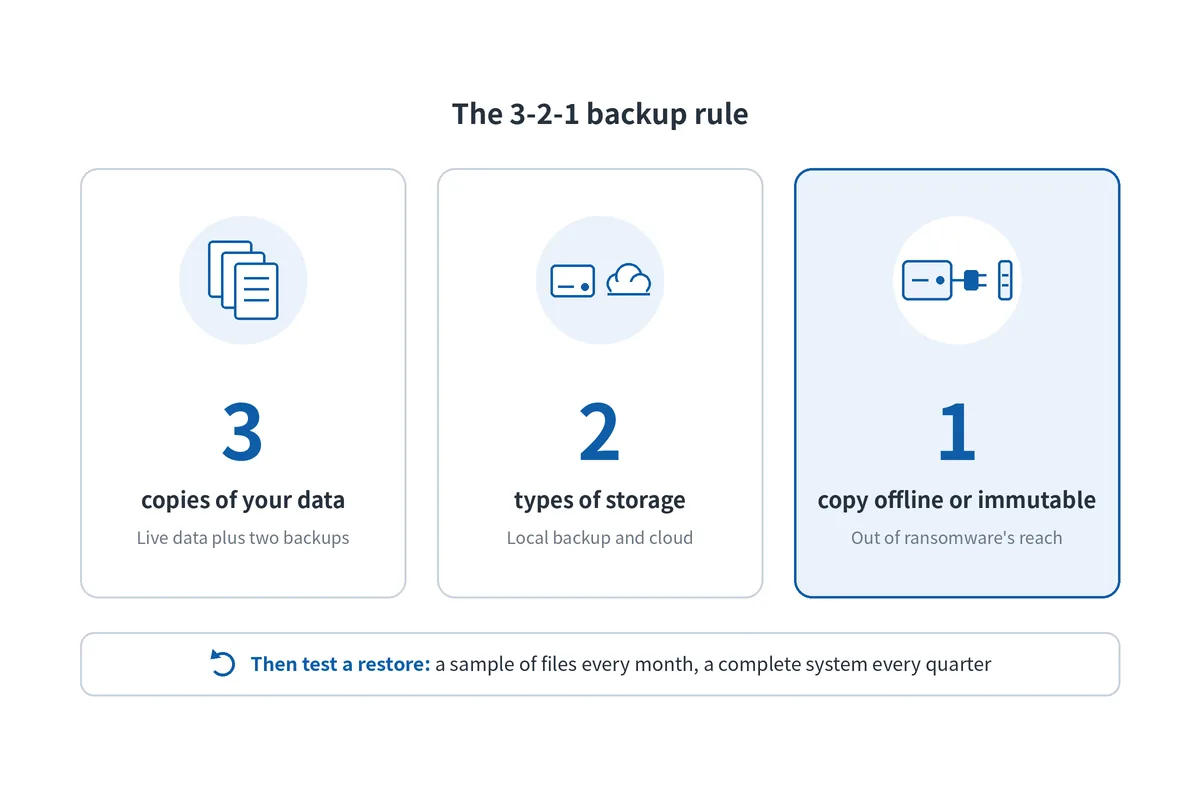
احتفظوا بنسخة واحدة على الأقل لا تستطيع برمجيات الفدية الوصول إليها، وتأكدوا من قدرتكم على استعادتها.
ما قاعدة النسخ الاحتياطي 3-2-1؟
تعني قاعدة 3-2-1 الاحتفاظ بثلاث نسخ من بياناتكم، على نوعين مختلفين من وسائط التخزين، مع نسخة واحدة خارج الموقع أو غير متصلة. وعمليًا، يعني ذلك البيانات الفعلية، ونسخة احتياطية محلية للاستعادة السريعة، ونسخة سحابية أو غير متصلة غير قابلة للتغيير، أي لا يمكن تعديلها أو حذفها لفترة محددة. وخدمات مزامنة الملفات ليست نسخًا احتياطية؛ فهي تنسخ عمليات الحذف والملفات المشفّرة بالأمانة نفسها التي تنسخ بها الملفات السليمة. ولمزيد من المعلومات حول إيقاف برمجيات الفدية قبل انتشارها، اطّلعوا على مقال كيف تحمي منشأتك من برمجيات الفدية.
كيف تعرفون أن النسخة الاحتياطية ستعمل؟
فقط بالاستعادة منها. استعيدوا عينة من الملفات كل شهر ونظامًا كاملًا كل ربع سنة، وقيسوا الوقت الذي تستغرقه العملية. واحموا وحدة التحكم في النسخ الاحتياطي بالمصادقة متعددة العوامل وبيانات دخول منفصلة، لأن المهاجمين يبحثون عنها أولًا.
ماذا يعني التعافي من الكوارث للمنشأة الصغيرة؟
التعافي من الكوارث في المنشأة الصغيرة هو إجابة مكتوبة عن سؤال واحد: إذا اختفى نظامنا الرئيسي اليوم، فكيف سنعود إلى العمل غدًا؟ اجعلوها في صفحة واحدة:
- الأنظمة التي تُستعاد أولًا، مثل البريد الإلكتروني أو المحاسبة أو نقاط البيع
- مقدار البيانات الذي يمكنكم تحمّل فقدانه، وهو ما يحدد عدد مرات تشغيل النسخ الاحتياطي
- المدة التي يمكنكم فيها البقاء متوقفين، وهي ما تحدد السرعة المطلوبة للاستعادة
- من يتخذ القرار ومن ينفّذ العمل، مع أرقام هواتف لا تعتمد على الأنظمة المتعطلة
كم يكلّف الأمن السيبراني المنشأة الصغيرة في المملكة العربية السعودية؟
تعتمد التكلفة أساسًا على عدد الأشخاص والأجهزة لديكم، لأن معظم أدوات الأمن تُرخَّص لكل مستخدم أو لكل جهاز. وتتكوّن من خمسة أجزاء:
- إعدادات تدفعون ثمنها أصلًا: المصادقة متعددة العوامل والتحديثات التلقائية وتشفير الأقراص تكلّف وقت الموظفين، لا تراخيص جديدة.
- اشتراكات لكل جهاز: إدارة التحديثات والمراقبة والنسخ الاحتياطي. فعلى سبيل المثال، يُسعَّر NinjaOne لكل جهاز.
- اشتراكات لكل مستخدم: التدريب على التوعية الأمنية. إذ يُسعَّر KnowBe4 لكل مقعد، بشرائح مقاعد منشورة تبدأ من 25 مستخدمًا.
- مشاريع لمرة واحدة: فصل الشبكة، أو استبدال جدار حماية قديم، أو إعادة تمديد الكابلات، وتُسعَّر بعرض سعر.
- وقت الأفراد: شخص مسؤول عن مراجعة التقارير والتصرف بناءً عليها كل شهر.
[NEED: اختياري — نطاق التكلفة الشهرية المعتاد بالريال السعودي لمكتب من 25 شخصًا، من فريق مبيعات Blue Edge. احذف هذا السطر إن لم يكن متاحًا.]
وللحصول على عرض سعر عملي، احصوا عدد المستخدمين والحواسيب المحمولة والخوادم والهواتف، وأعدّوا قائمة بالتراخيص التي تملكونها، واطلبوا من الموردين تسعير البنود القائمة على الأجهزة والبنود القائمة على المستخدمين بشكل منفصل.
| الضابط الأمني | ما الذي يمنعه | طريقة الدفع المعتادة | جهد البدء |
|---|---|---|---|
| المصادقة متعددة العوامل | تسجيل الدخول بكلمات مرور مسروقة | مضمّنة في معظم منصات البريد الإلكتروني والخدمات السحابية | منخفض |
| التحديثات التلقائية | الهجمات على الثغرات المعروفة في نظام التشغيل | مضمّنة في أنظمة التشغيل | منخفض |
| إزالة صلاحيات المسؤول | تثبيت البرمجيات الخبيثة لنفسها | وقت الموظفين | منخفض |
| نسخة احتياطية غير متصلة أو غير قابلة للتغيير | الفقدان الدائم للبيانات بسبب برمجيات الفدية أو الأعطال | لكل جهاز أو حسب سعة التخزين المستخدمة | متوسط |
| أداة إدارة التحديثات | تطبيقات الجهات الخارجية غير المحدّثة | لكل جهاز، شهريًا في الغالب | متوسط |
| حماية الأجهزة الطرفية | البرمجيات الخبيثة والنشاط المشبوه على الأجهزة | لكل جهاز | متوسط |
| SPF وDKIM وDMARC | إرسال المحتالين رسائل بريد إلكتروني باسمكم | وقت الموظفين أو شريك تقنية المعلومات | متوسط |
| التدريب على التوعية الأمنية | التصيّد الاحتيالي والهندسة الاجتماعية | لكل مستخدم، باشتراك | مستمر |
| شبكة Wi-Fi منفصلة للضيوف | وصول أجهزة الزوار إلى أنظمة العمل | المعدات الحالية غالبًا | منخفض |
الخلاصة الأساسية
الضوابط التي توقف أكبر عدد من الهجمات مجانية في معظمها، لذا ابدؤوا بالمصادقة متعددة العوامل والتحديثات وصلاحيات المسؤول وشبكة Wi-Fi للضيوف. وبالنسبة إلى معظم المنشآت الصغيرة، ينبغي أن تكون أولى الأدوات المدفوعة هي النسخ الاحتياطي وإدارة التحديثات، يليها التدريب على التوعية الأمنية.
ما الذي ينبغي أن تراعيه المنشآت الصغيرة في السعودية؟
هناك أربعة عوامل محلية تغيّر الصورة بالنسبة إلى المنشآت الصغيرة في المملكة.
ضوابط جديدة من الهيئة الوطنية للأمن السيبراني تشمل القطاع الخاص الآن. أصدرت الهيئة الوطنية للأمن السيبراني (NCA) ضوابط للأمن السيبراني لجهات القطاع الخاص من خارج البنية التحتية الوطنية الحساسة، تُعرف بـ NCNICC-1:2025. وتصف التحليلات القانونية المنشورة خط أساس مخففًا للمنشآت الصغيرة والمتوسطة، أي التي يعمل بها من 6 إلى 249 موظفًا بدوام كامل أو تتراوح إيراداتها السنوية بين 3 ملايين و200 مليون ريال سعودي، حيث تكون بعض الضوابط إلزامية وبعضها الآخر موصى به. وتغطي هذه الضوابط الحوكمة، والدفاعات التقنية مثل التحكم في الوصول والنسخ الاحتياطي وإدارة الثغرات، وأمن الجهات الخارجية والحوسبة السحابية. تحققوا مع الهيئة من كيفية وتوقيت انطباقها عليكم.
لاختراقات البيانات الشخصية مهلة 72 ساعة. تخضع أي منشأة تعالج بيانات شخصية في المملكة لـنظام حماية البيانات الشخصية. وتُلزم لائحته التنفيذية جهة التحكم بإخطار سدايا (SDAIA) خلال 72 ساعة من علمها بأي اختراق واجب الإبلاغ، وبإبلاغ الأفراد المتأثرين دون تأخير غير مبرر. ولا يكون هذا الموعد النهائي واقعيًا إلا بوجود نسخ احتياطية وسجلات وخطة مكتوبة مسبقًا.
العملاء الأكبر يطلبون من مورديهم إثباتًا. يجب على الجهات الحكومية ومشغّلي البنية التحتية الحساسة الخاضعين لـالضوابط الأساسية للأمن السيبراني الصادرة عن الهيئة الوطنية للأمن السيبراني تطبيق متطلبات الأمن السيبراني على الأطراف الخارجية المتعاملة معهم. ولذلك قد يُطلب من المنشآت الصغيرة التي تورّد لهم إثبات تطبيق المصادقة متعددة العوامل والنسخ الاحتياطي والتحديثات في العقود والاستبيانات.
عمليات الاحتيال تصل بالعربية والإنجليزية وعبر الهواتف. تنتحل رسائل التصيّد الموجّهة إلى الموظفين في السعودية صفة البنوك وشركات التوصيل والخدمات الحكومية، وغالبًا عبر الرسائل النصية أو WhatsApp بدلًا من البريد الإلكتروني. ويشير تقرير Verizon لعام 2026 إلى أن الأشخاص أكثر عرضة للوقوع في تهديدات الهاتف المحمول، مثل الرسائل النصية المزيفة والمكالمات الاحتيالية، مقارنة بالتصيّد عبر البريد الإلكتروني، لذا ينبغي أن يغطي التدريب اللغتين والقناتين معًا.
تُعدّ Blue Edge، موزّع التقنية ذو القيمة المضافة ومقرّه الدمام في المملكة العربية السعودية، موزّعًا معتمدًا لـ NinjaOne المستخدم في إدارة التحديثات والنسخ الاحتياطي وإدارة الأجهزة، ولـ تدريب KnowBe4 على التوعية الأمنية. وتورّد كليهما للمنشآت في جميع أنحاء المملكة، مع دعم في الترخيص والتهيئة الأولية.
ما أكثر أخطاء الأمن السيبراني شيوعًا في المنشآت الصغيرة؟
ستة أخطاء تسبب معظم الضرر، وأولها يحوّل أي حادثة إلى كارثة.
عدم وجود نسخة احتياطية بعيدة عن متناول برمجيات الفدية. إذا كانت كل النسخ متصلة وقابلة للكتابة، فستشفّر برمجيات الفدية النسخ الاحتياطية أيضًا، ويصبح الخيار إما الدفع أو إعادة البناء من الصفر.
ترك البريد الإلكتروني دون مصادقة متعددة العوامل. كلمة مرور مسروقة واحدة تمنح المهاجم صندوق البريد وجهات الاتصال والقدرة على إرسال فواتير مزيفة مقنعة إلى العملاء.
العمل من حسابات بصلاحيات المسؤول. أي مرفق ضار يفتحه المستخدم يمكنه تثبيت برامج وتعطيل الحماية.
الإبقاء على أجهزة لم تعد تتلقى التحديثات. الموجّهات القديمة وأجهزة التخزين والحواسيب المحمولة الخارجة عن الدعم تحمل ثغرات معروفة يبحث عنها المهاجمون آليًا.
وضع الموظفين والضيوف والأجهزة المتصلة على شبكة واحدة. عندها يمكن لهاتف زائر مخترق أو كاميرا أو جهاز دفع الوصول إلى أنظمة العمل.
عدم وجود خطة للساعة الأولى. يُهدر الموظفون الوقت في معرفة بمن يتصلون، وتُمحى الأدلة، وتبدأ مهلة الإخطار البالغة 72 ساعة قبل أن تتضح الحقائق لأي أحد.
ابدؤوا بالحسابات والتحديثات والنسخ الاحتياطية
ابدؤوا هذا الأسبوع بالإعدادات المجانية على الحسابات والأجهزة، ثم استعيدوا شيئًا من نسختكم الاحتياطية. فهذا الاختبار وحده يخبركم ما إذا كانت برمجيات الفدية ستكون مجرد إزعاج أم نهاية لأعمالكم.
ضعوا إدارة التحديثات وحماية الأجهزة الطرفية تحت الإدارة المركزية خلال الشهر، وابدؤوا التدريب خلال الربع، إلى جانب خطة للاستجابة للحوادث من صفحة واحدة.
راجعوا القائمة كل ستة أشهر، ومرة أخرى كلما أضفتم موقعًا أو نظامًا أو عميلًا كبيرًا.
أبرز النقاط
- تتعرض المنشآت الصغيرة للهجوم أساسًا عبر التصيّد الاحتيالي وكلمات المرور المسروقة والبرمجيات غير المحدّثة، وبرمجيات الفدية هي الأشد ضررًا بها.
- ابدؤوا بما تدفعون ثمنه أصلًا: المصادقة متعددة العوامل، والتحديثات التلقائية، وإزالة صلاحيات المسؤول، ونسخة احتياطية غير متصلة.
- احتفظوا بثلاث نسخ من البيانات على نوعين من وسائط التخزين، مع نسخة واحدة غير متصلة، واختبروا الاستعادة.
- تُرخَّص معظم أدوات الأمن لكل مستخدم أو لكل جهاز، لذا تتبع التكلفة عدد الموظفين وعدد الأجهزة.
- تضع ضوابط الهيئة الوطنية للأمن السيبراني لعام 2025 الخاصة بجهات القطاع الخاص خط أساس مخففًا للمنشآت الصغيرة والمتوسطة.
- بموجب نظام حماية البيانات الشخصية (PDPL)، يجب الإبلاغ عن اختراقات البيانات الشخصية إلى سدايا (SDAIA) خلال 72 ساعة من العلم بها.
الأسئلة الشائعة
-
هل تنطبق ضوابط الأمن السيبراني للقطاع الخاص الصادرة عن الهيئة الوطنية للأمن السيبراني على الشركات الصغيرة؟
قد تنطبق. فضوابط الهيئة الوطنية للأمن السيبراني للجهات الخاصة خارج البنية التحتية الحساسة تعرّف الجهات الصغيرة والمتوسطة بأنها التي يعمل بها من 6 إلى 249 موظفًا بدوام كامل أو تتراوح إيراداتها السنوية بين 3 ملايين و200 مليون ريال، وتضع لها حدًا أدنى مخففًا، بعض ضوابطه إلزامي وبعضها موصى به. ولا تغطي التحليلات المنشورة الشركات الأقل من هذه الحدود، لذا تأكد من وضعك مع الهيئة.
-
كم تكلف حماية الأمن السيبراني لشركة صغيرة في المملكة العربية السعودية؟
تعتمد التكلفة أساسًا على عدد المستخدمين والأجهزة، لأن معظم الأدوات تُرخَّص لكل مستخدم أو لكل جهاز. والخطوات الأولى، مثل المصادقة متعددة العوامل والتحديثات التلقائية وإزالة صلاحيات المسؤول، تكلف وقتًا لا مالًا. ثم تأتي الأدوات المدفوعة عادةً: النسخ الاحتياطي وإدارة التحديثات بسعر لكل جهاز، والتدريب على التوعية الأمنية بسعر لكل مستخدم، مما يسهّل مقارنة عروض الأسعار متى عرفت أعدادك.
-
ما أكبر خطر سيبراني على الشركة الصغيرة؟
برامج الفدية هي الأشد ضررًا، لأنها قد توقف العمل تمامًا وتدمر أي بيانات لم تُنسخ احتياطيًا خارج الشبكة. وعادةً ما تبدأ بشيء أبسط: رسالة تصيد، أو كلمة مرور مكررة، أو ثغرة في برنامج لم تُحدَّث قط. وإغلاق نقاط الدخول الثلاث هذه، مع الاحتفاظ بنسخة احتياطية واحدة بعيدة عن المتناول، يزيل معظم الخطر.
-
هل يجب على الشركة الصغيرة الإبلاغ عن اختراق البيانات في المملكة العربية السعودية؟
نعم، إذا كان الاختراق يشمل بيانات شخصية ويستوجب الإبلاغ بموجب نظام حماية البيانات الشخصية. إذ تُلزم لائحته التنفيذية جهة التحكم بإبلاغ سدايا خلال 72 ساعة من علمها بالاختراق، وإبلاغ الأفراد المتأثرين دون تأخير غير مبرر. ولا يغيّر حجم الشركة هذا الالتزام، لذا تحتاج الشركات الصغيرة إلى خطة للتحقق من الوقائع بسرعة.
-
كيف تحمي الشركة الصغيرة موظفيها الذين يعملون عن بُعد؟
اشترط المصادقة متعددة العوامل على كل حساب، وأدِر أجهزة الكمبيوتر المحمولة والهواتف مركزيًا لفرض التحديثات والتشفير، واحتفظ ببيانات العمل في خدمات سحابية مُدارة لا على الأجهزة الشخصية. ويجب على الموظفين تجنب شبكات Wi-Fi العامة في العمل ما لم يستخدموا VPN، ويجب مسح الأجهزة المفقودة أو المسروقة عن بُعد. والخطوات نفسها تحمي الموظفين الذين يتنقلون بين المواقع.
المصادر والمراجع
- Verizon — تقرير تحقيقات اختراق البيانات لعام 2026 (يغطي الحوادث من 1 نوفمبر 2024 إلى 31 أكتوبر 2025) أبحاث القطاع
- Verizon — تقرير Verizon لتحقيقات اختراق البيانات لعام 2025: ارتفاع مقلق في الهجمات السيبرانية عبر الأطراف الخارجية (23 أبريل 2025) أبحاث القطاع (بيان صحفي)
- Baker McKenzie — المملكة العربية السعودية: ضوابط الأمن السيبراني لجهات القطاع الخاص (يوليو 2026) تحليل قانوني لضوابط الهيئة الوطنية للأمن السيبراني
- CMS — المملكة العربية السعودية تصدر ضوابط جديدة للأمن السيبراني للقطاع الخاص (مارس 2026) تحليل قانوني لضوابط الهيئة الوطنية للأمن السيبراني
- الهيئة الوطنية للأمن السيبراني (NCA) — الضوابط الأساسية للأمن السيبراني (ECC-2:2024) جهة تنظيمية
- الهيئة السعودية للبيانات والذكاء الاصطناعي (سدايا SDAIA) — الأنظمة واللوائح: نظام حماية البيانات الشخصية ولائحته التنفيذية جهة تنظيمية
- Clyde & Co — المملكة العربية السعودية تصدر اللائحة التنفيذية لنظام حماية البيانات الشخصية (سبتمبر 2023) تحليل قانوني (الإخطار خلال 72 ساعة)
- المركز الوطني للأمن السيبراني (المملكة المتحدة) — دليل الأمن السيبراني للمنشآت الصغيرة إرشادات حكومية
- NinjaOne — برنامج RMM السحابي (تسعير حسب الجهاز) وثائق المورّد
- KnowBe4 — أسعار التدريب على التوعية الأمنية (لكل مقعد، بشرائح مقاعد) وثائق المورّد
هل تجهّزون الحماية الأمنية لمنشأة صغيرة؟
تورّد Blue Edge حلول NinjaOne وKnowBe4 في جميع أنحاء المملكة العربية السعودية، مع دعم في الترخيص والتهيئة الأولية.
اتصلوا على +٩٦٦ ٥٣ ٩٨٥٥ ١٨٨ أو تواصلوا مع فريقنا لمناقشة عدد المستخدمين والأجهزة التي تحتاجون إلى تغطيتها.
برمجيات الأمن التي تورّدها Blue Edgeعن بلو إيدج
شركة بلو إيدج موزع تقني ذو قيمة مضافة مقره الدمام بالمملكة العربية السعودية، يوفر الشاشات التفاعلية وأنظمة المباني الذكية والبنية التحتية للشبكات وبرمجيات أمن المعلومات للشركات والمشاريع السكنية في أنحاء المملكة، مع خدمات التركيب والدعم الفني.
اعرف المزيد عن بلو إيدج →نُشر في ٩ أكتوبر ٢٠٢٦ • آخر تحديث ١٠ أكتوبر ٢٠٢٦ • تتم مراجعة هذه المقالة عند تغير المعايير أو الأنظمة أو إرشادات المنتجات.