سلة التسوق


- المقالات
- الأمن السيبراني
- التوعية بالأمن السيبراني وضوابط ECC: ما المطلوب؟
التوعية بالأمن السيبراني وضوابط ECC: ما المطلوب؟
ما تشترطه ضوابط NCA ECC للتوعية بالأمن السيبراني بلغة واضحة: الموضوعات، ومن يحتاج تدريبًا متخصصًا، وعدد مرات التدريب، والأدلة الواجب حفظها.
بقلم فريق بلو إيدج | نُشر في ١٣ أكتوبر ٢٠٢٦ | حُدّث في ١٧ أكتوبر ٢٠٢٦ | مدة القراءة: ٨ دقيقة

إجابة سريعة
تشترط ضوابط NCA ECC وجود برنامج معتمد للتوعية بالأمن السيبراني، يُقدَّم عبر قنوات متعددة ويُطوَّر بشكل دوري، ويغطي رسائل البريد الإلكتروني التصيدية، والأجهزة المحمولة ووسائط التخزين، والتصفح الآمن، ووسائل التواصل الاجتماعي. كما تشترط تدريبًا متخصصًا لموظفي الأمن السيبراني والمطورين وموظفي تقنية المعلومات والتنفيذيين، والتوعية عند التعيين وأثناء العمل، والمراجعة الدورية.
تعرف معظم الجهات أن الضوابط الأساسية للأمن السيبراني (ECC) الصادرة عن الهيئة الوطنية للأمن السيبراني (NCA) تتطلب تدريبًا على التوعية. لكن عددًا أقل منها يعرف ما تنص عليه الضوابط فعليًا، لذا تميل البرامج إلى الاكتفاء بمقطع فيديو سنوي واحد. وهذا يترك التدريب المتخصص الذي تطلبه ضوابط ECC، والأدلة التي يريدها المقيّم، ثغراتٍ تظهر أثناء التقييم.
يعرض هذا الدليل متطلبات التوعية في ضوابط ECC بلغة واضحة، استنادًا إلى الإصدار الحالي ECC-2:2024. وللاطلاع على الإطار ككل، راجع نظرتنا العامة على الضوابط الأساسية للأمن السيبراني الصادرة عن الهيئة الوطنية للأمن السيبراني في المملكة. وينصبّ التركيز هنا على ما تعنيه متطلبات التوعية عمليًا، والأدلة الواجب حفظها، والعوامل السعودية التي ينبغي التخطيط لها، والأخطاء الأعلى تكلفة.
ما الذي تشترطه ضوابط NCA ECC للتدريب على التوعية؟
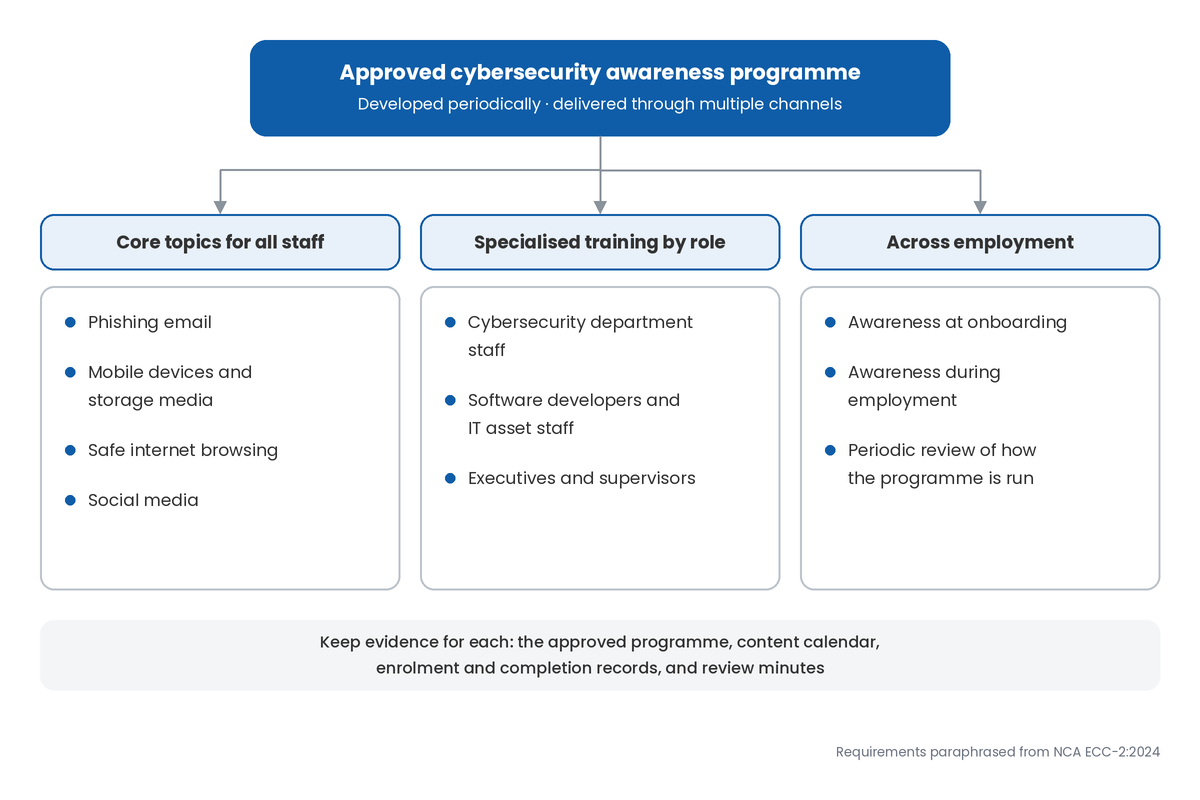
تشترط ضوابط ECC برنامج توعية رسميًا ومعتمدًا لجميع الموظفين، وتدريبًا متخصصًا للأدوار الرئيسية، ومراجعة منتظمة لمدى فاعليته. وبعبارة واضحة، فإن المتطلبات هي:
- برنامج معتمد: برنامج للتوعية بالأمن السيبراني يُطوَّر بشكل دوري ويُعتمد ويُقدَّم عبر قنوات متعددة.
- التطبيق: تنفيذ البرنامج المعتمد فعليًا في جميع أنحاء الجهة، لا مجرد كتابته.
- الموضوعات الأساسية: كيفية حماية الجهة من أهم المخاطر وأحدثها، بما في ذلك رسائل البريد الإلكتروني التصيدية، والأجهزة المحمولة ووسائط التخزين، والتصفح الآمن للإنترنت، ووسائل التواصل الاجتماعي.
- التدريب المتخصص: مهارات وتدريب إضافيان للعاملين في الأدوار المرتبطة مباشرةً بالأمن السيبراني، مصنفين بحسب المسؤوليات.
- دورة حياة التوظيف: التوعية عند التعيين وطوال فترة العمل، ضمن متطلبات الأمن السيبراني المتعلقة بالموارد البشرية في الجهة.
- المراجعة الدورية: مراجعة طريقة تطبيق البرنامج بشكل دوري.
من يجب عليه الالتزام بهذه المتطلبات؟
تنطبق ضوابط ECC على الجهات الحكومية في المملكة العربية السعودية والشركات والجهات التابعة لها داخل المملكة وخارجها، وعلى جهات القطاع الخاص التي تمتلك بنى تحتية وطنية حساسة أو تشغّلها أو تستضيفها. كما تشجع الهيئة الوطنية للأمن السيبراني بشدة جميع الجهات الأخرى في المملكة على تطبيق هذه الضوابط.
كم مرة يجب أن يُقدَّم التدريب؟
لا تحدد ضوابط ECC وتيرة ثابتة. بل تشترط تطوير البرنامج ومراجعته "بشكل دوري"، لذا يجب على كل جهة أن تحدد جدولها الخاص، وتوثقه في البرنامج المعتمد، وتُثبت الالتزام به.
ما الأدوار التي تحتاج إلى تدريب متخصص؟
ثلاث فئات، إضافةً إلى التوعية العامة للجميع. إذ تسمّي ضوابط ECC موظفي إدارة الأمن السيبراني، والموظفين الذين يطورون البرمجيات أو يعملون على الأصول المعلوماتية والتقنية، والمناصب التنفيذية والإشرافية، لذا لا تكفي دورة واحدة لجميع الموظفين.
كيف تبني برنامجًا يستوفي ضوابط ECC؟
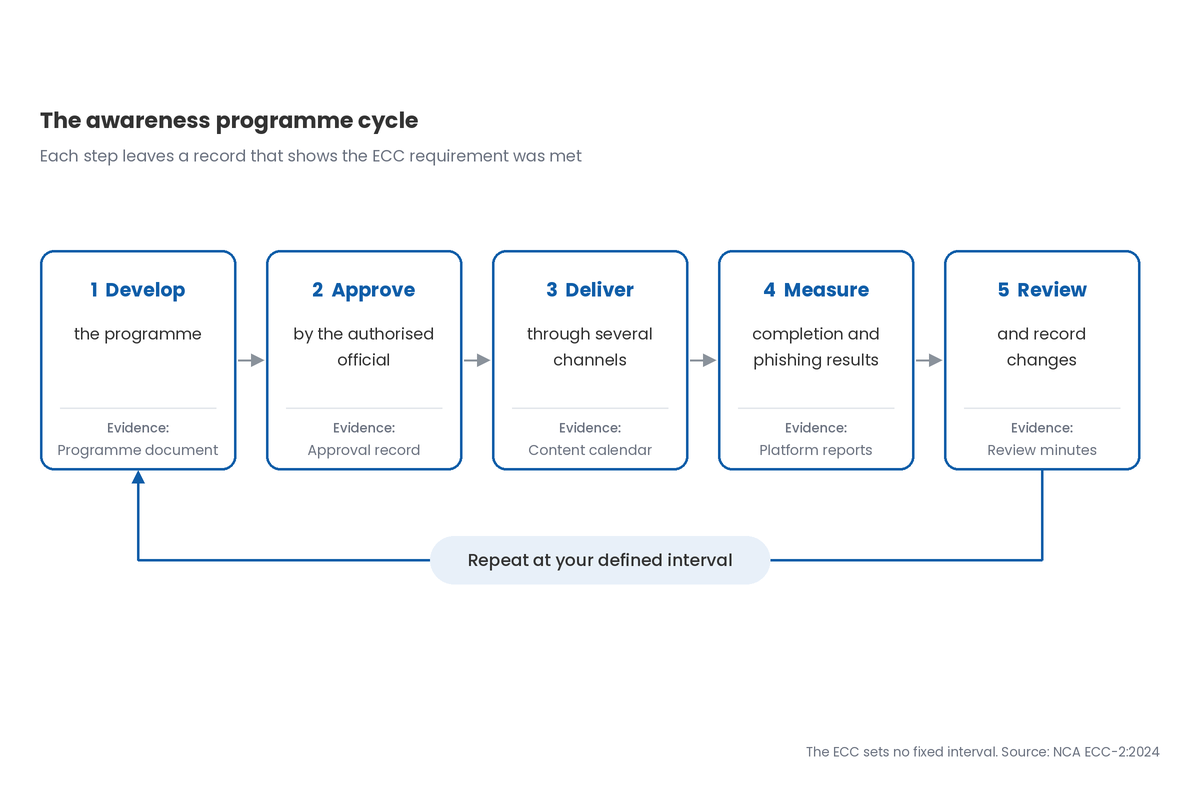
ابدأ ببرنامج مكتوب ومعتمد، ثم قدّمه، وقِس نتائجه، وراجعه وفق دورة تحددها أنت. وهذه هي العناصر التي ينبغي توفيرها:
- برنامج مكتوب: يتضمن الأهداف والفئات المستهدفة والموضوعات والقنوات والجدول الزمني، ويعتمده المسؤول المخوّل في الجهة.
- قنوات متعددة: مثل الوحدات التدريبية الإلكترونية، ومحاكاة التصيد الاحتيالي، والملصقات، والنشرات البريدية، والإحاطات القصيرة، لأن ضوابط ECC تطلب أكثر من قناة واحدة.
- الموضوعات الأساسية الأربعة: رسائل البريد الإلكتروني التصيدية، والأجهزة المحمولة ووسائط التخزين، والتصفح الآمن، ووسائل التواصل الاجتماعي، مع تحديثها كلما تغيرت المخاطر.
- مسارات بحسب الدور: تدريب منفصل لفريق الأمن السيبراني، وللمطورين وموظفي تقنية المعلومات، وللتنفيذيين والمشرفين.
- التهيئة الوظيفية: تدريب التوعية جزء من الأسابيع الأولى لكل موظف جديد.
- دورة مراجعة: فترة محددة لمراجعة النتائج وتحديث البرنامج، مع توثيق المراجعة.
هل تُحتسب محاكاة التصيد الاحتيالي؟
إنها تدعم المتطلبات ولا تحل محلها. فمحاكاة التصيد الاحتيالي قناة تقديم واحدة وأوضح وسيلة لقياس التقدم في موضوع التصيد، لكن ضوابط ECC تتوقع أيضًا تغطية الموضوعات الأخرى، والتدريب بحسب الدور، وبرنامجًا خاضعًا للمراجعة؛ ويتناول دليلنا حول محاكاة التصيد الاحتيالي باستخدام KnowBe4 كيفية تنفيذ الحملات.
على ماذا يجب تدريب التنفيذيين؟
على المخاطر الموجهة إليهم والقرارات التي يملكونها. فالتنفيذيون أهداف متكررة لاختراق البريد الإلكتروني للأعمال والاحتيال في المدفوعات، وهم من يعتمدون البرنامج نفسه، لذا ينبغي أن يغطي مسارهم تلك الهجمات ودورهم في الحوكمة بدلًا من تكرار أساسيات الموظفين.
كيف ترتبط متطلبات ECC بالأدلة؟
يحتاج كل متطلب إلى سجل يُثبت استيفاءه، وتُنتج منصة التدريب معظم هذه السجلات تلقائيًا. ويربط الجدول التالي كل متطلب بالأدلة الواجب حفظها.
| متطلب ECC | ما يعنيه عمليًا | الأدلة الواجب حفظها | كيف تساعد منصة التدريب |
|---|---|---|---|
| برنامج توعية معتمد | برنامج مكتوب يعتمده المسؤول المخوّل | وثيقة البرنامج المعتمد وسجل الاعتماد | تصدير خطط الحملات بوصفها الجدول الزمني للبرنامج |
| قنوات متعددة | أكثر من وسيلة للوصول إلى الموظفين | تقويم محتوى يُدرج كل قناة | وحدات تدريبية ومحاكاة تصيد ومواد قابلة للطباعة |
| تغطية الموضوعات الأساسية | التصيد، والأجهزة والوسائط، والتصفح، ووسائل التواصل الاجتماعي | قائمة دورات مرتبطة بالموضوعات الأربعة | مكتبة محتوى مصنّفة بحسب الموضوع |
| تدريب متخصص بحسب الدور | مسارات منفصلة للأمن وتقنية المعلومات والتنفيذيين | قوائم التسجيل لكل فئة وظيفية | التسجيل بحسب المجموعات ووحدات خاصة بكل دور |
| التوعية عند التعيين وبشكل مستمر | تدريب الموظفين الجدد والحاليين | سجلات الإكمال مع تواريخها | التسجيل التلقائي للمستخدمين الجدد |
| المراجعة الدورية | مراجعة النتائج وتحديث البرنامج | محاضر المراجعة وتقارير الاتجاهات | تقارير اتجاهات الإكمال والتصيد |
الخلاصة الأساسية
بالنسبة لمعظم الجهات، تكمن الثغرات في التدريب بحسب الدور والمراجعة الموثقة، لا في التوعية العامة. وحفظ الأدلة في منصة واحدة، تدعمها وثيقة برنامج معتمدة، يجعل الرد على التقييم أسهل بكثير.
ما الذي تضيفه KnowBe4 إلى الأدلة؟
تجمع منصة KnowBe4 للتدريب على التوعية الأمنية بين الوحدات التدريبية ومحاكاة التصيد الاحتيالي والتقارير في مكان واحد، فتأتي نتائج الإكمال والتصيد من مصدر واحد. تعرّف على آلية عمل تدريب KnowBe4 على التوعية الأمنية في المملكة العربية السعودية، بما في ذلك زر Phish Alert Button الذي يستخدمه الموظفون للإبلاغ عن الرسائل المشبوهة.
ما الذي يجب أن تراعيه الجهات في المملكة؟
هناك أربعة عوامل محلية تحدد مدى نجاح البرنامج عمليًا: اللغة، والإصدار الحالي من ضوابط ECC، وأنماط العمل، والبيانات الشخصية. ونادرًا ما تتناولها الأدلة الدولية العامة.
هل يجب أن يكون التدريب باللغة العربية؟
بالنسبة لمعظم القوى العاملة في المملكة، نعم، إلى جانب الإنجليزية. إذ تُدرج KnowBe4 دعم اللغة العربية في وحداتها التدريبية ومقاطع الفيديو، وقوالب محاكاة التصيد، وموارد التوعية الأمنية، وتدريب Compliance Plus، وتجربة المتعلم، ليتمكن الموظفون من التدرب باللغة التي يعملون بها.
ما الذي تغيّر مع ECC-2:2024؟
حلّ الإصدار ECC-2:2024 محل ECC-1:2018، وأُعيد تنظيم الهيكل في أربعة مكونات رئيسية. لذا ينبغي إعادة التحقق من أي برنامج توعية أو خريطة امتثال بُنيت على الإصدار الأقدم مقابل النص الحالي، بدلًا من الاعتماد على المراجع القديمة.
هل تُعد نتائج التصيد الاحتيالي بيانات شخصية؟
نعم، في أغلب الحالات. فنتائج المحاكاة وسجلات التدريب تربط موظفين بأسمائهم بسلوكهم، لذا ينطبق نظام حماية البيانات الشخصية (PDPL) على طريقة جمعها وتخزينها ومشاركتها؛ فأبلغ الموظفين بوجود البرنامج، وقيّد من يطّلع على النتائج الفردية، وارفع الاتجاهات العامة إلى الإدارة.
كيف ينبغي أن يتناسب التدريب مع أنماط العمل في المملكة؟
جدوِل التدريب بما يتوافق مع أسبوع العمل والتغيرات الموسمية مثل ساعات العمل المختصرة في رمضان. وتجنّب إطلاق الحملات قبيل إجازات الأعياد مباشرةً، حين يقل احتمال إكمال الموظفين للتدريب وتنحرف النتائج.
شركة Blue Edge، التي تأسست عام 2016 ومقرها الدمام في المنطقة الشرقية، موزّع تقني ذو قيمة مضافة وموزّع معتمد لـKnowBe4 في المملكة العربية السعودية، يخدم المشاريع في جميع أنحاء المملكة. وتوفر الشركة تدريب KnowBe4 على التوعية الأمنية وتقدم الدعم له، إلى جانب الاستشارات التقنية في تقنية المعلومات لإعداد المنصة؛ وهي ليست مقدّم خدمات أمن سيبراني مرخّصًا ولا جهة تقييم امتثال.
ما أكثر أخطاء التوعية شيوعًا في إطار ضوابط ECC؟
معظم الأخطاء المكلفة تترك الجهة عاجزة عن إثبات ما قامت به، وهي مرتبة فيما يلي من الأشد إلى الأخف.
- تقديم التدريب دون برنامج معتمد. فبدون وثيقة برنامج معتمدة، لا تستطيع الدورات المكتملة إثبات استيفاء متطلب ECC، وتظهر الثغرة عند التقييم.
- دورة واحدة للجميع. إن إغفال التدريب المتخصص لموظفي الأمن والمطورين والتنفيذيين يُخلّ بمتطلب منصوص عليه، ويترك الأدوار الأكثر استهدافًا الأقل استعدادًا.
- غياب المراجعة الموثقة. النتائج التي لا تُراجَع ولا يُبنى عليها أي إجراء لا تُثبت المراجعة الدورية، لذا وثّق كل مراجعة والتغييرات التي ترتبت عليها.
- اعتبار محاكاة التصيد الاحتيالي البرنامجَ كله. فالمحاكاة تغطي موضوعًا واحدًا؛ أما الأجهزة والوسائط والتصفح ووسائل التواصل الاجتماعي فلا تزال بحاجة إلى تدريب.
- البناء على خرائط ECC-1:2018. البرامج المرتبطة بالإصدار القديم قد تشير إلى متطلبات تغيّر موضعها، ما يهدر الوقت حين يعمل المقيّم وفق ECC-2:2024.
- نشر نتائج التصيد بالأسماء. إن الكشف عمّن نقر على الرسائل يضر بالثقة ويثير إشكالات تتعلق بنظام PDPL، بينما تمنح تقارير الاتجاهات الإدارةَ ما تحتاجه.
اكتب البرنامج أولًا، ثم اختر المنصة
ابدأ بوثيقة البرنامج المعتمد: الفئات المستهدفة، والموضوعات الأساسية الأربعة، والمسارات بحسب الدور، والقنوات، والجدول الزمني، وفترة المراجعة. واحصل على اعتمادها من المسؤول المخوّل قبل شراء أي محتوى.
ثم اختر منصة تقدّم القنوات وتُنتج الأدلة التي يتعهد بها البرنامج. وسجّل الموظفين الجدد تلقائيًا، وأنشئ مجموعات منفصلة لكل مسار وظيفي، وفعّل تقارير الإكمال واتجاهات التصيد.
وأخيرًا، أجرِ المراجعة الأولى في الموعد الذي حددته، ووثّق ما تغيّر، واحفظ السجل مع البرنامج. ويتناول دليلنا حول التدريب على التوعية الأمنية في المملكة العربية السعودية اختيار التدريب نفسه وتنفيذه.
أبرز النقاط
- تشترط ضوابط ECC برنامج توعية معتمدًا متعدد القنوات، يُطوَّر بشكل دوري، ويُطبَّق، ويُراجَع دوريًا.
- يجب أن يغطي رسائل البريد الإلكتروني التصيدية، والأجهزة المحمولة ووسائط التخزين، والتصفح الآمن، ووسائل التواصل الاجتماعي.
- يحتاج موظفو الأمن السيبراني والمطورون وموظفو تقنية المعلومات والتنفيذيون إلى تدريب متخصص إضافةً إلى التوعية العامة.
- تنطبق التوعية عند التعيين وطوال فترة العمل.
- لا تحدد ضوابط ECC وتيرة ثابتة، لذا يجب على الجهة أن تحدد وتيرتها الخاصة وتبررها.
- تنطبق ضوابط ECC على الجهات الحكومية والجهات التابعة لها وجهات القطاع الخاص المالكة أو المشغّلة للبنى التحتية الوطنية الحساسة، ويُشجَّع الآخرون بشدة على اتباعها.
الأسئلة الشائعة
-
هل يحتاج برنامج التوعية إلى اعتماد رسمي؟
نعم. تشترط الضوابط الأساسية للأمن السيبراني إعداد برنامج التوعية واعتماده لا مجرد تقديمه، فيجب أن يوجد كوثيقة معتمدة من المسؤول المخول في المؤسسة. واحتفظ بسجل الاعتماد مع البرنامج، وأعد اعتماده كلما حُدّث بعد مراجعة.
-
هل تنطبق الضوابط الأساسية للأمن السيبراني على الشركات الخاصة؟
فقط على مؤسسات القطاع الخاص التي تملك بنية تحتية وطنية حساسة أو تشغّلها أو تستضيفها. أما الشركات الخاصة الأخرى فليست ملزمة بالامتثال لكنها مشجعة بقوة على تطبيق الضوابط، وتستخدم شركات كثيرة الضوابط الأساسية كحد أدنى لها لأن العملاء والشركاء الحكوميين يتوقعونها بشكل متزايد في العقود.
-
هل يجب تدريب الموظفين الجدد قبل منحهم الوصول إلى الأنظمة؟
تشترط الضوابط الأساسية التوعية عند التهيئة، لكنها لا تحدد ما إذا كان يجب أن تسبق الوصول. وتجعل مؤسسات كثيرة وحدة تعريفية قصيرة شرطًا لاستلام حسابات البريد والأنظمة، ثم تسجّل الموظفين الجدد في البرنامج الكامل خلال أسابيعهم الأولى.
-
هل تكفي جلسة تدريب سنوية؟
عادةً لا تكفي بمفردها. فالضوابط الأساسية تطلب برنامجًا متعدد القنوات يُعد ويُراجع دوريًا، والجلسة السنوية الواحدة تغطي قناة واحدة فقط. والوحدات الأقصر والأكثر تكرارًا مع محاكاة التصيد والتذكيرات توفر أدلة أكثر وتُبقي التوعية حاضرة بين المراجعات.
-
هل يمكن إسناد التدريب على التوعية إلى جهة خارجية؟
يمكن إسناد التقديم لا المسؤولية. فتستطيع المؤسسة استخدام منصة أو مزود خارجي لتشغيل التدريب، لكن يجب أن يظل البرنامج معتمدًا ومطبقًا ومراجعًا وفق حوكمتها، وتبقى أدلة الإكمال والمراجعة لدى المؤسسة.
المصادر والمراجع
- الهيئة الوطنية للأمن السيبراني (NCA) — الضوابط الأساسية للأمن السيبراني (ECC-2:2024) جهة تنظيمية
- KnowBe4 — دعم اللغات المتعددة والتوطين وثائق المورّد
- الهيئة السعودية للبيانات والذكاء الاصطناعي (SDAIA) — الأنظمة والسياسات، بما فيها نظام حماية البيانات الشخصية جهة تنظيمية
هل تُعدّ برنامج توعية وفق ضوابط NCA ECC؟
توفر Blue Edge تدريب KnowBe4 على التوعية الأمنية ومحاكاة التصيد الاحتيالي والتقارير، وتقدم الدعم لها، للجهات في جميع أنحاء المملكة العربية السعودية.
اتصل بنا أو راسلنا عبر واتساب على +٩٦٦ ٥٣ ٩٨٥٥ ١٨٨، أو تواصل مع فريق Blue Edge، أو تعرّف على KnowBe4 في المملكة العربية السعودية.
عن بلو إيدج
شركة بلو إيدج موزع تقني ذو قيمة مضافة مقره الدمام بالمملكة العربية السعودية، يوفر الشاشات التفاعلية وأنظمة المباني الذكية والبنية التحتية للشبكات وبرمجيات أمن المعلومات للشركات والمشاريع السكنية في أنحاء المملكة، مع خدمات التركيب والدعم الفني.
اعرف المزيد عن بلو إيدج →نُشر في ١٣ أكتوبر ٢٠٢٦ • آخر تحديث ١٧ أكتوبر ٢٠٢٦ • تتم مراجعة هذه المقالة عند تغير المعايير أو الأنظمة أو إرشادات المنتجات.