سلة التسوق


- المقالات
- الأمن السيبراني
- ما هي إدارة المخاطر البشرية من KnowBe4؟ دليل للمؤسسات السعودية
ما هي إدارة المخاطر البشرية من KnowBe4؟ دليل للمؤسسات السعودية
كيف تقيس إدارة المخاطر البشرية من KnowBe4 ومنصة HRM+ المخاطر السيبرانية للموظفين وتحد منها، وما النتائج المتوقعة، وما الذي ينبغي للمؤسسات السعودية التخطيط له.
بقلم فريق بلو إيدج | نُشر في ٢ أكتوبر ٢٠٢٦ | حُدّث في ٣ أكتوبر ٢٠٢٦ | مدة القراءة: ٩ دقيقة

إجابة سريعة
إدارة المخاطر البشرية من KnowBe4 هي نهج KnowBe4 للحد من الحوادث السيبرانية التي يتسبب فيها الأفراد. فهي تقيس سلوك كل موظف، وتدرّب على السلوكيات الأكثر خطورة وتوجّه أصحابها، وتصفّي التهديدات قبل وصولها إلى صندوق الوارد. وتجمع منصتها HRM+ بين تدريب التوعية الأمنية، ومحاكاة التصيد الاحتيالي، والتوجيه الفوري، وأمن البريد الإلكتروني.
تطبّق معظم المؤسسات بالفعل شكلًا من أشكال تدريب التوعية الأمنية: يشاهد الموظفون مقطعًا مرئيًا سنويًا، ويجتازون اختبارًا قصيرًا، ويُستوفى البند. ثم تصل رسالة فاتورة مقنعة، فيفتح أحد موظفي الإدارة المالية المرفق، ليتبيّن أن التدريب لم يغيّر شيئًا.
المشكلة ليست في عجز الناس عن التعلم، بل في أن دورة تُعقد مرة في العام تقيس الحضور لا السلوك، بينما يستهدف المهاجمون السلوك تحديدًا. فالتصيد الاحتيالي وانتحال الهوية، كما يوضح مقال كيف تستهدف هجمات الهندسة الاجتماعية الموظفين في السعودية، ينجحان لأنهما يستغلان عادات لا تغيّرها دورة واحدة.
يشرح هذا الدليل كيف تعرّف KnowBe4 إدارة المخاطر البشرية، وما الذي تتضمنه منصة HRM+، وكيف تُقاس المخاطر، وما النتائج التي تُظهرها المؤشرات المرجعية، وما الذي تحتاج المؤسسات السعودية إلى التخطيط له.
ما هي إدارة المخاطر البشرية؟
إدارة المخاطر البشرية نهج أمني يتعامل مع سلوك الموظفين بوصفه خطرًا يجب قياسه والحد منه باستمرار، لا متطلبًا تدريبيًا يُنجز مرة واحدة. وتصوغه KnowBe4 كاستراتيجية محورها الإنسان: تعرّف على الطريقة التي يتصرف بها الموظفون فعليًا، وأدر السلوكيات الأكثر خطورة، وقلّل الحوادث الناتجة عنها.
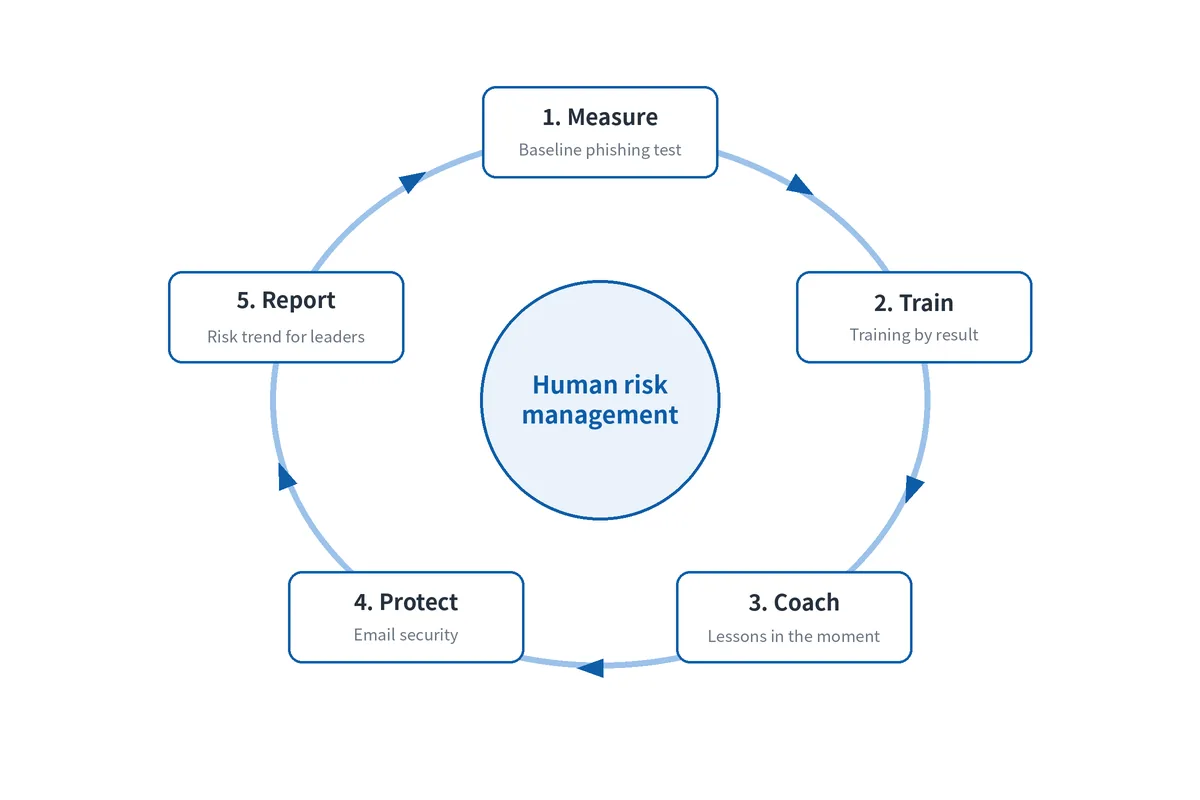
وعمليًا، يقوم برنامج إدارة المخاطر البشرية بخمس مهام:
- يقيس السلوك من خلال محاكاة التصيد الاحتيالي واختبارات أخرى، بدءًا بقياس خط الأساس.
- يدرّب كل شخص وفق نتائجه، بدلًا من تقديم الدورة نفسها للجميع.
- يوجّه في اللحظة ذاتها التي يقوم فيها أحدهم بتصرف خطر، لا بعد أشهر.
- يحمي صندوق الوارد، فيقل عدد التهديدات الحقيقية التي تصل إلى الموظفين أصلًا.
- يرفع التقارير عن المخاطر إلى القيادة بأرقام توضح ما إذا كانت في ارتفاع أم انخفاض.
ما هي منصة KnowBe4 HRM+؟
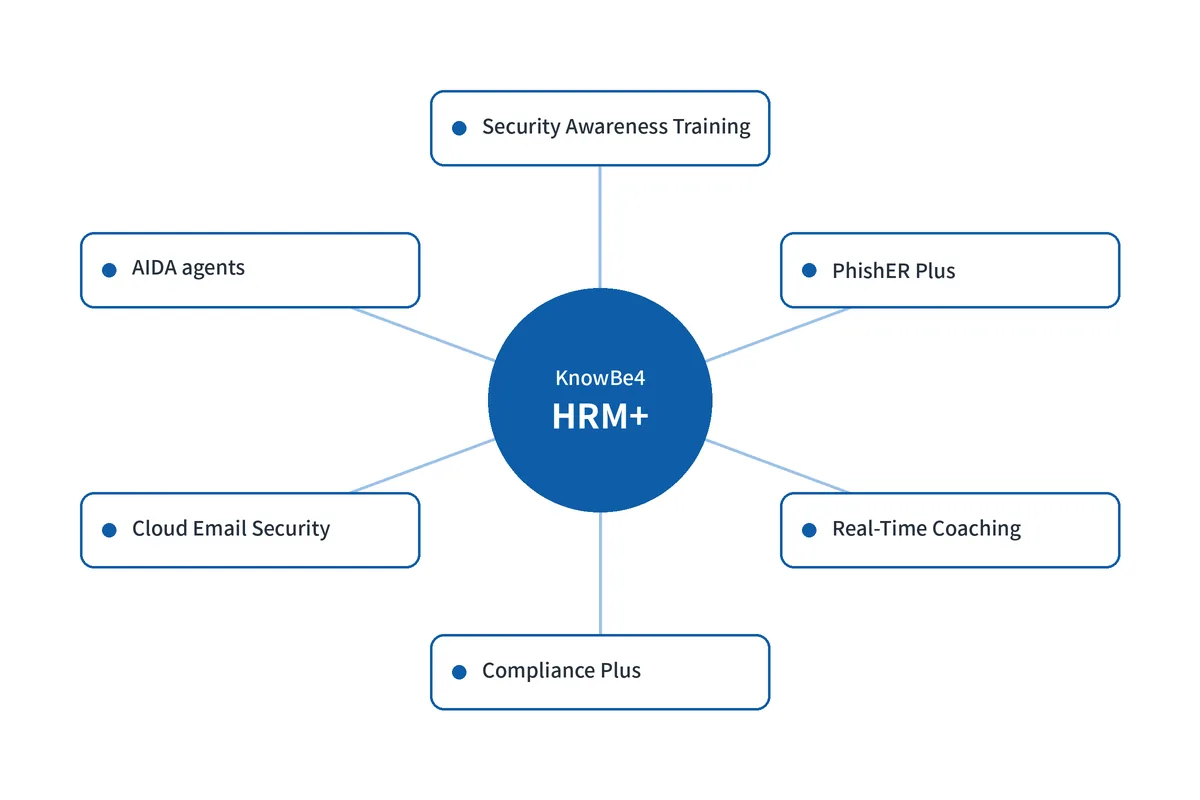
HRM+ هي منصة KnowBe4 لإدارة المخاطر البشرية، وقد أُطلقت بعد استحواذ KnowBe4 على Egress، لتجمع بين أمن البريد الإلكتروني المعتمد على الذكاء الاصطناعي من Egress وحلول التدريب من KnowBe4. وتتضمن:
- Security Awareness Training، مع محاكاة التصيد الاحتيالي ومكتبة تدريبية ضخمة.
- PhishER Plus، التي تساعد فرق الأمن على فرز الرسائل التي يبلّغ عنها الموظفون والاستجابة لها.
- Real-Time Coaching، التي ترسل درسًا قصيرًا عندما ترصد الأدوات الأمنية الحالية في المؤسسة تصرفًا خطرًا من المستخدم.
- Compliance Plus، للتدريب المرتكز على الامتثال، مثل مدونات السلوك وسياسات بيئة العمل.
- أمن البريد الإلكتروني السحابي، الذي يكيّف مستوى الحماية وفق مخاطر كل مستخدم.
- AIDA (وكلاء الدفاع بالذكاء الاصطناعي)، وهي وكلاء ذكاء اصطناعي تخصّص التدريب وتقلل الأعباء الإدارية.
كيف تقيس KnowBe4 المخاطر البشرية؟
تقيس KnowBe4 المخاطر على ثلاثة مستويات. أولها نسبة القابلية للتصيد (Phish-prone Percentage)، وهي نسبة الموظفين الذين ينقرون على اختبار تصيد تجريبي أو يفتحونه أو يتفاعلون معه بأي شكل. كما يحصل كل مستخدم على درجة مخاطر (Risk Score) خاصة بالمنصة تجمع بين سلوكه وعوامل أخرى، ليتمكن فريق الأمن من معرفة الأشخاص والإدارات التي تستحق الاهتمام أولًا. أما المقياس الثالث فهو عدد الأشخاص الذين يبلّغون عن الرسائل المشبوهة بدلًا من تجاهلها، وهو ما يكشف ما إذا كانت ثقافة الإبلاغ آخذة في التشكل.
إدارة المخاطر البشرية مقابل تدريب التوعية الأمنية التقليدي
لا يكمن الفرق في مكتبة المحتوى، بل في وتيرة اختبار الأفراد، ومن يحصل على أي محتوى، وما الذي يُقاس.
| الجانب | تدريب التوعية التقليدي | إدارة المخاطر البشرية |
|---|---|---|
| الوتيرة | مرة في السنة، وغالبًا عند الانضمام للعمل | مستمرة ووفق جدول منتظم |
| المحتوى | الدورة نفسها للجميع | يُسند وفق نتائج كل شخص ودوره الوظيفي |
| الاختبار | اختبار قصير في نهاية الدورة | محاكاة تصيد تحاكي الهجمات الحقيقية |
| القياس | نسبة الإتمام | نسبة القابلية للتصيد، ودرجة المخاطر، ومعدل الإبلاغ |
| الاستجابة للسلوك الخطر | لا شيء حتى دورة العام المقبل | توجيه وتدريب إضافي بعد وقت قصير |
| حماية البريد الإلكتروني | أداة منفصلة لا ترتبط بالتدريب | مرتبطة بمخاطر كل مستخدم |
| التقارير المرفوعة للقيادة | أرقام إتمام التدريب | اتجاه المخاطر حسب الإدارة وعبر الزمن |
| الهدف | إثبات الامتثال | حوادث أقل يتسبب فيها الأفراد |
الخلاصة الأساسية
التدريب التقليدي يقدّم دليلًا على أن الموظفين حضروا، أما إدارة المخاطر البشرية فتقدّم دليلًا على أن السلوك تغيّر. والمسار العملي لمعظم المؤسسات هو الإبقاء على المكتبة التدريبية وإضافة محاكاة التصيد المستمرة والقياس أولًا، لأن ذلك تحديدًا ما يحوّل الدورة إلى برنامج.
ما النتائج التي يمكنك توقعها؟
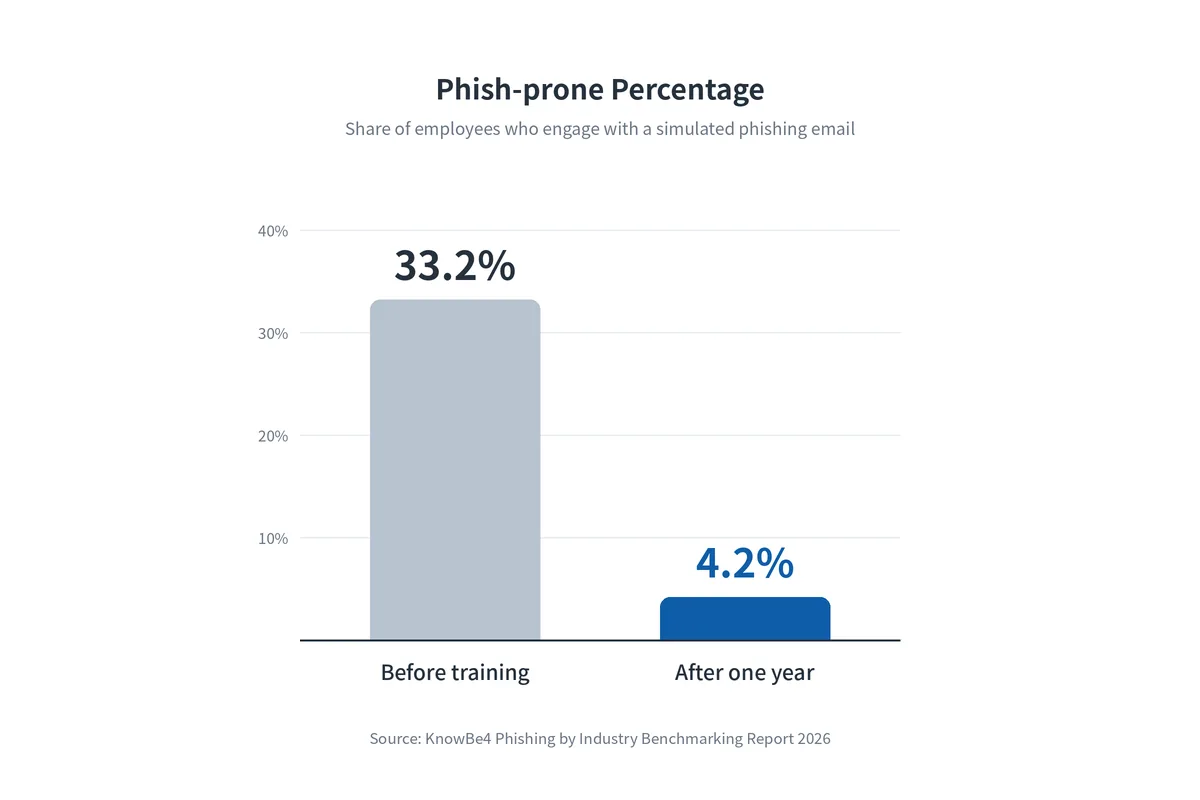
تنشر KnowBe4 مؤشرًا مرجعيًا سنويًا مستندًا إلى نتائج محاكاة التصيد لدى عملائها، وتقدّم نسخة 2026 أوضح صورة متاحة؛ إذ حللت 42 مليون عملية محاكاة تصيد شملت 14.8 مليون مستخدم في 64,000 مؤسسة.
فقبل أي تدريب، بلغ المتوسط العالمي لنسبة القابلية للتصيد 33.2%، أي أن موظفًا واحدًا تقريبًا من كل ثلاثة تفاعل مع رسالة تصيد تجريبية. وبعد عام من التدريب والاختبار المستمرين، انخفض المتوسط إلى 4.2%.
ولحجم المؤسسة أثره كذلك؛ فقد وجد التقرير أن خط الأساس بلغ 24.7% في المؤسسات الصغيرة و39.5% في المؤسسات الكبرى التي يزيد عدد موظفيها على 10,000، ما يعني أن المؤسسات الأكبر تبدأ عادةً من موقع أضعف.
هذه متوسطات لعملاء KnowBe4 وليست ضمانًا. فالرقم المهم هو نتيجة اختبار خط الأساس الخاص بك، والاتجاه الذي يليه هو ما يبيّن ما إذا كان البرنامج يؤتي ثماره. ويتناول مقال مكافحة التصيد الاحتيالي في المملكة العربية السعودية موقع محاكاة التصيد ضمن منظومة الدفاع الأشمل.
كيف تبدأ برنامجًا لإدارة المخاطر البشرية؟
ابدأ بالقياس، ثم التدريب، ثم الأتمتة. فشراء جميع الوحدات من اليوم الأول هو أكثر الطرق شيوعًا لتعثّر البرنامج.
من أين تبدأ؟
نفّذ اختبار محاكاة تصيد لقياس خط الأساس قبل أي تدريب، لتعرف نقطة انطلاقك الحقيقية. أبلغ القيادة بالغرض من الاختبار دون الموظفين، وإلا فلن تعكس النتيجة السلوك المعتاد. ويمنحك خط الأساس نسبة قابلية للتصيد تقارن بها النتائج لاحقًا.
ما الوحدات التي تحتاجها أولًا؟
تبدأ معظم المؤسسات بتدريب التوعية الأمنية ومحاكاة التصيد. أضف PhishER Plus حين تبدأ الرسائل المُبلّغ عنها في إرهاق فريق الأمن، وReal-Time Coaching حين تتوفر لديك أدوات أمنية يمكن لتنبيهاتها تفعيله. ويشرح مقال التوجيه الأمني الفوري كيفية عمل التوجيه في لحظة التصرف.
كيف تضمن استمرارية البرنامج؟
اختبر وفق جدول منتظم بدلًا من دفعات متفرقة، ونوّع أساليب الاستدراج، وأسند تدريبًا للمتابعة تلقائيًا لمن يتفاعل مع المحاكاة. راجع درجة المخاطر حسب الإدارة شهريًا، ووجّه جهود التدريب إلى حيث تكون المخاطر أعلى. وللاطلاع على رؤية أشمل لبناء البرنامج، راجع مقال تدريب التوعية الأمنية في المملكة العربية السعودية.
ما الذي ينبغي للمؤسسات السعودية مراعاته؟
أربعة عوامل تشكّل إدارة المخاطر البشرية في المملكة، ونادرًا ما تتطرق إليها الأدلة العالمية.
الأنظمة تحدد الحد الأدنى لا الهدف. تشترط الضوابط الأساسية للأمن السيبراني الصادرة عن الهيئة الوطنية للأمن السيبراني، والمطبقة على الجهات الحكومية ومشغّلي البنى التحتية الوطنية الحساسة، وجود برنامج للتوعية بالأمن السيبراني يُقدَّم للموظفين ويُراجَع بمرور الوقت. وتخضع المؤسسات المالية لتوقعات مماثلة بموجب إطار البنك المركزي السعودي (SAMA). وتوفر تقارير KnowBe4 أدلة على التدريب والاختبار، غير أن البرنامج المصمم لاجتياز التدقيق فقط نادرًا ما يغيّر السلوك. ويعرض مقال الضوابط الأساسية للأمن السيبراني من الهيئة الوطنية للأمن السيبراني في السعودية ما تغطيه هذه الضوابط.
اللغة العربية مدعومة، لكن تحقق من مدى العمق. تُدرج KnowBe4 اللغة العربية ضمن اللغات المتاحة لقوالب محاكاة التصيد، والوحدات التدريبية، وCompliance Plus، وواجهة المتعلم. غير أن أوسع خيارات المحتوى متاحة في اللغات الأكثر طلبًا لديها، وليست العربية من بينها، لذا راجع الوحدات العربية التي تنوي استخدامها قبل الإطلاق. وكثير من بيئات العمل السعودية متعددة اللغات، فأسند المحتوى باللغة التي تقرؤها كل فئة فعليًا.
درجات مخاطر الموظفين بيانات شخصية. تصف نتائج المحاكاة ودرجات المخاطر الفردية موظفين يمكن التعرف على هوياتهم، ومن ثم ينطبق عليها نظام حماية البيانات الشخصية (PDPL). أبلغ الموظفين بوجود البرنامج، وقيّد صلاحية الاطلاع على النتائج الفردية، وحدد مدة الاحتفاظ بها.
استخدم أساليب استدراج محلية. عمليات المحاكاة العامة عن شركات طرود أجنبية لا تعلّم الكثير. أما الاختبارات الفعالة فتحاكي عمليات الاحتيال التي يتلقاها الموظفون في السعودية فعلًا، مثل إشعارات التوصيل المزيفة، وانتحال الخدمات الحكومية، ورسائل الموارد البشرية والرواتب، واحتيال الفواتير من النوع الموصوف في مقال اختراق البريد الإلكتروني للأعمال.
Blue Edge موزع تقني ذو قيمة مضافة مقره الدمام في المملكة العربية السعودية، وهي موزع معتمد لـ KnowBe4. وتوفر منصة KnowBe4 لإدارة المخاطر البشرية وتدريب KnowBe4 للتوعية الأمنية للمؤسسات في أنحاء المملكة، مع دعم الترخيص والتهيئة.
ما أكثر الأخطاء شيوعًا في إدارة المخاطر البشرية؟
ستة أخطاء تقوّض معظم البرامج، وأولها أشدها ضررًا.
معاقبة من ينقرون. حين تؤدي المحاكاة الفاشلة إلى اللوم، يتوقف الموظفون عن الإبلاغ عن أخطائهم الحقيقية، فيخسر فريق الأمن أبكر إنذار لديه بوقوع هجوم.
اعتبار دورة سنوية واحدة برنامجًا متكاملًا. يعود السلوك إلى سابق عهده في غضون أشهر، والمهاجمون لا ينتظرون دورة التدريب التالية.
قياس الإتمام بدلًا من السلوك. نسبة إتمام 100% لا تخبرك شيئًا عما إذا كان الموظفون لا يزالون ينقرون. تتبّع بدلًا من ذلك نسبة القابلية للتصيد ودرجة المخاطر ومعدل الإبلاغ.
تعقيد عملية الإبلاغ. إذا كان الإبلاغ عن رسالة مشبوهة يتطلب خطوات عدة ولا يردّ أحد، فسيتوقف الناس عن فعله. اجعله بنقرة واحدة، وأكّد استلام كل بلاغ.
التدريب بلغة غير مناسبة. المحتوى الذي لا يفهمه الموظفون تمامًا ينتج إتمامًا بلا تعلّم.
استخدام أساليب استدراج تضر بالثقة. قد تبدو عمليات المحاكاة القائمة على مكافآت وهمية أو أخبار مقلقة من الموارد البشرية بمثابة خيانة للثقة. احرص على أن تكون الاختبارات واقعية دون استغلال الموضوعات الحساسة.
ابدأ بخط الأساس، ثم درّب باستمرار
نفّذ أولًا اختبار تصيد لقياس خط الأساس، وسجّل نسبة القابلية للتصيد لديك. فهذا الرقم وحده يخبرك بموقعك الحالي، ويمنح كل نتيجة لاحقة مرجعًا تُقارن به.
بعد ذلك، أطلق التدريب وعمليات المحاكاة المنتظمة، وأسند تدريب المتابعة تلقائيًا، واجعل الإبلاغ عادة بنقرة واحدة. راجع درجة المخاطر حسب الإدارة شهريًا، وأضف PhishER Plus أو Real-Time Coaching أو أمن البريد الإلكتروني حين تُظهر البيانات أين ستكون أكثر فائدة.
ارفع تقريرًا عن الاتجاه إلى القيادة كل ربع سنة، إلى جانب أي حوادث فعلية. فانخفاض نسبة القابلية للتصيد وارتفاع معدل الإبلاغ هما أوضح علامتين على نجاح البرنامج.
أبرز النقاط
- تقيس إدارة المخاطر البشرية سلوك كل موظف، ثم تدرّبه وتوجّهه وتحميه وفق مستوى مخاطره.
- تجمع منصة KnowBe4 HRM+ بين تدريب التوعية الأمنية، ومحاكاة التصيد الاحتيالي، والتوجيه الفوري، وPhishER Plus، وCompliance Plus، وأمن البريد الإلكتروني السحابي، ووكلاء AIDA.
- وجد المؤشر المرجعي لـ KnowBe4 لعام 2026 أن 33.2% من الموظفين غير المدرَّبين يتفاعلون مع محاكاة التصيد، لتنخفض النسبة إلى 4.2% بعد عام من التدريب.
- قِس السلوك لا إتمام الدورات: نسبة القابلية للتصيد، ودرجة المخاطر، ومعدلات الإبلاغ.
- في المملكة العربية السعودية، خطّط للمحتوى العربي، وأساليب الاستدراج المحلية، والتزامات نظام حماية البيانات الشخصية (PDPL) المتعلقة ببيانات مخاطر الموظفين.
الأسئلة الشائعة
-
كيف تعرّف KnowBe4 إدارة المخاطر البشرية؟
تصف KnowBe4 إدارة المخاطر البشرية بأنها استراتيجية أمنية تركز على الأشخاص لا دورة تدريبية، تبدأ بقياس سلوك الموظفين، ثم تدير أخطر السلوكيات عبر التدريب الموجه والتوجيه والحماية، بهدف تقليل الحوادث الناتجة عن تصرفات بشرية. وتفصل KnowBe4 بين هذا النهج الاستراتيجي ومنصة HRM+ التي تمثل البرنامج المستخدم لتنفيذه.
-
ما KnowBe4 HRM+؟
HRM+ هي منصة KnowBe4 لإدارة المخاطر البشرية، وتجمع التدريب على التوعية الأمنية مع محاكاة التصيد، وPhishER Plus للتعامل مع الرسائل المبلغ عنها، والتوجيه اللحظي، وتدريب Compliance Plus، وأمان البريد الإلكتروني السحابي الناتج عن استحواذ KnowBe4 على Egress، ووكلاء الدفاع بالذكاء الاصطناعي AIDA. ويمكن للمؤسسات البدء بالتدريب ومحاكاة التصيد ثم إضافة الوحدات الأخرى مع نضج برنامجها.
-
ما الفرق بين إدارة المخاطر البشرية والتدريب على التوعية الأمنية؟
التدريب على التوعية الأمنية جزء من إدارة المخاطر البشرية. فالتدريب التقليدي يقدم الدورة نفسها للجميع، عادةً مرة سنويًا، ويقيس نسبة الإكمال. أما إدارة المخاطر البشرية فتختبر الأشخاص باستمرار بهجمات محاكاة، وتخصص التدريب بحسب نتائج كل شخص، وتوجّه السلوك الخطر بعد حدوثه بوقت قصير، وتبلّغ عما إذا كانت المخاطر تنخفض فعلًا مع الوقت.
-
هل KnowBe4 متاحة باللغة العربية؟
نعم. تدرج KnowBe4 العربية ضمن لغات قوالب محاكاة التصيد ووحدات التدريب والفيديو وتدريب Compliance Plus وواجهة المتعلم. لكن أوسع مجموعة من المحتوى متاحة بلغاتها الأكثر طلبًا، وليست العربية منها، لذا يجب على المؤسسات مراجعة الوحدات العربية التي تنوي استخدامها والجمع بين المحتوى العربي والإنجليزي بما يناسب موظفيها.
-
كيف تساعد KnowBe4 قادة الأمان على قياس المخاطر البشرية والإبلاغ عنها؟
تتتبع KnowBe4 نسبة القابلية للتصيد لكل مؤسسة مع الوقت، وتمنح كل مستخدم مؤشر مخاطر، وتسجل عدد الموظفين الذين يبلغون عن رسائل مشبوهة. وتفصّل لوحات التحكم والتقارير هذه الأرقام بحسب القسم أو الموقع أو المجموعة، ليتمكن قادة الأمان من إظهار انخفاض المخاطر للإدارة والمدققين وتحديد وجهة جهود التدريب التالية.
المصادر والمراجع
- KnowBe4 — إطلاق HRM+: المنصة المتكاملة لإدارة المخاطر البشرية وثائق المورّد (بيان صحفي)
- KnowBe4 — KnowBe4 تحدد نهجًا شاملًا لإدارة المخاطر البشرية وثائق المورّد (بيان صحفي حول الورقة البيضاء لإطارها الاستراتيجي)
- KnowBe4 — تقرير 2026 لقياس التصيد الاحتيالي حسب القطاع أبحاث المورّد
- KnowBe4 — أبحاث KnowBe4 تكشف انخفاض القابلية العالمية للتصيد الاحتيالي بعد عام من تدريب التوعية الأمنية (نتائج تقرير 2026، 7 يوليو 2026) أبحاث المورّد (بيان صحفي)
- KnowBe4 — دعم اللغات المتعددة والتوطين وثائق المورّد
- الهيئة الوطنية للأمن السيبراني (NCA) — الضوابط الأساسية للأمن السيبراني (ECC-2:2024) جهة تنظيمية
- الهيئة السعودية للبيانات والذكاء الاصطناعي (سدايا) — الأنظمة واللوائح: نظام حماية البيانات الشخصية ولائحته التنفيذية جهة تنظيمية
هل تخطط لبرنامج لإدارة المخاطر البشرية؟
توفر Blue Edge منصة KnowBe4 HRM+ وتدريب التوعية الأمنية ومحاكاة التصيد الاحتيالي في جميع أنحاء المملكة العربية السعودية.
اتصل على +٩٦٦ ٥٣ ٩٨٥٥ ١٨٨ أو تواصل مع فريقنا لمناقشة خيارات الترخيص المناسبة لمؤسستك.
KnowBe4 في المملكة العربية السعوديةعن بلو إيدج
شركة بلو إيدج موزع تقني ذو قيمة مضافة مقره الدمام بالمملكة العربية السعودية، يوفر الشاشات التفاعلية وأنظمة المباني الذكية والبنية التحتية للشبكات وبرمجيات أمن المعلومات للشركات والمشاريع السكنية في أنحاء المملكة، مع خدمات التركيب والدعم الفني.
اعرف المزيد عن بلو إيدج →نُشر في ٢ أكتوبر ٢٠٢٦ • آخر تحديث ٣ أكتوبر ٢٠٢٦ • تتم مراجعة هذه المقالة عند تغير المعايير أو الأنظمة أو إرشادات المنتجات.
.webp)