سلة التسوق


- المقالات
- اتصالات المؤسسات
- الاتصالات المؤسسية الآمنة بالتشفير من طرف إلى طرف (E2EE) – دليل 2026
الاتصالات المؤسسية الآمنة بالتشفير من طرف إلى طرف (E2EE) – دليل 2026
تعرّف على كيفية حماية التشفير من طرف إلى طرف (E2EE) للاتصالات المؤسسية، واستكشف فوائده ومتطلبات الامتثال واستراتيجيات تطبيقه في الشركات خلال 2026.
بقلم فريق بلو إيدج | نُشر في ٢١ أبريل ٢٠٢٦ | حُدّث في ١٣ نوفمبر ٢٠٢٦ | مدة القراءة: ٦ دقيقة
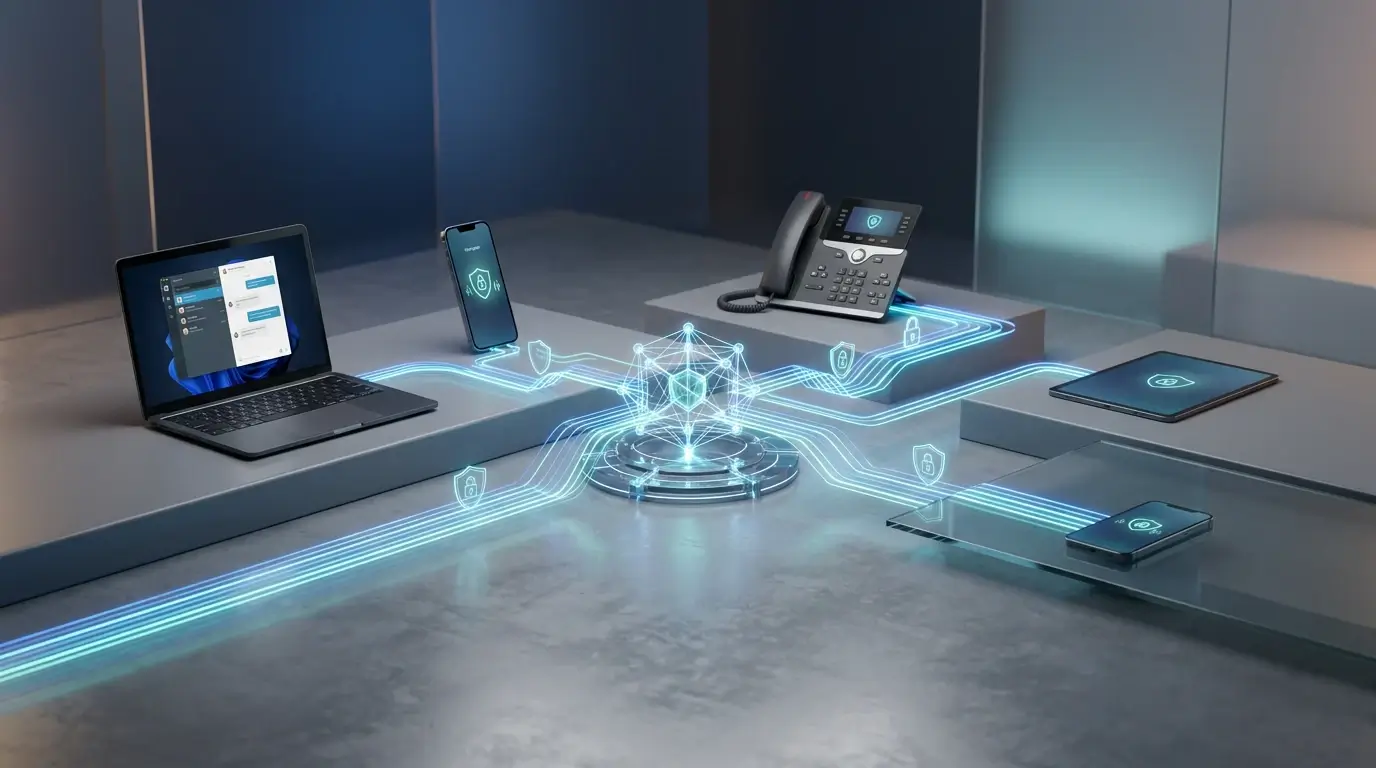
تمثل بيانات الشركة أثمن ما تملكه المؤسسة الحديثة، وحمايتها تتطلب بنية تحتية قوية تضمن الخصوصية عبر جميع قنوات التواصل الداخلية والخارجية. ومع تزايد تعقيد التهديدات السيبرانية، لم تعد الإجراءات الأمنية الأساسية كافية لتوفير الحماية اللازمة لبيانات الشركة الحساسة.
برز التشفير من طرف إلى طرف (E2EE) معيارًا حاسمًا لحماية المحادثات الرقمية، إذ تضمن هذه التقنية ألا يتمكن من قراءة الرسائل إلا المستخدمون المتواصلون فقط. ومن حيث المبدأ، فهي تمنع أي متنصت محتمل، بما في ذلك مشغلو الاتصالات ومزودو خدمة الإنترنت، بل وحتى مزود خدمة الاتصال نفسه، من الوصول إلى مفاتيح التشفير اللازمة لفك تشفير المحادثة.
يستعرض هذا المقال الآليات الأساسية للتشفير من طرف إلى طرف، وستتعرف على ما يميز E2EE عن بروتوكولات الأمان التقليدية، ولماذا يُعد ضروريًا للامتثال التنظيمي، وكيف تدمج هذه الأنظمة بفعالية في البنية المؤسسية لديك.
لم يعد تطبيق E2EE قرارًا تقنيًا اختياريًا، بل أصبح متطلبًا أساسيًا لسلامة العمليات. فالمؤسسات التي تولي الأولوية لـالاتصالات المؤسسية الآمنة تبني أساسًا متينًا يحمي ملكيتها الفكرية وسرية بيانات عملائها واستمرارية أعمالها على المدى الطويل.
فهم التشفير من طرف إلى طرف
لإدراك القيمة الحقيقية لـالاتصالات المؤسسية الآمنة، يجب على القادة فهم الآليات التقنية التي تحمي بياناتهم. يعمل E2EE وفق نظام من مفاتيح التشفير العامة والخاصة.
كيف يحمي E2EE البيانات
عندما يرسل المستخدم رسالة، يشفّر البرنامج البيانات على جهازه باستخدام مفتاح تشفير، ثم تنتقل البيانات عبر الشبكة بصيغة غير قابلة للقراءة، ولا يمكن فكها إلا عند وصولها إلى جهاز المستلم الذي يحتفظ بالمفتاح الخاص المطابق واللازم لفك التشفير. وهذا يعني أن البيانات تظل آمنة أثناء النقل وعلى الخادم. وإذا اعترض جهة خبيثة حزمة البيانات أثناء الإرسال، فلن ترى سوى رموز عشوائية.
الفرق بين E2EE والتشفير التقليدي
عادةً ما تؤمّن بروتوكولات التشفير التقليدية البيانات بين المستخدم والخادم. ويحمي هذا النموذج، المعروف بالتشفير أثناء النقل، البيانات من الاعتراض الخارجي، لكنه يتركها عرضة للخطر على مستوى الخادم. فإذا وقع اختراق في مركز بيانات مزود الخدمة، يمكن للمهاجمين الوصول إلى المعلومات غير المشفرة. أما التشفير من طرف إلى طرف فيقضي على هذه الثغرة، فلأن الخادم لا يمتلك مفاتيح فك التشفير أبدًا، لا يؤدي اختراقه إلى تسريب بيانات المستخدمين النهائيين.
الفوائد الجوهرية لبيئات المؤسسات
يغيّر اعتماد E2EE طريقة إدارة المؤسسة للمخاطر، وتمتد فوائده إلى ما هو أبعد بكثير من أمن تقنية المعلومات الأساسي، لتشمل الامتثال القانوني والاستراتيجية العامة للشركة.
الحد من التهديدات السيبرانية
يُعد اعتراض البيانات من أبرز وسائل التجسس على الشركات، إذ يستهدف المهاجمون شبكات الاتصالات بنشاط لسرقة التقارير المالية والخطط الاستراتيجية وقواعد بيانات العملاء. ويحيّد E2EE هذا التهديد بجعل البيانات المعترضة عديمة الفائدة، فحتى لو اخترق المهاجمون البنية التحتية للشبكة، يظل المحتوى المشفر بعيدًا عن متناولهم. وتقلل آلية الدفاع الاستباقية هذه بشكل كبير من احتمالية نجاح هجمات استخراج البيانات. تعرّف على المزيد حول أبرز تهديدات الأمن السيبراني التي تواجه المؤسسات اليوم وكيفية التصدي لها مسبقًا.
ضمان الامتثال التنظيمي
تفرض لوائح حماية البيانات العالمية ضوابط أمنية صارمة على البيانات الشخصية وبيانات الشركات، إذ تُلزم أطر مثل اللائحة العامة لحماية البيانات (GDPR) وقانون نقل التأمين الصحي والمساءلة (HIPAA) المؤسسات بتطبيق ضمانات تقنية كافية. ويقدم استخدام E2EE دليلًا قابلًا للتحقق على أن المؤسسة تحمي البيانات افتراضيًا، مما يقلل بشكل كبير من مخاطر الغرامات التنظيمية والمسؤوليات القانونية المرتبطة بكشف البيانات. ويمكن لفريق الاستشارات التقنية في تقنية المعلومات لدينا مساعدتك في تقييم وضع الامتثال لديك وسد أي ثغرات.
حماية الملكية الفكرية
كثيرًا ما تجري نقاشات البحث والتطوير وتبادل الشيفرات المصدرية الخاصة وخطط الاستحواذ الاستراتيجية عبر منصات المراسلة المؤسسية. وهذه الملكية الفكرية هي ما يحدد الميزة التنافسية للمؤسسة، ويضمن E2EE بقاء هذه النقاشات بالغة الحساسية سرية تمامًا، ولا يطّلع عليها إلا الموظفون المصرح لهم.
التحديات والاعتبارات عند التطبيق
رغم الفوائد الأمنية الكبيرة، يتعين على المؤسسات إدارة نشر E2EE بعناية للحفاظ على كفاءة العمليات.
الموازنة بين الأمان وسهولة الاستخدام
كانت أساليب التشفير القديمة تتطلب غالبًا إدارة معقدة للمفاتيح من قبل المستخدمين النهائيين، مما أدى إلى ضعف معدلات التبني. أما منصات الاتصالات المؤسسية الآمنة الحديثة فتؤتمت هذه العملية، إذ يجري التشفير بسلاسة في الخلفية، ويتمكن الموظفون من التواصل بشكل طبيعي دون التعامل مع بروتوكولات أمنية معقدة. ويُعد اختيار مزود يجمع بين الأمان العالي وواجهة استخدام سهلة أمرًا حاسمًا لنجاح النشر.
بروتوكولات إدارة المفاتيح
يعتمد التشفير الفعال على توليد المفاتيح وتخزينها بشكل آمن، ويجب على المؤسسات وضع بروتوكولات واضحة لإدارة الأجهزة. فإذا فقد أحد الموظفين جهازه، ينبغي أن تمتلك المؤسسة آليات لمسح البيانات المحلية عن بُعد وإلغاء صلاحيات الوصول. ويضمن التكامل القوي مع أنظمة إدارة الهوية والوصول (IAM) ألا يتمكن من توليد مفاتيح فك التشفير اللازمة والوصول إليها إلا المستخدمون الموثّقون.
بناء بنية تحتية آمنة للاتصالات
يتطلب نشر E2EE تخطيطًا استراتيجيًا وتقييمًا دقيقًا للموردين، وعلى المؤسسات أن تتجاوز الادعاءات التسويقية وتتحقق من البنية التقنية لأدوات الاتصال التي تختارها.
تقييم معايير الأمان لدى الموردين
عند اختيار منصة اتصالات مؤسسية آمنة، يجب على المؤسسات المطالبة بالشفافية فيما يخص بروتوكولات التشفير المستخدمة. ابحث عن المنصات التي تعتمد مكتبات تشفير مفتوحة المصدر، فالخوارزميات مفتوحة المصدر تخضع لتدقيق علني صارم من الباحثين الأمنيين، مما يضمن خلوها من أي أبواب خلفية خفية. كما ينبغي التحقق من أن المورد يُجري تدقيقات أمنية دورية عبر جهات خارجية للتحقق من سلامة بنيته التحتية. وللاطلاع على نظرة أشمل حول تقييم الوضع الأمني لشبكتك، اقرأ دليلنا حول تأمين شبكة مكتبك.
تدريب الموظفين
لا تستطيع التقنية وحدها منع جميع الحوادث الأمنية، إذ يظل الخطأ البشري ثغرة كبيرة. لذا يجب على المؤسسات تدريب موظفيها على أهمية الاتصالات الآمنة، وينبغي أن يفهم الموظفون سبب تطبيق E2EE وكيفية التعرف على محاولات التصيد الاحتيالي التي تهدف إلى سرقة بيانات الدخول إلى الأجهزة. فالقوى العاملة الواعية تمثل خط الدفاع الأخير في أي استراتيجية أمنية شاملة. ويمكن لأدوات مثل KnowBe4 مساعدة فرقك على بناء هذا الوعي الأمني من خلال برامج تدريبية منظمة.
الأسئلة الشائعة
-
ما التشفير من طرف إلى طرف (E2EE)؟
التشفير من طرف إلى طرف عملية اتصال آمنة تمنع أي طرف ثالث من الوصول إلى البيانات أثناء انتقالها من نظام أو جهاز إلى آخر، إذ تُشفَّر البيانات على نظام المرسل ولا يستطيع فك تشفيرها إلا المستلم المقصود.
-
هل يؤثر التشفير من طرف إلى طرف في أداء الشبكة؟
بروتوكولات التشفير من طرف إلى طرف الحديثة محسّنة للغاية وتتطلب قدرة معالجة ضئيلة، إذ يتم التشفير وفك التشفير بشكل شبه فوري على جهاز المستخدم، فلا يوجد تأثير ملحوظ في سرعة توصيل الرسائل أو أداء الشبكة.
-
هل يستطيع مسؤولو تقنية المعلومات قراءة الرسائل المشفرة من طرف إلى طرف؟
لا. فالتشفير الحقيقي من طرف إلى طرف يمنع بطبيعته أي شخص غير المرسل والمستلم من قراءة الرسائل. ولا يستطيع مسؤولو تقنية المعلومات الوصول إلى محتوى الاتصالات، مما يحمي البيانات حتى لو اختُرق حساب أحد المسؤولين.
-
هل التشفير من طرف إلى طرف مطلوب للامتثال للائحة GDPR؟
لا تنص اللائحة العامة لحماية البيانات (GDPR) صراحةً على التشفير من طرف إلى طرف بالاسم، لكنها تُلزم المؤسسات بتطبيق تدابير تقنية وتنظيمية مناسبة لضمان مستوى أمان يتناسب مع المخاطر. ويُعترف على نطاق واسع بالتشفير من طرف إلى طرف كأفضل ممارسة لتلبية هذا المتطلب عند نقل البيانات الشخصية. راجع قائمة التحقق للأمن السيبراني لدينا كنقطة بداية عملية.
-
كيف نطبق التشفير من طرف إلى طرف في مؤسستنا؟
يبدأ التطبيق بتدقيق أدوات الاتصال الحالية لديك. ثم يجب اختيار منصة مراسلة مؤسسية توفر التشفير من طرف إلى طرف افتراضيًا، ونشر التطبيق للموظفين، ودمجه مع أنظمة إدارة الهوية الحالية للتحكم في الوصول بأمان. ويستطيع فريق تركيب وإعداد أنظمة تقنية المعلومات لدينا إدارة هذا الإطلاق من البداية إلى النهاية.
أمّن مستقبل مؤسستك
يمثل الانتقال إلى الاتصالات المؤسسية الآمنة ضرورة استراتيجية. فمع استمرار الجهات المهاجمة في استهداف بيانات الشركات، يترك الاعتماد على نماذج أمنية قديمة مؤسستك عرضة لأضرار مالية جسيمة ومساس بسمعتها. ويقدم التشفير من طرف إلى طرف الحل الحاسم لحماية المحادثات الحساسة وضمان الامتثال وصون الملكية الفكرية.
ولبناء بنية تحتية مرنة، ابدأ بتقييم قنوات الاتصال الحالية لديك، وحدد المواضع التي تنتقل فيها البيانات دون حماية حقيقية من طرف إلى طرف. ثم قيّم الموردين الذين يقدمون معايير تشفير شفافة وخاضعة للتدقيق، وابدأ بنقل مسارات العمل الحساسة إلى هذه المنصات الآمنة. استكشف موارد الأمن السيبراني لدينا أو تحدث مع مستشاري تقنية المعلومات لدينا لتصميم استراتيجية أمنية تناسب مؤسستك. فاتخاذ هذه الخطوات الحاسمة سيرسي بيئة آمنة تعمل فيها مؤسستك بثقة تامة.
عن بلو إيدج
شركة بلو إيدج موزع تقني ذو قيمة مضافة مقره الدمام بالمملكة العربية السعودية، يوفر الشاشات التفاعلية وأنظمة المباني الذكية والبنية التحتية للشبكات وبرمجيات أمن المعلومات للشركات والمشاريع السكنية في أنحاء المملكة، مع خدمات التركيب والدعم الفني.
اعرف المزيد عن بلو إيدج →نُشر في ٢١ أبريل ٢٠٢٦ • آخر تحديث ١٣ نوفمبر ٢٠٢٦ • تتم مراجعة هذه المقالة عند تغير المعايير أو الأنظمة أو إرشادات المنتجات.