سلة التسوق


- المقالات
- الأمن السيبراني
- وسطاء أمان الوصول إلى السحابة (CASB): دليل شامل
وسطاء أمان الوصول إلى السحابة (CASB): دليل شامل
تعرّف على وسيط أمان الوصول إلى السحابة (CASB)، وكيف يؤمّن التطبيقات السحابية ويحمي البيانات الحساسة ويفرض الامتثال ويعزز الأمن السيبراني للمؤسسات.
بقلم فريق بلو إيدج | نُشر في ٢٢ يوليو ٢٠٢٦ | حُدّث في ١٣ نوفمبر ٢٠٢٦ | مدة القراءة: ٥ دقيقة
إجابة سريعة
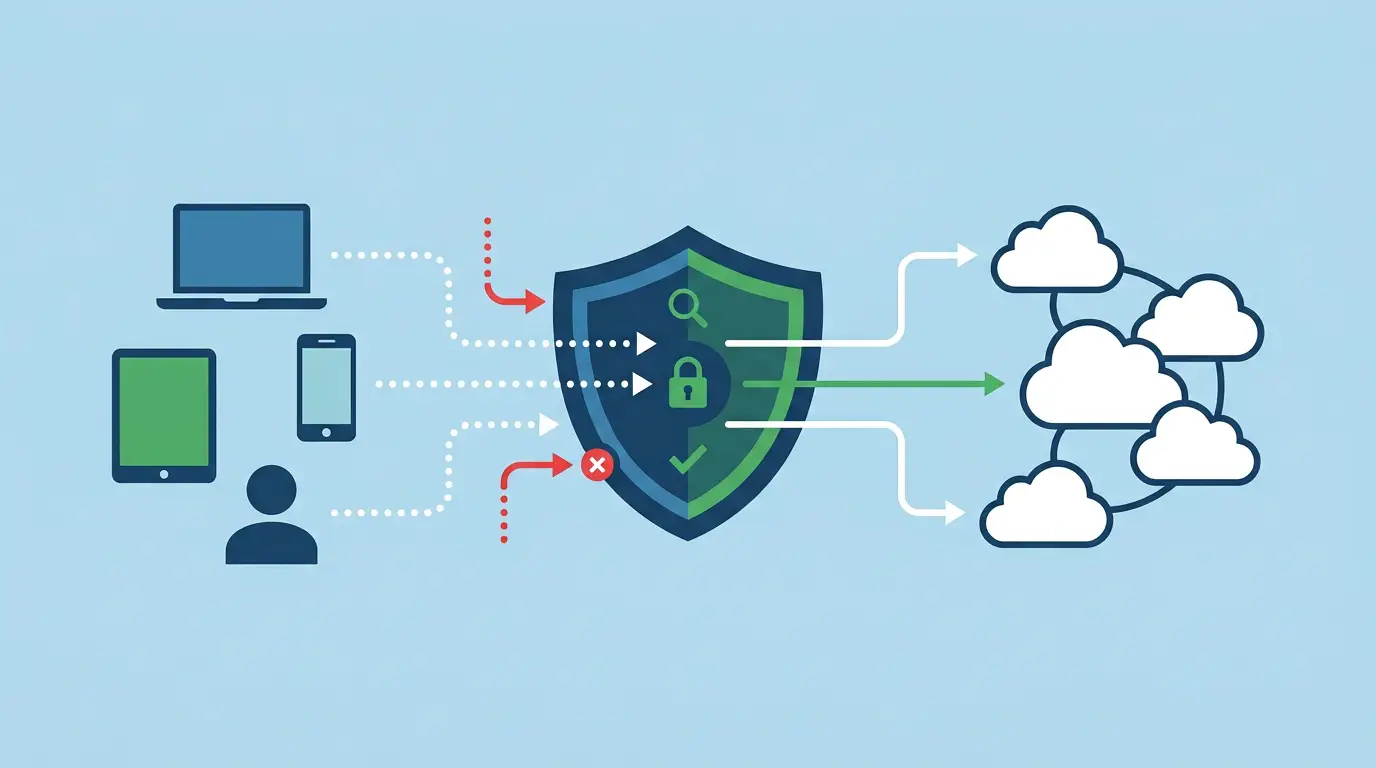
وسيط أمان الوصول إلى السحابة (CASB) هو نقطة لتطبيق السياسات الأمنية - سواء داخل مقر المؤسسة أو قائمة على السحابة - تقع بين المستخدمين ومزودي الخدمات السحابية. وتمنح حلول CASB المؤسسات رؤية واضحة لاستخدام السحابة، وتطبّق السياسات الأمنية، وتحمي البيانات الحساسة، وتتصدى للتهديدات عبر البيئات السحابية.
مع نقل المؤسسات أعباء العمل الحيوية إلى السحابة، أصبح تأمين الوصول إلى هذه البيئات أولوية قصوى. فتقنية المعلومات الظلية (Shadow IT) وتسرّب البيانات وثغرات الامتثال لم تعد مخاطر نظرية، بل واقعًا تشغيليًا تواجهه فرق تقنية المعلومات والأمن يوميًا.
وتعالج وسطاء أمان الوصول إلى السحابة هذه التحديات مباشرة. فمن خلال العمل كبوّابة رقابة بين المستخدمين والخدمات السحابية، يمكّن CASB المؤسسات من مدّ سياساتها الأمنية إلى ما وراء حدود الشبكة المؤسسية وصولًا إلى السحابة. ويستعرض هذا المقال ماهية حلول CASB، وآلية عملها، وميزاتها الأساسية، وأبرز فوائدها، وكيفية تقييم مدى ملاءمتها لمؤسستك.
ما هو وسيط أمان الوصول إلى السحابة (CASB)؟
صاغت Gartner مصطلح "وسيط أمان الوصول إلى السحابة" عام 2012 لوصف فئة من الحلول الأمنية المصممة لتطبيق سياسات أمن المؤسسة عند الوصول إلى الخدمات السحابية. ويمكن نشر CASB كوكيل (Proxy) أمامي أو عكسي، أو عبر التكامل من خلال واجهات API، أو بمزيج من الأسلوبين.
والسمة المميزة لـ CASB هي موقعه في بنية الشبكة: بين المستخدم النهائي ومزوّد الخدمة السحابية. ويتيح هذا الموقع لـ CASB مراقبة حركة البيانات وتطبيق السياسات والاستجابة للتهديدات، بصرف النظر عما إذا كان المستخدم داخل مقر المؤسسة أو يعمل عن بُعد.
ما الركائز الأربع لأمن CASB؟
تنظّم أطر العمل المعتمدة في القطاع - ومنها تلك التي حددتها Gartner - قدرات CASB حول أربع ركائز أساسية:
- الرؤية: اكتشاف جميع التطبيقات السحابية المستخدمة، بما فيها التطبيقات غير المعتمدة (Shadow IT)، وتوفير سجلات نشاط تفصيلية.
- الامتثال: مساعدة المؤسسات على تلبية المتطلبات التنظيمية مثل GDPR وHIPAA وPCI-DSS وISO 27001، من خلال تحديد مخاطر البيانات وتطبيق سياسات حوكمة البيانات.
- أمن البيانات: تطبيق سياسات منع فقدان البيانات (DLP) لمنع تخزين البيانات الحساسة أو مشاركتها أو نقلها بطرق غير سليمة عبر الخدمات السحابية.
- الحماية من التهديدات: رصد السلوكيات غير الطبيعية للمستخدمين والحسابات المخترقة والبرمجيات الخبيثة والتهديدات الداخلية والاستجابة لها عبر البيئات السحابية.
الميزات الرئيسية لحلول CASB
يتضمن حل CASB الناضج عادةً الميزات التالية:
| الميزة | الوصف |
|---|---|
| اكتشاف Shadow IT | يحدد جميع التطبيقات السحابية المستخدمة، المعتمدة منها وغير المعتمدة |
| منع فقدان البيانات (DLP) | يمنع المشاركة غير المصرح بها للبيانات الحساسة أو تسريبها |
| التحكم في الوصول | يطبّق سياسات وصول قائمة على الأدوار ومراعية للسياق |
| رصد التهديدات | يستخدم تحليلات السلوك لتحديد الحالات الشاذة والتهديدات |
| التشفير والترميز (Tokenization) | يحمي البيانات المخزنة والمنقولة داخل البيئات السحابية |
| تقارير الامتثال | يُصدر تقارير جاهزة للتدقيق متوافقة مع الأطر التنظيمية |
| التكامل عبر API | يتصل مباشرةً بالمنصات السحابية لتوفير رؤية وتحكم معمّقين |
لا تقدّم جميع منتجات CASB كل هذه الميزات بالعمق ذاته. لذا ينبغي للمؤسسات تقييم الحلول بناءً على المنصات السحابية التي تستخدمها والتزامات الامتثال المطلوبة منها.
ما فوائد استخدام CASB؟
- 1. رؤية شاملة للسحابةلا تدرك كثير من المؤسسات النطاق الكامل للخدمات السحابية التي يستخدمها موظفوها. ويوفر CASB جردًا كاملًا لاستخدام السحابة - يكشف غالبًا عن مئات التطبيقات غير المعتمدة - ما يمكّن فرق تقنية المعلومات من اتخاذ قرارات مدروسة بشأن المخاطر.
- 2. تطبيق متسق للسياساتلا تمتد السياسات الأمنية المطبقة على حدود الشبكة تلقائيًا إلى الخدمات السحابية. ويسد CASB هذه الفجوة، ضامنًا تطبيق سياسات حوكمة البيانات والتحكم في الوصول ذاتها سواء كان المستخدم في المكتب أو المنزل أو في سفر.
- 3. دعم الامتثال التنظيميبالنسبة للقطاعات الخاضعة لأنظمة بيانات صارمة، يبسّط CASB الامتثال من خلال تحديد أماكن وجود البيانات الخاضعة للتنظيم، وكيفية استخدامها، وما إذا كانت معرضة للخطر. ويقلل ذلك الجهد وحالة عدم اليقين المرتبطين بالاستعداد للتدقيق.
- 4. تقليل خطر اختراق البياناتمن خلال تطبيق سياسات DLP ورصد السلوك غير الطبيعي في الوقت الفعلي، تقلل حلول CASB بشكل كبير احتمال وقوع اختراق مكلف للبيانات. ووفقًا لتقرير IBM لتكلفة اختراق البيانات لعام 2023، بلغ المتوسط العالمي لتكلفة اختراق البيانات 4.45 مليون دولار، وهو رقم يؤكد القيمة المالية لضوابط الأمن الوقائية.
- 5. دعم العمل عن بُعد بأمانمع اعتماد فرق العمل الموزعة بشكل كبير على أدوات التعاون السحابية، توفر حلول CASB آلية قابلة للتوسع لتأمين الوصول عبر أجهزة ومواقع متنوعة دون الإضرار بتجربة المستخدم.
نماذج نشر CASB: أيها الأنسب لمؤسستك؟
| نموذج النشر | الأنسب لـ | القيود |
|---|---|---|
| الوكيل الأمامي (Forward Proxy) | مراقبة الأجهزة غير المُدارة والتحكم فيها | يتطلب تهيئة الأجهزة الطرفية |
| الوكيل العكسي (Reverse Proxy) | تحكم دون وكلاء برمجية للأجهزة المُدارة وغير المُدارة | يقتصر على الوصول عبر المتصفح |
| وضع API | تكامل معمّق مع التطبيقات السحابية المعتمدة | غير فعّال في الحظر الفوري |
| النموذج الهجين | المؤسسات التي تحتاج إلى تغطية شاملة | أكثر تعقيدًا في التهيئة والإدارة |
اختر نشر الوكيل الأمامي إذا كانت أولويتك التحكم في الوصول من الأجهزة غير المُدارة أو الشخصية. واختر وضع API إذا كان تركيزك على المنصات السحابية المعتمدة مثل Microsoft 365 أو Google Workspace، حيث تحتاج إلى رؤية معمّقة للبيانات المخزنة ونشاط المستخدمين. أما النهج الهجين فهو الأنسب للمؤسسات التي تحتاج إلى التطبيق الفوري للسياسات وقدرات التحقيق بعد الحوادث معًا.
كيف يندمج CASB ضمن بنية أمنية أشمل؟
لا يعمل CASB بمعزل عن غيره. وينبغي للمؤسسات التي تدمج CASB أن تراعي كيفية ارتباطه بأدوات الأمن الأخرى، ومنها:
- SIEM (إدارة المعلومات والأحداث الأمنية): يمكن لحلول CASB تغذية نظام SIEM بسجلات النشاط لرصد التهديدات والاستجابة للحوادث مركزيًا.
- الوصول إلى الشبكة بمبدأ انعدام الثقة (ZTNA): تكمّل حلول CASB أطر Zero Trust من خلال تطبيق سياسات الحد الأدنى من الصلاحيات على الموارد السحابية.
- رصد نقاط النهاية والاستجابة لها (EDR): يوفر الجمع بين CASB وEDR رؤية شاملة تمتد من الجهاز وحتى التطبيق السحابي.
- حافة خدمة الوصول الآمن (SASE): تدمج بنية SASE التي طرحتها Gartner وظائف الشبكات والأمن - بما فيها CASB - في خدمة موحدة تُقدَّم عبر السحابة.
الخطوة التالية في الأمن السحابي
ستواصل البيئات السحابية توسعها، وسيتطور مشهد التهديدات معها. ويوفر وسيط أمان الوصول إلى السحابة قدرات الرؤية والتحكم والتطبيق التي تحتاجها المؤسسات الحديثة للعمل بأمان في البيئات متعددة السحابات والهجينة.
ويتطلب اختيار CASB المناسب فهمًا واضحًا لأنماط استخدام السحابة في مؤسستك والتزاماتها التنظيمية وبنيتها الأمنية. وينبغي للمؤسسات إجراء تقييم شامل لاكتشاف الاستخدام السحابي قبل تقييم المورّدين، لضمان توافق الحل المختار مع مستوى التعرض الفعلي للمخاطر، لا المفترض.
إذا كنت مستعدًا لتقييم حلول CASB أو ترغب في معرفة كيفية تكاملها مع بنيتك الأمنية الحالية، تواصل مع فريقنا للحصول على استشارة مصممة خصيصًا لبيئتك.
الأسئلة الشائعة
-
ما الغرض الرئيسي من وسيط أمان الوصول السحابي (CASB)؟
يفرض وسيط أمان الوصول السحابي سياسات أمان المؤسسة بين المستخدمين ومزودي الخدمات السحابية، وغرضه الرئيسي توفير رؤية لاستخدام السحابة، وحماية البيانات الحساسة عبر ضوابط منع تسرب البيانات (DLP)، وضمان الامتثال التنظيمي، واكتشاف التهديدات مثل الحسابات المخترَقة أو النشاط الداخلي المشبوه.
-
ما الفرق بين وسيط أمان الوصول السحابي وجدار الحماية؟
يتحكم جدار الحماية في حركة الشبكة عند الحدود، بناءً أساسًا على عناوين IP والمنافذ، بينما يعمل وسيط أمان الوصول السحابي على طبقة التطبيقات داخل البيئات السحابية، فارضًا سياسات دقيقة بناءً على هوية المستخدم ومحتوى البيانات وسياق الجهاز وسلوك التطبيق السحابي. وتعالج الأداتان مساحات تهديد مختلفة وتكمّلان بعضهما.
-
هل يلزم وسيط أمان الوصول السحابي إذا كنت أستخدم مزود سحابة واحدًا فقط؟
نعم. حتى في البيئات ذات السحابة الواحدة، يوفر الوسيط رؤية لكيفية تخزين البيانات والوصول إليها داخل المنصة، ويفرض سياسات منع تسرب البيانات، ويكتشف سلوك المستخدمين غير الطبيعي. وتكتشف مؤسسات كثيرة فجوات كبيرة في الامتثال والأمان بعد نشره، حتى في بيئات كانت تعتبرها محكمة.
-
ما المنصات السحابية التي تدعمها وسطاء أمان الوصول السحابي عادةً؟
تدعم الحلول الرائدة المنصات السحابية الرئيسية، ومنها Microsoft 365 وGoogle Workspace وSalesforce وServiceNow وAWS وMicrosoft Azure وGoogle Cloud Platform. وتختلف التغطية بحسب المورد، لذا يجب على المؤسسات التحقق من التوافق مع خدماتها السحابية قبل اختيار الحل.
-
كم يستغرق نشر وسيط أمان الوصول السحابي؟
تختلف مدة النشر بحسب النموذج المختار ومدى تعقيد البيئة. فعادةً ما يمكن إكمال التكاملات القائمة على واجهات البرمجة مع التطبيقات السحابية المعتمدة خلال أيام، بينما قد تتطلب عمليات النشر القائمة على الوكيل الكامل في المؤسسات الكبيرة عدة أسابيع من الإعداد والاختبار وضبط السياسات لتشغيلها بفعالية.
عن بلو إيدج
شركة بلو إيدج موزع تقني ذو قيمة مضافة مقره الدمام بالمملكة العربية السعودية، يوفر الشاشات التفاعلية وأنظمة المباني الذكية والبنية التحتية للشبكات وبرمجيات أمن المعلومات للشركات والمشاريع السكنية في أنحاء المملكة، مع خدمات التركيب والدعم الفني.
اعرف المزيد عن بلو إيدج →نُشر في ٢٢ يوليو ٢٠٢٦ • آخر تحديث ١٣ نوفمبر ٢٠٢٦ • تتم مراجعة هذه المقالة عند تغير المعايير أو الأنظمة أو إرشادات المنتجات.


