سلة التسوق


- المقالات
- الأمن السيبراني
- قائمة الاستجابة لاختراق البيانات للشركات السعودية
قائمة الاستجابة لاختراق البيانات للشركات السعودية
اتبع قائمة الاستجابة لاختراق البيانات لاحتواء الحوادث السيبرانية وحماية البيانات الحساسة والوفاء بمتطلبات الامتثال والحد من تعطّل الأعمال في المملكة العربية السعودية.
بقلم فريق بلو إيدج | نُشر في ٢٢ يوليو ٢٠٢٦ | حُدّث في ١٣ نوفمبر ٢٠٢٦ | مدة القراءة: ٥ دقيقة
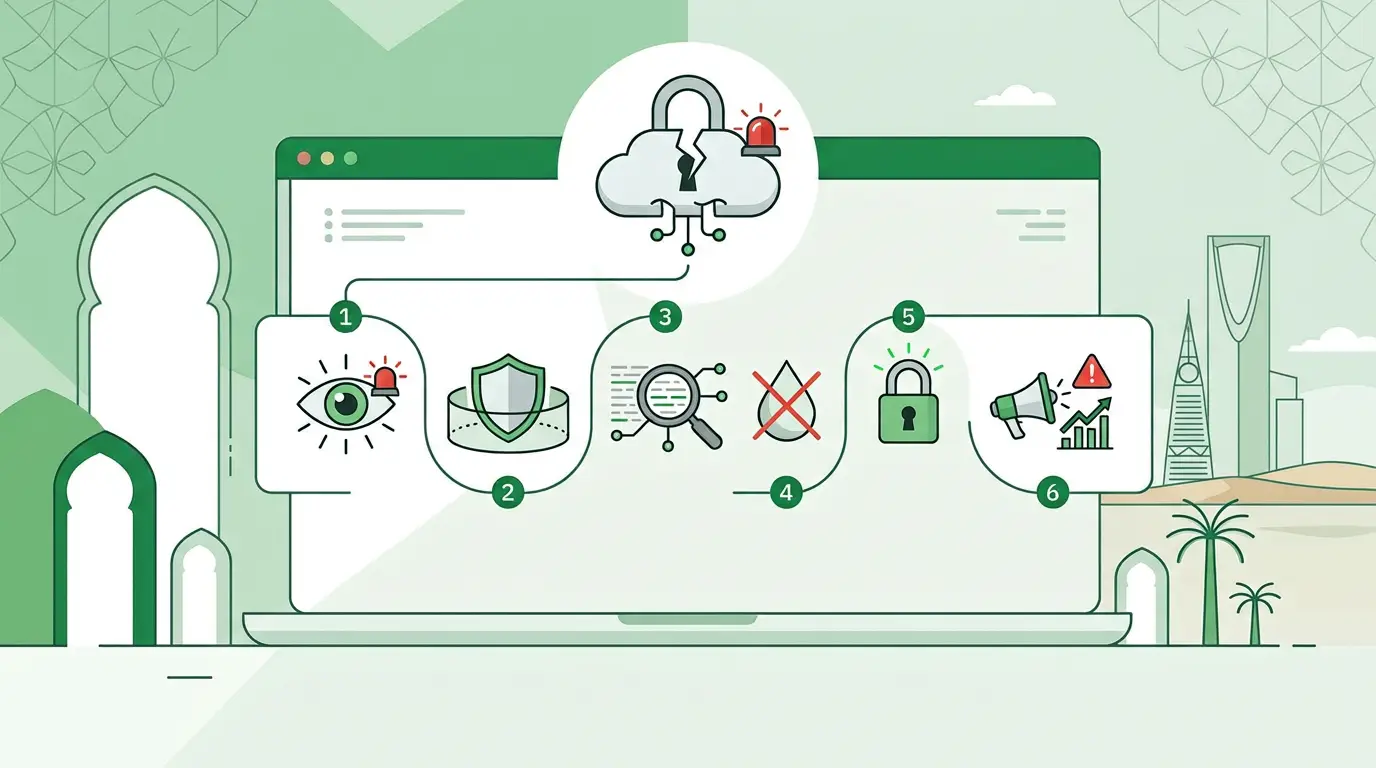
إجابة سريعة
عند وقوع اختراق للبيانات، يجب على الشركات السعودية التحرك خلال ساعات لا أيام. وتغطي قائمة الاستجابة الاحتواء، والإبلاغ النظامي بموجب نظام حماية البيانات الشخصية (PDPL)، والتواصل مع أصحاب المصلحة، والتحقيق الجنائي الرقمي، والمراجعة اللاحقة للحادث. واتباع خطة منظمة يقلل الأضرار المالية وأضرار السمعة بشكل كبير.
لم تعد اختراقات البيانات أحداثًا نادرة تقتصر على الشركات متعددة الجنسيات. إذ تتعرض الشركات السعودية بمختلف أحجامها للاستهداف بشكل متزايد، وقد تكون عواقب الاستجابة البطيئة أو سيئة الإدارة وخيمة: غرامات نظامية، وأضرار بالسمعة، وفقدان دائم لثقة العملاء.
ويحدد نظام حماية البيانات الشخصية (PDPL) في المملكة، الذي يطبقه مكتب إدارة البيانات الوطنية (NDMO)، التزامات واضحة لكيفية تعامل المؤسسات مع حالات الاختراق. وفهم هذه الالتزامات - وامتلاك قائمة تحقق مُجرَّبة وجاهزة قبل وقوع أي حادث - هو ما يصنع الفرق بين أزمة تحت السيطرة وأخرى خارجة عنها.
يرشدك هذا الدليل إلى الخطوات الدقيقة التي ينبغي للشركات السعودية اتخاذها عند اكتشاف اختراق، بدءًا من أول 24 ساعة وحتى المعالجة طويلة الأمد.
الخطوة 1: احتواء الاختراق فورًا (0–4 ساعات)
السرعة عامل حاسم. فبمجرد الاشتباه في وقوع اختراق، تكون الأولوية لوقف أي تسرّب إضافي للبيانات.
الإجراءات الفورية:
- عزل الأنظمة المتأثرة عن الشبكة لمنع المهاجمين من التنقل الجانبي
- إلغاء بيانات الاعتماد المخترقة وإعادة تعيين صلاحيات الوصول للحسابات المتأثرة
- الحفاظ على سجلات الأنظمة والأدلة الجنائية الرقمية، وعدم مسح الأجهزة المتأثرة أو إعادة تشغيلها قبل الأوان
- تفعيل فريق الاستجابة للحوادث (IRT)، بما يشمل أمن تقنية المعلومات والشؤون القانونية والقيادة التنفيذية
عيّن قائدًا مخصصًا للحادث لتنسيق جميع أنشطة الاستجابة. فغموض المسؤوليات خلال الساعات الأولى من أكثر الأسباب شيوعًا لتفاقم الاختراقات دون داعٍ.
الخطوة 2: تقييم النطاق والخطورة (4–12 ساعة)
بعد احتواء الاختراق، أجرِ تقييمًا سريعًا لفهم ما الذي تعرّض للاختراق وكيف.
أسئلة التقييم الرئيسية:
- ما البيانات التي جرى الوصول إليها أو تسريبها؟ (بيانات شخصية، سجلات مالية، ملكية فكرية)
- كم عدد الأفراد أو الجهات المتأثرة؟
- هل نتج الاختراق عن هجوم خارجي أو تهديد داخلي أو خطأ في تهيئة النظام؟
- هل لا تزال الثغرة قائمة، أم أُغلقت بالكامل؟
وثّق كل نتيجة في سجل حادث الاختراق، إذ سيكون هذا السجل أساسيًا لإعداد التقارير النظامية وأي إجراءات قانونية لاحقة.
الخطوة 3: الإبلاغ للجهات المختصة بموجب PDPL (خلال 72 ساعة)
يُلزم نظام حماية البيانات الشخصية (PDPL) في المملكة المؤسسات بإبلاغ مكتب إدارة البيانات الوطنية (NDMO) بحالات الاختراق التي تشمل بيانات شخصية خلال 72 ساعة من العلم بالحادث. وقد يؤدي عدم الالتزام بهذه المهلة إلى فرض غرامات نظامية.
يجب أن يتضمن الإبلاغ:
- طبيعة الاختراق ونوع البيانات المعنية
- عدد الأفراد المتأثرين
- العواقب المحتملة للاختراق
- الإجراءات المتخذة أو المخطط لها لمعالجة الاختراق
وإذا تعذّر إبلاغ جميع الأفراد المتأثرين فورًا، فقد يلزم إصدار بيان عام. استشر فريقك القانوني للتأكد من الالتزامات المحددة التي تنطبق على تصنيف البيانات في مؤسستك وعلى قطاعها.
الخطوة 4: إبلاغ الأفراد المتأثرين وأصحاب المصلحة
الشفافية تبني الثقة، لا سيما في أوقات الأزمات. فمن حق الأفراد المتأثرين معرفة أن بياناتهم تعرضت للاختراق، والتواصل في الوقت المناسب يعكس مسؤولية المؤسسة.
أفضل ممارسات التواصل:
- استخدم لغة واضحة وبسيطة، وتجنّب المصطلحات التقنية
- حدّد البيانات التي تعرضت للكشف وما ينبغي للفرد فعله (مثل تغيير كلمات المرور ومراقبة الحسابات)
- وفّر جهة اتصال مخصصة للاستفسارات
- تجنّب التصريحات التخمينية حول السبب قبل اكتمال التحقيق
وعلى المستوى الداخلي، أطلِع القيادة العليا ومجلس الإدارة ورؤساء الإدارات المعنية. وإذا كان الاختراق يمس شركاء أو موردين من أطراف ثالثة، فأبلغهم وفق اتفاقيات معالجة البيانات المعتمدة.
الخطوة 5: إجراء تحقيق جنائي رقمي شامل
بعد الانتهاء من الاحتواء الفوري والإبلاغات، كلّف جهة بإجراء تحقيق جنائي رقمي شامل، سواء عبر فريق الأمن الداخلي أو شركة أمن سيبراني معتمدة من طرف ثالث.
ينبغي أن يحدد التحقيق:
- نقطة الهجوم الأولية (التصيد الاحتيالي، استغلال الثغرات، سرقة بيانات الاعتماد، وغيرها)
- الجدول الزمني للاختراق من لحظة الدخول حتى الاكتشاف
- ما إذا كانت البيانات قد سُرّبت أم جرى الوصول إليها فقط
- القائمة الكاملة للأنظمة ومستودعات البيانات المتأثرة
وسيشكّل تقرير التحقيق الجنائي أساسًا لخطة المعالجة، وقد تطلبه الجهات التنظيمية أو شركات التأمين.
الجدول الزمني للاستجابة للاختراق: نظرة سريعة
| الإطار الزمني | الإجراء |
|---|---|
| 0–4 ساعات | احتواء الاختراق، تفعيل فريق IRT، الحفاظ على الأدلة |
| 4–12 ساعة | تقييم النطاق، تصنيف البيانات المتأثرة |
| 12–24 ساعة | بدء المراجعة القانونية، إعداد الإبلاغ النظامي |
| خلال 72 ساعة | إبلاغ NDMO وفق متطلبات PDPL |
| 1–2 أسبوع | إبلاغ الأفراد المتأثرين، استكمال المراجعة الجنائية |
| 1–3 أشهر | معالجة الثغرات، تحديث السياسات والضوابط |
الخطوة 6: معالجة الثغرات وتعزيز الضوابط
الاختراق هو أيضًا عملية تدقيق. فبعد اكتمال التحقيق، استخدم النتائج لسد الثغرات الأمنية بشكل منهجي.
أولويات المعالجة:
- ترقيع الثغرة المستغلة تحديدًا أو إعادة تهيئتها
- تطبيق المصادقة متعددة العوامل (MFA) أو تعزيزها في جميع الأنظمة
- مراجعة ضوابط الوصول وتشديدها وفق مبدأ الحد الأدنى من الصلاحيات
- تحديث أدوات رصد نقاط النهاية والاستجابة لها (EDR)
- تنفيذ تدريب إلزامي على التوعية الأمنية لجميع الموظفين
وبالنسبة للشركات السعودية العاملة ضمن أجندة التحول الرقمي لرؤية 2030، فإن المرونة السيبرانية متطلب تنافسي، لا مجرد التزام نظامي.
الخطوة 7: إجراء مراجعة لاحقة للحادث
خلال 30 يومًا من معالجة الاختراق، أجرِ مراجعة منظمة لاحقة للحادث بمشاركة جميع أصحاب المصلحة المعنيين.
ينبغي أن تغطي المراجعة:
- ما الذي نجح في الاستجابة وما الذي لم ينجح
- ما إذا كانت خطة الاستجابة للحوادث قد عملت كما هو متوقع
- الثغرات في الرصد أو التواصل أو الاحتواء
- التحديثات المطلوبة على السياسات والإجراءات وبرامج التدريب
وثّق النتائج وحدّد مسؤولية واضحة لكل إجراء تصحيحي. وحدّد موعدًا لمراجعة متابعة بعد 90 يومًا للتأكد من التنفيذ.
بناء ثقافة مرنة للاستجابة للاختراقات في المملكة
تتطلب الاستجابة الفعالة لاختراق البيانات أكثر من مجرد قائمة تحقق؛ فهي تحتاج إلى استعداد مسبق، وبروتوكولات جرى التدرب عليها، وثقافة تتعامل مع الأمن السيبراني بوصفه أولوية للأعمال.
وينبغي للشركات السعودية إجراء تمارين محاكاة مكتبية للاختراقات مرة واحدة سنويًا على الأقل، والتأكد من مراجعة خطة الاستجابة للحوادث بانتظام في ضوء تحديثات PDPL، والحفاظ على علاقات مع شركاء أمن سيبراني معتمدين قبل وقوع أي حادث.
فالمؤسسات الأسرع تعافيًا من الاختراقات هي تلك التي استعدت في أوقات الهدوء، لا تلك التي تسارع إلى بناء خطة تحت الضغط.
بادر الآن: راجع خطتك الحالية للاستجابة للحوادث في ضوء القائمة أعلاه، وحدّد أي ثغرات قبل أن يفرض عليك الاختراق التحرك.
الأسئلة الشائعة
-
ماذا يشترط نظام حماية البيانات الشخصية السعودي عند حدوث اختراق للبيانات؟
بموجب نظام حماية البيانات الشخصية، يجب على المؤسسات إبلاغ الجهة المختصة بإدارة البيانات خلال 72 ساعة من علمها باختراق البيانات الشخصية، ويجب أن يتضمن الإبلاغ طبيعة الاختراق ونوع البيانات المتأثرة وحجمها والعواقب المحتملة والإجراءات المتخذة لمعالجته.
-
ما أول ما يجب أن تفعله الشركة السعودية بعد اكتشاف اختراق للبيانات؟
الأولوية الفورية هي الاحتواء: عزل الأنظمة المتأثرة، وإلغاء بيانات الدخول المخترَقة، والحفاظ على الأدلة الجنائية. ويجب تفعيل فريق الاستجابة للحوادث خلال أول أربع ساعات لتنسيق الاستجابة ومنع مزيد من كشف البيانات.
-
كم يستغرق التحقيق في اختراق البيانات عادةً؟
يستغرق التحقيق الجنائي الرقمي عادةً من أسبوع إلى أربعة أسابيع، بحسب مدى تعقيد الاختراق وحجم الأنظمة المتأثرة، وقد تتطلب الهجمات الأكثر تطورًا، مثل التهديدات المستمرة المتقدمة (APTs)، فترات تحقيق أطول. والاستعانة بشركة أمن سيبراني خارجية معتمدة يمكن أن تسرّع العملية.
-
هل تحتاج الشركات الصغيرة في المملكة العربية السعودية إلى خطة رسمية للاستجابة للحوادث؟
نعم. ينطبق نظام حماية البيانات الشخصية على أي مؤسسة تجمع البيانات الشخصية أو تعالجها، أيًّا كان حجمها، والشركات الصغيرة معرضة بالقدر نفسه للعقوبات التنظيمية والضرر بالسمعة. وخطة موثقة للاستجابة للحوادث، حتى لو كانت مبسطة، تحسّن سرعة الاستجابة كثيرًا وتقلل الضرر بعد الاختراق.
-
ما عقوبات عدم الإبلاغ عن اختراق البيانات في المملكة العربية السعودية؟
يخوّل نظام حماية البيانات الشخصية الجهة المختصة فرض غرامات على عدم الامتثال، ومنه عدم الإبلاغ عن الاختراقات في المدة المحددة. وقد تشمل العقوبات غرامات مالية كبيرة، وفي حالات الإهمال الجسيم إجراءات تنظيمية إضافية، وتعتمد قيمة الغرامات الدقيقة على طبيعة المخالفة وشدتها.
عن بلو إيدج
شركة بلو إيدج موزع تقني ذو قيمة مضافة مقره الدمام بالمملكة العربية السعودية، يوفر الشاشات التفاعلية وأنظمة المباني الذكية والبنية التحتية للشبكات وبرمجيات أمن المعلومات للشركات والمشاريع السكنية في أنحاء المملكة، مع خدمات التركيب والدعم الفني.
اعرف المزيد عن بلو إيدج →نُشر في ٢٢ يوليو ٢٠٢٦ • آخر تحديث ١٣ نوفمبر ٢٠٢٦ • تتم مراجعة هذه المقالة عند تغير المعايير أو الأنظمة أو إرشادات المنتجات.


