سلة التسوق


- المقالات
- الأمن السيبراني
- هجمات سلسلة الإمداد: الخطر الخفي في شبكة مورديك
هجمات سلسلة الإمداد: الخطر الخفي في شبكة مورديك
اكتشف كيف تستغل هجمات سلسلة الإمداد الموردين الموثوقين، وأفضل الاستراتيجيات للحد من مخاطرهم. فالهجمات الحديثة تستهدف علاقات الثقة بدلًا من المنظمات مباشرة.
بقلم فريق بلو إيدج | نُشر في ١٧ أغسطس ٢٠٢٦ | حُدّث في ١٣ نوفمبر ٢٠٢٦ | مدة القراءة: ٦ دقيقة
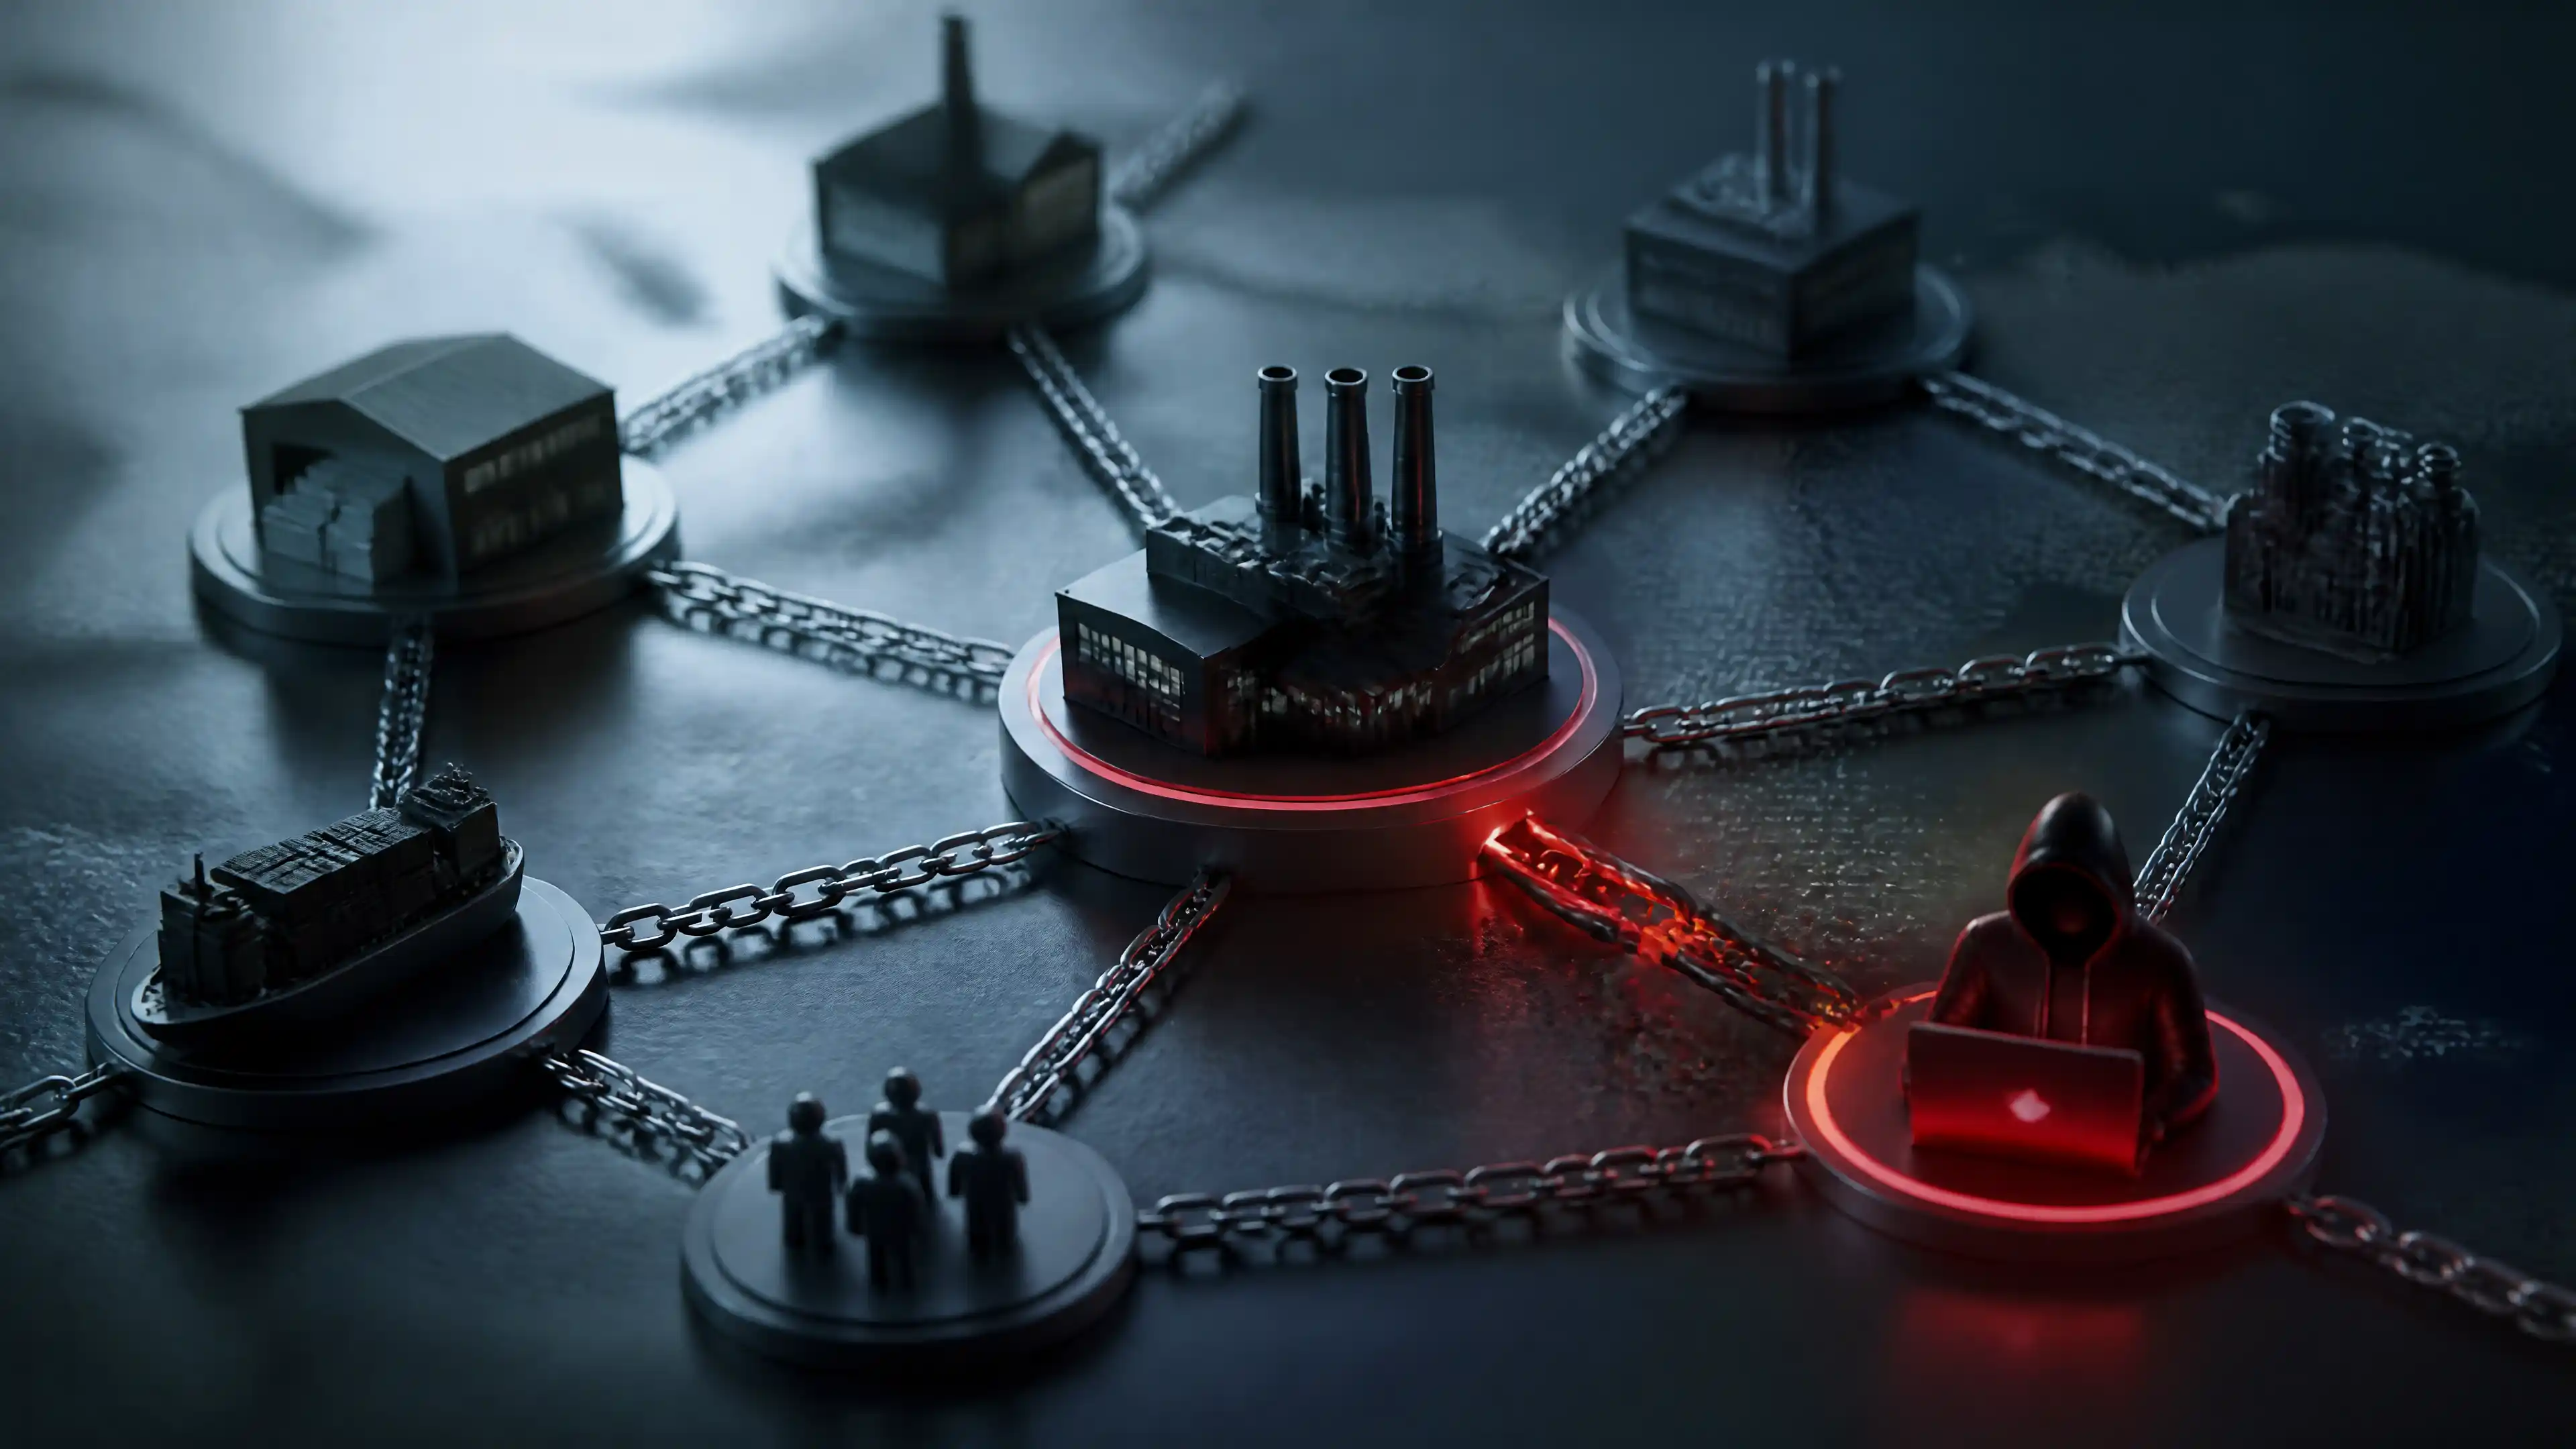
تقع هجمات سلسلة الإمداد عندما يخترق مجرمو الإنترنت موردًا خارجيًا موثوقًا للتسلل من خلاله إلى المنظمة المستهدفة. ويصعب اكتشاف هذه الهجمات لأنها تستغل علاقات ثقة قائمة. ولذلك يجب على المنظمات التدقيق في الموردين بصرامة، ومراقبة وصول الأطراف الخارجية باستمرار، وتطبيق أُطر أمنية قائمة على مبدأ انعدام الثقة (Zero Trust) للحد من التعرض للمخاطر.
لا تزيد قوة دفاعاتك المحيطية عن قوة أضعف مورد في شبكتك. فجدران الحماية وحماية الأجهزة الطرفية وسياسات الأمن الداخلية تحمي ما يقع تحت سيطرتك، ولكن ماذا عن مزودي البرمجيات واستشاريي تقنية المعلومات والمنصات السحابية الذين تثق بهم ضمنيًا؟
شهدت هجمات سلسلة الإمداد ارتفاعًا كبيرًا في وتيرتها وتعقيدها خلال العقد الماضي. فقد كشف اختراق SolarWinds عام 2020 نحو 18,000 منظمة، من بينها عدة وكالات فيدرالية أمريكية، عبر تحديث برمجي واحد مخترق. وكانت الرسالة واضحة: لم يعد المهاجمون بحاجة إلى كسر بابك الأمامي ما دام موردٌ موثوق سيفتحه لهم.
يشرح هذا المقال بدقة كيف تعمل هجمات سلسلة الإمداد، وما الذي يجعلها بهذه الخطورة، والخطوات العملية التي يمكن لمنظمتك اتخاذها لسد هذه الثغرة.
ما هو هجوم سلسلة الإمداد، ولماذا يصعب اكتشافه؟
يستهدف هجوم سلسلة الإمداد موردًا أو مزودًا أو مقدم برمجيات يملك صلاحيات وصول مميزة إلى أنظمتك. فبدلًا من مهاجمة منظمتك مباشرة، يخترق المهاجمون شريكًا في المراحل السابقة من السلسلة ويستخدمون موطئ القدم هذا للوصول إلى هدفهم الفعلي.
وسبب فاعلية هذه الهجمات بسيط: إنها تستغل الثقة. فعندما يصل تحديث برمجي من أحد الموردين إلى بيئتك، تتعامل أدواتك الأمنية معه عادةً على أنه شرعي؛ فلا توجد رسائل تصيّد للإبلاغ عنها، ولا محاولات تسجيل دخول غير معتادة لحظرها. فالشيفرة الخبيثة تصل وهي تحمل شارة الثقة.
ويزداد الاكتشاف تعقيدًا بسبب الفجوة الزمنية بين الإصابة واكتشافها. فوفقًا لتقرير IBM حول تكلفة اختراق البيانات (2023)، يستغرق اكتشاف الاختراق 204 أيام في المتوسط. وفي سيناريوهات سلسلة الإمداد، غالبًا ما تكون هذه المدة أطول، إذ كثيرًا ما يرسّخ المهاجمون وجودهم الدائم قبل إطلاق أي نشاط ظاهر.
كيف تعمل هجمات سلسلة الإمداد: دورة حياة الهجوم
يساعد فهم آلية عمل هذه الهجمات المنظماتِ على تحديد نقاط التدخل. ويمر هجوم سلسلة الإمداد النموذجي بالمراحل التالية:
- اختراق المورد — يحدد المهاجمون موردًا يملك صلاحية الوصول إلى بيئة الهدف ويتسللون إليه، وقد يتم ذلك عبر سرقة بيانات الاعتماد، أو استغلال ثغرات غير مُعالجة، أو زرع شيفرة خبيثة في مسار بناء البرمجيات.
- إيصال الحمولة الخبيثة — يُوصل المورد المخترق الحمولة الخبيثة مباشرة إلى شبكة الهدف، وغالبًا ما يكون ذلك عبر تحديث برمجي أو ملف مشترك أو أداة وصول عن بُعد.
- التحرك الجانبي — بمجرد الدخول، ينتقل المهاجمون أفقيًا بين الأنظمة، ويرفعون صلاحياتهم، وينشئون نقاط وصول دائمة.
- تسريب البيانات أو تعطيل العمليات — تختلف المرحلة الأخيرة باختلاف الدافع: سرقة مالية، أو تسريب الملكية الفكرية، أو نشر برمجيات الفدية، أو التجسس طويل الأمد.
أبرز نواقل هجمات سلسلة الإمداد
| ناقل الهجوم | الوصف | مثال بارز |
|---|---|---|
| التحديثات البرمجية | زرع شيفرة خبيثة في تحديثات برمجية شرعية | SolarWinds Orion (2020) |
| المكونات مفتوحة المصدر | حزم مخترقة في المستودعات العامة (مثل npm وPyPI) | هجوم حزمة Event-stream على npm (2018) |
| مزودو خدمات تقنية المعلومات الخارجيون | تسلل المهاجمين عبر مزودي الخدمات المُدارة (MSPs) | هجوم الفدية على Kaseya VSA (2021) |
| التلاعب بالأجهزة | زرع برامج ثابتة أو مكونات خبيثة أثناء التصنيع | تقرير Bloomberg "The Big Hack" (مزعوم، 2018) |
| تكاملات الحوسبة السحابية وSaaS | استغلال رموز OAuth أو مفاتيح API المشتركة مع منصات خارجية | اختراق Okta عبر Sitel (2022) |
يطرح كل ناقل تحديات فريدة، وتُعد الهجمات القائمة على البرمجيات الأكثر انتشارًا بفارق كبير، إذ تمثل غالبية الحوادث البارزة في السنوات الأخيرة.
مقارنة خيارات الدفاع: ما الذي ينجح فعلًا؟
لا توفر جميع التدابير الأمنية القدر نفسه من الحماية ضد تهديدات سلسلة الإمداد. ويقارن الجدول التالي بين الأساليب الشائعة من حيث الفاعلية وتعقيد التطبيق والتكلفة.
| التدبير الأمني | الفاعلية ضد هجمات سلسلة الإمداد | التعقيد | التكلفة النسبية |
|---|---|---|---|
| بنية انعدام الثقة (Zero Trust) | مرتفعة — تحدّ من التحرك الجانبي حتى بعد الاختراق | مرتفع | مرتفعة |
| تقييم مخاطر الموردين | متوسطة إلى مرتفعة — تكشف المخاطر قبل التعاقد | متوسط | متوسطة |
| قائمة مكونات البرمجيات (SBOM) | مرتفعة — توفر رؤية كاملة لمكونات البرمجيات | متوسط | متوسطة |
| المراقبة المستمرة للأطراف الخارجية | مرتفعة — تكتشف سلوك الموردين غير الطبيعي لحظيًا | مرتفع | مرتفعة |
| المصادقة متعددة العوامل (MFA) لجميع وصول الموردين | متوسطة — تقلل الاختراقات القائمة على بيانات الاعتماد | منخفض | منخفضة |
| الاكتشاف والاستجابة على الأجهزة الطرفية (EDR) | متوسطة — يمكنها رصد السلوك اللاحق للاختراق | متوسط | متوسطة |
توفر بنية انعدام الثقة والمراقبة المستمرة أقوى وضع دفاعي، لكنهما تتطلبان استثمارًا كبيرًا. وبالنسبة للمنظمات ذات الميزانيات المحدودة، فإن البدء بتقييم مخاطر الموردين وفرض المصادقة متعددة العوامل على جميع نقاط وصول الأطراف الخارجية يحقق خفضًا ملموسًا في المخاطر بتكلفة أقل.
5 خطوات عملية للحد من مخاطر سلسلة الإمداد
1. أنشئ سجلًا للموردين ونظامًا لتصنيف مستويات المخاطر
لا يمكنك حماية ما لم تحصره. وثّق كل مورد خارجي يملك صلاحية الوصول إلى أنظمتك أو بياناتك أو بنيتك التحتية، وصنّف الموردين حسب مستوى الوصول وأهميتهم للأعمال، ثم طبّق مستوى تدقيق متناسبًا مع كل فئة. فالموردون في الفئات العليا، أي أصحاب الصلاحيات المميزة، يستحقون أشد مستويات المراجعة صرامة.
2. اشترط تقديم قوائم مكونات البرمجيات (SBOM)
قائمة مكونات البرمجيات (SBOM) هي جرد رسمي لجميع المكونات داخل المنتج البرمجي، بما فيها المكتبات مفتوحة المصدر وإصداراتها. واشتراط تقديمها من موردي البرمجيات يتيح لفريقك الأمني تحديد الثغرات المعروفة في المنتجات التي تستخدمها قبل استغلالها.
3. طبّق ضوابط وصول قائمة على مبدأ انعدام الثقة
اعمل وفق مبدأ ألا يُمنح أي مستخدم أو نظام، داخليًا كان أو خارجيًا، الثقة بشكل افتراضي. امنح الموردين الحد الأدنى من الصلاحيات اللازمة لأداء مهامهم، وافرض مصادقة صارمة، وراجع أذونات الوصول بانتظام. فمبدأ انعدام الثقة يحدّ من نطاق الضرر عند اختراق حساب أحد الموردين.
4. راقب نشاط الأطراف الخارجية باستمرار
التقييمات الثابتة التي تُجرى في وقت محدد غير كافية. انشر حلولًا توفر رؤية مستمرة لكيفية وصول الموردين إلى أنظمتك، إذ يمكن للتحليلات السلوكية رصد الأنشطة غير الطبيعية، مثل عمليات نقل البيانات غير المعتادة أو الوصول خارج ساعات العمل، قبل وقوع الضرر.
5. ضع بروتوكولًا للاستجابة لحوادث الموردين
حدّد بوضوح ما يجب فعله عندما يُبلغ أحد الموردين عن اختراق، أو عندما ترصد نشاطًا مشبوهًا مصدره اتصال بطرف خارجي. ويشمل ذلك مسارات تصعيد محددة مسبقًا، وبنودًا تعاقدية تُلزم بالإبلاغ عن الاختراقات، والقدرة على إلغاء وصول المورد بسرعة عند الحاجة.
كم يكلّف هجوم سلسلة الإمداد المنظمات؟
العواقب المالية كبيرة ومتعددة الأبعاد. فوفقًا لتقرير IBM حول تكلفة اختراق البيانات (2023)، بلغ متوسط تكلفة اختراق البيانات 4.45 مليون دولار، وهو أعلى رقم يُسجَّل في تاريخ التقرير الممتد 18 عامًا. وتتجاوز الاختراقات التي تشمل أطرافًا خارجية هذا المتوسط باستمرار بسبب تعقيد اكتشافها ومعالجتها.
وإلى جانب الخسائر المالية المباشرة، تواجه المنظمات عقوبات تنظيمية وأضرارًا بالسمعة وتآكلًا في ثقة العملاء، وهي تكاليف يصعب قياسها لكنها لا تقل أثرًا.
تعزيز شبكة الموردين لديك يبدأ الآن
تنجح هجمات سلسلة الإمداد لأنها تستغل الثقة التي منحتها منظمتك بعناية لشركائها. ويتطلب سد هذه الفجوة تحولًا في طريقة التفكير: كل علاقة مع طرف خارجي تمثل سطح هجوم محتملًا، وإدارتها ليست خيارًا.
والخبر السار أن اتباع نهج منهجي يجمع بين إدارة مخاطر الموردين ومبادئ انعدام الثقة والمراقبة المستمرة وخطط واضحة للاستجابة للحوادث يقلل بشكل كبير من تعرضك للمخاطر. والمنظمات التي تتعامل مع أمن سلسلة الإمداد كتخصص أساسي، لا كأمر ثانوي، تكون في موقع أفضل بكثير لاكتشاف التهديدات مبكرًا واحتواء الأضرار بفاعلية.
إذا لم تُجرِ منظمتك بعد تقييمًا شاملًا لمخاطر الأطراف الخارجية، فقد حان الوقت للبدء. تواصل مع فريقنا الأمني اليوم لتعرف كيف يمكننا مساعدتك في حصر منظومة الموردين لديك وتطبيق استراتيجية دفاعية مصممة للتهديدات التي تواجهها فعليًا.
الأسئلة الشائعة
-
ما الفرق بين هجوم سلسلة الإمداد والهجوم السيبراني التقليدي؟
يستهدف الهجوم السيبراني التقليدي المؤسسة مباشرة، عبر التصيد أو التخمين أو استغلال ثغرات معروفة، بينما يسلك هجوم سلسلة الإمداد طريقًا غير مباشر، فيخترق موردًا أو مزودًا موثوقًا للوصول إلى الهدف المقصود. ويجعل هذا النهج غير المباشر هجمات سلسلة الإمداد أصعب بكثير في الاكتشاف والدفاع.
-
ما القطاعات الأكثر عرضة لهجمات سلسلة الإمداد؟
تحمل جميع القطاعات التي تعتمد على برمجيات أو خدمات سحابية أو مزودي خدمات تقنية معلومات مُدارة من أطراف خارجية خطرًا، لكن القطاعات التي تتعامل مع بيانات حساسة، ومنها الحكومة والخدمات المالية والرعاية الصحية والبنية التحتية الحيوية، تُستهدف بشكل غير متناسب بسبب قيمة البيانات التي تحتفظ بها وتعقيد منظومة مورديها.
-
كيف تحمي الشركات الصغيرة والمتوسطة نفسها من هجمات سلسلة الإمداد؟
يجب على المؤسسات الأصغر إعطاء الأولوية لما يلي: فرض المصادقة متعددة العوامل على جميع حسابات الموردين، والاحتفاظ بجرد محدّث لبرمجيات الأطراف الخارجية، ومراجعة عقود الموردين بحثًا عن بنود الأمان والإبلاغ عن الاختراقات، واختيار برمجيات من مزودين ينشرون قوائم مكونات البرمجيات (SBOM). وتحقق هذه الخطوات خفضًا ملموسًا للمخاطر دون الحاجة إلى ميزانيات أمان بمستوى المؤسسات الكبيرة.
-
ما قائمة مكونات البرمجيات (SBOM)، ولماذا تهم؟
قائمة مكونات البرمجيات جرد منظم لكل مكون داخل منتج برمجي، بما فيه مكتبات الأطراف الخارجية والحزم مفتوحة المصدر وأرقام إصداراتها، وتمكّن المؤسسات من تحديد ما إذا كان أي مكون في البرمجيات التي تستخدمها متأثرًا بثغرة مكتشفة حديثًا بسرعة، مما يقلص الفترة بين الإفصاح عن الثغرة ومعالجتها.
-
ما مدى سرعة انتشار هجوم سلسلة الإمداد عبر شبكة المؤسسة؟
بمجرد أن يوصل هجوم سلسلة الإمداد حمولته، قد يبدأ التنقل الجانبي خلال ساعات. وفي اختراق SolarWinds، ظل المهاجمون يملكون وصولًا غير مكتشف إلى شبكات الضحايا لأشهر قبل اكتشافه. وتعتمد سرعة الانتشار ونطاقه على أهداف المهاجم واتساع وصول المورد وقوة ضوابط التقسيم الداخلية لدى المؤسسة الضحية.
عن بلو إيدج
شركة بلو إيدج موزع تقني ذو قيمة مضافة مقره الدمام بالمملكة العربية السعودية، يوفر الشاشات التفاعلية وأنظمة المباني الذكية والبنية التحتية للشبكات وبرمجيات أمن المعلومات للشركات والمشاريع السكنية في أنحاء المملكة، مع خدمات التركيب والدعم الفني.
اعرف المزيد عن بلو إيدج →نُشر في ١٧ أغسطس ٢٠٢٦ • آخر تحديث ١٣ نوفمبر ٢٠٢٦ • تتم مراجعة هذه المقالة عند تغير المعايير أو الأنظمة أو إرشادات المنتجات.


