سلة التسوق


- المقالات
- اتجاهات التقنية
- أهم اتجاهات الأمن السيبراني للشركات في المملكة العربية السعودية (دليل 2026)
أهم اتجاهات الأمن السيبراني للشركات في المملكة العربية السعودية (دليل 2026)
اكتشف أهم اتجاهات الأمن السيبراني للشركات في السعودية، ومنها الثقة الصفرية وكشف التهديدات بالذكاء الاصطناعي والأمن السحابي والامتثال لضوابط الهيئة الوطنية للأمن السيبراني.
بقلم فريق بلو إيدج | نُشر في ٢٠ أبريل ٢٠٢٦ | حُدّث في ١٣ نوفمبر ٢٠٢٦ | مدة القراءة: ٤ دقيقة
تشهد المملكة العربية السعودية حالياً تحولاً رقمياً واسع النطاق، تقوده إلى حد كبير الأهداف الطموحة لرؤية 2030. ومع قيام المؤسسات في مختلف أنحاء المملكة برقمنة عملياتها الأساسية، يتسع نطاق الهجوم أمام التهديدات السيبرانية المحتملة. ولم تعد حماية البيانات الحساسة والحفاظ على استمرارية العمليات وصون ثقة العملاء مبادرات اختيارية، بل أصبحت ضرورات حتمية للأعمال.
يُعد فهم أحدث اتجاهات الأمن السيبراني وتطبيقها أمراً حيوياً لأي مؤسسة تعمل في المملكة. فمجرمو الإنترنت يطورون أساليبهم باستمرار، مستخدمين طرقاً بالغة التعقيد لاختراق شبكات الشركات. ولمواجهة هذه التهديدات، يتعين على الشركات تبني بروتوكولات وتقنيات أمنية متقدمة بشكل استباقي لتحييد الثغرات قبل استغلالها.
يستعرض هذا المقال أبرز استراتيجيات وتقنيات الأمن السيبراني التي يجب على المؤسسات تبنيها. ومن خلال الاطلاع على هذه الاتجاهات، سيكتسب قادة الأعمال الرؤى اللازمة لتأمين أصولهم الرقمية، وتحسين بنيتهم التحتية لتقنية المعلومات، وضمان الامتثال الصارم للأطر التنظيمية المحلية.
أبرز اتجاهات الأمن السيبراني التي تُشكّل المشهد الرقمي في المملكة
تحتاج الشركات الحديثة إلى بيئات تقنية معلومات آمنة ومرنة وعالية الأداء. ولتحقيق ذلك، يجب على المؤسسات التركيز على عدة اتجاهات محورية تُحدد حالياً ملامح قطاع الأمن السيبراني في المملكة العربية السعودية.
تطبيق بنية الثقة الصفرية
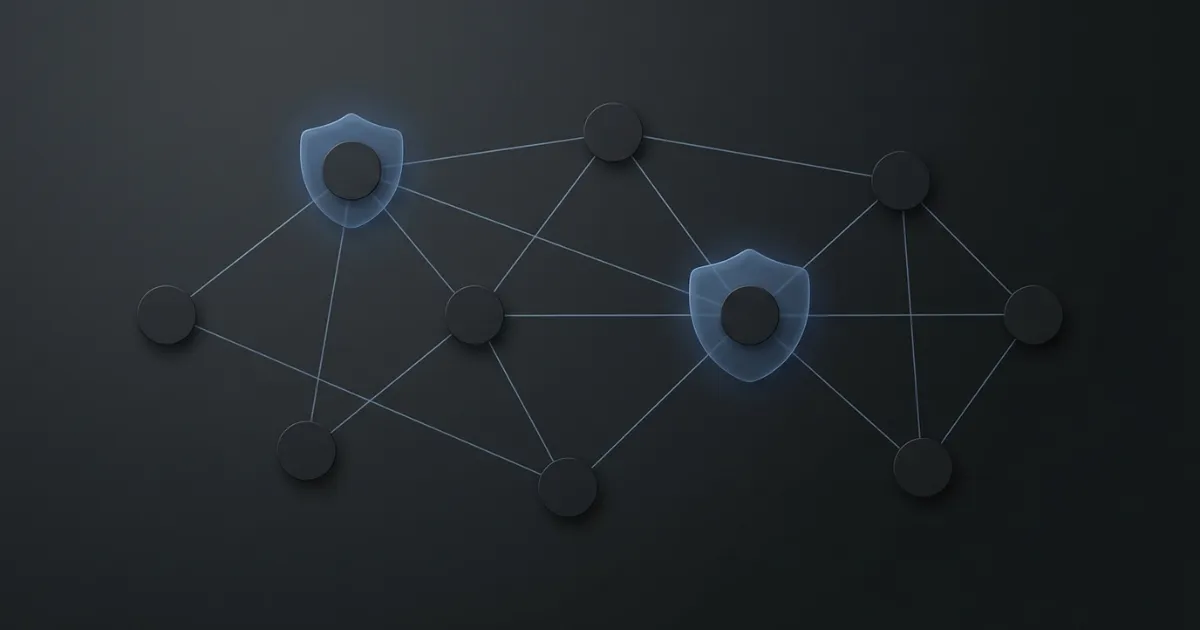
لم يعد نموذج الأمان التقليدي القائم على حماية المحيط كافياً لشبكات الشركات الحديثة. لذا تتجه المؤسسات بسرعة نحو بنية الثقة الصفرية (Zero Trust Architecture - ZTA)، التي تقوم على مبدأ "لا تثق أبداً، وتحقق دائماً".
وفي ظل نموذج الثقة الصفرية، يخضع كل طلب وصول لمصادقة وتفويض دقيقين، بغض النظر عما إذا كان المستخدم داخل شبكة المؤسسة أو خارجها. ويضمن تطبيق ضوابط وصول صارمة ومراقبة مستمرة أنه حتى في حال اختراق جزء من الشبكة، يظل تنقل الجهات الخبيثة داخلها مقيداً بشدة.
الذكاء الاصطناعي في كشف التهديدات
أصبح الذكاء الاصطناعي (AI) وتعلّم الآلة (ML) أدوات لا غنى عنها لرصد التهديدات السيبرانية وتحييدها. إذ تستطيع أنظمة الأمان المدعومة بالذكاء الاصطناعي تحليل كميات هائلة من بيانات حركة الشبكة في الوقت الفعلي، ورصد الأنماط غير الطبيعية التي قد تفوت المحللين البشريين.
ومن خلال الاستفادة من التحليلات التنبؤية، تستطيع هذه الأنظمة توقع الهجمات المحتملة وأتمتة الاستجابات الدفاعية. ويقلص ذلك بشكل كبير الوقت اللازم لاكتشاف الاختراقات واحتوائها، بما يضمن استمرار عمليات الأعمال دون انقطاع وحماية البيانات الحيوية من حملات برمجيات الفدية والتصيد الاحتيالي المتطورة.
أمن الحوسبة السحابية وتوطين البيانات
مع انتقال المزيد من الشركات في المملكة بعملياتها إلى البيئات السحابية، أصبح تأمين هذه البنى التحتية السحابية أمراً بالغ الأهمية. علاوة على ذلك، تطبق المملكة العربية السعودية أنظمة صارمة لتوطين البيانات لضمان السيادة الوطنية على البيانات.
ويجب على المؤسسات الاستثمار في أدوات متقدمة لإدارة الوضع الأمني السحابي (CSPM) لمراقبة بيئاتها السحابية ورصد أخطاء التهيئة والثغرات. كما تُعد الشراكة مع مزودي خدمات سحابية موثوقين يلتزمون بأنظمة إقامة البيانات المحلية أمراً ضرورياً لحماية معلومات العملاء وتجنب العقوبات التنظيمية الصارمة.
الامتثال التنظيمي وإرشادات الهيئة الوطنية للأمن السيبراني
تعمل الهيئة الوطنية للأمن السيبراني (NCA) في المملكة العربية السعودية على تحديث أطرها باستمرار لتعزيز البنية التحتية الرقمية الوطنية. ويُعد الالتزام بالضوابط الأساسية للأمن السيبراني (ECC) الصادرة عن الهيئة إلزامياً للجهات الحكومية، ويوصى به بشدة لمؤسسات القطاع الخاص.
ويتعين على الشركات إجراء عمليات تدقيق امتثال وتقييمات للثغرات بشكل منتظم. ولا تقتصر مواءمة السياسات الأمنية للمؤسسة مع إرشادات الهيئة على ضمان الامتثال النظامي، بل تعكس أيضاً التزاماً راسخاً بحماية البيانات، مما يعزز ثقة الشركاء والعملاء في جميع أنحاء المملكة العربية السعودية.
تأمين مستقبل مؤسستك في المملكة
تتيح الوتيرة المتسارعة للابتكار الرقمي في المملكة العربية السعودية فرصاً هائلة، لكنها تتطلب أيضاً نهجاً استباقياً في إدارة المخاطر. ويجب على الشركات الحديثة أن تنظر إلى الأمن السيبراني لا بوصفه مجرد وظيفة من وظائف تقنية المعلومات، بل ركيزة أساسية في استراتيجية أعمالها الشاملة.
ومن خلال تطبيق أطر الثقة الصفرية، والاستفادة من الذكاء الاصطناعي، وتأمين البيئات السحابية، والالتزام الصارم بأنظمة الهيئة الوطنية للأمن السيبراني، تستطيع المؤسسات بناء بنى تحتية صامدة. قيّم وضعك الأمني الحالي اليوم، وتعاون مع خبراء القطاع لدمج أحدث حلول الاتصالات والتقنية. فاتخاذ خطوات حاسمة الآن يضمن الأداء الأمثل والمتانة والحماية طويلة الأمد لأثمن أصولك الرقمية.
الأسئلة الشائعة
-
ما دور الهيئة الوطنية للأمن السيبراني في المملكة العربية السعودية؟
الهيئة الوطنية للأمن السيبراني هي الجهة الحكومية المسؤولة عن حماية الأمن الوطني للفضاء السيبراني في المملكة. وتضع أطرًا وسياسات وإرشادات صارمة للأمن السيبراني يجب على المؤسسات اتباعها لحماية البيانات الحساسة والبنية التحتية الحيوية.
-
لماذا يُعد توطين البيانات مهمًا للشركات في المملكة العربية السعودية؟
يضمن توطين البيانات تخزين المعلومات الحساسة المنتَجة داخل المملكة ومعالجتها محليًا. وهذا يحقق الامتثال للأنظمة الوطنية، ويحمي السيادة الرقمية، ويقلل خطر اختراق البيانات من الخارج أو المراقبة الدولية غير المصرح بها.
-
كيف تحسّن بنية انعدام الثقة (Zero Trust) أمان الشركات؟
تحسّن بنية انعدام الثقة الأمان باشتراط التحقق المستمر من كل مستخدم وجهاز يحاول الوصول إلى موارد الشبكة. وتقيّد الوصول بمبدأ الحد الأدنى من الصلاحيات، فتمنع التنقل الجانبي غير المصرح به داخل الشبكة إذا حدث اختراق.
-
ما أكثر التهديدات السيبرانية شيوعًا التي تواجه المؤسسات السعودية اليوم؟
تشمل أكثر التهديدات انتشارًا هجمات التصيد المتطورة، وحملات برامج الفدية، واختراق البريد الإلكتروني للأعمال، والثغرات الناتجة عن برامج غير محدَّثة أو بيئات سحابية سيئة الإعداد.
-
كيف يعزز الذكاء الاصطناعي قدرات اكتشاف التهديدات؟
يحلل الذكاء الاصطناعي كميات هائلة من بيانات الشبكة بسرعة عالية لتحديد السلوك الطبيعي، ويكتشف فورًا أي انحراف عنه، فيرصد الحوادث الأمنية المحتملة ويستجيب لها تلقائيًا أسرع بكثير من المراقبة البشرية اليدوية.
عن بلو إيدج
شركة بلو إيدج موزع تقني ذو قيمة مضافة مقره الدمام بالمملكة العربية السعودية، يوفر الشاشات التفاعلية وأنظمة المباني الذكية والبنية التحتية للشبكات وبرمجيات أمن المعلومات للشركات والمشاريع السكنية في أنحاء المملكة، مع خدمات التركيب والدعم الفني.
اعرف المزيد عن بلو إيدج →نُشر في ٢٠ أبريل ٢٠٢٦ • آخر تحديث ١٣ نوفمبر ٢٠٢٦ • تتم مراجعة هذه المقالة عند تغير المعايير أو الأنظمة أو إرشادات المنتجات.