سلة التسوق


- المقالات
- الأمن السيبراني
- ما هو الكشف عن تهديدات نقاط النهاية والاستجابة لها (EDR)؟
ما هو الكشف عن تهديدات نقاط النهاية والاستجابة لها (EDR)؟
تعرّف على حلول EDR للكشف عن تهديدات نقاط النهاية والاستجابة لها، وكيف تعمل، ولماذا هي ضرورية لرصد الهجمات السيبرانية المتقدمة والتحقيق فيها والتصدي لها.
بقلم فريق بلو إيدج | نُشر في ١ يوليو ٢٠٢٦ | حُدّث في ١٣ نوفمبر ٢٠٢٦ | مدة القراءة: ٦ دقيقة
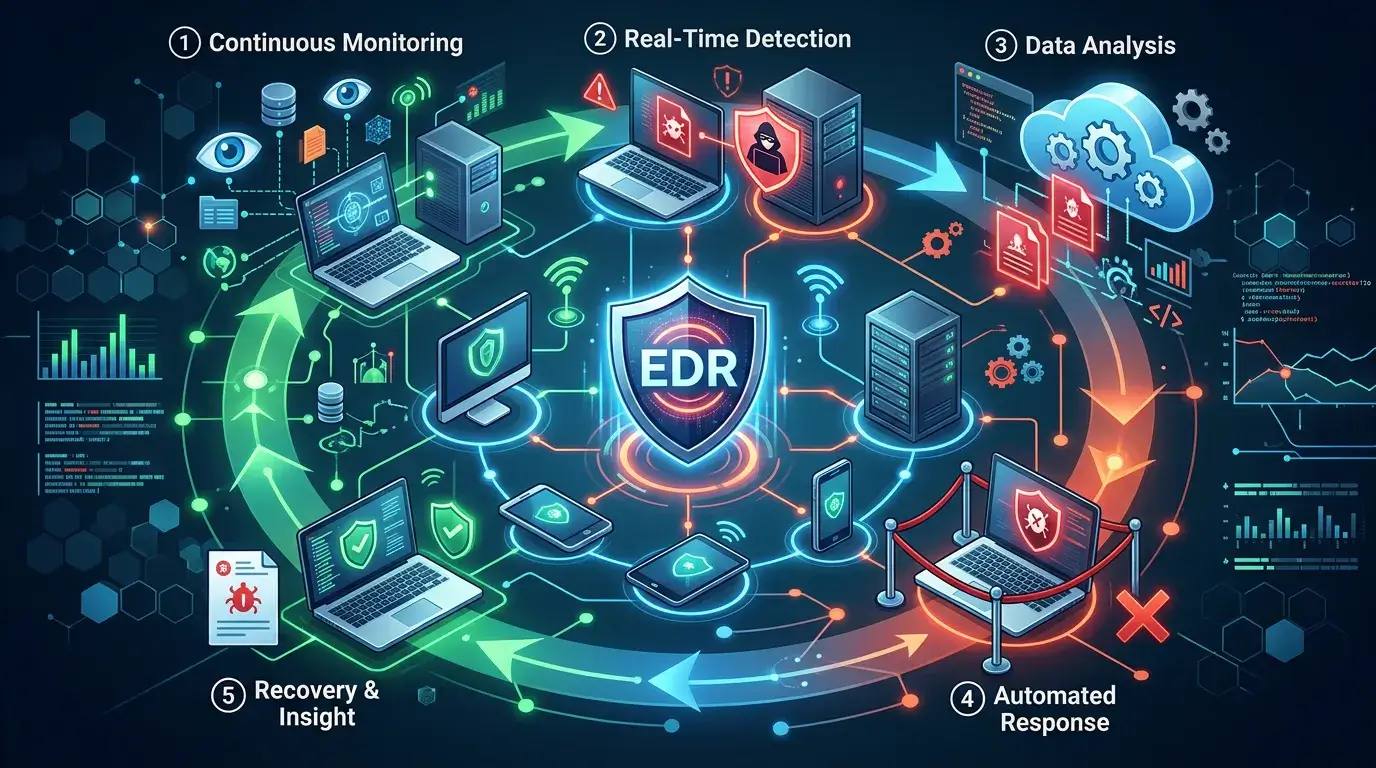
الكشف عن تهديدات نقاط النهاية والاستجابة لها (EDR) هو حل للأمن السيبراني يراقب أجهزة المستخدمين باستمرار لرصد التهديدات والتحقيق فيها والتصدي لها لحظيًا. وعلى خلاف برامج مكافحة الفيروسات التقليدية، يعتمد EDR على تحليلات السلوك ومعلومات التهديدات لاكتشاف الهجمات المعروفة وغير المعروفة على حد سواء، قبل أن تتحول إلى اختراقات فعلية.
كل جهاز متصل بشبكتك هو منفذ محتمل للمهاجمين؛ فأجهزة الحاسب المحمولة والخوادم ومحطات العمل والأجهزة المحمولة جميعها أسطح يتحسسها مجرمو الإنترنت بنشاط. ووفقًا لتقرير Verizon للتحقيق في اختراقات البيانات لعام 2025، كان برنامج الفدية حاضرًا في 44% من جميع اختراقات البيانات خلال العام الماضي. كما بلغ متوسط تكلفة الاختراق الواحد في الولايات المتحدة 10.22 مليون دولار (IBM، 2025).
لم تعد أدوات الأمن التقليدية كافية. فالمهاجمون يتحركون بسرعة ويدركون ذلك جيدًا. إذ يبلغ متوسط مدة بقاء المهاجم قبل اكتشافه 11 يومًا فقط (Mandiant M-Trends، 2025)، ما يعني أن الخصم قد يعمل داخل شبكتك قرابة أسبوعين قبل أن يلاحظه أحد. وقد صُممت تقنية الكشف عن تهديدات نقاط النهاية والاستجابة لها خصيصًا لسد هذه الفجوة.
يشرح هذا الدليل ماهية EDR، وآلية عمله، وما ينبغي البحث عنه عند اختيار الحل المناسب، ومن يحتاج إليه.
ماذا يعني مصطلح "الكشف عن تهديدات نقاط النهاية والاستجابة لها"؟
صاغ هذا المصطلح المحلل في Gartner أنطون تشوفاكين. وتعرّف Gartner حل EDR بأنه حل "يسجّل سلوكيات نقاط النهاية على مستوى النظام ويخزّنها، ويستخدم تقنيات متنوعة لتحليل البيانات لاكتشاف السلوك المشبوه، ويوفر معلومات سياقية، ويحظر النشاط الضار، ويقدم مقترحات للمعالجة لاستعادة الأنظمة المتأثرة".
وعمليًا، يعمل برنامج أمن EDR على كل نقطة نهاية في بيئتك، فيراقب النشاط ويسجله ويحلله على مدار الساعة. وعندما يرصد سلوكًا يطابق نمط هجوم معروفًا أو ينحرف عن المعايير المعتادة، ينبّه فريق الأمن لديك، ويتخذ في كثير من الحالات إجراءً تلقائيًا.
كيف يعمل الكشف عن تهديدات نقاط النهاية والاستجابة لها فعليًا؟
تعمل حلول EDR عبر تثبيت وكيل (Agent) خفيف على كل نقطة نهاية. ويجمع هذا الوكيل تدفقًا مستمرًا من بيانات القياس عن بُعد، مثل إنشاء العمليات، واتصالات الشبكة، وتعديلات الملفات، وتغييرات السجل (Registry)، والوصول إلى الذاكرة وغيرها. وتُرسل هذه البيانات إلى منصة مركزية (سحابية في الغالب) حيث تُحلَّل على نطاق واسع.
وإليك ما يحدث خلف الكواليس:
- جمع البيانات: يسجّل وكيل EDR كل حدث مهم على نقطة النهاية لحظيًا.
- التحليل السلوكي: تطبّق المنصة تحليلات السلوك على مليارات الأحداث، بحثًا عن مؤشرات الهجوم (IOAs)، وهي تسلسلات سلوكية تدل على نية خبيثة حتى قبل إيصال الحمولة الضارة.
- التنبيه والتحقيق: عند رصد نشاط مشبوه، يُصدر النظام تنبيهًا مصحوبًا بالسياق الكامل: العملية التي تسببت فيه، والأوامر التي نُفذت، ونقاط النهاية الأخرى التي قد تكون متأثرة.
- الاستجابة والاحتواء: تستطيع فرق الأمن عزل نقطة النهاية عن الشبكة فورًا، فيما يُعرف باحتواء الشبكة، دون تعطيل بقية البيئة.
تخيّله جهاز تسجيل رقمي (DVR) لنقاط النهاية لديك؛ فكل شيء مسجَّل وقابل للبحث ومتاح للتحقيق الجنائي الرقمي، سواء وقع الحادث قبل خمس دقائق أو قبل 90 يومًا.
ما القدرات الأساسية لحل EDR قوي؟
ليست كل أدوات EDR متساوية. وعند تقييم الحلول، احرص على إعطاء الأولوية للقدرات التالية:
- رؤية لحظية لنقاط النهاية: مراقبة مستمرة لجميع الأجهزة، تمنح فرق الأمن رؤية مباشرة لنشاط الخصم أثناء حدوثه.
- الحماية السلوكية: كشف قائم على مؤشرات الهجوم (IOAs)، لا على بصمات البرمجيات الضارة المعروفة فحسب، وهو أمر بالغ الأهمية لاكتشاف التهديدات المستجدة وثغرات اليوم الصفري.
- التكامل مع معلومات التهديدات: تنبيهات غنية بالسياق تنسب النشاط إلى جهات تهديد معروفة وإلى تكتيكاتها وأساليبها وإجراءاتها (TTPs).
- البحث المُدار عن التهديدات: بحث استباقي يقوده خبراء بشريون عن التهديدات التي قد تغفل عنها الأنظمة الآلية.
- المعالجة السريعة: القدرة على عزل نقاط النهاية، وإنهاء العمليات الضارة، وبدء الاستعادة مباشرة من وحدة تحكم EDR.
- بنية سحابية: يضمن التقديم السحابي عدم التأثير على أداء نقاط النهاية، مع إتاحة البحث والتحليل اللحظي على نطاق واسع.
ومن أبرز منصات EDR في عام 2025: CrowdStrike Falcon Insight XDR، وMicrosoft Defender for Endpoint، وPalo Alto Networks Cortex XDR.
ما الفرق بين EDR وبرامج مكافحة الفيروسات التقليدية؟
يُعد هذا من أكثر الأسئلة التي تطرحها فرق الأمن شيوعًا، والفرق بينهما جوهري.
تعتمد برامج مكافحة الفيروسات التقليدية على الكشف القائم على البصمات، إذ تقارن الملفات بقاعدة بيانات للبرمجيات الضارة المعروفة. فإذا كان التهديد جديدًا أو معدّلًا، فإنها كثيرًا ما تفشل بصمت، وهذا الفشل الصامت تحديدًا هو ما يعوّل عليه المهاجمون.
يتفوق EDR في ثلاثة جوانب حاسمة:
| الميزة | مكافحة الفيروسات | EDR |
|---|---|---|
| طريقة الكشف | قائمة على البصمات | قائمة على السلوك ومعلومات التهديدات |
| نطاق التهديدات | التهديدات المعروفة فقط | التهديدات المعروفة وغير المعروفة |
| قدرة الاستجابة | العزل في الحجر الصحي/الحذف | العزل والتحقيق والمعالجة |
| الرؤية | على مستوى الملفات | كامل نشاط نقطة النهاية |
| دعم التحقيق | محدود | بيانات جنائية رقمية معمّقة |
لا يحل EDR محل برامج مكافحة الفيروسات، إذ تشغّل كثير من المؤسسات الاثنين معًا. غير أن EDR ضروري لاكتشاف الهجمات المتطورة والهجمات غير المعتمدة على الملفات والهجمات التي يديرها البشر، وهي هجمات لا تستطيع البصمات رصدها ببساطة.
من يحتاج إلى EDR، وهل هو مناسب لمؤسستك؟
لا يقتصر EDR على المؤسسات الكبرى. فقد جعله مشهد الأمن السيبراني في عام 2025 ضروريًا للمؤسسات بمختلف أحجامها.
يكتسب EDR أهمية خاصة إذا كانت مؤسستك:
- تعتمد على فرق عمل عن بُعد أو بنظام هجين مع نقاط نهاية موزعة
- تتعامل مع بيانات حساسة للعملاء أو بيانات مالية أو صحية
- تعمل في قطاع خاضع للتنظيم (الرعاية الصحية، المالية، الجهات الحكومية)
- لديها فريق أمن صغير أو محدود لا يستطيع مراقبة كل جهاز يدويًا
- تعرضت لحادث أمني خلال الـ 24 شهرًا الماضية
يفيد قرابة نصف أصحاب المنشآت الصغيرة والمتوسطة بأن أعمالهم الحالية تعرضت لهجوم سيبراني، وقد أغلق ما يقارب واحدًا من كل خمسة منهم أبوابه أو أعلن إفلاسه لاحقًا نتيجة لذلك (NordLayer، 2025). فالتهديد لا يقتصر على الشركات الكبرى.
اختر EDR إذا كانت الرؤية وسرعة الاستجابة أهم لديك من الوقاية الأساسية وحدها. وأعطِ الأولوية لخدمة EDR المُدارة (MDR) إذا كان فريقك الداخلي يفتقر إلى القدرة على فرز التنبيهات والتحقيق فيها بشكل مستقل.
ما الذي ينبغي البحث عنه عند اختيار أداة EDR في عام 2026؟
يشهد سوق EDR نموًا متسارعًا. فوفقًا لشركة Strategic Market Research، بلغت قيمة سوق EDR العالمي 3.5 مليار دولار أمريكي في عام 2024، ومن المتوقع أن تصل إلى 9.8 مليار دولار أمريكي بحلول عام 2030، بمعدل نمو سنوي مركب يبلغ 17.5%. ويعكس هذا النمو تزايد الطلب وتنامي تطور حلول المورّدين في آن واحد.
عند اختيار حل EDR، اطرح الأسئلة التالية:
- ما مدى سرعة المنصة في إصدار التنبيهات وترتيب أولوياتها؟ السرعة عامل حاسم، فمدة بقاء المهاجم ترتبط مباشرة بشدة الاختراق.
- هل تدعم الكشف السلوكي، أم تعتمد على البصمات فقط؟ الأدوات المعتمدة على البصمات وحدها ستترك ثغرات.
- هل يمكن دمجها مع منصة SIEM أو XDR الحالية لديك؟ الأدوات المعزولة تخلق نقاطًا عمياء.
- هل البحث عن التهديدات مشمول، أم أنه إضافة مدفوعة؟ البحث الاستباقي يكتشف ما يفوت الكشف الآلي.
- كيف تدعم المنصة الاستجابة للحوادث؟ ابحث عن قدرات مدمجة للاحتواء والتراجع والمعالجة.
- هل هي سحابية الأصل (Cloud-native)؟ يتوسع EDR السحابي دون أن يتراجع أداء نقاط النهاية.
احمِ نقاط النهاية لديك قبل الهجوم القادم
أمن نقاط النهاية ليس مجرد بند يُستوفى في قائمة. إنه ممارسة نشطة تتطلب مراقبة مستمرة، وذكاءً سلوكيًا، واستجابة سريعة. ويوفر EDR الرؤية والأدوات التي يحتاجها فريق الأمن لديك لاكتشاف التهديدات مبكرًا، والتحقيق فيها بدقة، واحتواء الضرر قبل أن يتفاقم.
قيّم وضع أمن نقاط النهاية لديك اليوم. إذا كانت مؤسستك تعتمد على مكافحة الفيروسات وحدها أو تفتقر إلى رؤية نشاط نقاط النهاية، فإن الفجوة بين دفاعاتك والتهديدات الحديثة كبيرة، والمهاجمون يدركون ذلك بالفعل.
تواصل مع أحد متخصصي الأمن السيبراني لتقييم جاهزيتك لتطبيق EDR وتحديد الحل الأنسب لبيئتك.
الأسئلة الشائعة
-
ما الفرق بين EDR وXDR؟
يركز الاكتشاف والاستجابة على الأجهزة الطرفية (EDR) تحديدًا على مراقبة التهديدات والاستجابة لها على مستوى الأجهزة الطرفية، بينما يوسّع الاكتشاف والاستجابة الموسّعة (XDR) هذا النطاق ليشمل بيانات الشبكة والسحابة والهوية والبريد الإلكتروني، موفرًا رؤية موحدة عبر مجالات أمنية متعددة. وكثيرًا ما تنتقل المؤسسات ذات البيئات الأكثر تعقيدًا من EDR إلى XDR مع نضج أمانها.
-
هل تستفيد الشركة الصغيرة من EDR، أم أنه للمؤسسات الكبيرة فقط؟
يناسب EDR المؤسسات بجميع أحجامها، فكثيرًا ما تُستهدف الشركات الصغيرة والمتوسطة لأنها غالبًا تملك ضوابط أمان أقل. وتجعل خدمات EDR المُدارة (MDR) حماية الأجهزة الطرفية بمستوى المؤسسات متاحة دون الحاجة إلى فريق أمان داخلي كبير.
-
كم يستغرق نشر حل EDR؟
تختلف مدة النشر بحسب المورد والبيئة. فمنصات EDR السحابية الأصلية تستطيع عادةً نشر وكلائها على الأجهزة الطرفية خلال ساعات إلى أيام، بينما قد يتطلب التكامل الكامل مع أدوات SIEM أو الهوية الحالية وقتًا إضافيًا للإعداد، يتراوح غالبًا من أسبوع إلى أربعة أسابيع بحسب تعقيد المؤسسة.
-
هل يُغني EDR عن برنامج مكافحة الفيروسات؟
يؤدي EDR ومكافحة الفيروسات أدوارًا متكاملة. فمكافحة الفيروسات تتعامل بكفاءة مع التهديدات المعروفة القائمة على التوقيعات، بينما يمد EDR الحماية إلى التهديدات غير المعروفة والسلوكية وغير المعتمدة على الملفات. وتشغّل مؤسسات كثيرة الاثنين معًا، وتتضمن بعض منصات EDR الحديثة وظيفة مكافحة فيروسات مدمجة، فتجمع القدرتين في وكيل واحد.
-
كيف يساعد EDR في مواجهة برامج الفدية تحديدًا؟
يكتشف EDR السلوكيات المرتبطة ببرامج الفدية، مثل التشفير السريع للملفات أو تشغيل عمليات غير معتادة أو التنقل الجانبي، قبل اكتمال الهجوم. وعند الاكتشاف، يستطيع EDR عزل الجهاز المتأثر تلقائيًا وإنهاء العمليات الخبيثة وتنبيه فريق الأمان بالسياق الكامل. ويحدّ هذا التدخل المبكر من نطاق الضرر ويسرّع التعافي مقارنة باكتشاف الهجوم بعد وقوعه.
عن بلو إيدج
شركة بلو إيدج موزع تقني ذو قيمة مضافة مقره الدمام بالمملكة العربية السعودية، يوفر الشاشات التفاعلية وأنظمة المباني الذكية والبنية التحتية للشبكات وبرمجيات أمن المعلومات للشركات والمشاريع السكنية في أنحاء المملكة، مع خدمات التركيب والدعم الفني.
اعرف المزيد عن بلو إيدج →نُشر في ١ يوليو ٢٠٢٦ • آخر تحديث ١٣ نوفمبر ٢٠٢٦ • تتم مراجعة هذه المقالة عند تغير المعايير أو الأنظمة أو إرشادات المنتجات.


