سلة التسوق


- المقالات
- الأمن السيبراني
- مصادقة البريد الإلكتروني: دليل إعداد SPF وDKIM وDMARC
مصادقة البريد الإلكتروني: دليل إعداد SPF وDKIM وDMARC
أعدّ SPF وDKIM وDMARC بشكل صحيح مع أمثلة للسجلات وحد 10 استعلامات وقواعد المحاذاة وانتقال آمن من p=none إلى p=reject للشركات السعودية.
بقلم فريق بلو إيدج | نُشر في ٣١ أغسطس ٢٠٢٦ | حُدّث في ٣ أكتوبر ٢٠٢٦ | مدة القراءة: ١٣ دقيقة
إجابة سريعة
SPF وDKIM وDMARC ثلاثة سجلات DNS تعمل معًا لمنع المهاجمين من إرسال رسائل بريد إلكتروني تبدو وكأنها صادرة من نطاقك. يحدد SPF الخوادم المصرّح لها بالإرسال نيابةً عنك، ويوقّع DKIM كل رسالة صادرة توقيعًا تشفيريًا، ويخبر DMARC الخوادم المستقبِلة بما يجب فعله عندما تفشل الرسالة في التحقق. انشر السجلات الثلاثة، وابدأ DMARC بسياسة p=none، ثم انتقل إلى p=reject.
صُمّم البريد الإلكتروني في الأصل دون أي وسيلة للتحقق من هوية مُرسل الرسالة. فبإمكان أي شخص يملك خادم بريد أن يضع نطاق شركتك في حقل المُرسل (From)، وما لم تكن قد أبلغت الإنترنت بخلاف ذلك، فإن الخوادم المستقبِلة ستسلّم تلك الرسالة. وهذه هي الآلية التي تقف وراء معظم عمليات احتيال الفواتير وهجمات انتحال صفة كبار التنفيذيين التي تستهدف الشركات في المملكة العربية السعودية.
تسدّ سجلات SPF وDKIM وDMARC هذه الثغرة. فهي ليست منتجات، ولا يكلّف نشرها شيئًا. إنها ثلاثة سجلات DNS تُخبر كل خادم بريد مستقبِل بالرسائل الصادرة منك فعلًا، وبما يجب فعله مع الرسائل التي لا تصدر منك.
يتناول هذا الدليل وظيفة كل سجل، والصيغة الدقيقة لنشره، وقاعدة المحاذاة التي تحدد نجاح DMARC أو فشله، وخطة تطبيق مرحلية لن تحجب عن طريق الخطأ إشعارات الرواتب الخاصة بك، وما تتوقعه الجهات التنظيمية السعودية. كما يوضح بصراحة ما لا تستطيع مصادقة البريد الإلكتروني حمايتك منه.
ما هو SPF وكيف تُعدّه؟
إطار سياسة المُرسل (SPF) هو سجل DNS يحدد خوادم البريد المصرّح لها بإرسال البريد الإلكتروني نيابةً عن نطاق ما، وهو معرّف في المعيار RFC 7208. فعندما يتلقى خادم مستقبِل رسالة، يبحث عن سجل SPF الخاص بالنطاق المُرسِل ويتحقق مما إذا كان عنوان IP للخادم المتصل مدرجًا في تلك القائمة.
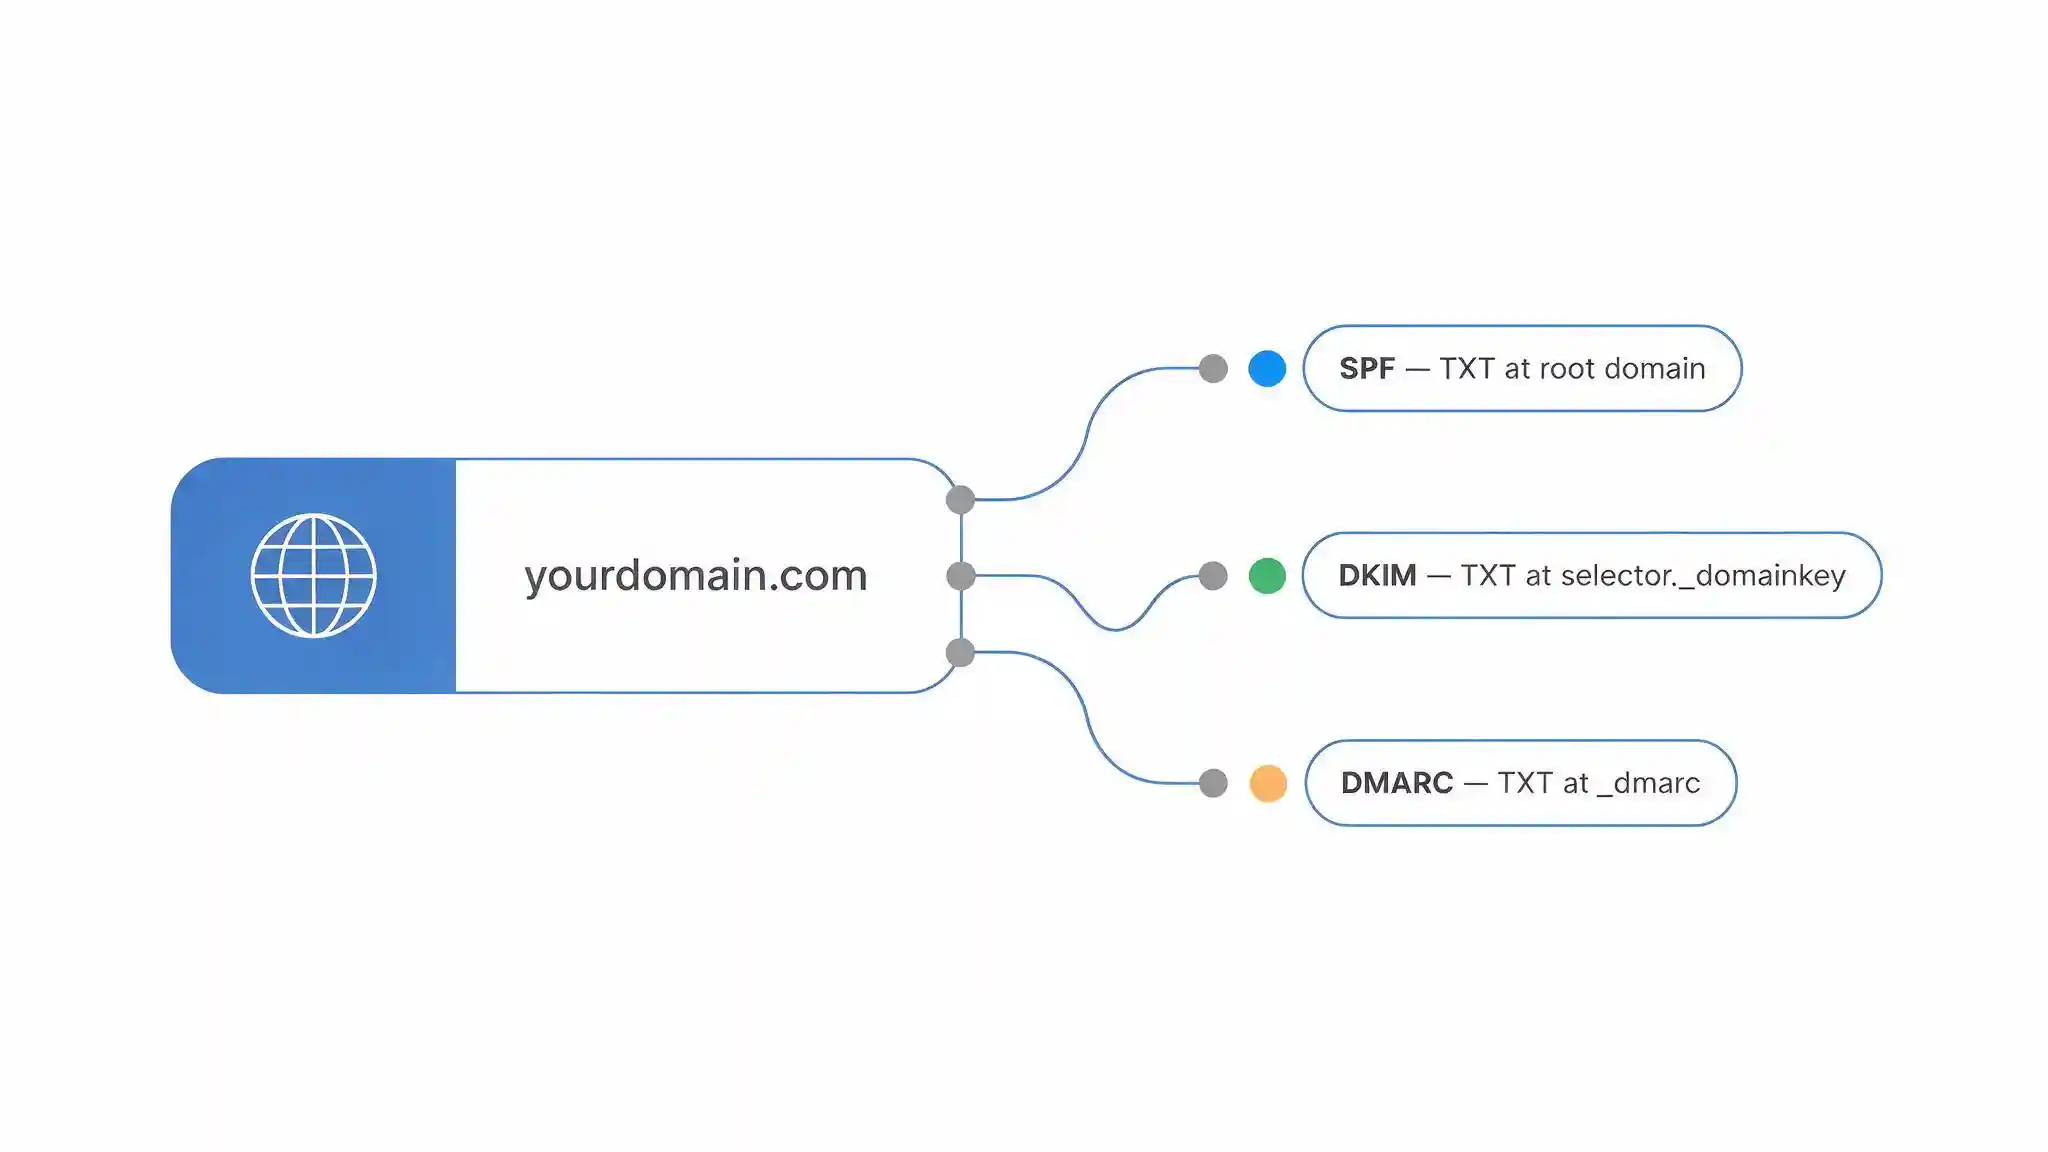
سجل SPF هو سجل DNS واحد من نوع TXT يُنشر على النطاق الجذري. ويبدو السجل النموذجي لشركة تستخدم Microsoft 365 إلى جانب منصة تسويق على النحو التالي:
v=spf1 include:spf.protection.outlook.com include:_spf.example-esp.com ~all
تحدد الآلية الأخيرة السياسة المطبّقة على كل ما هو غير مدرج. استخدم ~all (الفشل المرن) أثناء مرحلة التطبيق، ثم -all (الفشل الصارم) عندما تتأكد من تغطية جميع مصادر الإرسال. ولا تنشر أبدًا +all، لأنها تخوّل الإنترنت بأكمله الإرسال باسم نطاقك.
ما هو حد 10 استعلامات DNS في SPF؟
يسمح SPF بحد أقصى قدره 10 استعلامات DNS عند تقييم السجل، وتجاوز هذا الحد يُنتج خطأً دائمًا يؤدي إلى فشل SPF بالكامل. فكل آلية من آليات include وa وmx وptr وexists وredirect تستهلك استعلامًا واحدًا، كما تُحتسب أيضًا عمليات include المتداخلة داخل سجلات مزوّدي الخدمة لديك. أما إدخالات ip4 وip6 المباشرة فلا تُحتسب.
يفاجئ هذا الحد الشركات التي تتراكم لديها خدمات الإرسال مع مرور الوقت. فالشركة التي تستخدم Microsoft 365 ونظام CRM ومنصة تسويق وأداة فوترة إلكترونية ونظام مكتب مساعدة قد تتجاوز الحد دون أن تدرك ذلك. ومن الحلول تسطيح السجل بتحويله إلى نطاقات IP صريحة، لكن الحل الأفضل هو تقليص مصادر الإرسال ودمجها.
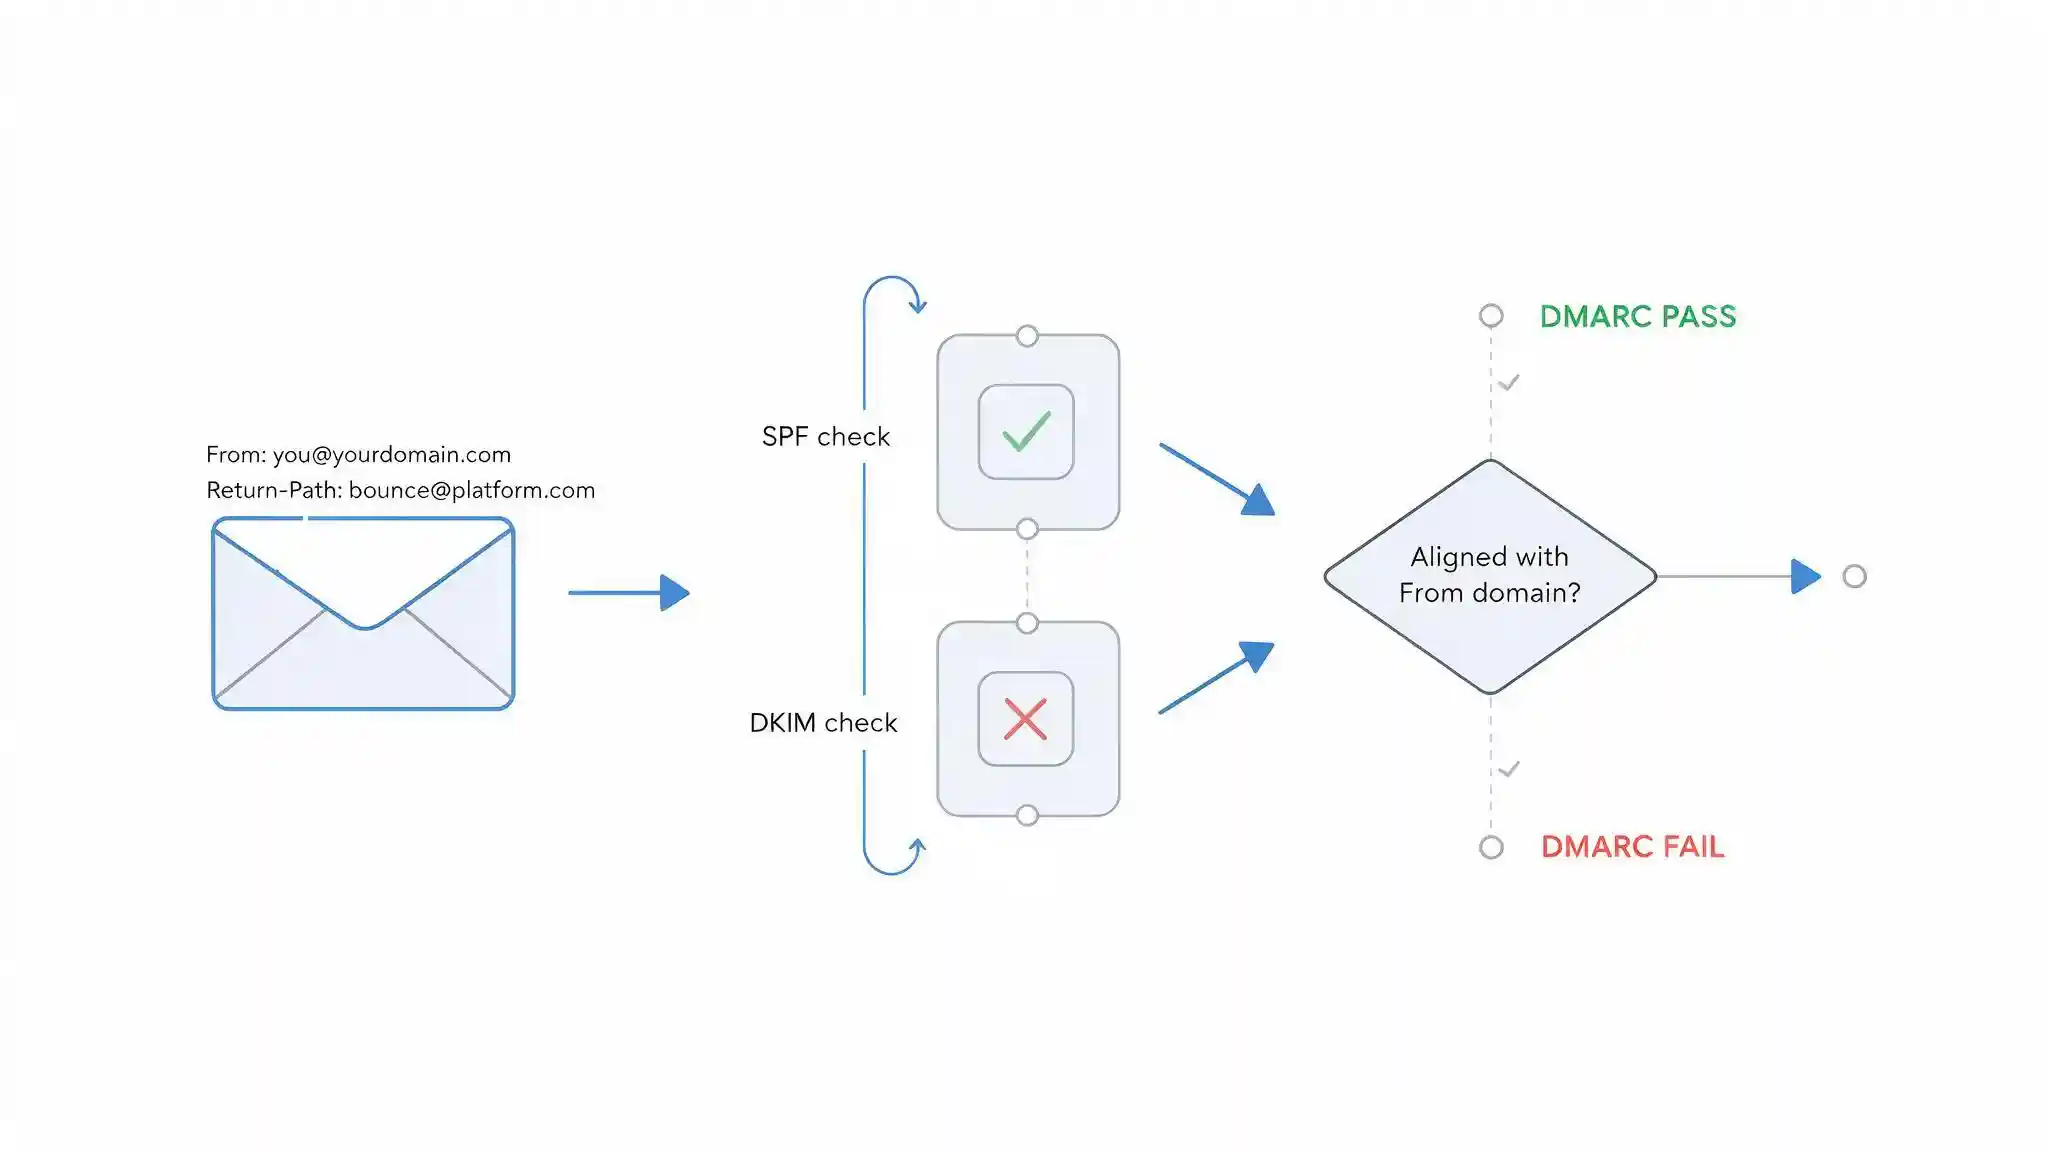
هناك قاعدتان إضافيتان مهمتان. يجب أن يكون للنطاق سجل SPF واحد فقط، لأن وجود سجلين يُنتج خطأً دائمًا بدلًا من دمجهما. كما أن SPF يتحقق من عنوان Return-Path في مغلف الرسالة، وليس من عنوان المُرسل (From) الذي يراه المستلم فعلًا، ولهذا السبب تحديدًا لا يستطيع SPF وحده إيقاف الانتحال.
ما هو DKIM وكيف تُعدّه؟
البريد المعرّف بمفاتيح النطاق (DKIM) هو أسلوب مصادقة يضيف توقيعًا تشفيريًا إلى كل رسالة صادرة، وهو معرّف في المعيار RFC 6376. إذ يوقّع الخادم المُرسِل ترويسات محددة ونص الرسالة بمفتاح خاص، ثم يتحقق الخادم المستقبِل من هذا التوقيع مقابل مفتاح عام منشور في سجلات DNS الخاصة بك.
يوجد المفتاح العام في سجل TXT على اسم مضيف قائم على المُحدِّد (selector):
selector._domainkey.yourdomain.com
المُحدِّد هو تسمية تختارها كل خدمة إرسال، وهذا ما يتيح لعدة مزوّدين التوقيع للنطاق نفسه في الوقت ذاته. يستخدم Microsoft 365 مُحدِّدين، ويستخدم Google Workspace مُحدِّدًا واحدًا افتراضيًا، وتُصدر كل منصة تسويق أو منصة رسائل معاملات مُحدِّدها الخاص. وكل خدمة ترسل البريد باسم نطاقك تحتاج إلى نشر مفتاح DKIM خاص بها.
ثلاث نقاط تقنية تحدد ما إذا كان DKIM سيعمل بموثوقية:
طول المفتاح. أنشئ مفاتيح RSA بطول 2048 بت. فالمفاتيح القديمة بطول 1024 بت لا تزال تُقبل لدى معظم الخوادم المستقبِلة، لكنها تُعامل بشكل متزايد على أنها ضعيفة، بينما يرفض بعض المزوّدين المفاتيح القديمة القصيرة جدًا رفضًا قاطعًا.
تدوير المفاتيح. بدّل مفاتيح DKIM كل ستة إلى اثني عشر شهرًا، مع نشر المُحدِّد الجديد قبل إيقاف القديم، حتى تستمر الرسائل التي في طريقها في اجتياز التحقق.
تعديل نص الرسالة. تنكسر توقيعات DKIM إذا تغيّر نص الرسالة أثناء النقل. فالقوائم البريدية التي تضيف تذييلات، وبعض بوابات الأمان التي تعيد كتابة المحتوى، تُبطل التوقيع، وهذا سبب شائع لحالات فشل DMARC غير المفسَّرة.
تتمثل ميزة DKIM على SPF في أنه يصمد أمام إعادة التوجيه. فعند إعادة توجيه رسالة، يتغير عنوان IP المتصل ويفشل SPF، لكن التوقيع التشفيري ينتقل مع الرسالة ويظل صالحًا.
ما هو DMARC وماذا تعني كل سياسة من سياساته؟
المصادقة والإبلاغ والامتثال للرسائل القائمة على النطاق (DMARC) هو سجل سياسة في DNS يخبر الخوادم المستقبِلة بما يجب فعله مع الرسائل التي تفشل في المصادقة، وإلى أين تُرسل التقارير المتعلقة بحالات الفشل هذه. وDMARC معرّف في المعيار RFC 7489، ويُنشر كسجل TXT على _dmarc.yourdomain.com.
يبدو السجل الأولي على النحو التالي:
v=DMARC1; p=none; rua=mailto:dmarc@yourdomain.com; fo=1
يحمل الوسم p السياسة، وله ثلاث قيم:
p=none تطلب من الخوادم المستقبِلة عدم اتخاذ أي إجراء بشأن حالات الفشل والاكتفاء بإرسال التقارير. وهذا هو وضع المراقبة، الذي يمنحك رؤية واضحة دون أي مخاطر على تسليم الرسائل، ومنه تبدأ كل عملية تطبيق.
p=quarantine تطلب من الخوادم المستقبِلة معاملة الرسائل الفاشلة على أنها مشبوهة، وهو ما يعني عمليًا نقلها إلى مجلد الرسائل غير المرغوب فيها.
p=reject تطلب من الخوادم المستقبِلة رفض الرسائل الفاشلة على مستوى بروتوكول SMTP. فتُرتد الرسالة بدلًا من تصفيتها، ولا تصل إلى المستلم أبدًا. وهذه هي السياسة الوحيدة التي توقف انتحال النطاق فعليًا.
هناك وسمان اختياريان يستحقان الضبط منذ البداية. الوسم sp يحدد سياسة مستقلة للنطاقات الفرعية، وهذا مهم لأن المهاجمين كثيرًا ما ينتحلون نطاقات فرعية لم تُستخدم قط للبريد. أما الوسم pct فيطبّق السياسة على نسبة مئوية من الرسائل الفاشلة، مما يتيح التدرج في التطبيق بدلًا من التحول دفعة واحدة.
ما هي محاذاة DMARC ولماذا يستمر فشل البريد؟
محاذاة DMARC هي اشتراط تطابق النطاق الذي يراه المستلم في ترويسة المُرسل (From) مع النطاق الذي تحقق منه SPF أو DKIM. والمحاذاة هي السبب في أن الرسالة قد تجتاز SPF ومع ذلك تفشل في DMARC، وهي الجزء الأكثر سوءًا في الفهم على الإطلاق في مصادقة البريد الإلكتروني.
ينجح DMARC عندما يتحقق أيٌّ من الشرطين التاليين:
- نجاح SPF مع محاذاة نطاق Return-Path لنطاق المُرسل (From)، أو
- نجاح DKIM مع محاذاة نطاق التوقيع في الوسم d= لنطاق المُرسل (From)
يكفي نجاح أحدهما فقط. ولهذا فإن نشر SPF وDKIM معًا يمنحك تكرارًا احتياطيًا: فالبريد المعاد توجيهه يفقد SPF لكنه يحتفظ بـ DKIM، بينما الرسالة التي عُدّل نصها تفقد DKIM لكنها قد تحتفظ بـ SPF.
تعمل المحاذاة بوضعين. المحاذاة المرنة، وهي الوضع الافتراضي، تعامل النطاقات الفرعية على أنها متوافقة مع النطاق التنظيمي. أما المحاذاة الصارمة فتشترط تطابقًا تامًا. لا تضبط aspf=s وadkim=s إلا بعد التأكد من أن كل مصدر إرسال يستخدم نطاقك بالضبط، لأن الوضع الصارم يعطّل كثيرًا من منصات الجهات الخارجية.
حالة الفشل التقليدية تبدو هكذا: منصة تسويق ترسل نيابةً عنك، فينجح SPF لأن خوادم المنصة مصرّح لها، لكن عنوان Return-Path هو نطاق الارتداد الخاص بالمنصة لا نطاقك. نجح SPF، وفشلت المحاذاة، ففشل DMARC. والحل هو إعداد Return-Path مخصص أو نطاق ارتداد على نطاقك أنت، وهي ميزة تدعمها معظم المنصات ولا تفعّلها معظم الشركات أبدًا.
SPF مقابل DKIM مقابل DMARC: ما الذي يفعله كل سجل فعليًا
تعالج السجلات الثلاثة مشكلات مختلفة، ولا يغني أيٌّ منها عن الآخر. ويوضح الجدول التالي مجال عمل كل منها.
| المعيار | SPF | DKIM | DMARC |
|---|---|---|---|
| ما الذي يتحقق منه | عنوان IP للخادم المُرسِل | توقيع تشفيري على الرسالة | المحاذاة بين نطاق المُرسل (From) وSPF أو DKIM |
| موقع سجل DNS | النطاق الجذري، TXT | selector._domainkey.domain، TXT | _dmarc.domain، TXT |
| المعيار المرجعي | RFC 7208 | RFC 6376 | RFC 7489 |
| يتحقق من عنوان المُرسل الظاهر | لا، يتحقق من Return-Path | بشكل غير مباشر، عبر الوسم d= | نعم، وهذه وظيفته الأساسية |
| يصمد أمام إعادة التوجيه | لا | نعم، ما لم يُعدَّل نص الرسالة | يعتمد على صمود SPF أو DKIM |
| يوقف انتحال ترويسة المُرسل بمفرده | لا | لا | نعم، عند p=reject |
| يوفّر التقارير | لا | لا | نعم، عبر التقارير المجمعة rua |
| نمط الفشل الرئيسي | تجاوز حد 10 استعلامات DNS | تعديل نص الرسالة أثناء النقل، أو غياب المُحدِّد | نشر p=none وعدم التقدم بعدها أبدًا |
الخلاصة الأساسية
يثبت SPF وDKIM أن الرسالة صادرة من مصدر مصرّح له، لكن أيًّا منهما لا يفحص العنوان الذي يراه المستلم فعلًا. وDMARC هو السجل الذي يربط المصادقة بترويسة المُرسل الظاهرة ويعطي الخوادم المستقبِلة تعليمات واضحة. فنشر SPF وDKIM دون DMARC يترك نطاقك عرضة للانتحال. ونشر DMARC بسياسة p=none والبقاء عليها هو مراقبة، وليس حماية.
كيف تطبّق DMARC دون حجب البريد المشروع؟
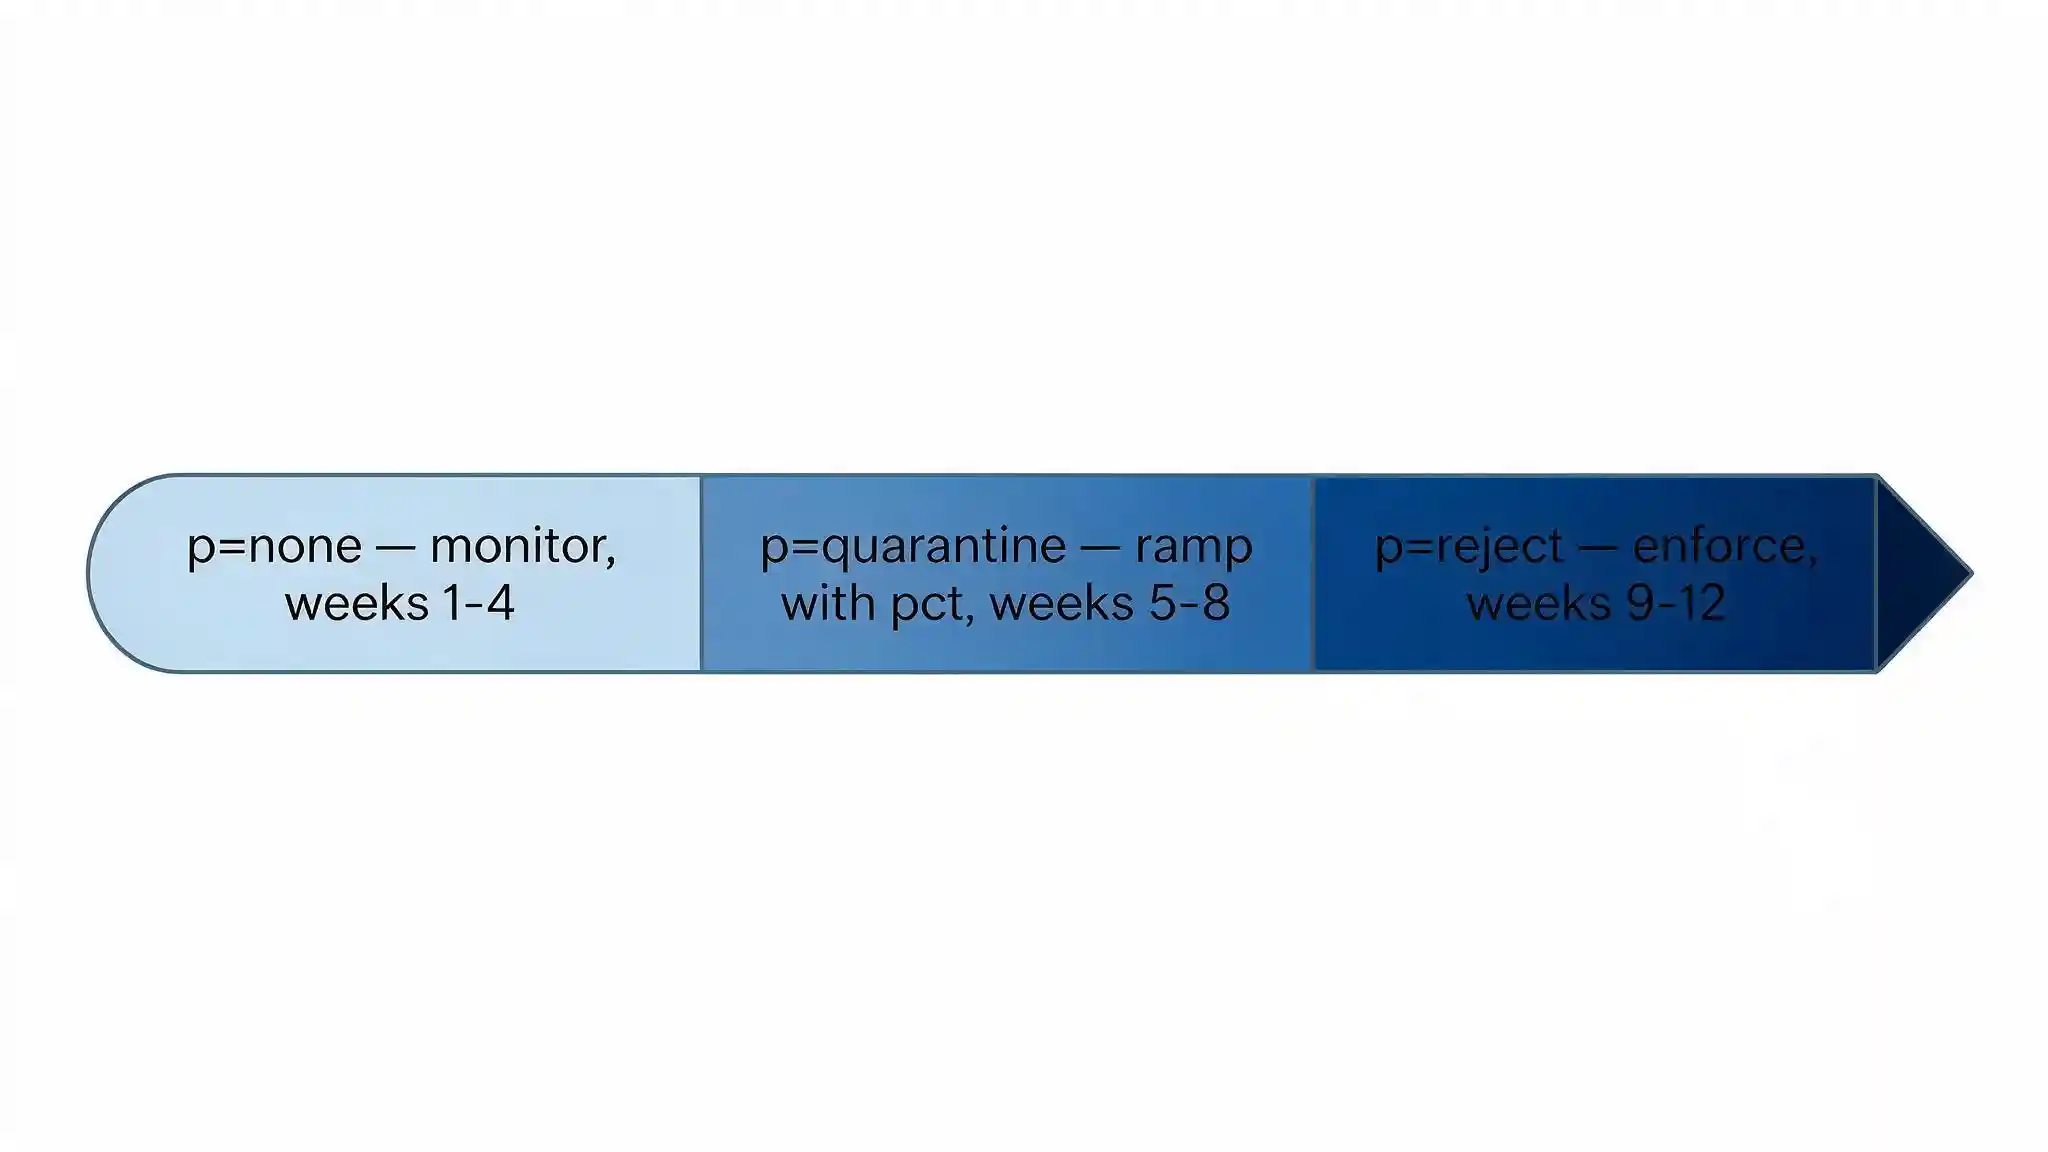
انتقل إلى مرحلة الإنفاذ على مراحل، لأن الخطر في مشروع DMARC ليس مرور بريد المهاجمين، بل حجب فواتيرك وإشعارات الرواتب وتنبيهات الأنظمة الخاصة بك. وعادةً ما يستغرق التطبيق المنظّم من ثمانية إلى اثني عشر أسبوعًا في المؤسسات متوسطة الحجم.
- احصر كل مصادر الإرسال. أدرج كل ما يرسل البريد باسم نطاقك: منصة البريد، ونظام CRM، وأدوات التسويق، وأنظمة الفوترة الإلكترونية والمحاسبة، ومنصات الموارد البشرية والرواتب، ومكتب المساعدة، وتنبيهات المراقبة، وأي خادم تطبيقات يرسل إشعارات. وفي هذه الخطوة تحديدًا تستهين معظم المشاريع بحجم العمل.
- انشر سجل SPF أو أصلحه. سجل واحد يشمل جميع المصادر، ضمن حد 10 استعلامات DNS، وينتهي بـ ~all.
- فعّل DKIM على كل مصدر إرسال. تُنشئ كل منصة مُحدِّدها ومفتاحها الخاص. والمصدر الذي لا يملك DKIM سيعتمد كليًا على محاذاة SPF.
- انشر DMARC بسياسة p=none مع عنوان rua. يبدأ هذا تدفق التقارير دون أي مخاطر على تسليم الرسائل.
- اقرأ التقارير المجمعة لمدة أسبوعين إلى أربعة أسابيع. تصل التقارير بصيغة XML، لذا استخدم منصة لتقارير DMARC بدلًا من قراءتها يدويًا. حدّد كل مصدر مشروع يفشل، وأصلح إعدادات SPF أو DKIM الخاصة به.
- انتقل إلى p=quarantine مع التدرج عبر pct. ابدأ بنسبة منخفضة، وراقب لمدة أسبوع، ثم ارفعها. وواصل متابعة التقارير عند كل زيادة.
- انتقل إلى p=reject. فقط عندما تُظهر التقارير المجمعة أن كل مصدر مشروع يجتاز المصادقة والمحاذاة باستمرار. بعدها شدّد SPF إلى -all وحدّد سياسة للنطاقات الفرعية.
هل تشترط Google وYahoo وMicrosoft وجود DMARC؟
نعم، أصبح كبار مزوّدي صناديق البريد يشترطون مصادقة البريد الإلكتروني من المُرسلين بكميات كبيرة، ويُرفض البريد غير الممتثل بدلًا من تصفيته. فقد أعلنت Google وYahoo عن متطلبات مشتركة في أكتوبر 2023 وبدأتا تطبيقها في فبراير 2024، كما أطلقت Microsoft متطلبات مماثلة لخدمة Outlook.com اعتبارًا من مايو 2025.
بالنسبة للمُرسلين الذين يسلّمون نحو 5,000 رسالة أو أكثر يوميًا إلى صناديق البريد الشخصية لدى هؤلاء المزوّدين، فإن الحد الأدنى من المتطلبات موحّد:
- إعداد SPF وDKIM، مع نشر DMARC بسياسة p=none كحد أدنى
- محاذاة المصادقة مع نطاق المُرسل الظاهر
- إلغاء الاشتراك بنقرة واحدة في الرسائل الجماعية والتسويقية، عبر ترويستي List-Unsubscribe وList-Unsubscribe-Post وفق المعيار RFC 8058
- إبقاء معدلات الشكاوى من الرسائل غير المرغوب فيها دون 0.3 بالمئة
المُرسلون الأصغر ليسوا معفيين من المصادقة نفسها. إذ تتوقع Google وجود SPF أو DKIM على الأقل من كل مُرسل، بينما تتوقع Yahoo وجود الاثنين معًا. كما أوضحت Google أن متطلباتها الخاصة بالمُرسلين بكميات كبيرة تنطبق على الرسائل المرسلة إلى عناوين Gmail الشخصية، لا على البريد الداخلي ضمن نطاق Google Workspace.
النتيجة العملية للشركات السعودية واضحة. فمصادقة البريد الإلكتروني لم تعد مجرد ضابط أمني، بل أصبحت شرطًا لإمكانية التسليم، والنطاق سيئ الإعداد بات يتسبب اليوم في ارتداد الفواتير وعدم وصول إشعارات العملاء.
ماذا تشترط الأنظمة السعودية لأمن البريد الإلكتروني؟
تدعم مصادقة البريد الإلكتروني عددًا من التزامات الامتثال في المملكة، كما أن جانب التقارير في DMARC ينطوي على اعتبار يتعلق بحماية البيانات تغفله معظم الأدلة.
تشترط الضوابط الأساسية للأمن السيبراني (ECC) الصادرة عن الهيئة الوطنية للأمن السيبراني على الجهات حماية خدمات البريد الإلكتروني من التهديدات بما فيها الانتحال والتصيد الاحتيالي، والحفاظ على إعدادات آمنة عبر الأنظمة. وتُعد سجلات SPF وDKIM وDMARC الدليل التقني المعتاد على تطبيق هذا الضابط. أما المؤسسات المالية فتتحمل التزامات إضافية منصوصًا عليها في الإطار التنظيمي للأمن السيبراني الصادر عن البنك المركزي السعودي (SAMA)، الذي يتناول أمن البريد الإلكتروني ضمن متطلباته الرقابية الأشمل.
تتعلق مسألة حماية البيانات بتقارير DMARC. فالتقارير المجمعة، المرسلة إلى عنوان rua، تحتوي على عناوين IP ونطاقات الإرسال ونتائج المصادقة، لا على محتوى الرسائل. أما التقارير الجنائية، المرسلة إلى عنوان ruf، فقد تحتوي على ترويسات الرسائل، وفي بعض التطبيقات على أجزاء من محتواها، مما قد يتضمن بيانات شخصية للموظفين أو العملاء. وبموجب نظام حماية البيانات الشخصية (PDPL) الذي تشرف عليه الهيئة السعودية للبيانات والذكاء الاصطناعي (سدايا)، يترتب على ذلك التزام بمعالجة هذه البيانات وفق النظام. لذا ينبغي لمعظم الجهات نشر rua فقط وترك ruf دون ضبط، وهو أيضًا الخيار الافتراضي العملي لأن قلة من الخوادم المستقبِلة لا تزال ترسل تقارير جنائية.
وهناك ثلاثة عوامل إضافية تنطبق تحديدًا على الشركات العاملة في المملكة:
- تشعّب مصادر الإرسال. تشغّل الجهات السعودية عادةً مزيجًا من المنصات الدولية وأنظمة ERP والمحاسبة والفوترة الإلكترونية المحلية، وكثير منها يرسل البريد باسم نطاق الشركة. ويحتاج كل منها إلى إدراجه في SPF وإلى مُحدِّد DKIM خاص به.
- المراسلات ثنائية اللغة. كثيرًا ما توجّه الشركات التي ترسل بريدًا باللغتين العربية والإنجليزية رسائلها عبر منصات أو قوالب منفصلة، وغالبًا ما تكون المنصة الثانية هي المفقودة من سجل SPF.
- تسجيل نطاقات مشابهة. كثيرًا ما يسجّل المهاجمون الذين يستهدفون الشركات السعودية نطاقات شبه مطابقة بدلًا من انتحال النطاق الحقيقي. راقب هذه النطاقات بشكل منفصل، لأن DMARC على نطاقك لا يفعل شيئًا حيال نطاق لا تملكه.
ما الأخطاء الأكثر شيوعًا في مصادقة البريد الإلكتروني؟
ستة أخطاء تقف وراء معظم عمليات النشر الفاشلة أو غير الفعالة.
نشر سجلَّي SPF. النطاق الذي يحتوي على سجلَّي TXT يبدأ كل منهما بـ v=spf1 يُنتج خطأً دائمًا، فيفشل SPF لجميع الرسائل. ادمجهما في سجل واحد.
تجاوز حد 10 استعلامات DNS. يتوقف السجل عن العمل بصمت. راجع عدد الاستعلامات كلما أُضيفت منصة إرسال جديدة.
التوقف عند p=none. وضع المراقبة لا يحجب شيئًا. والنطاق الذي يبقى على p=none لمدة عامين يظل عرضة للانتحال، ولا يكون ناتجه الوحيد سوى تقارير لا يقرؤها أحد.
إغفال النطاقات غير المُرسِلة والمحجوزة. النطاقات التي لا ترسل بريدًا أبدًا ينبغي أن تنشر مع ذلك v=spf1 -all وسجل DMARC بسياسة p=reject، لأن المهاجمين يفضّلون النطاقات التي لا تملك أي حماية على الإطلاق.
تجاهل المحاذاة. نجاح SPF لا يعني محاذاته. أعدّ Return-Path مخصصًا على كل منصة خارجية تدعم ذلك.
القفز مباشرة إلى p=reject. تتوقف إشعارات الرواتب والفواتير الإلكترونية وتنبيهات الأنظمة عن الوصول، ويُتراجع عن التغيير تحت الضغط، فيتعثر المشروع لمدة عام.
ما لا تستطيع مصادقة البريد الإلكتروني حمايتك منه
تحمي سجلات SPF وDKIM وDMARC نطاقك من الانتحال، لكنها لا تحمي موظفيك من الخداع، وهذا التمييز مهم عندما تقرر ما الذي ستموّله أيضًا.
عند تطبيق p=reject، لن يعود بإمكان المهاجم إرسال بريد يدّعي أنه صادر من نطاقك بالضبط، لكنه سيغيّر أساليبه ببساطة. فتسجيل النطاقات المشابهة، وانتحال اسم العرض من صندوق بريد مجاني، واختطاف سلاسل الردود من حساب مورّد مخترق فعلًا، ومتابعات التزييف العميق بالصوت أو الفيديو، كلها تتجاوز DMARC تمامًا، لأن أيًّا منها لا يزوّر نطاقك.
ولهذا يظل اختراق البريد الإلكتروني للأعمال فعّالًا ضد الجهات التي تملك سجلات مصادقة صحيحة. فالضابط التقني يغلق مسار هجوم واحدًا، فينتقل المهاجم إلى المسار التالي، الذي يمر عبر شخص لا عبر بروتوكول.
تتولى Blue Edge، الموزّع التقني ومقره الدمام في المملكة العربية السعودية، توزيع حلول KnowBe4 للتدريب على التوعية الأمنية وإدارة المخاطر البشرية، التي تعالج الطبقة التي لا تصل إليها مصادقة البريد الإلكتروني من خلال محاكاة التصيد الاحتيالي وتدريب الموظفين على الأمن. اجمع بين سجلات DNS وأفضل ممارسات أمن البريد الإلكتروني والمصادقة متعددة العوامل على كل صندوق بريد، لتُغلق مسارات الهجوم الشائعة معًا لا واحدًا تلو الآخر.
انشر السجلات الثلاثة، ثم انتقل إلى الإنفاذ
مصادقة البريد الإلكتروني من أعلى التغييرات الأمنية قيمةً المتاحة للشركات، لأنها لا تكلّف شيئًا سوى وقت الإعداد، وتغلق مسار هجوم يبقى مفتوحًا على مصراعيه بدونها. والعمل الحقيقي ليس في سجلات DNS نفسها، بل في حصر مصادر الإرسال، والانضباط في قراءة التقارير والتقدم عبر مراحل السياسة.
حدّد موعدًا مستهدفًا للوصول إلى p=reject منذ بداية المشروع. فبدونه تتعثر عمليات نشر DMARC عند p=none إلى أجل غير مسمى، والنطاق الذي يبقى في وضع المراقبة لا يوفّر حماية تزيد على حماية نطاق لا يملك سجل DMARC على الإطلاق.
الأسئلة الشائعة
-
هل أحتاج إلى السجلات الثلاثة، أم يكفي SPF؟
تحتاج إلى الثلاثة. فـ SPF وحده لا يستطيع منع الانتحال، لأنه يتحقق من عنوان Return-Path في مغلف الرسالة لا من عنوان From الذي يراه المستلم، فيستطيع المهاجم اجتياز SPF باستخدام نطاقه في المغلف مع عرض نطاقك في حقل From. وDMARC هو السجل الذي يتحقق من عنوان From الظاهر، ويحتاج إلى SPF أو DKIM تحته ليجد ما يتحقق منه.
-
ماذا يحدث إذا تجاوز سجل SPF عشر عمليات بحث DNS؟
يعيد تقييم SPF خطأً دائمًا ويفشل الفحص بالكامل، أي أن البريد الذي يجب أن يجتاز سيفشل. ويحتسب الحد آليات include وa وmx وptr وexists وredirect، بما فيها عمليات البحث المتداخلة داخل سجلات مزوديك، بينما لا تُحتسب إدخالات ip4 وip6 المباشرة. ويمكن الإصلاح بتوحيد منصات الإرسال، أو استبدال include بنطاقات IP صريحة، أو استخدام خدمة لتسطيح SPF.
-
كم يستغرق الانتقال من p=none إلى p=reject؟
تحتاج المؤسسة المتوسطة عادةً من ثمانية إلى اثني عشر أسبوعًا، ويذهب معظم هذا الوقت إلى حصر مصادر الإرسال وتصحيح ما يفشل منها في التوافق لا إلى تعديل DNS. اقضِ من أسبوعين إلى أربعة أسابيع في قراءة التقارير المجمعة على p=none، ثم انتقل تدريجيًا عبر p=quarantine باستخدام وسم pct، ولا تنتقل إلى p=reject إلا عندما تُظهر التقارير أن كل مصدر مشروع يجتاز المصادقة باستمرار.
-
هل سيُرفض بريدي إذا لم يكن لديّ DMARC؟
ربما. فمنذ فبراير 2024 تشترط Google وYahoo على المرسلين بكميات كبيرة SPF وDKIM وDMARC، وقدمت Microsoft متطلبات مماثلة لـ Outlook.com اعتبارًا من مايو 2025. ويواجه المرسلون الذين يرسلون نحو 5,000 رسالة يوميًا أو أكثر إلى هذه الصناديق الاستهلاكية دون مصادقة صحيحة الرفض على مستوى SMTP لا مجرد التصفية كرسائل مزعجة، بينما يحتاج المرسلون الأصغر إلى SPF أو DKIM على الأقل.
-
هل يوقف DMARC هجمات التصيد ضد شركتي؟
يوقف DMARC على p=reject انتحال المهاجمين لنطاقك بالضبط، فيلغي مسار هجوم شائعًا واحدًا، لكنه لا يوقف النطاقات المشابهة أو انتحال اسم العرض من صناديق بريد استهلاكية أو التصيد المرسل من حساب مورد مخترَق فعلًا، لأن أيًّا منها لا يزور نطاقك. فاجمع DMARC مع التدريب على التوعية الأمنية والمصادقة متعددة العوامل لتغطية الهجمات التي تصل إلى موظفيك بطرق أخرى.
هل تحتاج إلى مساعدة في مصادقة البريد الإلكتروني؟
تعمل Blue Edge مع الشركات في جميع أنحاء المملكة العربية السعودية في مجالات أمن البريد الإلكتروني وحماية الأجهزة الطرفية والتدريب على التوعية الأمنية.
اتصل على +٩٦٦ ٥٣ ٩٨٥٥ ١٨٨ أو تواصل مع فريقنا لمراجعة إعداداتك الحالية.
KnowBe4 في المملكة العربية السعوديةعن بلو إيدج
شركة بلو إيدج موزع تقني ذو قيمة مضافة مقره الدمام بالمملكة العربية السعودية، يوفر الشاشات التفاعلية وأنظمة المباني الذكية والبنية التحتية للشبكات وبرمجيات أمن المعلومات للشركات والمشاريع السكنية في أنحاء المملكة، مع خدمات التركيب والدعم الفني.
اعرف المزيد عن بلو إيدج →نُشر في ٣١ أغسطس ٢٠٢٦ • آخر تحديث ٣ أكتوبر ٢٠٢٦ • تتم مراجعة هذه المقالة عند تغير المعايير أو الأنظمة أو إرشادات المنتجات.


