سلة التسوق


- المقالات
- الأمن السيبراني
- الأمن المتقارب: حين يلتقي الأمن المادي بالسيبراني في المملكة
الأمن المتقارب: حين يلتقي الأمن المادي بالسيبراني في المملكة
الكاميرات والأقفال وأنظمة المباني أصول شبكية لا يحدّثها أحد. تعرّف كيف تتقاطع مسارات الهجوم المادية والسيبرانية وما الذي تعالجه الحوكمة المتقاربة.
بقلم فريق بلو إيدج | نُشر في ٩ سبتمبر ٢٠٢٦ | حُدّث في ٣ أكتوبر ٢٠٢٦ | مدة القراءة: ١٣ دقيقة
إجابة سريعة
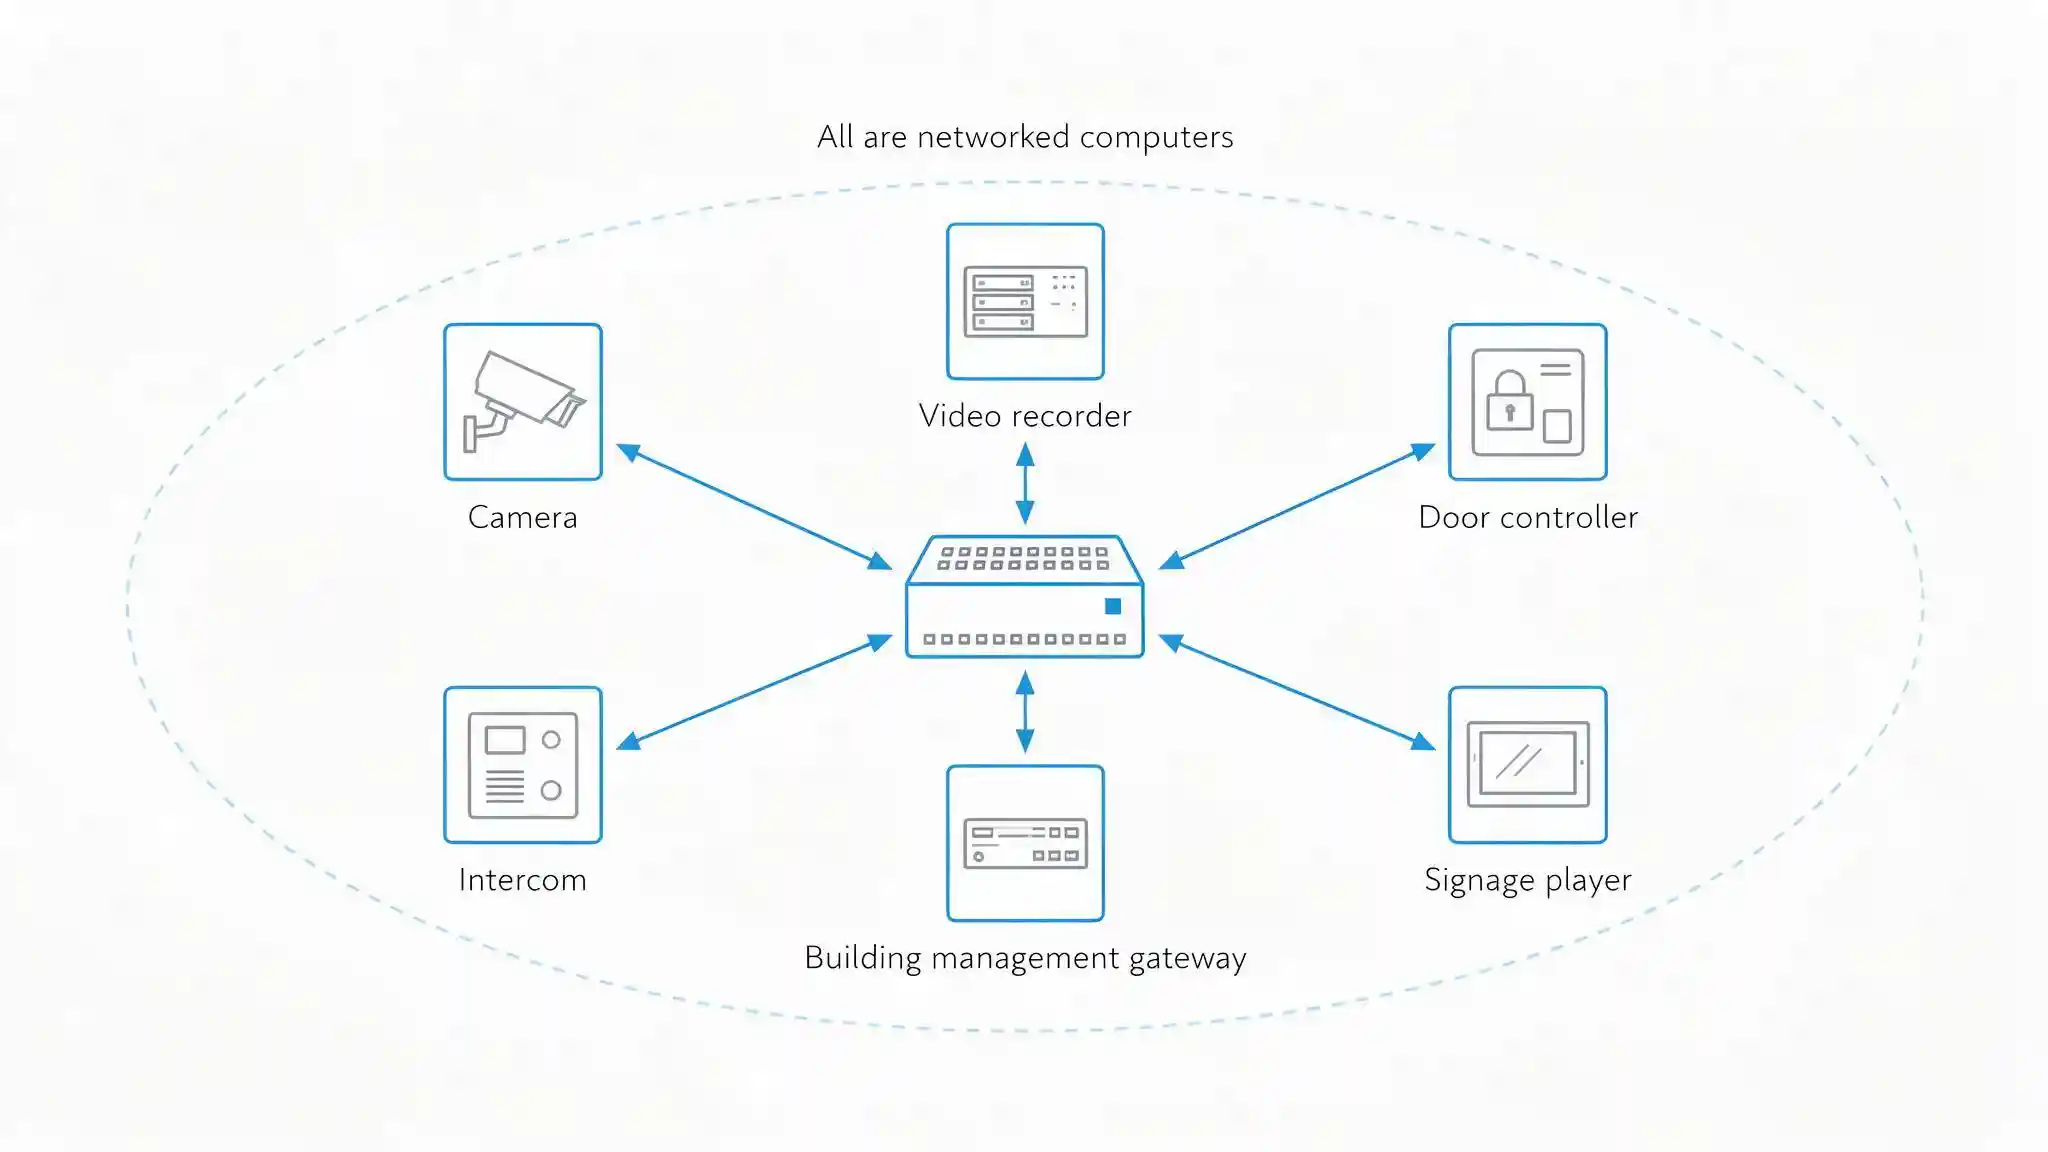
الأمن المتقارب (Converged Security) هو إدارة الأمن المادي والأمن السيبراني بوصفهما مجال مخاطر واحدًا لا وظيفتين منفصلتين. وقد حدث التقارب تقنيًا بالفعل، إذ إن الكاميرات ووحدات التحكم في الأبواب وأنظمة الاتصال الداخلي وأنظمة إدارة المباني ومشغّلات الشاشات الرقمية كلها حواسيب متصلة بالشبكة. أما ما لم يتقارب في معظم المؤسسات فهو الملكية والمسؤولية، ولهذا لا أحد يحدّث جهاز تسجيل الفيديو.
ثمة سؤال يُحدث الوقفة المحرجة نفسها في كل مؤسسة تقريبًا: من يحدّث جهاز تسجيل الفيديو؟
اشترته إدارة المرافق، لأن الكاميرات شأن من شؤونها. ولم يطّلع قسم تقنية المعلومات على أمر الشراء قط، لذا فالجهاز غير مدرج في سجل الأصول، ولا في دورة التحديثات، ولا في نطاق المراقبة. وقد هيّأه المركّب أثناء التشغيل الأولي قبل ثلاث سنوات ولم يعد منذ ذلك الحين. يحتفظ الجهاز بتسعين يومًا من التسجيلات، ويعمل على الشبكة، ولا يخضع لمساءلة أحد.
جهاز التسجيل هذا خادم في حقيقته. وكذلك لوحة التحكم في الدخول، وبوابة نظام إدارة المبنى، ووحدة التحكم في الاتصال الداخلي، ومشغّل الشاشات الرقمية. فكل واحد منها يشغّل برمجيات، ويحمل بيانات اعتماد، ويملك عنوان IP، وفي معظم المؤسسات يتبع كل واحد منها إدارة لا تملك أي تفويض في مجال الأمن السيبراني.
يتناول هذا الدليل أسباب تقارب المجالين بالفعل سواء خطط لذلك أحد أم لا، ومسارات الهجوم التي تعبر الحد الفاصل بينهما في الاتجاهين، وقدرات الرصد التي يتيحها التقارب، وما ينبغي للمؤسسة السعودية تغييره فعلًا.
ما الأمن المتقارب؟
الأمن المتقارب هو إدارة الأمن المادي والأمن السيبراني بوصفهما مجال مخاطر واحدًا، مع رؤية مشتركة للأصول، وهوية موحدة، ومراقبة مشتركة، ومسؤول واحد عن المخاطر المجمّعة.
كثيرًا ما تُستخدم كلمة التقارب للدلالة على اجتماع فريقين كل ربع سنة. وهذا تنسيق، وهو أفضل من لا شيء. أما التقارب فيعني أمرًا أعمق: أن يُعامَل المجالان بوصفهما مجالًا واحدًا لأن الأنظمة والهويات والبيانات ومسارات الهجوم أصبحت واحدة بالفعل.
الاندماج التقني قد اكتمل وليس خيارًا. فقبل عشرين عامًا كانت الكاميرا تُنتج إشارة تناظرية عبر كابل محوري، وكان القفل جهازًا ميكانيكيًا يُفتح بمفتاح. أما اليوم فالكاميرا حاسوب متصل بالشبكة يعمل بنظام تشغيل مدمج، والقفل تتحكم فيه لوحة متصلة بالشبكة تتحقق من بيانات الاعتماد مقابل دليل مستخدمين. ولا شيء في هذه البنية مادي بحت.
ما يبقى منفصلًا هو الهيكل التنظيمي. فالأمن المادي يتبع عادةً إدارة المرافق أو الشؤون الإدارية أو الصحة والسلامة، بينما يتبع الأمن السيبراني قسم تقنية المعلومات. ولكل منهما ميزانية مختلفة، وإجراءات شراء مختلفة، وموردون مختلفون، ومصطلحات مختلفة لوصف الخطر نفسه. والفجوة بينهما ليست إخفاقًا في السياسات، بل هي المكان الذي تقبع فيه المعدات التي لا مالك لها.
لماذا تقارب المجالان بالفعل؟
خمسة عوامل أحدثت ذلك، ولم يتطلب أيٌّ منها قرارًا من أحد.
أصبحت أنظمة الأمن المادي أنظمة شبكية. الكاميرات، وأجهزة التسجيل، ووحدات التحكم في الأبواب، والقارئات، وأنظمة الاتصال الداخلي، وأنظمة التحكم في المصاعد، وبوابات إدارة المباني، ومشغّلات الشاشات الرقمية، كلها حواسيب ذات واجهات شبكية وأنظمة تشغيل مدمجة وبيانات اعتماد إدارية. وتجد المقارنة ذات الصلة في إدارة دورة حياة أجهزة إنترنت الأشياء (IoT): فالجهاز الذي لا يتلقى أي تحديثات للبرامج الثابتة بعد تشغيله يتحول مع الوقت إلى عبء.
باتت الحوادث السيبرانية تُخلّف عواقب مادية. برمجية الفدية التي تصل إلى نظام إدارة المبنى تؤثر في التبريد والإضاءة والتهوية. والهجوم على خادم التحكم في الدخول قد يحبس الأشخاص خارج المبنى أو يسمح لهم بالدخول. وإشارة حريق متلاعَب بها تُطلق جميع الأبواب ذات وضع الأمان عند العطل في المبنى دفعة واحدة، وهو حدث أمني يُصنع بالكامل من خلف لوحة مفاتيح.
يظل الوصول المادي أكثر الطرق موثوقية للوصول إلى الشبكة. فالمهاجم الموجود داخل المبنى يستطيع توصيل جهازه بمنفذ شبكة فعّال في قاعة اجتماعات، أو تركيب جهاز على محطة عمل متروكة دون رقابة، أو الخروج حاملًا أجهزة. ولا يعالج أي جدار حماية شيئًا من ذلك.
تقاربت الهوية. الشخص نفسه، في دليل المستخدمين نفسه، يحمل بطاقة دخول وحساب تسجيل دخول. وحين تُدار الاثنتان عبر نظامين مختلفين بإجراءات مختلفة، يحتفظ الموظف المغادر بإحداهما، وغالبًا ما تكون البطاقة.
تقاربت البيانات. تسجيلات الفيديو وسجلات الدخول والقوالب البيومترية بيانات شخصية يحكمها النظام نفسه الذي يحكم سجلات تقنية المعلومات، ما يعني أن نظام الكاميرات التابع لإدارة المرافق يحمل التزامات لم يُطلَع عليها فريق المرافق قط.
منعزل أم منسّق أم متقارب: أي نموذج تتبعه مؤسستك؟
يصف الجدول التالي نماذج التشغيل الثلاثة بموضوعية، بما في ذلك مواطن إخفاق كل منها.
| المعيار | منعزل | منسّق | متقارب |
|---|---|---|---|
| من يملك الكاميرات والأقفال وأنظمة المبنى | إدارة المرافق، دون أي مشاركة من تقنية المعلومات | إدارة المرافق، مع استشارة تقنية المعلومات | ملكية مشتركة، مع مسؤول مخاطر واحد محدد بالاسم |
| سجل الأصول | قائمتان، أو قائمة واحدة تخلو من أنظمة المبنى | قائمتان تُطابَقان من حين لآخر | سجل واحد يشمل كل جهاز متصل |
| التحديثات والبرامج الثابتة | لا أحد، بعد التشغيل الأولي | بشكل عشوائي، حين يثير أحدهم المسألة | ضمن دورة الحياة المعتمدة |
| المشتريات | مناقصات الأمن المادي تخلو من البنود الأمنية | يراجع فريق الأمن المناقصات أحيانًا | المتطلبات الأمنية مكتوبة في كل مناقصة |
| الهوية | نظامان منفصلان للبطاقات والحسابات | مطابقة يدوية | مصدر هوية واحد لكليهما |
| الاستجابة للحوادث | خطتان منفصلتان وتمارين منفصلة | اطلاع كل طرف على خطة الآخر | خطة واحدة وتمارين مشتركة |
| قدرات الرصد | كل طرف يرى نصف الصورة | ربط الأحداث بعد وقوعها | رصد عابر للمجالين في الوقت شبه الفعلي |
| الإخفاق المعتاد | جهاز تسجيل مكشوف على الإنترنت لم يعلم به أحد | موظف مغادر يحتفظ بصلاحية البطاقة لأشهر | بطء في اتخاذ القرارات إلى أن تستقر الحوكمة |
الخلاصة الرئيسية
معظم المؤسسات تعمل بنموذج منعزل وتظن أنها تعمل بنموذج منسّق، لأن الفريقين على وفاق ويتبادلان النسخ في رسائل البريد أحيانًا. والمعيار ليس ما إذا كانا يتحدثان، بل ما إذا كان جهاز تسجيل الفيديو مدرجًا في سجل أصول تقنية المعلومات، وما إذا كان الموظف المغادر يفقد صلاحيتي الدخول كلتيهما في اليوم نفسه، وما إذا كان أحد يستطيع تحديد المسؤول إذا أصبح نظام الكاميرات نقطة الدخول لاختراق الشبكة. فإذا كانت هذه الإجابات الثلاث غير واضحة، فالنموذج منعزل مهما كانت علاقة العمل جيدة.
ما مسارات الهجوم التي تعبر الحد الفاصل؟
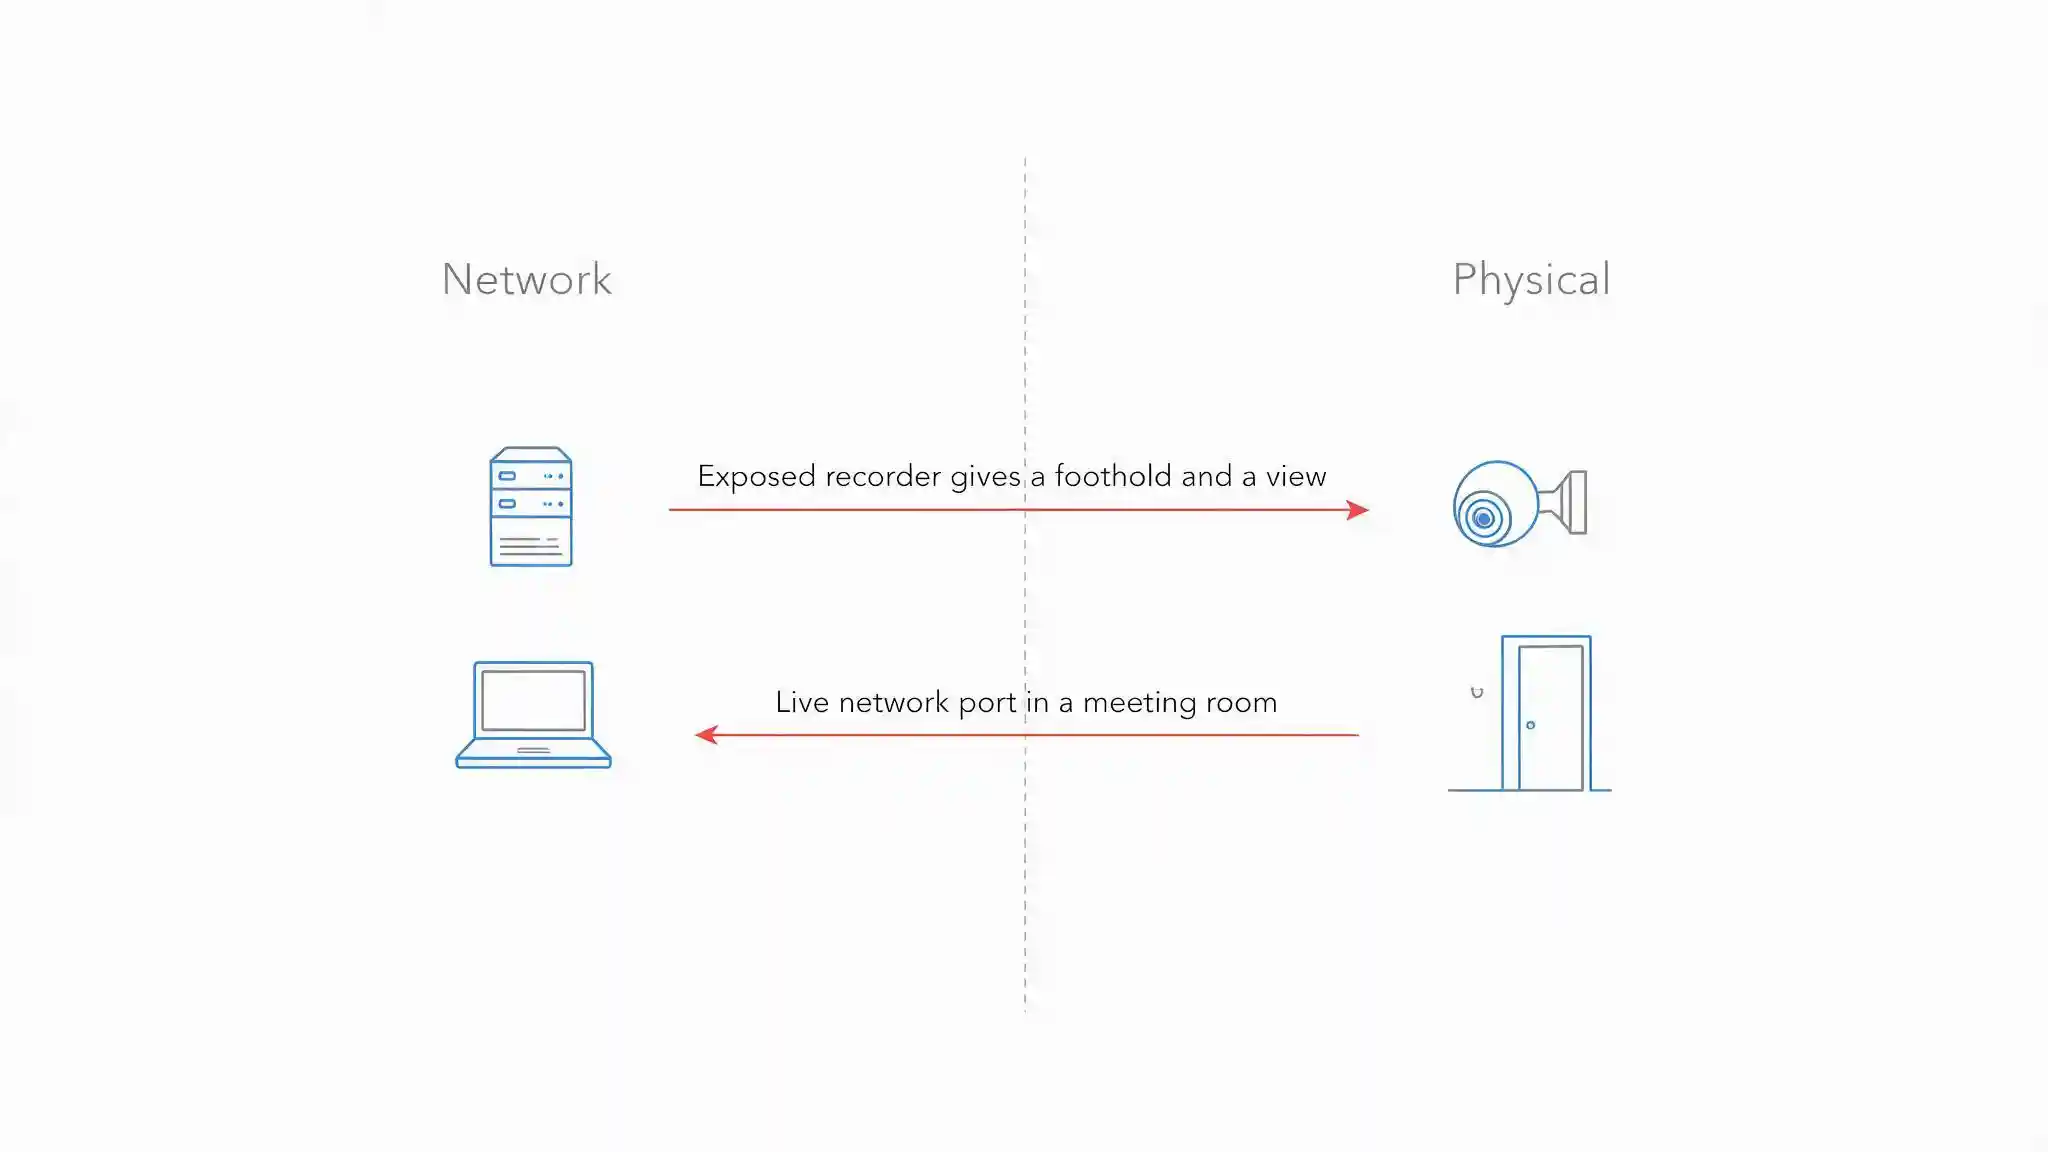
تمتد المسارات في الاتجاهين، وكلاهما مستخدم فعلًا.
من الشبكة إلى العالم المادي:
- جهاز تسجيل أو كاميرا مكشوفة على الإنترنت ببيانات اعتماد افتراضية أو لم تُغيَّر، ما يمنح المهاجم موطئ قدم داخل الشبكة وبثًا مباشرًا للموقع
- بوابة نظام إدارة المبنى على شبكة المؤسسة غير المقسّمة، ما يتيح التنقل الجانبي إلى قطاع لا يراقبه أحد
- خادم تحكم في الدخول غير محدَّث، كثيرًا ما يكون منضمًا إلى النطاق ويعمل بإصدار نظام تشغيل انتهى دعمه منذ زمن
- التلاعب بإشارة الحريق أو أنظمة سلامة الأرواح، ما يُطلق الأبواب ذات وضع الأمان عند العطل في أرجاء المبنى، ولهذا يجب تصميم الترتيبات الموضحة في تكامل أنظمة السلامة من الحرائق مع مراعاة سيناريوهات الهجوم، لا سيناريوهات الأعطال فقط
- اختراق نظام إدارة بيانات الاعتماد، ما يمكّن المهاجم من إصدار بطاقة صالحة لنفسه بدلًا من محاولة تجاوز الباب
من العالم المادي إلى الشبكة:
- منفذ شبكة فعّال في بهو أو قاعة اجتماعات أو مكتب شاغر، يوفر وصولًا مباشرًا إلى الشبكة الداخلية
- الدخول المتطفل خلف موظف مصرّح له إلى غرفة الاتصالات أو الخوادم، حيث يُبطل الوصول المادي إلى المعدات معظم الضوابط عن بُعد
- مقاول يوصل حاسوبه المحمول بشبكة المبنى لتشغيل نظام ما، دون أي تقييم لذلك الحاسوب
- أجهزة متروكة في أماكن يسهل الوصول إليها، ومنها أجهزة تسجيل ووحدات تحكم مثبتة في خزائن غير مقفلة
- سرقة أجهزة تحتوي على بيانات أو بيانات اعتماد
القاسم المشترك بين جميع هذه المسارات تقريبًا ليس التطور التقني، بل الملكية. فكل واحد منها قائم لأن جهازًا أو مدخلًا يقع في فجوة بين وظيفتين، والضابط الذي كان سيكتشفه لا يتبع أيًّا منهما.
ما الذي لا يمكنك رصده إلا بالتقارب؟
هذا هو الجزء الذي يبرر الجهد المبذول، لأن التقارب يُنتج قدرات رصد لا تستطيع أي من الوظيفتين توليدها منفردة.
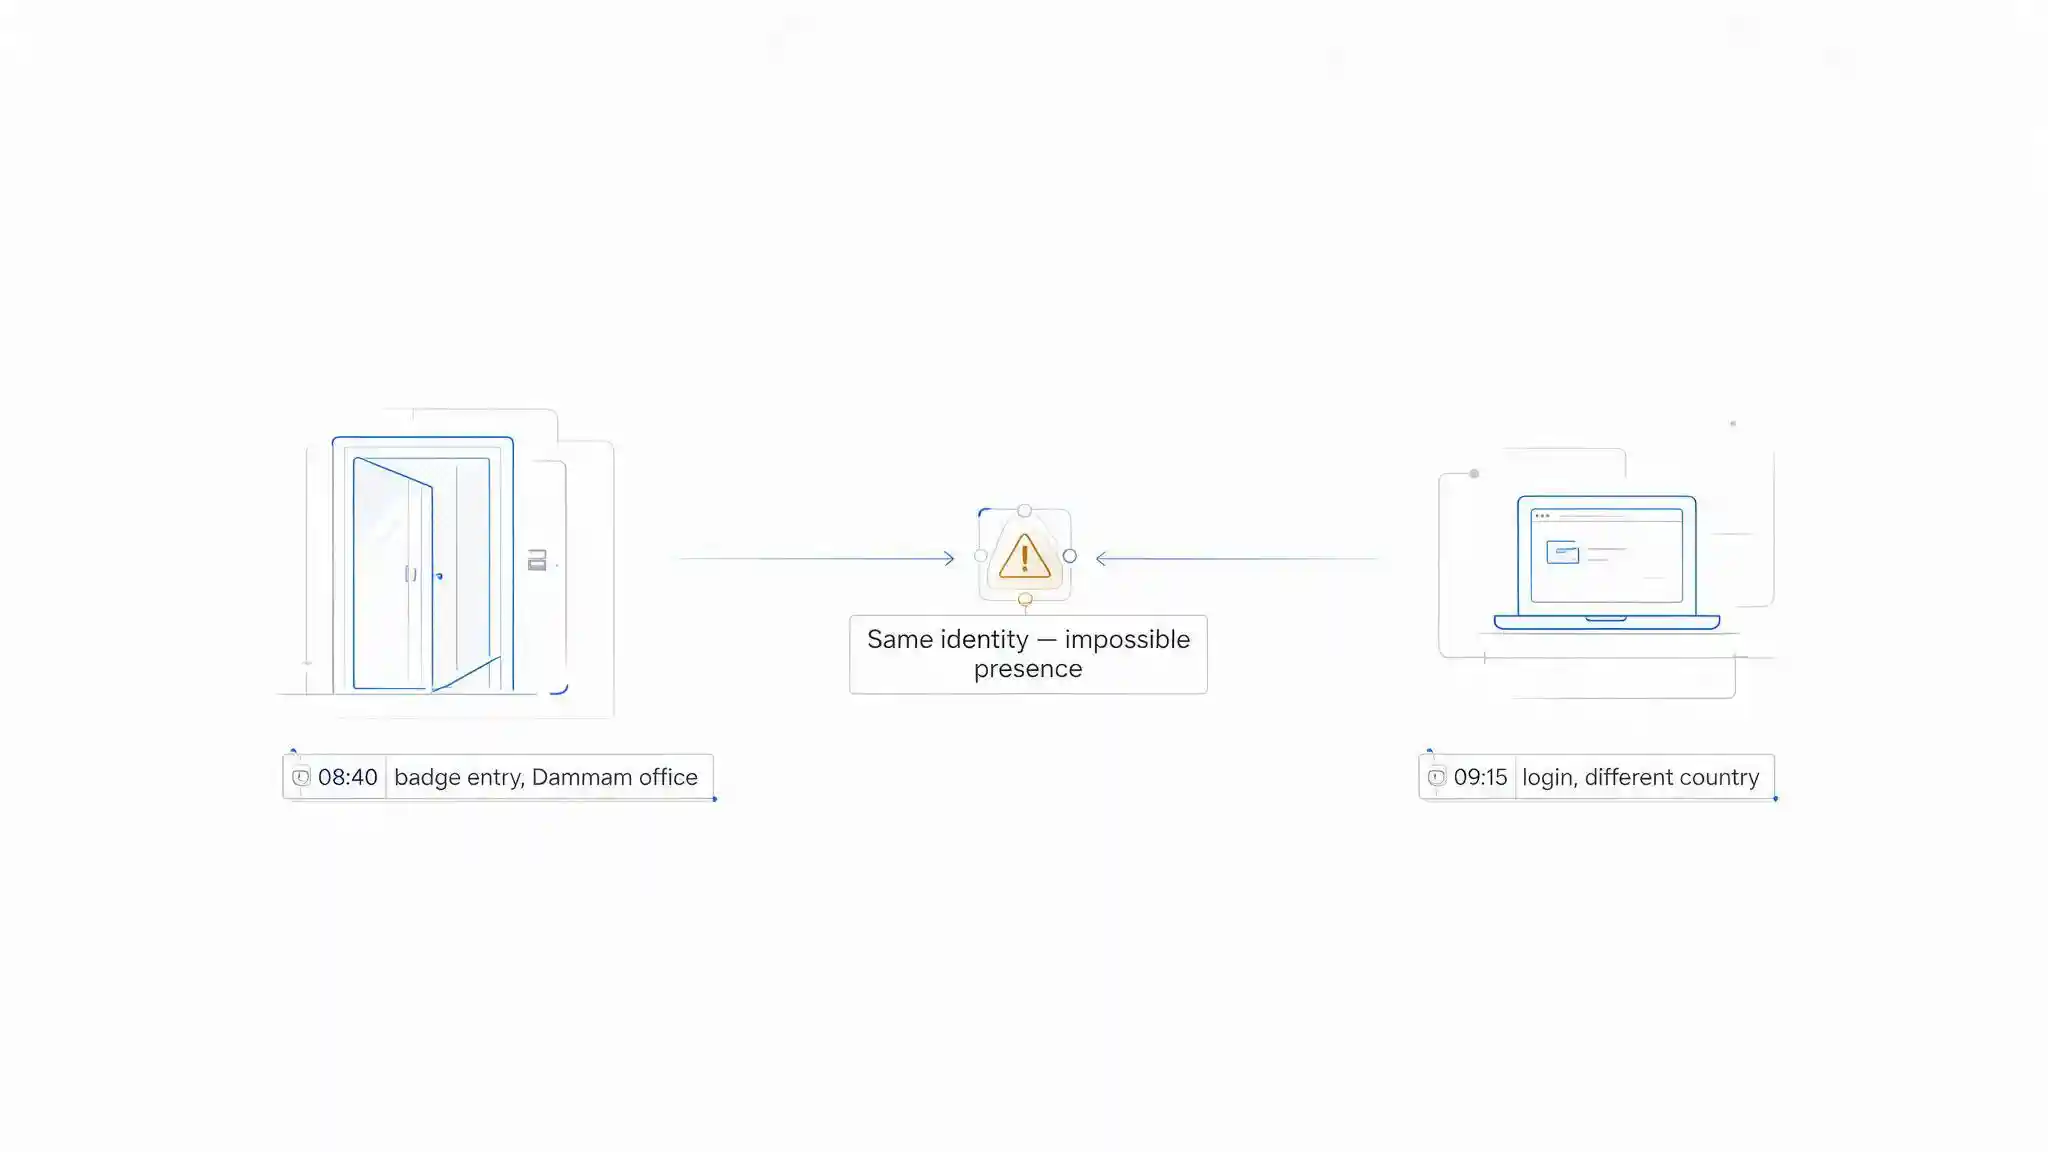
الحضور المستحيل. تسجّل البطاقة دخول موظف إلى مكتب الدمام في الساعة 08:40. وفي الساعة 09:15 تُستخدم الهوية نفسها لتسجيل الدخول إلى أحد تطبيقات المؤسسة من عنوان في بلد آخر. لا يُعد أيٌّ من الحدثين مريبًا بمفرده، لكنهما معًا يعنيان أن بيانات الاعتماد مخترقة، أو أن شخصًا آخر يستخدم البطاقة. يرى فريق الأمن المادي الحدث الأول، ويرى قسم تقنية المعلومات الحدث الثاني، ولا ترى التناقض إلا الرؤية المتقاربة.
وصول منطقي دون حضور مادي. يُستخدم حساب مسؤول من محطة عمل مكتبية في وقت لا يوجد فيه أي حدث بطاقة يُثبت وجود ذلك الشخص في المبنى. وفي نظام يتطلب الوصول من الموقع، تُعد هذه إشارة قوية لا مجرد حالة شاذة تُبرَّر وتُتجاهَل.
دخول دون خروج. تكرار عمليات الدخول دون عمليات خروج مقابلة يدل على دخول متطفل، أو أبواب تُركت مفتوحة، أو بطاقة متداولة لا ينبغي أن تكون كذلك.
حالات شاذة في إصدار بيانات الاعتماد. إصدار بطاقة جديدة خارج إجراءات تعيين الموظفين الجدد، أو لهوية لا تملك حسابًا نشطًا، هو تمامًا ما يُنتجه مهاجم نجح في خداع مكتب الخدمة بأساليب الهندسة الاجتماعية.
التحقق بالفيديو من أحداث الدخول الحرجة. لا يصبح حدث فتح باب غرفة الخوادم في الساعة 02:14 دليلًا إلا حين تُحدد التسجيلات المرتبطة به هوية حامل البطاقة. وربط النظامين يحوّل سطرًا في سجل إلى إجابة، وهذا هو المنطق وراء الجمع بين التحكم في الدخول والفيديو كما هو موضح في تكامل أنظمة التحكم الذكي في الدخول.
لا يتطلب أيٌّ من ذلك أجهزة جديدة، بل يتطلب وصول تدفقَي الأحداث إلى المكان نفسه، وهو عادةً مشروع قابل للتنفيذ لا برنامج تحوّل شامل.
كيف تحقق التقارب فعليًا؟
سبع خطوات، بترتيب يحقق قيمة مبكرة.
أنشئ سجل أصول واحدًا. أضف كل جهاز متصل ركّبته إدارة المرافق أو العمليات أو أحد المقاولين: الكاميرات، وأجهزة التسجيل، ووحدات التحكم، والقارئات، وأنظمة الاتصال الداخلي، والبوابات، وأجهزة الاستشعار، ومشغّلات الشاشات الرقمية، ووحدات التحكم في الري. وتجوّل في المبنى إن لم تكن السجلات موجودة. فهذه الخطوة وحدها تفاجئ عادةً جميع المعنيين.
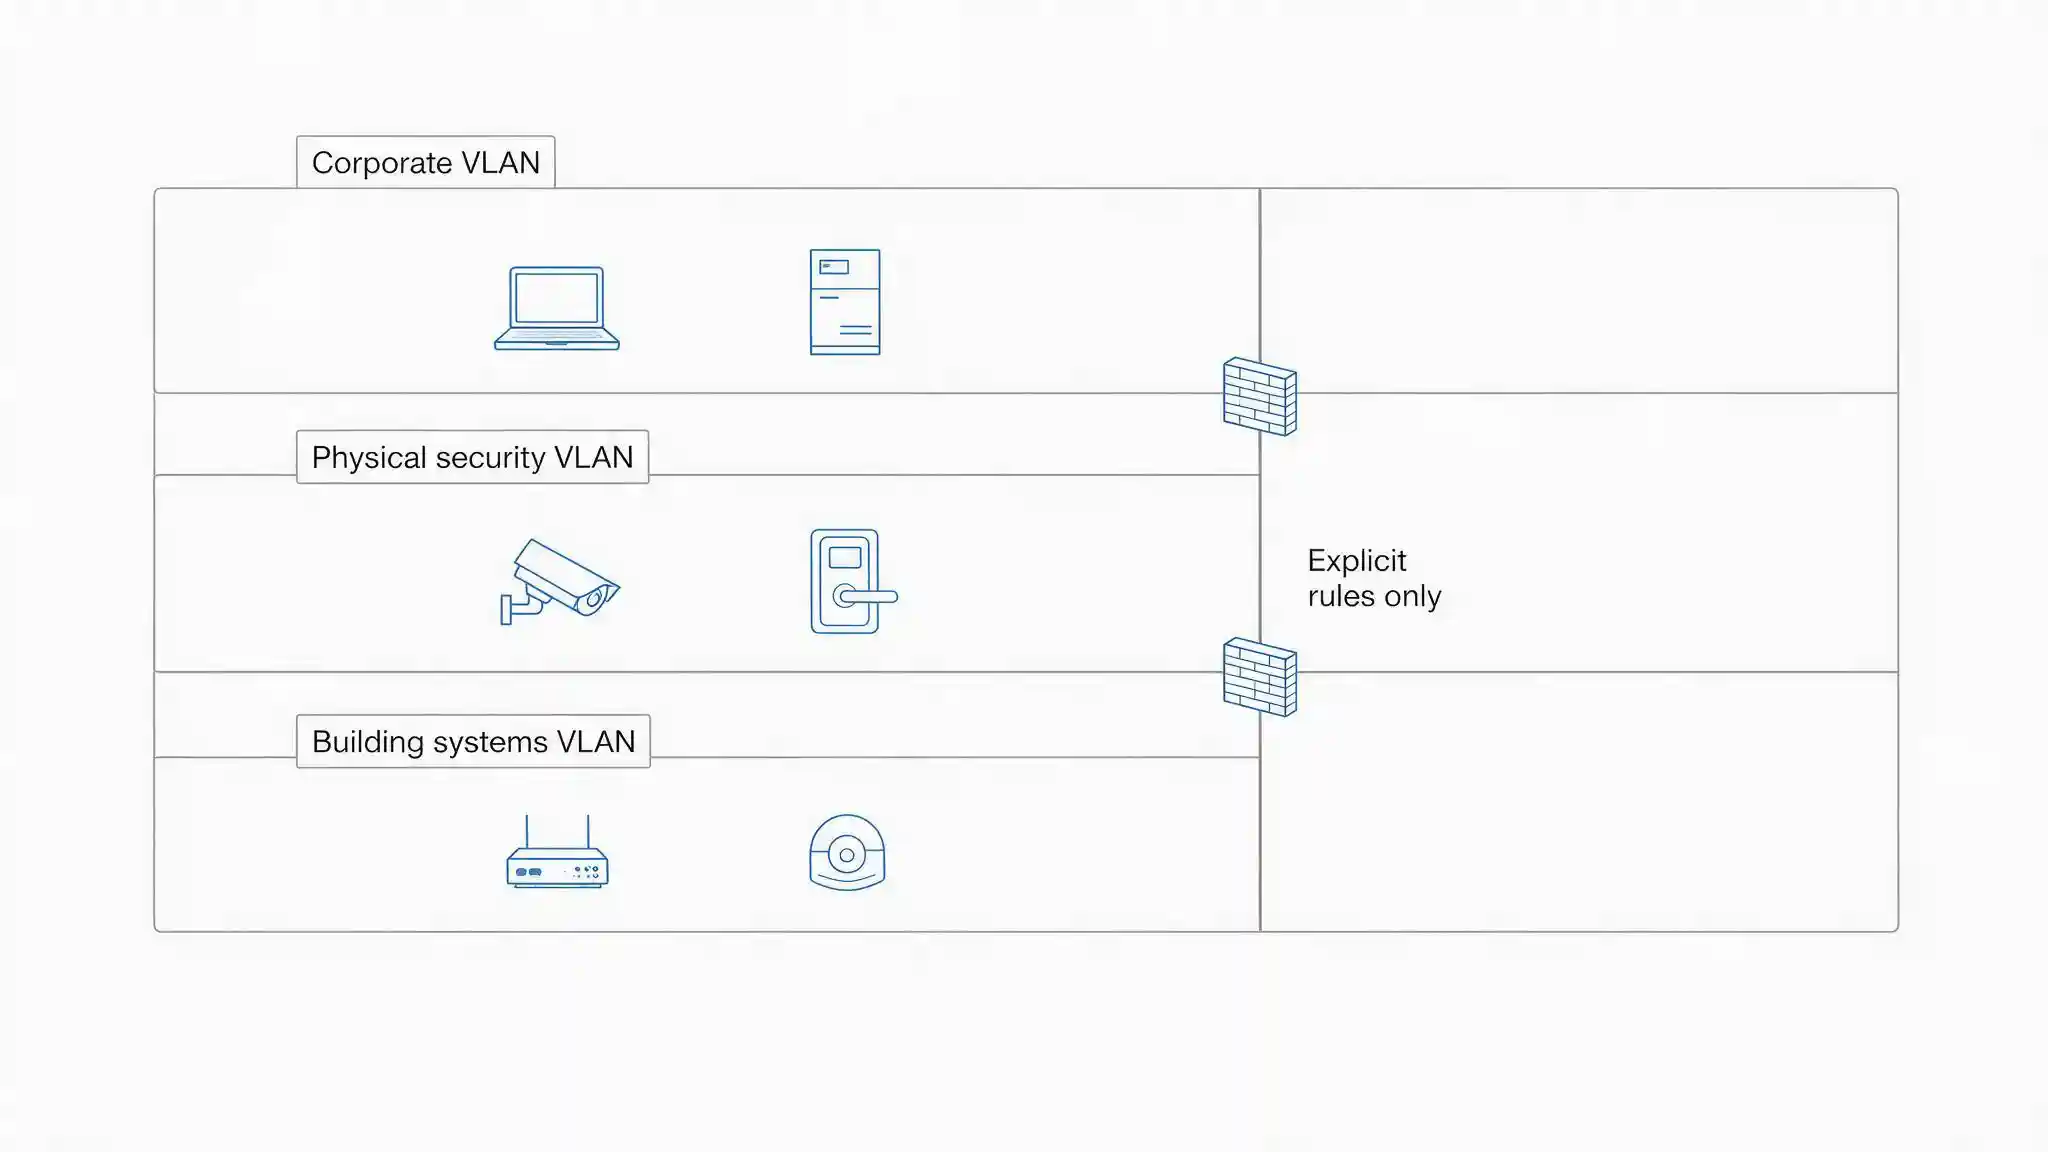
قسّم شبكة أنظمة المبنى. ضع أنظمة الأمن المادي وأنظمة المبنى على شبكات VLAN خاصة بها بقواعد صريحة، ولا تضعها أبدًا على شبكة المؤسسة غير المقسّمة، ولا تجعلها قابلة للوصول من الشبكة اللاسلكية للضيوف. وتجد المنطق وراء ذلك في تقسيم الشبكات، وهو ينطبق هنا تمامًا كما ينطبق على أمن التقنيات التشغيلية.
أدرج الأجهزة ضمن إدارة دورة الحياة. تحديثات البرامج الثابتة، وتغيير بيانات الاعتماد دوريًا، وتتبّع انتهاء الدعم، ورصد ميزانية الاستبدال. فالجهاز الذي توقف عن تلقي تحديثات البرامج الثابتة له تاريخ تقاعد سواء دوّنه أحد أم لا.
اكتب بنودًا أمنية في مناقصات الأمن المادي. هذا هو التغيير الأعلى أثرًا المتاح، لأنه يمنع المشكلة بدلًا من معالجتها لاحقًا. اشترط كحد أدنى: عدم وجود بيانات اعتماد افتراضية أو مشتركة عند التسليم، واستخدام تقنية بطاقات مشفرة وتوصيلات قارئات وفق بروتوكول OSDP، والتزامًا موثقًا بتحديثات البرامج الثابتة مع فترة دعم محددة، وإجراءً لدى المورد للإفصاح عن الثغرات، وقائمة أصول كاملة بوصفها مُخرَجًا تعاقديًا، وحسابات فردية مسماة للمركّب تُلغى عند الإنجاز الفعلي للمشروع.
وحّد الهوية. مصدر موثوق واحد لبيانات الأشخاص يغذي نظام البطاقات ودليل الحسابات معًا، بحيث تُعالج حالات التعيين والنقل والمغادرة مرة واحدة. واحتفاظ الموظف المغادر بصلاحية دخول المبنى بعد تعطيل حسابه هو الملاحظة المنفردة الأكثر شيوعًا في أي مراجعة للأمن المتقارب.
نفّذ استجابة مشتركة للحوادث. مكان إدارة المرافق في تمرين المحاكاة المكتبي، لأن سيناريو اختراق نظام التحكم في الدخول لا يمكن لقسم تقنية المعلومات حله وحده. ويتناول تصميم التمرين مقال تمارين المحاكاة المكتبية، وإضافة سيناريو يخص المرافق تغيير بسيط ذو قيمة كبيرة.
حدّد مسؤولًا. يفشل التقارب بسبب الحوكمة لا بسبب التقنية. فلا بد أن يكون هناك شخص مساءل عن المخاطر المجمّعة، يملك صلاحية على المجالين أو خط تواصل مباشر مع من يتولى كلًّا منهما. ودون ذلك تتحول كل مسألة عابرة للحدود إلى نقاش بين إدارتين تعتقد كل منهما أنها من اختصاص الأخرى.
ما الذي تحتاج المؤسسات السعودية إلى معالجته؟
أربع نقاط تنطبق على المملكة تحديدًا، وأولاها يُساء فهمها على نطاق واسع.
موافقة وزارة الداخلية ليست ضمانًا للأمن السيبراني. تخضع أنظمة الكاميرات في المنشآت المشمولة لنظام استخدام كاميرات المراقبة الأمنية الصادر بالمرسوم الملكي رقم م/34 لعام 1444هـ، الذي يشترط الحصول على موافقة وزارة الداخلية على بيع المعدات وتركيبها وتشغيلها وصيانتها. وتتناول هذه الموافقة وظيفة المراقبة: من يحق له التركيب، وأين يجوز وضع الكاميرات وأين لا يجوز، واللوحات الإرشادية، ومدة الاحتفاظ بالتسجيلات. لكنها لا تقول شيئًا عمّا إذا كان جهاز التسجيل يعمل بأحدث إصدار من البرامج الثابتة، أو إن كانت بيانات الاعتماد الافتراضية قد غُيّرت، أو إن كان الجهاز قابلًا للوصول من الإنترنت. وكثيرًا ما تتعامل المؤسسات مع الموافقة على أنها ضمان يغطي النظام بأكمله. اطلب أدلة الأمن السيبراني بشكل منفصل، ضمن المناقصة.
الأطر التنظيمية تتوقع المجالين معًا بالفعل. الأمن المادي مجال ضوابط ضمن الضوابط الأساسية للأمن السيبراني (ECC) الصادرة عن الهيئة الوطنية للأمن السيبراني إلى جانب إدارة الأصول وأمن الشبكات، كما أصدرت الهيئة ضوابط مستقلة للأمن السيبراني للأنظمة التشغيلية تتناول بيئات التحكم الصناعي والتحكم في المباني. وتتحمل المؤسسات المالية التزامات إضافية بموجب إطار الأمن السيبراني الصادر عن البنك المركزي السعودي (SAMA). فالتوقعات التنظيمية متقاربة أصلًا حتى حين لا تكون المؤسسة كذلك.
سلامة الأرواح تضع حدًا صارمًا. تخضع الأبواب المقفلة على مسارات الإخلاء لإشراف المديرية العامة للدفاع المدني، وعلى أي تصميم متقارب أن يراعي أن سلوك الأمان عند العطل غير قابل للتفاوض مقابل أي تفضيل أمني. وهذا الأمر ذو حدين: فالهجوم السيبراني الذي يقطع الطاقة أو يزيّف إشارة حريق يُطلق تلك الأبواب، لذا يجب أن تراعي البنية الأمنية خصمًا يتعمد تفعيل استجابة سلامة الأرواح.
تسجيلات الفيديو وسجلات الدخول والبيانات البيومترية بيانات شخصية. تقع الثلاثة جميعًا ضمن نطاق نظام حماية البيانات الشخصية (PDPL) الذي تشرف عليه الهيئة السعودية للبيانات والذكاء الاصطناعي، ما يعني أن نظام الكاميرات التابع لإدارة المرافق يحمل التزامات تتعلق بمدة الاحتفاظ والوصول ونقل البيانات خارج المملكة. وحين تخزّن منصة فيديو سحابية التسجيلات في الخارج، فهذا نقل للبيانات بصرف النظر عن الإدارة التي وقّعت العقد.
وهناك عامل هيكلي يضاعف كل ما سبق. فالمشاريع في المملكة تُنفَّذ إلى حد كبير عبر مُكاملي الأنظمة، وكثيرًا ما يورّد المُكامل نفسه الكاميرات والتحكم في الدخول ونظام إدارة المبنى والشبكة التي تعمل عليها جميعًا. وهذا فعّال أثناء التنفيذ، لكنه يخلق لاحقًا نقطة واحدة تتركز فيها المعرفة، ومكانها الصحيح هو تقييم مخاطر الأطراف الخارجية وقائمة الأصول عند التسليم.
توفّر Blue Edge، وهي شركة توزيع تقنية مقرها الدمام في المملكة العربية السعودية، أنظمة Akuvox للاتصال الداخلي عبر IP والتحكم في الدخول وأنظمة Akubela للمباني الذكية في الجانب المادي، وتوزّع حلول NinjaOne لإدارة الأجهزة الطرفية والتحديثات وحلول KnowBe4 للتدريب على التوعية الأمنية في الجانب السيبراني، إلى جانب الكابلات الهيكلية والشبكات التي يعتمد عليها الجانبان.
ما الأخطاء الأكثر شيوعًا في تحقيق التقارب؟
ستة أخطاء تفسّر حال معظم المؤسسات التي تظل منعزلة وهي تعتقد خلاف ذلك.
لا أحد يملك أنظمة المبنى. اشترتها إدارة المرافق، ولم يرها قسم تقنية المعلومات قط، وفجوة المساءلة هذه هي تحديدًا المكان الذي يقبع فيه جهاز التسجيل غير المحدَّث.
مناقصات الأمن المادي تخلو من متطلبات الأمن السيبراني. يُقيَّم نظام الكاميرات على أساس التغطية والسعر، ولا يظهر أمن الجهاز في المواصفات أبدًا.
أنظمة المبنى على شبكة المؤسسة غير المقسّمة. تصبح الكاميرا أو وحدة التحكم ذات بيانات الاعتماد الضعيفة طريقًا إلى أنظمة المالية والموارد البشرية.
نظاما هوية منفصلان. يفقد الموظف المغادر حسابه في يومه الأخير ويحتفظ ببطاقته لأشهر، لأن الإجراءين لم يُربطا قط.
غياب إدارة المرافق عن الاستجابة للحوادث. لا يمكن لفريق لا يملك أي صلاحية على التحكم في الدخول أو أنظمة المبنى أن يحل سيناريو يتعلق بأيٍّ منهما.
التعامل مع موافقة المركّب على أنها ضمان أمني. تغطي موافقة وزارة الداخلية وظيفة المراقبة في النظام، لا البرامج الثابتة للأجهزة ولا بيانات اعتمادها ولا انكشافها على الشبكة.
ابدأ بسجل الأصول، ثم بالمناقصة
يبدو الأمن المتقارب أشبه ببرنامج حوكمة، ولهذا يتعثر. لكن إجراءين ملموسين يحققان معظم القيمة، ولا يحتاج أيٌّ منهما إلى إعادة هيكلة.
أولًا، أنشئ سجل أصول واحدًا يشمل كل جهاز متصل ركّبته إدارة المرافق أو العمليات أو أحد المقاولين. وتجوّل في المبنى إن لزم الأمر. ستتضمن القائمة معدات لم يفكر فيها أحد منذ تشغيلها، وهذه القائمة هي حجم الانكشاف الفعلي.
ثانيًا، أدرج بنود الأمن السيبراني في مناقصة الأمن المادي القادمة: لا بيانات اعتماد افتراضية عند التسليم، وبطاقات مشفرة وتوصيلات OSDP، وفترة دعم محددة للبرامج الثابتة، وإجراء للإفصاح عن الثغرات، وحسابات مسماة للمركّب تُلغى عند الإنجاز، وقائمة أصول بوصفها مُخرَجًا تعاقديًا. وبذلك يصل كل نظام مستقبلي في حالة قابلة للدعم بدلًا من الحاجة إلى تعديله لاحقًا ليصبح كذلك.
بعد ذلك يصبح التسلسل واضحًا: قسّم شبكة أنظمة المبنى، واربط إجراءات الهوية، وأضف سيناريو يخص المرافق إلى تمرين الاستجابة للحوادث، وحدّد شخصًا مساءلًا عن المخاطر المجمّعة.
المؤسسات التي تحسن التعامل مع هذا الأمر نادرًا ما تكون تلك التي تملك أكبر فرق الأمن، بل هي تلك التي يستطيع فيها أحدهم أن يجيب دون تردد: من يحدّث جهاز تسجيل الفيديو؟
الأسئلة الشائعة
-
هل كاميرات المراقبة وأجهزة التسجيل خطر على الأمن السيبراني؟
نعم. فالكاميرا الحديثة حاسوب متصل بالشبكة يعمل بنظام تشغيل مدمج، وجهاز التسجيل خادم يحمل بيانات وبيانات اعتماد، وكلاهما يعمل كثيرًا ببرامج ثابتة لم تُحدَّث منذ التشغيل، وكثيرًا ما يُركّبان ببيانات دخول افتراضية أو مشتركة. وجهاز التسجيل المكشوف على الإنترنت يمنح المهاجم موطئ قدم في الشبكة ورؤية مباشرة للمنشأة في الوقت نفسه، ولهذا مكانها جرد أصول تقنية المعلومات.
-
هل يجب أن يتولى قسم تقنية المعلومات أم إدارة المرافق أنظمة أمن المبنى؟
يجب أن تكون الملكية مشتركة، مع شخص واحد محدد مسؤول عن المخاطر المجتمعة. فإدارة المرافق تفهم المتطلب التشغيلي وتدير العلاقات مع الموردين، وتقنية المعلومات تفهم انكشاف الشبكة والتحديث والهوية. وإسناد الأنظمة بالكامل لأي منهما ينتج إخفاقًا متوقعًا: المرافق وحدها تعني ألا يحدّث أحد، وتقنية المعلومات وحدها تعني اتخاذ قرارات دون السياق التشغيلي. لذا حدد المسؤول صراحةً بدلًا من افتراض المسؤولية المشتركة.
-
ماذا يمكن أن تكتشف بالجمع بين بيانات البطاقات وبيانات تسجيل الدخول؟
تناقضات لا يراها أي نظام بمفرده. فدخول ببطاقة في مدينة ثم تسجيل دخول عن بُعد من دولة أخرى بعد دقائق يشير إلى بيانات اعتماد مخترَقة، وتسجيل دخول مسؤول من محطة عمل في المكتب دون حدث بطاقة يثبت وجوده في المبنى إشارة قوية، والدخول المتكرر دون خروج مقابل يشير إلى المرور خلف الآخرين أو أبواب مفتوحة. ولا يتطلب أي من ذلك أجهزة جديدة، بل وصول تدفقي الأحداث إلى المكان نفسه فقط.
-
ما متطلبات الأمن السيبراني التي يجب إدراجها في مناقصة كاميرات المراقبة أو التحكم في الدخول؟
كحد أدنى: عدم وجود بيانات دخول افتراضية أو مشتركة عند التسليم، وتقنية بطاقات مشفرة وتوصيل القارئات بـ OSDP بدلًا من Wiegand، والتزام موثق بتحديث البرامج الثابتة بفترة دعم محددة، وآلية لدى المورد للإفصاح عن الثغرات، وحسابات مسماة لكل فني تركيب تُلغى عند الإنجاز العملي، وقائمة أصول كاملة كمخرج تعاقدي. وهذه البنود لا تكلف شيئًا في مرحلة المناقصة لكنها مكلفة إذا أُضيفت لاحقًا.
-
هل تعني موافقة وزارة الداخلية أن نظام الكاميرات آمن؟
لا، وهذا سوء فهم شائع. فالموافقة وفق نظام استخدام كاميرات المراقبة الأمنية تعالج وظيفة المراقبة: من يحق له تركيب النظام وتشغيله، وأين توضع الكاميرات، والتزامات اللوحات الإرشادية والاحتفاظ، ولا تقيّم حداثة البرامج الثابتة أو التعامل مع بيانات الدخول أو انكشاف الأجهزة على الشبكة. لذا اطلب أدلة الأمن السيبراني بشكل منفصل وأدرجها في المناقصة إلى جانب الموافقة التنظيمية.
هل تراجع نقاط التقاء الأمن المادي والسيبراني لديك؟
توفّر Blue Edge أنظمة المباني والتحكم في الدخول إلى جانب حلول إدارة الأجهزة الطرفية والتوعية الأمنية في أنحاء المملكة العربية السعودية.
اتصل على +٩٦٦ ٥٣ ٩٨٥٥ ١٨٨ أو تواصل مع فريقنا لمناقشة بيئتك التقنية.
حلول Akubela للمباني الذكيةعن بلو إيدج
شركة بلو إيدج موزع تقني ذو قيمة مضافة مقره الدمام بالمملكة العربية السعودية، يوفر الشاشات التفاعلية وأنظمة المباني الذكية والبنية التحتية للشبكات وبرمجيات أمن المعلومات للشركات والمشاريع السكنية في أنحاء المملكة، مع خدمات التركيب والدعم الفني.
اعرف المزيد عن بلو إيدج →نُشر في ٩ سبتمبر ٢٠٢٦ • آخر تحديث ٣ أكتوبر ٢٠٢٦ • تتم مراجعة هذه المقالة عند تغير المعايير أو الأنظمة أو إرشادات المنتجات.


