سلة التسوق


- المقالات
- الأمن السيبراني
- الحماية من التهديدات المتنقلة لأجهزة الشركات في المملكة
الحماية من التهديدات المتنقلة لأجهزة الشركات في المملكة
لماذا لا يكفي MDM، ومسارات التهديد الأربعة التي يغطيها MTD، وإدارة BYOD دون مراقبة، ولماذا تبقى الرسائل النصية وWhatsApp قناة بلا تصفية.
بقلم فريق بلو إيدج | نُشر في ٨ سبتمبر ٢٠٢٦ | حُدّث في ٣ أكتوبر ٢٠٢٦ | مدة القراءة: ١٢ دقيقة
إجابة سريعة
الحماية من التهديدات المتنقلة (Mobile Threat Defense) قدرة أمنية ترصد التهديدات على الأجهزة المتنقلة وتستجيب لها، وتشمل اختراق الجهاز وهجمات الشبكات والتطبيقات الخبيثة والتصيد الاحتيالي. وهي تختلف عن إدارة الأجهزة المتنقلة (MDM) التي تفرض إعدادات مثل رموز المرور والتشفير، لكنها لا تستطيع معرفة ما إذا كان الجهاز مخترقًا، أو متصلًا بشبكة معادية، أو يشغّل تطبيقًا خبيثًا.
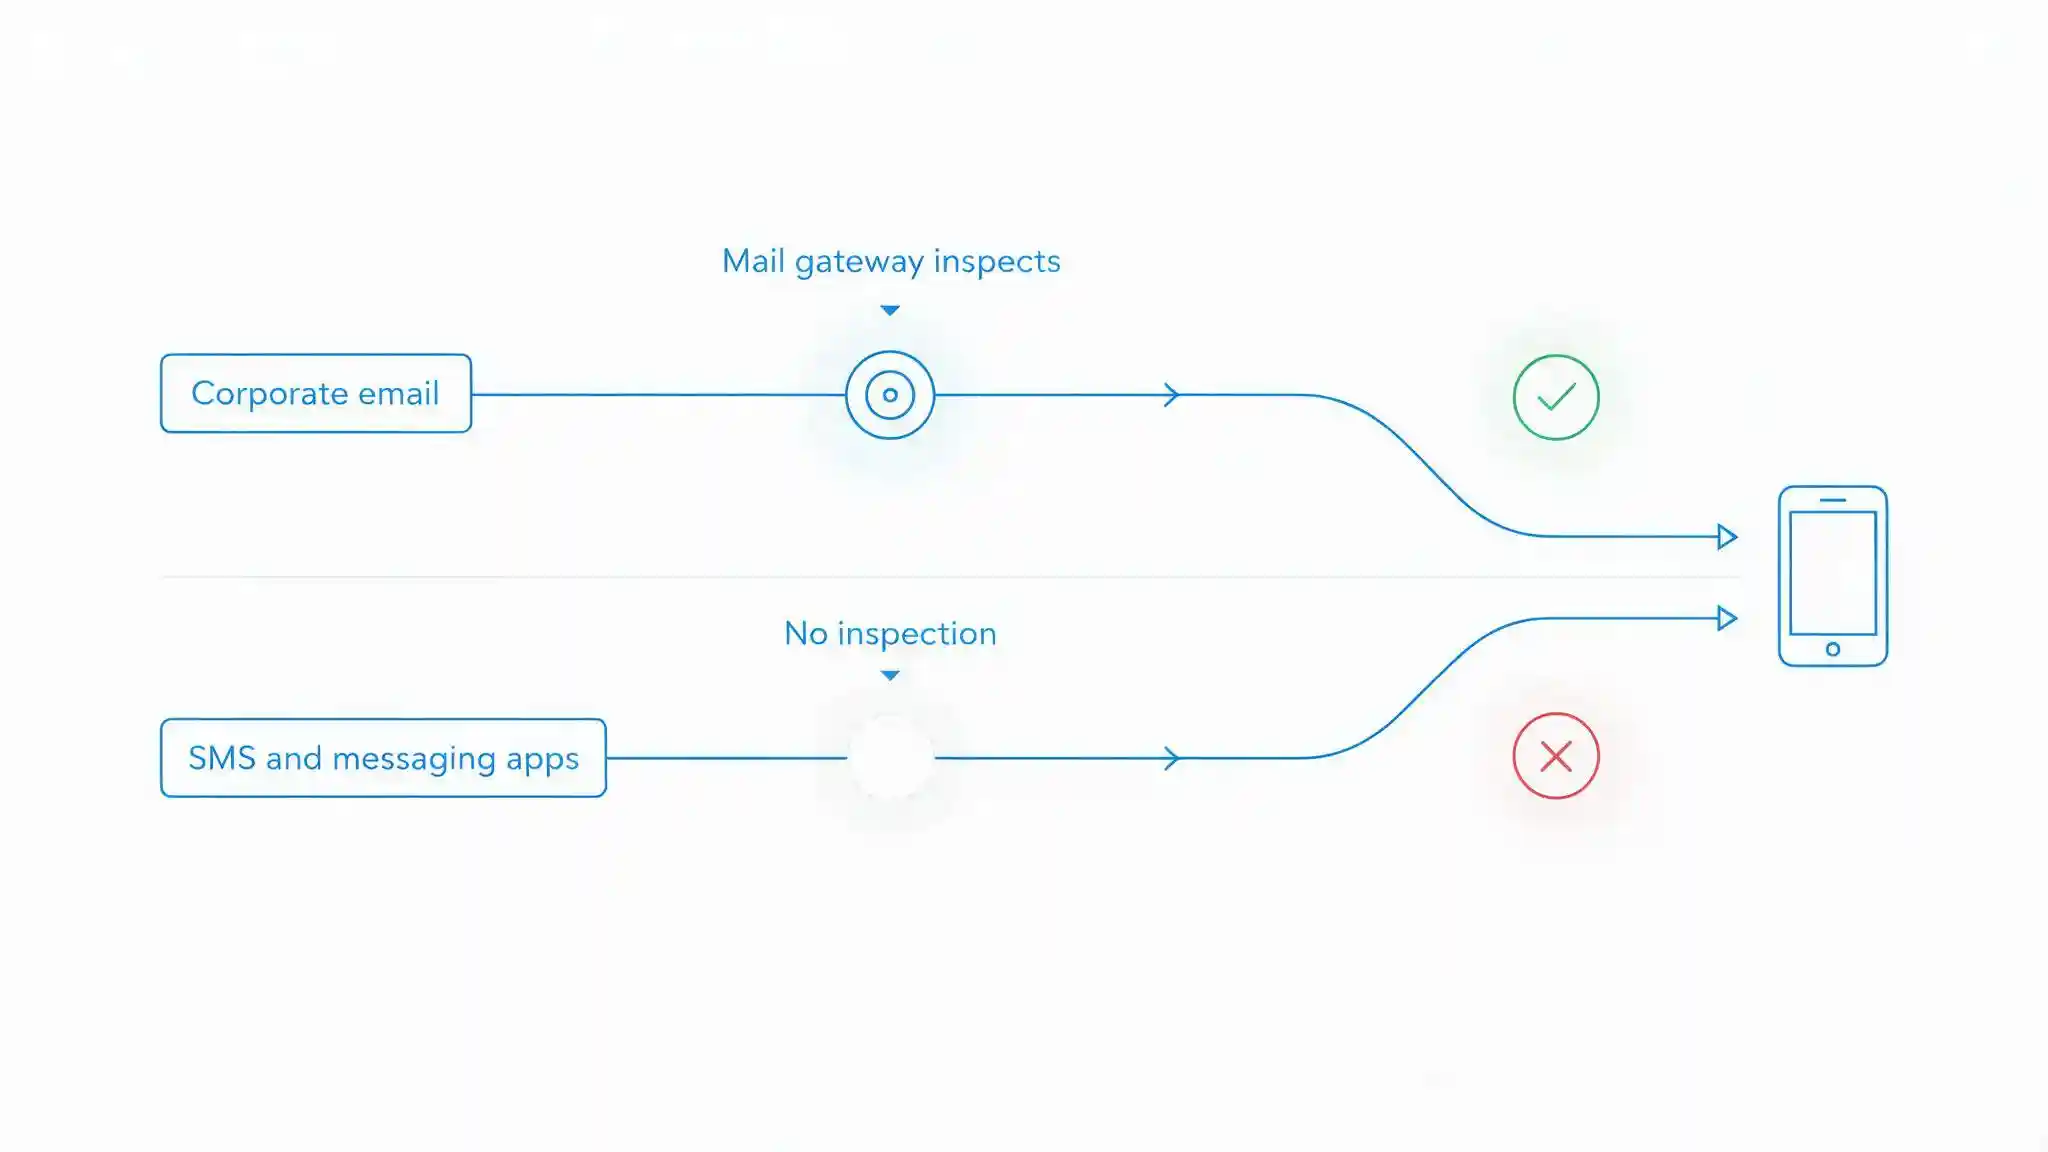
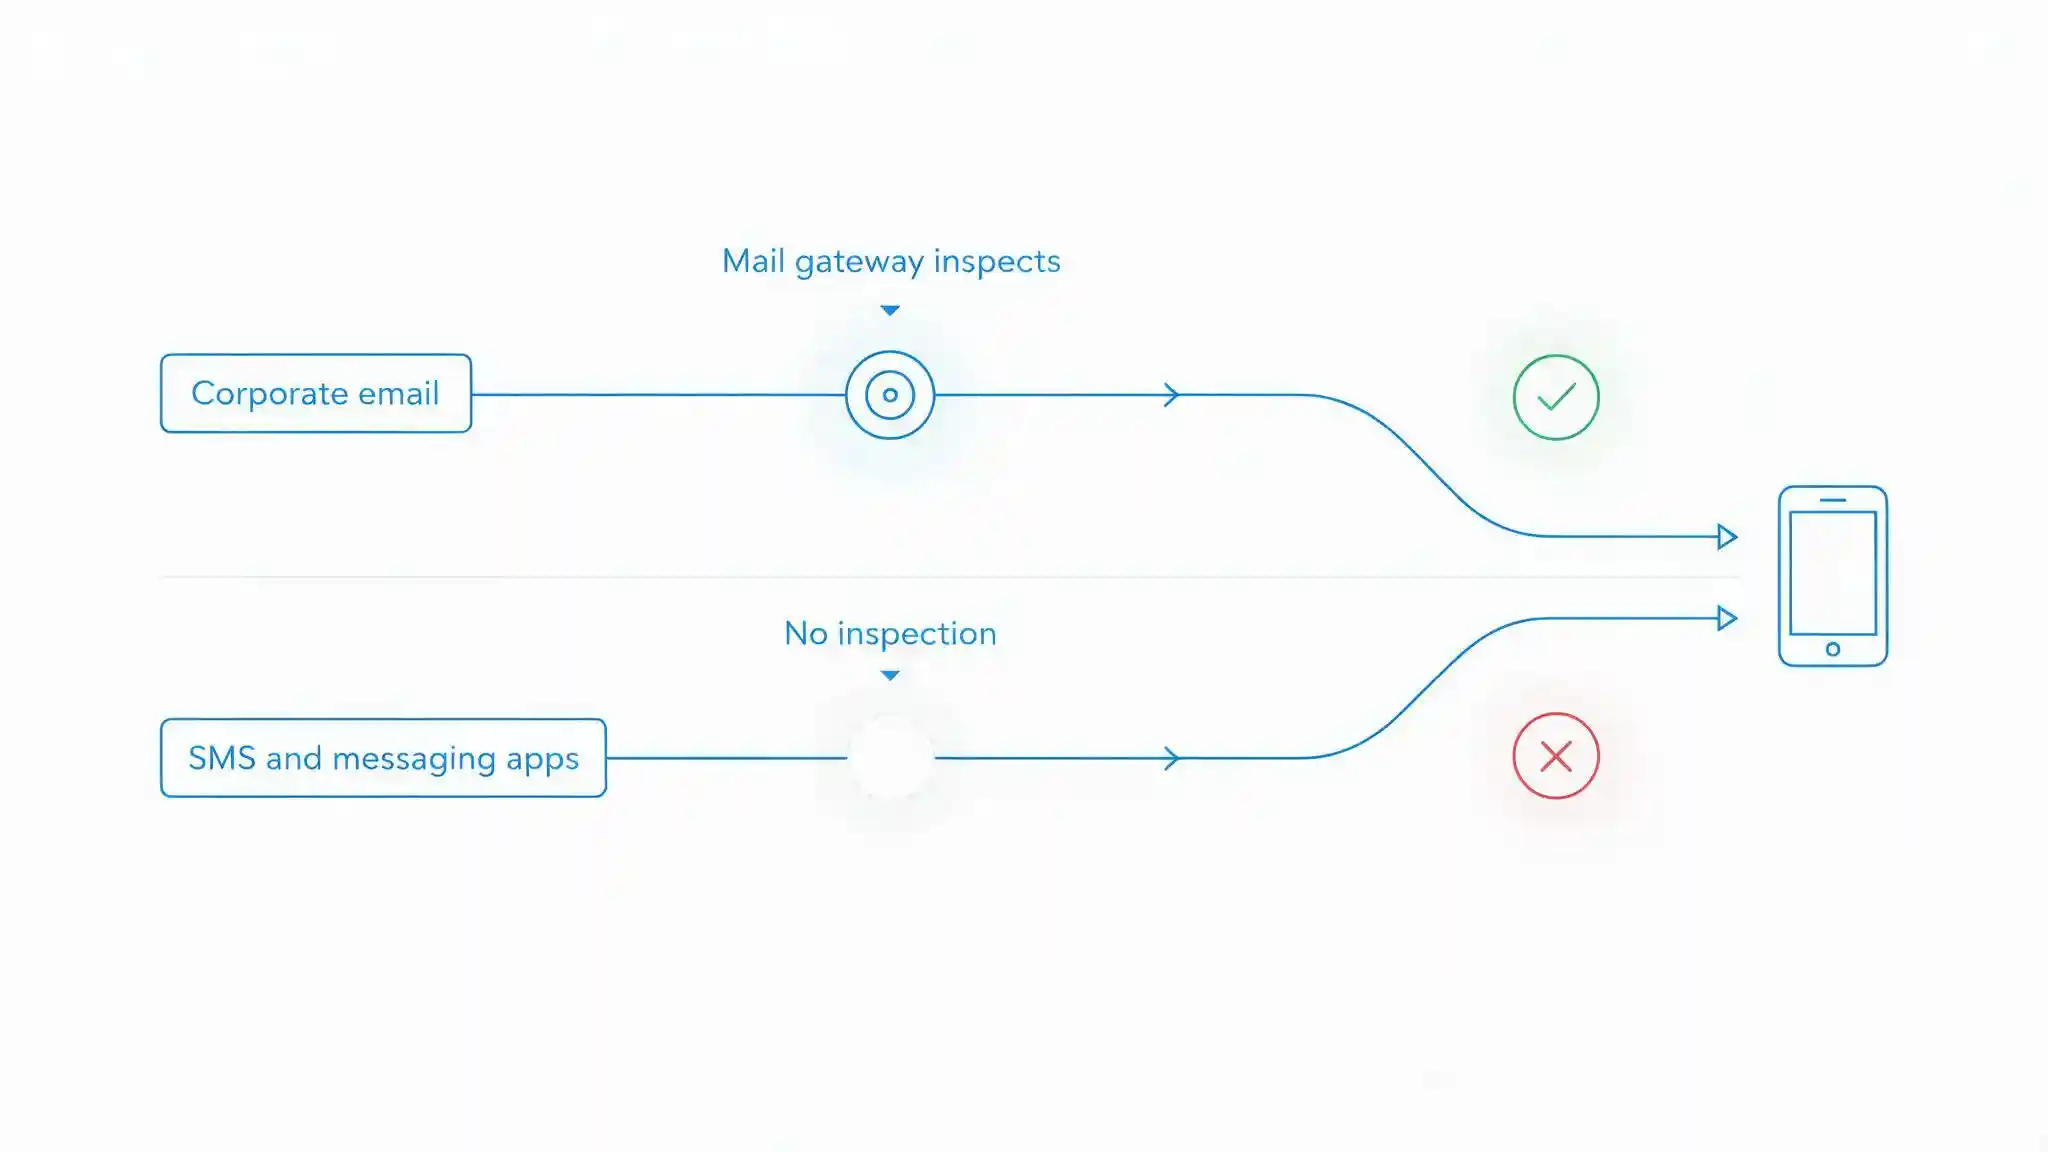
البريد الإلكتروني المؤسسي محمي جيدًا؛ فالرسائل تمر عبر بوابة تفحصها، وتعزل المشبوه منها، وتتحقق من المرسل وفق سجلات المصادقة. لقد استُثمر في هذه القناة على مدى عشرين عامًا.
ثم يتلقى الموظف رسالة نصية على الهاتف الذي يحمل بريده الوظيفي وتطبيق الموافقات وإمكانية الوصول إلى ملفات العمل. هذه الرسالة لم تمر عبر أي شيء؛ لم تفحصها بوابة، ولم تقيّمها سياسة، ولا يوجد لها أي سجل في أي مكان يستطيع فريق الأمن رؤيته.
وقد تنبّه المهاجمون لذلك قبل معظم المؤسسات. يتناول هذا الدليل ما تقوم به الحماية من التهديدات المتنقلة فعليًا، ولماذا لا تُعد إدارة الأجهزة بديلًا عنها، ولماذا تجعل الشاشة الصغيرة التصيد أكثر فاعلية لا أقل، وكيف تنشرها على الأجهزة الشخصية دون أن تنتهي بحل يعطّله الموظفون، وما الذي تتطلبه بيئة الأجهزة المتنقلة في المملكة تحديدًا.
ما الحماية من التهديدات المتنقلة، ولماذا لا يكفي MDM؟
الحماية من التهديدات المتنقلة قدرة أمنية ترصد التهديدات على الأجهزة المتنقلة وتستجيب لها، وتغطي الجهاز نفسه، والشبكات التي يتصل بها، والتطبيقات المثبتة عليه، والمحتوى الذي يصل إليه.
أما إدارة الأجهزة المتنقلة، ومعها الفئة الأوسع المعروفة بالإدارة الموحدة للأجهزة الطرفية (UEM)، فتؤدي دورًا مختلفًا؛ إذ تفرض الإعدادات. فهي تضع سياسة رموز المرور، وتشترط التشفير، وتوزّع التطبيقات المعتمدة، وتقيّد الإعدادات، ويمكنها مسح بيانات الجهاز المفقود. وهذه ضوابط قيّمة، وهي الأساس الصحيح.
لكن ما لا تستطيعه إدارة الأجهزة هو تقييم ما إذا كان هناك خلل ما. فالجهاز المسجّل الذي يملك رمز مرور متوافقًا وسياسة محدّثة وتشفيرًا كاملًا قد يكون في الوقت ذاته يشغّل تطبيقًا خبيثًا يجمع جهات الاتصال، ومتصلًا بنقطة وصول مزيفة تعترض حركة البيانات، ويعرض صفحة تصيد لا يمكن تمييزها عن شاشة تسجيل الدخول الخاصة بالشركة. وتنجح جميع فحوصات الإدارة، لأن أيًا منها لا ينظر إلى شيء من ذلك.
ويستحق هذا الفرق أن يُقال بوضوح، لأن قرارات الميزانية كثيرًا ما تُتخذ على افتراض أن الأمرين متداخلان. إدارة الأجهزة تضبط الوضع الأمني، والحماية من التهديدات المتنقلة ترصد التهديدات. والمؤسسة التي تملك الأولى فقط قد ضبطت هواتفها جيدًا، لكنها لا ترى شيئًا مما يحدث عليها.
MDM أم MTD أم كلاهما؟
يوضح الجدول التالي ما تغطيه كل طبقة.
| القدرة | MDM / UEM وحدها | الحماية من التهديدات المتنقلة وحدها | كلاهما بشكل متكامل |
|---|---|---|---|
| فرض رمز المرور والتشفير وإصدار نظام التشغيل | نعم | لا | نعم |
| توزيع التطبيقات وتقييدها | نعم | لا | نعم |
| القفل والمسح عن بُعد | نعم | لا | نعم |
| كشف التطبيقات الخبيثة أو عالية الخطورة | لا | نعم | نعم |
| كشف الشبكات المزيفة وعمليات الاعتراض | لا | نعم | نعم |
| كشف كسر الحماية (Jailbreak) أو صلاحيات الجذر (Root) أو الاستغلال | فحوصات أساسية فقط | نعم، بما في ذلك مؤشرات الاستغلال | نعم |
| حظر روابط التصيد خارج البريد الإلكتروني | لا | نعم | نعم |
| تقييم مخاطر الجهاز لحظيًا | لا | نعم | نعم |
| التصرف بناءً على المخاطر بتقييد الوصول | التوافق مع السياسة فقط | فقط في حال التكامل | نعم، عبر الوصول المشروط |
| ملاءمته للأجهزة الشخصية | مع ملف عمل منفصل | نعم، مع تحديد النطاق بشكل مناسب | نعم |
| الفجوة الرئيسية | لا رؤية للتهديدات | لا تحكم في الإعدادات ولا مسح للبيانات | التسجيل وتقبّل المستخدمين |
الخلاصة الرئيسية
إدارة الأجهزة والحماية من التهديدات المتنقلة طبقتان متكاملتان لا بديلتان، وقيمة الجمع بينهما تكمن في آخر صف فعلي من الجدول. فالكشف الذي لا يستطيع تقييد الوصول ينتج لوحة معلومات فحسب، والإعدادات التي لا تستطيع كشف الاختراق تنتج جهازًا مخترقًا مضبوط الإعدادات. أما الاثنتان معًا فتتيحان حرمان الجهاز المصنّف عالي الخطورة من الوصول إلى بيانات الشركة تلقائيًا إلى حين معالجته، وهذه هي النتيجة التي تستحق الاستثمار.
ما التهديدات التي ترصدها الحماية من التهديدات المتنقلة؟
تنقسم التغطية إلى أربع فئات، وعادةً ما تفترض المؤسسات أن الفئة الأولى هي المشكلة كلها، في حين أن الفئة الرابعة هي مصدر معظم الحوادث.
تهديدات الجهاز. كشف كسر الحماية وصلاحيات الجذر، بما في ذلك الأساليب التي تخفي نفسها عن الفحوصات البسيطة. ومؤشرات الاستغلال. وأنظمة التشغيل التي تعمل بإصدارات ذات ثغرات معروفة. وملفات التهيئة غير المتوقعة، والشهادات المثبتة من خارج المصادر الرسمية، ووضع المطوّر الذي تُرك مفعّلًا.
تهديدات الشبكة. نقاط الوصول المزيفة التي تنتحل شبكة مشروعة. واعتراض حركة البيانات المشفرة، حين يُعرض على الجهاز شهادة لا ينبغي أن يقبلها. ومحاولات خفض مستوى التشفير، واستجابات DNS المتلاعب بها، وبوابات تسجيل الدخول المعادية في الشبكات العامة. فالهاتف ينتقل في يوم واحد بين المكتب والمركز التجاري والفندق والمطار، متصلًا بشبكات لم يقيّمها أحد.
تهديدات التطبيقات. تطبيقات خبيثة صراحةً، وتطبيقات تطلب أذونات تتجاوز وظيفتها بكثير، وتطبيقات ترسل جهات الاتصال أو الموقع خفيةً، وتطبيقات مثبتة من خارج المتاجر الرسمية. كما تأتي المخاطر أيضًا عبر مكونات من أطراف خارجية داخل تطبيقات مشروعة في ظاهرها.
تهديدات المحتوى والتصيد. هذه هي الفئة الأهم، وتستحق شرحًا مستقلًا.
لماذا أصبح الجوال قناة التصيد الأولى؟
لأنه القناة التي لا يصفّيها أحد. فالتصيد عبر الرسائل النصية (Smishing) هو تصيد يصل برسالة نصية، والأسلوب نفسه بات يصل اليوم عبر تطبيقات المراسلة ورموز QR والروابط داخل التطبيقات. البريد الإلكتروني المؤسسي يمر عبر بوابة تفحصه وتتحقق من مصادقة المرسل وتعزل ما يفشل في الفحص، أما الرسالة النصية ورسالة WhatsApp فتصلان إلى المستخدم مباشرةً دون أي فحص على الإطلاق.
والجهاز نفسه يجعل الهجوم أكثر فاعلية لا أقل. فمتصفح الجوال يعرض العنوان مقتطعًا، فيتسع الجزء الظاهر بسهولة لنطاق مشابه كان سيُكتشف فورًا على شاشة الحاسوب. ويختفي شريط العنوان عند التمرير في الصفحة. وتظهر صفحة تسجيل الدخول مطابقة للصفحة الحقيقية، لأن جميع صفحات تسجيل الدخول تقريبًا تبدو متشابهة على الجوال. كما يتعامل المستخدمون مع هواتفهم بوصفها أجهزة شخصية موثوقة بطريقة لا يتعاملون بها مع حاسوب العمل.
ويستغل المهاجمون الذرائع نفسها باستمرار: إشعار توصيل يطلب رسومًا بسيطة، أو رسالة تبدو صادرة عن بنك بشأن عملية مشبوهة، أو إشعار من خدمة حكومية، أو طلب عاجل يبدو صادرًا عن المدير. الطُّعم عادي، والقناة هي ما يجعله ينجح.
لهذا يجب أن تكون الحماية من التصيد عبر الجوال على الجهاز نفسه لا عند بوابة البريد، ولهذا يجب أن يشمل التدريب على التوعية الأمنية قنوات المراسلة بدلًا من التعامل مع التصيد كمشكلة بريد إلكتروني فقط. وكثيرًا ما تكون الخطوة التالية مكالمة صوتية أو رسالة صوتية، وهنا يظهر احتيال التزييف العميق بصورة متزايدة.
كيف تتعامل مع BYOD دون أن يبدو الأمر مراقبةً؟
تحمل الأجهزة الشخصية بيانات الشركة سواء سمحت السياسة بذلك أم لا، لذا فالسؤال ليس هل نعالجها، بل كيف نعالجها بطريقة يتقبلها الموظفون. فالبرنامج الذي يعتقد الموظفون أنه برنامج تجسس سيُعطَّل أو يُحذف أو لن يُسجَّل أصلًا، والجهاز غير المسجّل لا يوفر أي حماية على الإطلاق.
وثلاثة أمور تحل هذه المسألة.
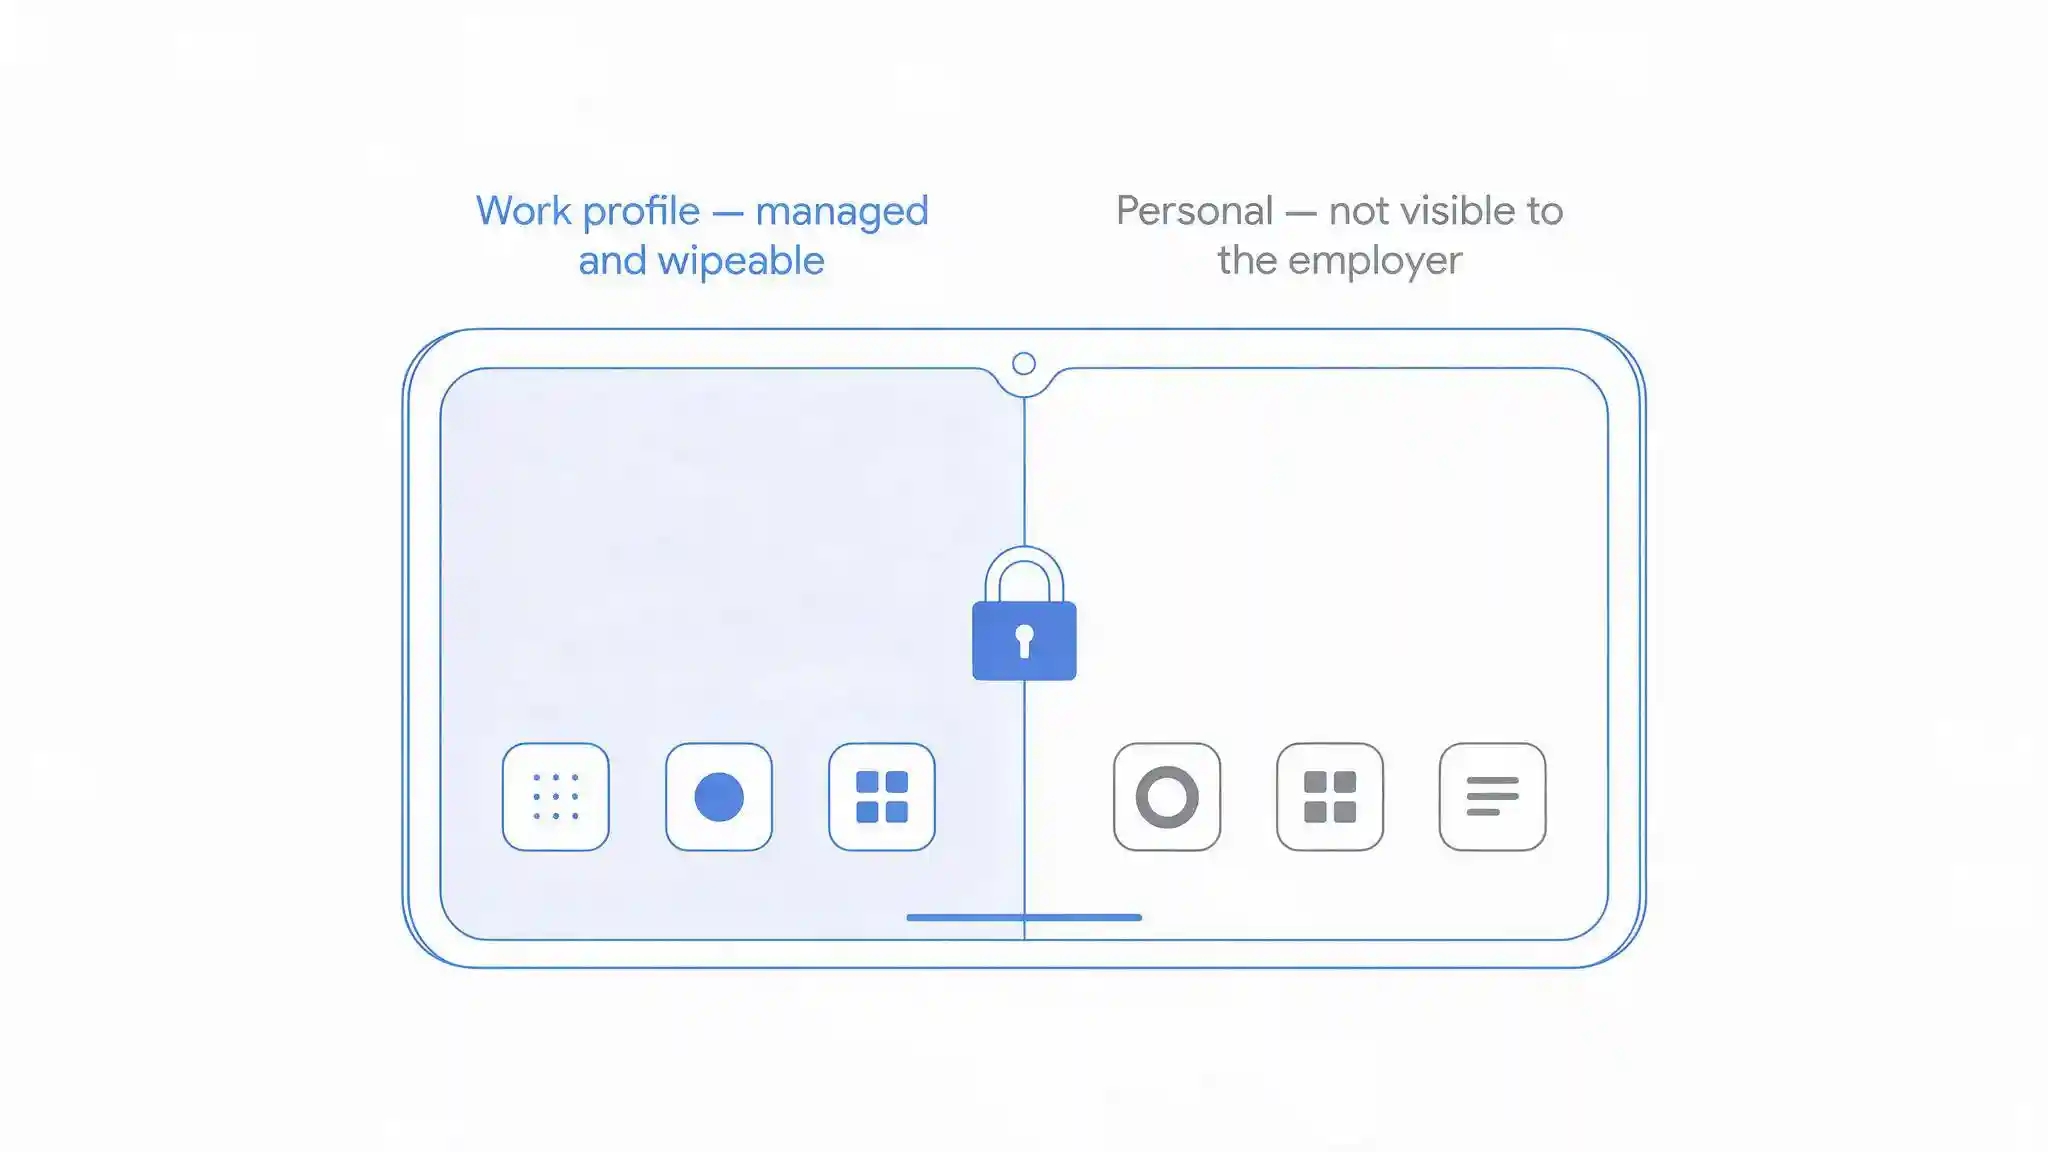
العزل في حاوية. يفصل ملف العمل على Android أو تسجيل المستخدم على iOS تطبيقات الشركة وبياناتها عن المحتوى الشخصي على مستوى نظام التشغيل. تدير جهة العمل حاوية العمل ويمكنها مسحها، بينما تبقى الصور والرسائل والتطبيقات الشخصية خارجها دون أن تُمس، حتى عند مغادرة الموظف. وهذا الفصل هو أساس أي موقف موثوق تجاه BYOD.
افهم نموذج الخصوصية وأعلنه. صُممت حلول الحماية من التهديدات المتنقلة الحديثة لتقييم المخاطر دون قراءة المحتوى. إذ تُقيَّم مخاطر التطبيقات عمومًا من خلال المعرّفات والبيانات الوصفية لا عبر فحص البيانات الشخصية، وتُقيَّم مخاطر الشبكة من خصائص الاتصال لا من محتوى حركة البيانات. وكثيرًا ما يمكن تنفيذ الحماية من التصيد على الجهاز نفسه، فلا يُرسل سجل التصفح إلى جهة العمل أبدًا.
ومع ذلك، تختلف الإعدادات، وبعض عمليات النشر ترسل بيانات أكثر من غيرها. اسأل المورّد مباشرةً عمّا يغادر الجهاز، وما الذي يستطيع مسؤولو جهة العمل رؤيته، وما الذي يظهر في التقارير. ثم انشر هذه الإجابة للموظفين كتابيًا قبل فتح باب التسجيل.
تعامل معها كمسألة حماية بيانات، لأنها كذلك فعلًا. إن مراقبة الجهاز الشخصي للموظف تعني معالجة بياناته الشخصية، وهو ما يُدخلها ضمن نطاق نظام حماية البيانات الشخصية (PDPL) الذي تشرف عليه الهيئة السعودية للبيانات والذكاء الاصطناعي (سدايا). حدّد أساسًا نظاميًا للمعالجة، واقصر الجمع على ما يتطلبه الغرض الأمني، والتزم الشفافية بشأنه، وحيثما أمكن عمليًا اجعل نطاق البرنامج مقتصرًا على حاوية العمل بدلًا من الجهاز بأكمله.
والشفافية ليست مجرد خطوة امتثال، بل هي الفارق بين نسبة تسجيل تبلغ ثمانين بالمئة وأخرى لا تتجاوز عشرين بالمئة، ونسبة التسجيل هي ما يحدد ما إذا كان أي من ذلك سينجح.
كيف تجعل الكشف يُحدث أثرًا فعليًا؟
الكشف دون إنفاذ تقرير لا يقرؤه أحد. وتتحقق قيمة الحماية من التهديدات المتنقلة من خلال التكامل مع مزوّد الهوية، بحيث تؤثر مخاطر الجهاز في الوصول إلى موارد الشركة لحظيًا.
والآلية هي الوصول المشروط (Conditional Access)؛ إذ يرجع مزوّد الهوية إلى التقييم الحالي لمخاطر الجهاز قبل منح الوصول. فالجهاز المصنّف مخترقًا، أو الذي يشغّل تطبيقًا خبيثًا، أو المتصل عبر شبكة تعترض البيانات، يُمنع من الوصول إلى تطبيقات الشركة إلى أن تزول هذه الحالة. ويتلقى المستخدم تعليمات للمعالجة بدلًا من إخفاق صامت.
وثلاثة اعتبارات في التصميم تجعل ذلك قابلًا للتطبيق:
- درّج الاستجابة بحسب مستوى الخطر. فالجهاز المتصل بشبكة مشبوهة قد يُقتصر وصوله على التطبيقات منخفضة الحساسية، بينما يفقد الجهاز الذي تظهر عليه مؤشرات استغلال كل صلاحياته. أما سياسات السماح أو الحظر الثنائية فتؤدي إما إلى إغلاق مفرط للحسابات أو إلى انعدام الحماية.
- امنح المستخدم طريقًا واضحًا للعودة. يجب أن توضح رسالة الحظر ما المشكلة وما الذي ينبغي فعله. فالحظر الذي لا يظهر إلا عبر مكالمة لمكتب الدعم الفني يدفع الحل إلى قناة بشرية، وهي بالضبط المكان الذي تنشط فيه الهندسة الاجتماعية.
- سجّل الأحداث مركزيًا. مكان أحداث مخاطر الأجهزة هو جانب بيانات القياس الأمنية الأخرى، لا في وحدة تحكم منفصلة للأجهزة المتنقلة، بحيث يظهر اختراق الجهاز وتسجيل الدخول غير المعتاد كقصة واحدة.
وادمج ذلك مع مصادقة مقاومة للتصيد حيثما أمكن، لأن سرقة بيانات الدخول على جهاز مخترق مشكلة مختلفة عن الجهاز المخترق وحده، كما أن المصادقة متعددة العوامل هي الحد الأدنى لكل حساب يمكن الوصول إليه من الهاتف.
ما الذي يجب أن تأخذه المؤسسات السعودية في الحسبان؟
أربعة عوامل تشكّل مخاطر الأجهزة المتنقلة في المملكة بحدة أكبر مما هي عليه في كثير من الأسواق.
الأعمال تعتمد فعليًا على المراسلة. المملكة العربية السعودية سوق يعتمد على الجوال أولًا، مع نسبة انتشار مرتفعة جدًا للهواتف الذكية، ويجري جزء كبير من التواصل التجاري اليومي عبر تطبيقات المراسلة بدلًا من البريد الإلكتروني. فالموردون يرسلون الفواتير عبرها، والمديرون يعتمدون الموافقات من خلالها، والمقاولون ينسقون أعمال المواقع بها. وهذه الحركة تقع بالكامل خارج بوابة البريد المؤسسي، ما يعني أن القناة التي تحمل نسبة كبيرة من التواصل التجاري لا تخضع لأي فحص على الإطلاق. وأي برنامج لأمن الأجهزة المتنقلة يحمي صندوق البريد المؤسسي وحده إنما يحمي النصف الأصغر من المشكلة.
رسائل الطُّعم باللغة العربية تحتاج إلى اختبار. تصل رسائل التصيد التي تستهدف المستخدمين في المملكة بالعربية وبالإنجليزية، وكثيرًا ما تمزج بين اللغتين. وقدرات الكشف المدرّبة أساسًا على محتوى إنجليزي قد يختلف أداؤها مع رسائل الطُّعم العربية، والتدريب على التوعية المبني على أمثلة إنجليزية لا يُعد الموظفين للرسائل التي يتلقونها فعلًا. اختبر قدرات الكشف بعينات باللغة العربية أثناء التقييم، ونفّذ محاكاة التصيد باللغتين بدلًا من ترجمة برنامج إنجليزي.
بيئة الأجهزة متنوعة وبعضها خارج الدعم. القوى العاملة التي تضم نسبة كبيرة من الموظفين الوافدين تأتي بأجهزة مشتراة من أسواق مختلفة، وبجداول تحديث مختلفة، وبعضها يعمل بإصدارات لم تعد تتلقى أي تحديثات أمنية على الإطلاق. والهاتف الذي توقف عن تلقي تحديثات نظام التشغيل منذ عامين لا يمكن تأمينه بالسياسات، بل إن إدارة الأجهزة ستعدّه متوافقًا إذا لم تتحقق السياسة من الإصدار. حدّد حدًا أدنى لإصدار نظام التشغيل المدعوم، وافرضه عبر الوصول المشروط، وتقبّل أن بعض الأجهزة ستحتاج إلى الاستبدال بدلًا من المعالجة.
التعرض للشبكات العامة مرتفع. يُقضى وقت طويل على شبكات المراكز التجارية والفنادق والمطارات والمقاهي، وهنا تحديدًا يثبت الكشف على مستوى الشبكة جدواه مقابل تكلفته.
وهناك مرجعان تنظيميان ينطبقان. فالأجهزة المتنقلة أجهزة طرفية تقع ضمن نطاق الضوابط الأساسية للأمن السيبراني (ECC) الصادرة عن الهيئة الوطنية للأمن السيبراني، والتي تتناول حماية الأجهزة الطرفية والإعداد الآمن. كما تتحمل المؤسسات المالية التزامات إضافية بموجب إطار الأمن السيبراني للبنك المركزي السعودي (SAMA)، وهو ذو صلة حيثما تتيح تطبيقات الجوال الوصول إلى الأنظمة المالية.
تقدّم Blue Edge، الموزّع التقني ومقره الدمام في المملكة العربية السعودية، حلول KnowBe4 للتدريب على التوعية الأمنية وإدارة المخاطر البشرية، بما في ذلك محاكاة التصيد عبر مختلف القنوات، إضافةً إلى NinjaOne لإدارة الأجهزة الطرفية والتحديثات لبيئة الأجهزة الأوسع.
ما أكثر أخطاء أمن الأجهزة المتنقلة شيوعًا؟
ستة أخطاء تقف وراء معظم برامج الأجهزة المتنقلة التي تترك المؤسسة مكشوفة.
اعتبار إدارة الأجهزة حلًا كاملًا. الجهاز المسجّل المتوافق تمامًا قد يكون مع ذلك مخترقًا، ومتصلًا بشبكة معادية، ويشغّل تطبيقًا خبيثًا، لأن أيًا من ذلك ليس إعدادًا من الإعدادات.
نشر الكشف دون إنفاذ. تقييمات المخاطر التي لا تؤثر في الوصول إلى بيانات الشركة تنتج تنبيهات لا يملك أحد الصلاحية أو الوقت للتعامل معها.
التظاهر بأن BYOD غير موجود. تصل بيانات الشركة إلى الهواتف الشخصية عبر تطبيقات عادية بصرف النظر عن السياسة. والجهاز الشخصي غير المُدار الذي يحمل بريد الشركة هو جزء من بيئة الأجهزة، سواء اعتُرف بذلك أم لا.
الغموض بشأن ما تتم مراقبته. الموظفون الذين يشكّون في أن البرنامج يقرأ رسائلهم سيحذفونه، والبرنامج المحذوف لا يحمي شيئًا. أعلن نموذج الخصوصية كتابيًا قبل التسجيل.
حماية البريد الإلكتروني وحده. انتقل الهجوم إلى الرسائل النصية وتطبيقات المراسلة منذ سنوات، وهذه القنوات لا تقف أمامها أي بوابة.
تجاهل الأجهزة التي انتهى عمرها التحديثي. الهاتف الذي لم يعد يتلقى تحديثات نظام التشغيل لا يمكن تأمينه بالسياسات، وينبغي استبداله بدلًا من التكيّف معه.
احمِ القناة التي لا يراقبها أحد
السبب في تأجيل أمن الأجهزة المتنقلة مرارًا هو أن الهواتف تبدو مُعالَجة؛ فهي مسجّلة، ولها رموز مرور، ومشفرة، وهناك تقرير يفيد بأن كل جهاز متوافق. كل ذلك صحيح، لكن لا شيء منه يقول أي شيء عمّا إذا كان الجهاز مخترقًا.
ابدأ بالفجوة لا بالمنتج. البريد الإلكتروني المؤسسي يخضع للفحص والمراسلة لا تخضع له، لذا فالسؤال العملي الأول هو: ما الذي يحمي موظفًا يتلقى رسالة مقنعة على WhatsApp بشأن فاتورة ينتظرها فعلًا؟ إذا كانت الإجابة أن عليه أن يتعرف عليها بنفسه، فإن الضابط الوحيد هو التدريب، والتدريب لم يكن كافيًا قط أمام طُعم محكم الصنع على شاشة صغيرة.
ثم اجعل للكشف عواقب. فمخاطر الجهاز التي تُغذّي مزوّد الهوية وتقيّد الوصول إلى بيانات الشركة تساوي أضعاف قيمة الكشف نفسه حين يبقى حبيس وحدة تحكم.
وحُلّ مسألة الخصوصية قبل فتح باب التسجيل، لا بعد أول اعتراض من موظف. اعزل في حاوية، وانشر بدقة ما تستطيع جهة العمل رؤيته وما لا تستطيع، واجعل نطاق البرنامج مقتصرًا على ملف العمل حيثما تسمح المنصة بذلك. فنسبة التسجيل هي المقياس الذي يحدد ما إذا كان أي من ذلك يحمي أحدًا.
الأسئلة الشائعة
-
ما الفرق بين الدفاع ضد تهديدات الأجهزة المحمولة وإدارة الأجهزة المحمولة؟
تفرض إدارة الأجهزة المحمولة الإعدادات: سياسة رمز المرور والتشفير والتطبيقات المعتمدة وإصدار نظام التشغيل والمسح عن بُعد، بينما يكتشف الدفاع ضد تهديدات الأجهزة المحمولة التهديدات: الأجهزة المخترَقة والتطبيقات الخبيثة والشبكات العدائية ومحتوى التصيد. فقد يجتاز الجهاز كل فحوص امتثال الإدارة وهو يشغّل تطبيقًا خبيثًا على شبكة تعترض الحركة، لأن ضوابط الإدارة لا تفحص أيًّا من ذلك، فهما طبقتان متكاملتان لا بديلتان.
-
ما التصيد عبر الرسائل النصية (Smishing) ولماذا هو فعال جدًا؟
التصيد عبر الرسائل النصية هو تصيد يصل عبر الرسائل القصيرة، والأسلوب نفسه يصل الآن عبر تطبيقات المراسلة ورموز QR. وهو فعال لأن هذه القنوات لا تمر عبر أي بوابة أمان، فلا يفحص أي شيء الرسالة قبل وصولها إلى المستخدم. كما تُظهر متصفحات الجوال عناوين مختصرة وتخفي شريط العنوان أثناء التمرير، مما يجعل النطاق المشابه أصعب بكثير في الملاحظة مقارنة بسطح المكتب.
-
هل يمكن تشغيل الدفاع ضد تهديدات الأجهزة المحمولة على الجهاز الشخصي للموظف؟
نعم، ويجب ذلك، لأن بيانات الشركة تصل إلى الأجهزة الشخصية أيًّا كانت السياسة. والنهج العملي هو العزل: فملف العمل في Android أو تسجيل المستخدم في iOS يفصل تطبيقات الشركة وبياناتها عن المحتوى الشخصي، فلا يدير صاحب العمل ولا يستطيع مسح إلا حاوية العمل. وقصّر الوكيل على هذه الحاوية حيث تسمح المنصة، وانشر نموذج الخصوصية للموظفين قبل فتح التسجيل.
-
هل يقرأ الدفاع ضد تهديدات الأجهزة المحمولة رسائل الموظفين وتصفحهم؟
لا تفعل ذلك عمليات النشر جيدة التصميم. فمخاطر التطبيقات تُقيّم عمومًا من المعرّفات والبيانات الوصفية لا المحتوى الشخصي، ومخاطر الشبكات من خصائص الاتصال لا محتوى الحركة، ويمكن تقييم الحماية من التصيد على الجهاز دون إرسال سجل التصفح إلى صاحب العمل. وتختلف الإعدادات، لذا اسأل المورد بدقة عما يغادر الجهاز وما يستطيع المسؤولون رؤيته، ثم أبلغ الموظفين بهذه الإجابة كتابيًا.
-
ماذا تفعل بالهواتف التي لم تعد تتلقى تحديثات نظام التشغيل؟
استبدلها. فالجهاز الذي توقف عن تلقي التحديثات الأمنية لنظام التشغيل يحمل ثغرات غير معالجة لا تستطيع أي سياسة أو وكيل أو إعداد سدها، وستبلغ إدارة الأجهزة عنه كممتثل إذا لم تتحقق السياسة من الإصدار. لذا حدد حدًا أدنى لإصدار نظام التشغيل المدعوم، وافرضه عبر الوصول المشروط حتى لا تصل الأجهزة غير المدعومة إلى بيانات الشركة، وخصص ميزانية للاستبدال لا للاستثناءات.
هل تراجع منظومة أمن الأجهزة المتنقلة لديك؟
تعمل Blue Edge مع المؤسسات في جميع أنحاء المملكة العربية السعودية في مجالات التوعية الأمنية وإدارة الأجهزة الطرفية وتحديثات الأمان.
اتصل على +٩٦٦ ٥٣ ٩٨٥٥ ١٨٨ أو تواصل مع فريقنا لمناقشة متطلباتك.
KnowBe4 في المملكة العربية السعوديةعن بلو إيدج
شركة بلو إيدج موزع تقني ذو قيمة مضافة مقره الدمام بالمملكة العربية السعودية، يوفر الشاشات التفاعلية وأنظمة المباني الذكية والبنية التحتية للشبكات وبرمجيات أمن المعلومات للشركات والمشاريع السكنية في أنحاء المملكة، مع خدمات التركيب والدعم الفني.
اعرف المزيد عن بلو إيدج →نُشر في ٨ سبتمبر ٢٠٢٦ • آخر تحديث ٣ أكتوبر ٢٠٢٦ • تتم مراجعة هذه المقالة عند تغير المعايير أو الأنظمة أو إرشادات المنتجات.


