سلة التسوق


- المقالات
- الأمن السيبراني
- مفاتيح المرور ونهاية كلمات المرور في المملكة العربية السعودية
مفاتيح المرور ونهاية كلمات المرور في المملكة العربية السعودية
كيف تصد مفاتيح المرور تصيدًا تعجز عنه رموز OTP، والفرق بين المتزامنة والمرتبطة بالجهاز، ولماذا يصبح الاسترداد الحلقة الأضعف، وموقف PDPL من البيانات الحيوية.
بقلم فريق بلو إيدج | نُشر في ٨ سبتمبر ٢٠٢٦ | حُدّث في ٣ أكتوبر ٢٠٢٦ | مدة القراءة: ١٣ دقيقة
إجابة سريعة
مفتاح المرور (Passkey) بيانات اعتماد مشفّرة تحل محل كلمة المرور، وهو مبني على معيارَي FIDO2 وهما WebAuthn وCTAP. يحتفظ الجهاز بمفتاح خاص، بينما لا تحتفظ الخدمة إلا بالمفتاح العام المقابل له، فلا يوجد سرّ مشترك يمكن سرقته. وتقاوم مفاتيح المرور التصيد الاحتيالي لأن بيانات الاعتماد مرتبطة تشفيريًا بنطاق الموقع الإلكتروني، ولن تعمل ببساطة على موقع مقلّد.
كان يُفترض أن تضع المصادقة متعددة العوامل حدًا لتصيد بيانات الدخول، لكنها لم تفعل. فقد تكيّف المهاجمون بوضع وسيط (Proxy) بين المستخدم والموقع الحقيقي، يلتقط الرمز لمرة واحدة أثناء كتابته ويمرّره خلال فترة صلاحيته. يرى المستخدم عملية تسجيل دخول عادية، ويحصل المهاجم على جلسة نشطة.
مفاتيح المرور تغلق هذا الطريق، وتغلقه بالتشفير لا بيقظة المستخدم. فلا يوجد رمز يمكن تمريره، وبيانات الاعتماد ترفض فعليًا العمل على النطاق الخاطئ.
وهذا ما يجعلها أهم تغيير في المصادقة منذ عشرين عامًا، وفي الوقت نفسه تغييرًا يسبق فيه التسويقُ الواقعَ العملي بمراحل. يتناول هذا الدليل آلية عمل مفاتيح المرور، ولماذا يهزم الارتباط بالمصدر التصيدَ، والفرق بين المفاتيح المتزامنة والمرتبطة بالجهاز وأهميته للمؤسسات الخاضعة للتنظيم، وما الذي لا تحله مفاتيح المرور فعلًا، وما الذي ينبغي للمؤسسات السعودية حسمه قبل تطبيقها.
ما مفتاح المرور وكيف يعمل؟
مفتاح المرور بيانات اعتماد مشفّرة قائمة على تشفير المفتاح العام وتحل محل كلمة المرور، ويحددها معيارا FIDO2: معيار WebAuthn الصادر عن اتحاد شبكة الويب العالمية (W3C)، وبروتوكول Client to Authenticator Protocol الصادر عن تحالف FIDO.
عند تسجيل الحساب، يُنشئ جهاز المستخدم زوجًا من المفاتيح. يبقى المفتاح الخاص على الجهاز، ويُرسل المفتاح العام إلى الخدمة ويُخزَّن لديها. ثم يجري تسجيل الدخول على النحو التالي:
- ترسل الخدمة تحديًا عشوائيًا إلى المتصفح.
- يتحقق المتصفح من أن الطلب صادر عن النطاق الذي أُنشئت له بيانات الاعتماد.
- يطلب الجهاز من المستخدم التحقق محليًا باستخدام بصمة الإصبع أو مسح الوجه أو رمز PIN الخاص بالجهاز.
- يوقّع الجهاز التحدي بالمفتاح الخاص ويعيد التوقيع.
- تتحقق الخدمة من التوقيع مقابل المفتاح العام المخزّن وتمنح الوصول.
وينتج عن ذلك أمران، وكلاهما جوهري في البنية لا مجرد تحسين تدريجي. فلا يوجد سرّ مشترك، لذا فإن اختراق قاعدة بيانات الخدمة لا يكشف سوى مفاتيح عامة لا قيمة لها لدى المهاجم. ولا يُنقل أي شيء قابل لإعادة الاستخدام، فلا يجد المهاجم ما يلتقطه أثناء النقل.
مفتاح المرور لا يرسل بياناتك الحيوية إلى أي مكان. هذا هو الاعتراض الأكثر شيوعًا، وهو قائم على سوء فهم. فبصمة الإصبع أو مسح الوجه يفتح المفتاح الخاص على الجهاز، تمامًا كما يفتح الهاتف نفسه. ولا يغادر القالب الحيوي العتاد أبدًا، ولا يُرسل إلى الخدمة إطلاقًا. وما تتلقاه الخدمة هو توقيع رياضي لا يكشف شيئًا عن الشخص. ولهذا الفرق أهمية عملية وقانونية معًا، كما سيأتي لاحقًا في هذا المقال.
لماذا توقف مفاتيح المرور التصيد بينما تعجز عنه الرموز لمرة واحدة؟
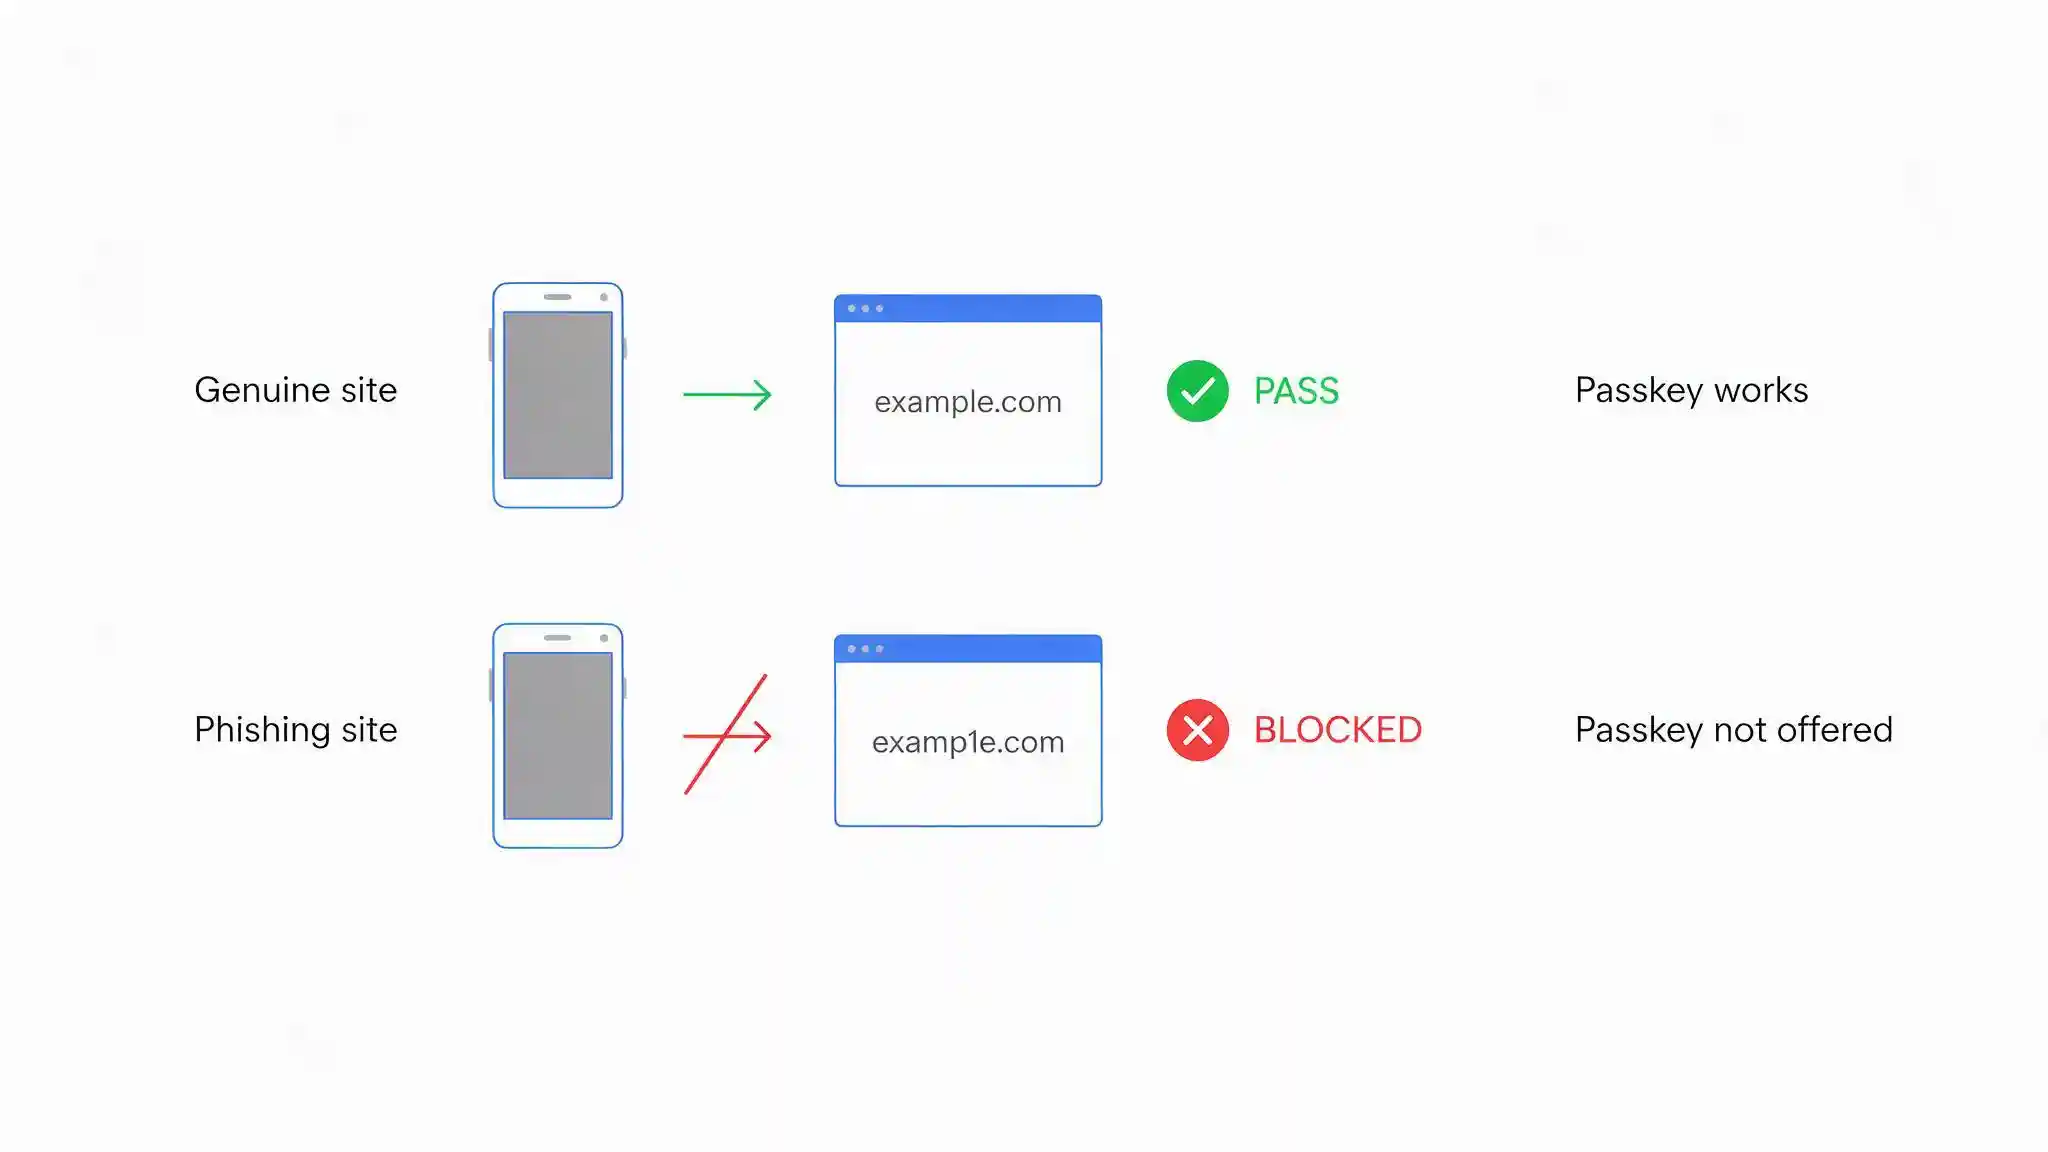
تقاوم مفاتيح المرور التصيد لأن بيانات الاعتماد مرتبطة تشفيريًا بالمصدر، أي بالنطاق الدقيق الذي أُنشئت له. فمفتاح المرور المسجّل للنطاق الحقيقي للشركة لن يعرضه المتصفح على نطاق مقلّد، ولا يمكن استخدامه هناك حتى لو أراد المستخدم ذلك.
قارن ذلك بالرمز لمرة واحدة. تعمل حزم التصيد الحديثة كوسيط يقع بين الضحية والموقع الحقيقي. يزور الضحية موقعًا مقلّدًا مقنعًا، فيُدخل كلمة المرور، ثم يُطلب منه الرمز. تمرّر الحزمة الاثنين إلى الخدمة الحقيقية لحظيًا وتلتقط الجلسة الناتجة. تبدو كل خطوة طبيعية للمستخدم، والرمز صالح لأنه أُنشئ فعلًا لعملية تسجيل الدخول تلك.
ولا يكفي أي قدر من وعي المستخدم لهزيمة ذلك بشكل موثوق، لأن الهجوم مصمَّم ليكون مطابقًا للحقيقي. والدفاع الدائم الوحيد هو بيانات اعتماد لا يمكن تقديمها إلى وجهة خاطئة، وهذا بالضبط ما يوفره الارتباط بالمصدر.
ولهذا تُعد المصادقة المقاومة للتصيد فئة مستقلة لا مجرد نسخة أقوى من المصادقة متعددة العوامل. فرموز الرسائل النصية ورموز البريد الإلكتروني ورموز تطبيقات المصادقة كلها قابلة للتمرير، أما مفاتيح المرور ومفاتيح الأمان المادية المبنية على المعايير نفسها فليست كذلك. ويظل التدريب على التوعية ضروريًا للهجمات التي لا تتضمن بيانات اعتماد أصلًا، مثل اختراق البريد الإلكتروني للأعمال وتحويل المدفوعات، لكن في تصيد بيانات الدخول تحديدًا بات الضابط التقني يؤدي العمل الذي لم يستطع التدريب أداءه كاملًا قط.
كيف تقارن مفاتيح المرور بأساليب المصادقة الحالية؟
يقارن الجدول التالي بين الأساليب الأربعة التي تختار بينها معظم المؤسسات.
| المعيار | كلمة المرور فقط | كلمة المرور مع رمز SMS | كلمة المرور مع تطبيق مصادقة | مفتاح المرور |
|---|---|---|---|---|
| مقاومة التصيد | لا | لا، يمكن تمرير الرموز | لا، يمكن تمرير الرموز | نعم، مرتبط بالنطاق |
| مقاومة حشو بيانات الاعتماد | لا | جزئيًا | جزئيًا | نعم، لا يوجد سرّ قابل لإعادة الاستخدام |
| ما ينكشف عند اختراق الخدمة | سرقة تجزئات كلمات المرور | سرقة تجزئات كلمات المرور | سرقة تجزئات كلمات المرور | مفاتيح عامة فقط، بلا قيمة |
| مقاومة تبديل شريحة SIM | لا ينطبق | لا | نعم | نعم |
| خطوات المستخدم لتسجيل الدخول | كتابة كلمة المرور | كلمة المرور مع رمز | كلمة المرور مع رمز | تحقق محلي واحد |
| العمل دون اتصال بالشبكة على الجهاز | نعم | لا، يحتاج إلى تغطية | نعم | نعم |
| تعقيد الاسترداد | منخفض، وهنا تكمن المشكلة | متوسط | متوسط | أعلى، ويجب تصميمه |
| تكلفة النشر | لا شيء | لكل رسالة | منخفضة | منخفضة، أو مفاتيح مادية للمستوى العالي من الضمان |
| الأنسب لـ | لا شيء في هذه المرحلة | الأنظمة القديمة التي لا بديل لها | تحسين انتقالي | أي حساب يستحق الحماية |
الخلاصة الرئيسية
الصف الحاسم هو الأول. فكل أسلوب يعتمد على كتابة المستخدم شيئًا في صفحة ما يمكن لوسيط أن يمرّره، ما يعني أن كلمة المرور ورمز SMS وتطبيق المصادقة تشترك جميعها في نقطة الإخفاق ذاتها أمام حزمة تصيد متقنة. أما مفاتيح المرور فتكسر هذا النمط بنيويًا لا احتماليًا. والدلالة العملية أن المؤسسة التي تضيف تطبيق مصادقة اليوم تحصل على تحسين ملموس مقارنة بكلمات المرور وحدها، لكنه ليس حلًا للتصيد، وعليها أن تخطط لخطوة مفاتيح المرور بدلًا من اعتبار الرموز عبر التطبيقات هي الوجهة النهائية.
متزامنة أم مرتبطة بالجهاز: أيّهما تحتاج؟
تأتي مفاتيح المرور بشكلين، وللفرق بينهما أهمية بالغة في البيئات الخاضعة للتنظيم.
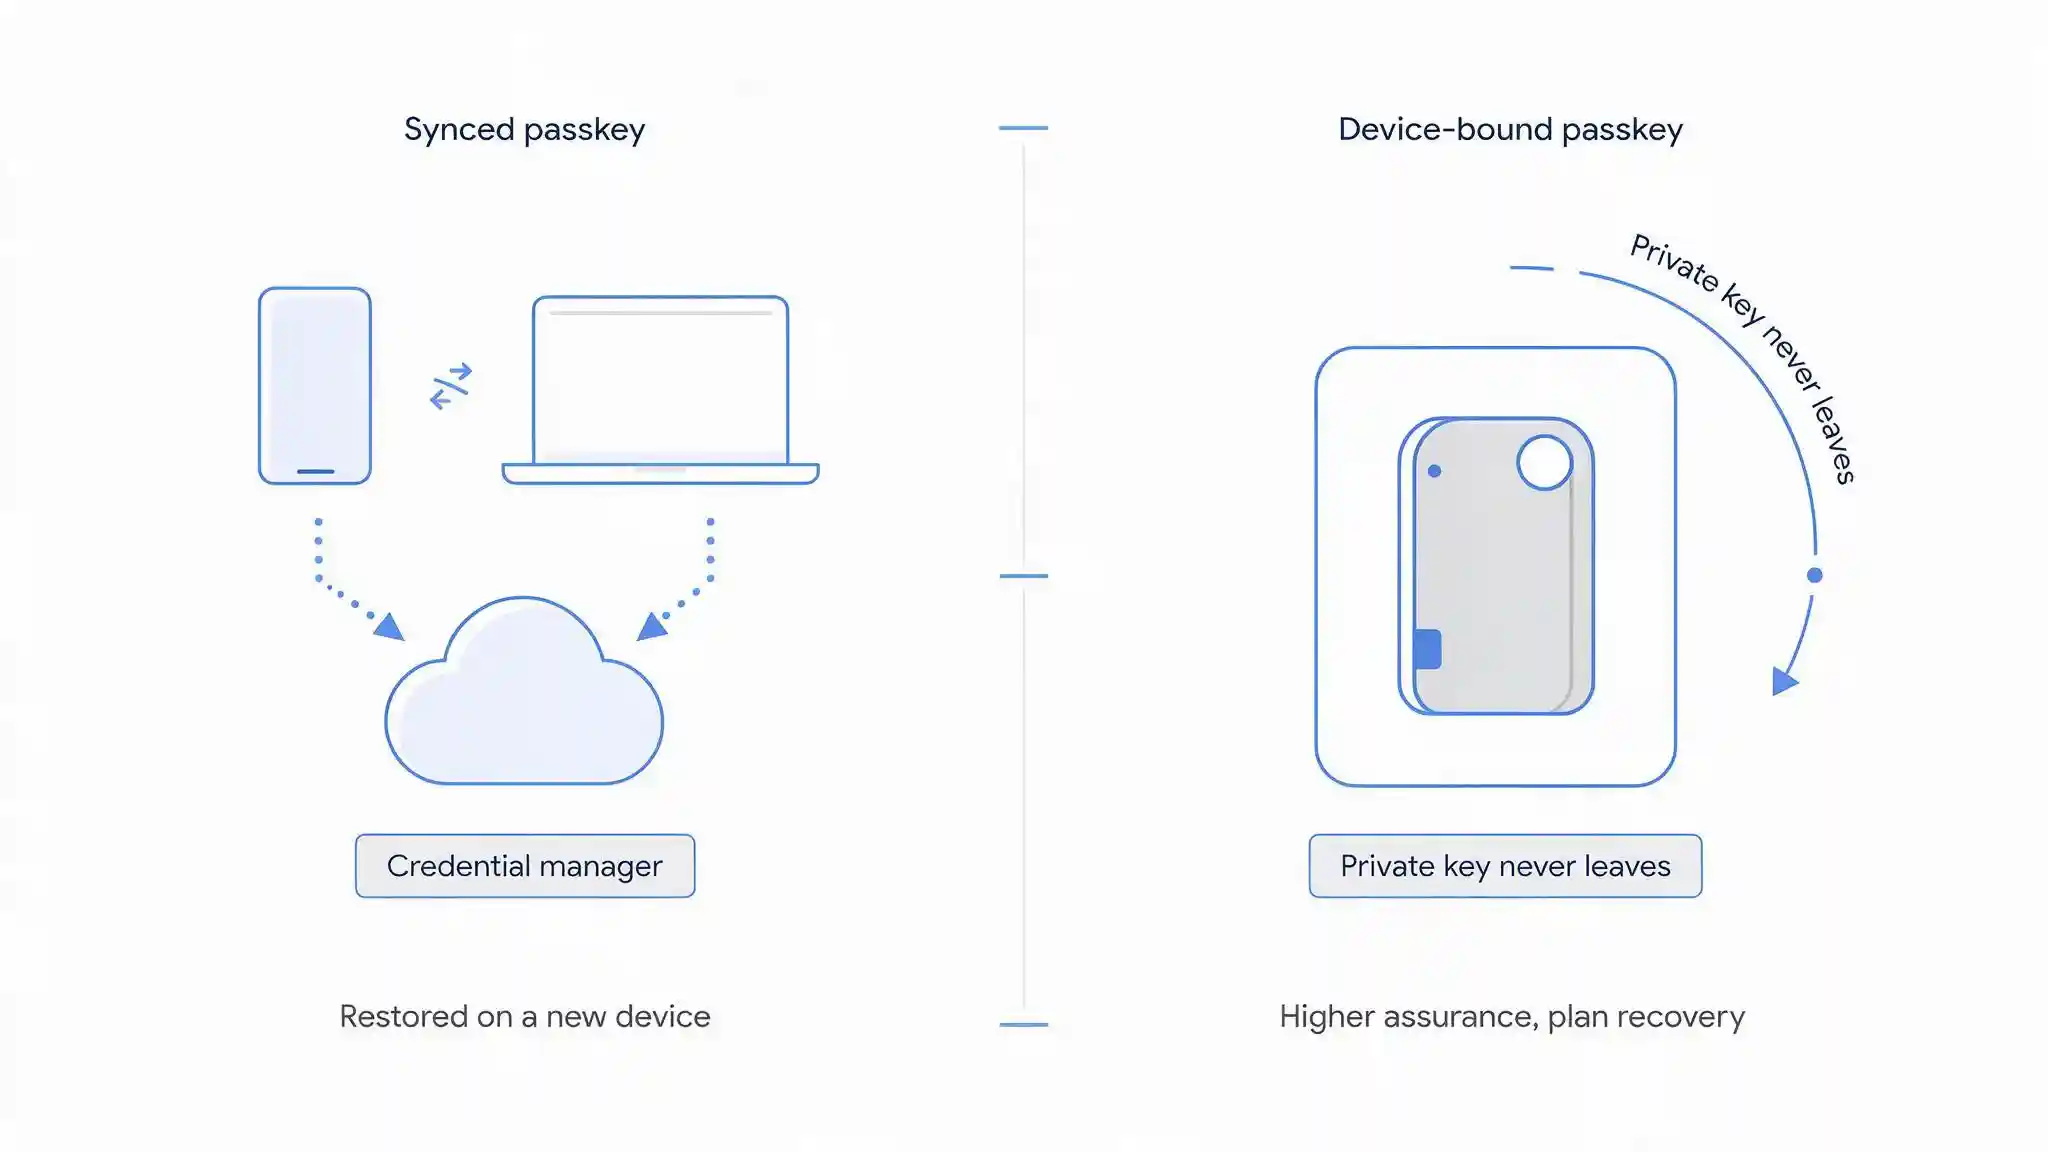
مفاتيح المرور المتزامنة تُخزَّن في مدير بيانات اعتماد وتُنسخ عبر أجهزة المستخدم، عادةً من خلال حساب المنصة أو مدير كلمات المرور. وتجربة المستخدم ممتازة: تسجيل لمرة واحدة، ودخول من كل مكان، واستبدال الهاتف المفقود يعيد الوصول تلقائيًا. والمقابل أن المفتاح الخاص موجود في مخزن متزامن، فيرث أمان بيانات اعتماد العمل أمانَ الحساب الذي يزامنها.
مفاتيح المرور المرتبطة بالجهاز لا تغادر أبدًا أداة المصادقة التي أنشأتها. ويعني ذلك عادةً مفتاح أمان ماديًا يتصل عبر USB أو NFC، أو جهازًا يدعم الإثبات المعتمد على العتاد. فلا مزامنة ولا نسخة سحابية، ما يرفع مستوى الضمان ويزيل مشكلة الوراثة. لكنه يعني أيضًا أن فقدان أداة المصادقة حدث حقيقي يتطلب مسار استرداد مصمَّمًا، كما أن له تكلفة مالية لكل مستخدم.
بالنسبة لمعظم حسابات الموظفين، تُعد مفاتيح المرور المتزامنة الخيار الصحيح، لأن الاعتماد الواسع أهم من الزيادة الهامشية في الضمان، والضابط الذي لا يستخدمه أحد لا يحمي شيئًا. أما للمسؤولين التقنيين، ومعتمدي العمليات المالية، وأي نظام يخضع لالتزامات إطار الأمن السيبراني للبنك المركزي السعودي (SAMA) أو يتعامل مع بيانات خاضعة للتنظيم، فإن بيانات الاعتماد المرتبطة بالجهاز هي الموقف القابل للدفاع عنه. وتعتمد مؤسسات كثيرة الشكلين معًا: مفاتيح المرور المتزامنة معيارًا عامًا، والمفاتيح المادية للأدوار ذات الصلاحيات المميزة.
اطرح سؤالًا واحدًا على أي منصة قبل الالتزام بها: هل تستطيع الخدمة التمييز بين بيانات الاعتماد المتزامنة والمرتبطة بالجهاز وتطبيق السياسات وفقًا لذلك، بحيث يمكن إلزام دور ذي صلاحيات مميزة باستخدام مفتاح مادي بدلًا من مفتاح مرور على الهاتف؟ فدون هذه القدرة يبقى التمييز مجرد طموح.
ما الذي لا تحله مفاتيح المرور
تقضي مفاتيح المرور على فئة كاملة من الهجمات، لكنها لا تقضي على المهاجمين، والقيود الحقيقية هي ما يحدد كيفية تصميم عملية التطبيق.
يصبح الاسترداد الحلقة الأضعف. هذه أهم جملة في المقال. فإذا فقد المستخدم كل جهاز يحمل مفتاح المرور الخاص به، فإنه يحتاج إلى طريق للعودة إلى الحساب، ومعظم التطبيقات تلجأ احتياطيًا إلى رابط عبر البريد الإلكتروني أو رسالة نصية. وهذا البديل قابل للتصيد، ما يعني أن المؤسسة بنت بابًا أماميًا مقاومًا للتصيد مع مدخل جانبي قابل للتصيد. صمّم الاسترداد عن قصد: اشترط تسجيل بيانات اعتماد اثنتين على الأقل لكل حساب، مثل هاتف ومفتاح مادي، وحيث تلزم عملية بشرية اجعلها عملية تحقق موثقة لا مجرد تعبئة نموذج.
التسجيل مسار للهجوم. إضافة مفتاح مرور جديد إلى حساب تعادل وظيفيًا إصدار بيانات اعتماد جديدة. والمهاجمون العاجزون عن تصيد مفتاح مرور سيتصلون بدلًا من ذلك بمكتب الخدمة ويطلبون واحدًا، وهو أسلوب موثّق وفعّال. عزّز إجراءات التسجيل وإعادة التعيين بتحقق حقيقي، وتعامل مع موظفي مكتب الخدمة بوصفهم ضابطًا يحتاج إلى التدريب تمامًا كأي مستخدم آخر، وهنا يلتقي التدريب على التوعية الأمنية مع تصميم الهوية.
مفاتيح المرور تؤمّن تسجيل الدخول لا الجلسة. بمجرد نجاح المصادقة، يحمل المستخدم رمز جلسة (Session Token). ويمكن لبرمجية خبيثة أو متصفح مخترق سرقة هذا الرمز واستخدام الجلسة دون المساس ببيانات الاعتماد إطلاقًا. ويعالج ذلك ربطُ الجلسة، وتقصير مدة صلاحيتها، وفحوصات الوضع الأمني للجهاز، أما مفاتيح المرور وحدها فلا تعالجه.
الأجهزة المخترقة تبقى مخترقة. مفتاح المرور على جهاز يشغّل برمجية خبيثة يحمي من المهاجمين عن بُعد، لا من شيفرة تعمل أصلًا بصلاحيات المستخدم.
الأنظمة القديمة لن تدعمها. التطبيقات التي لا تدعم WebAuthn لا يمكنها قبول مفاتيح المرور. والحل المعتاد هو وضع مزوّد هوية أمام كل الأنظمة وتركه يتولى مفتاح المرور، ما يوفر أيضًا نقطة واحدة لإلغاء الوصول.
مفتاح المرور عامل قوي واحد، لا عاملان تلقائيًا. فهو يجمع بين شيء تملكه، وهو الجهاز، وشيء أنت عليه أو تعرفه، وهو التحقق المحلي، وهو ما يستوفي معظم تعريفات المصادقة متعددة العوامل. أما ما إذا كان يستوفي تعريف جهة تنظيمية بعينها فمسألة ينبغي التأكد منها لا افتراضها، لا سيما في الخدمات المالية.
كيف تطبّق مفاتيح المرور؟
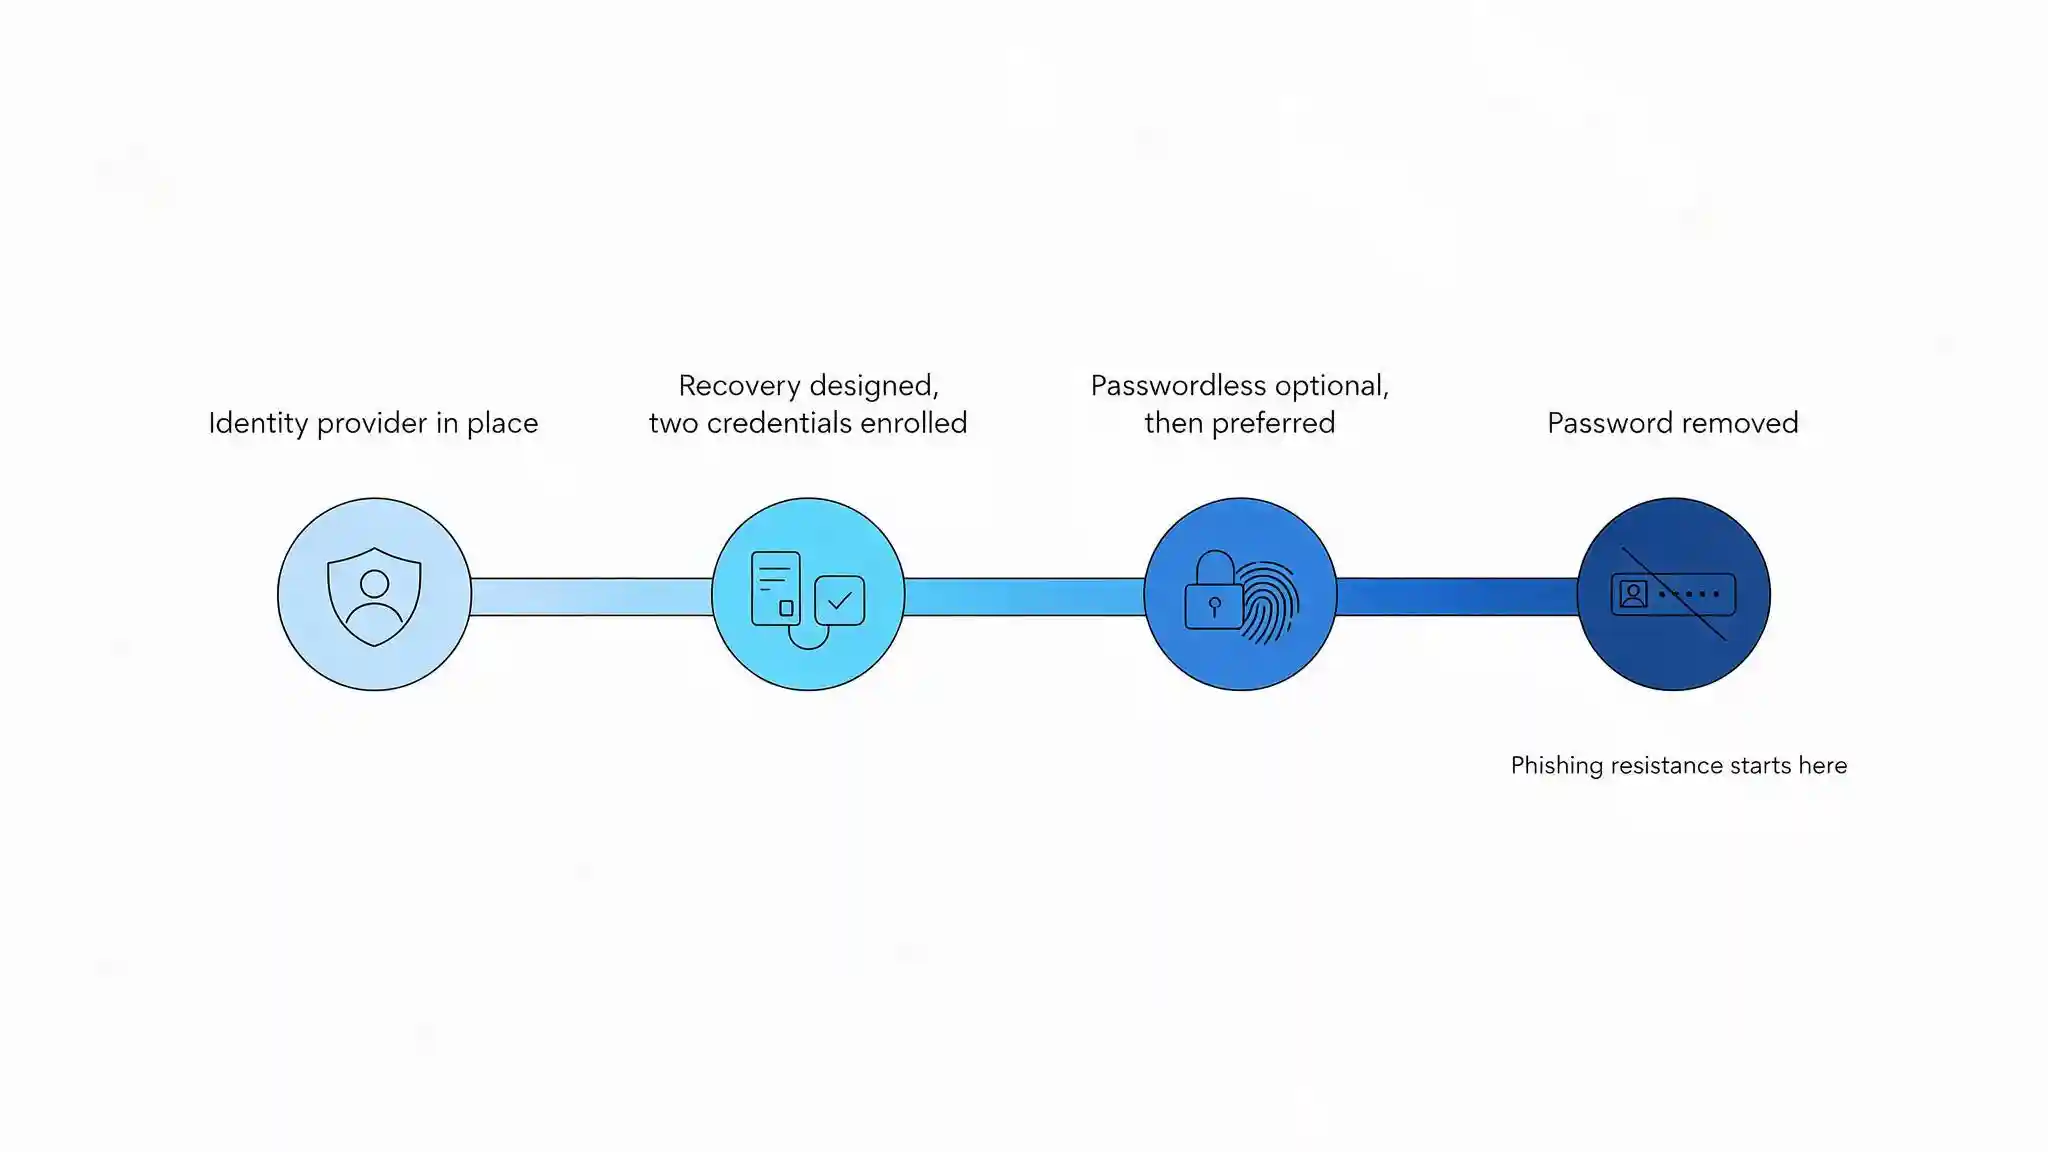
طبّقها على مراحل، لأن نمط الإخفاق ليس عطلًا تقنيًا، بل عملية نشر لا تُزيل كلمة المرور فعليًا أبدًا.
- ضع مزوّد هوية أمام بيئة الأنظمة أولًا. مفاتيح المرور المطبّقة على طبقة الهوية تغطي كل تطبيق خلفها، بما في ذلك التطبيقات التي لا يمكنها دعم WebAuthn مباشرةً.
- صمّم الاسترداد قبل التسجيل. حدّد كيف يستعيد المستخدم الذي فقد كل أجهزته الوصول، وتأكد من أن هذا المسار ليس رابطًا يُرسل بالبريد الإلكتروني. فلا شيء آخر في الخطة يعمل قبل الإجابة عن ذلك.
- سجّل انطلاقًا من حالة موثوقة مسبقًا. مفتاح المرور المسجّل خلال جلسة غير متحقق منها يرث غياب التحقق ذاك. سجّل حضوريًا، أو أثناء تهيئة الموظف الجديد، أو من جلسة مصادَق عليها مسبقًا بعامل قوي قائم.
- اشترط بيانات اعتماد اثنتين على الأقل لكل حساب. مفتاح مرور على الهاتف ومفتاح مادي، أو مفتاحين ماديين للمستخدمين ذوي الصلاحيات المميزة. فبيانات الاعتماد الواحدة تضمن وقوع حالة استرداد عاجلًا أو آجلًا.
- اجعل الدخول بدون كلمة مرور اختياريًا أولًا، ثم مفضّلًا. دع المستخدمين الراغبين ينتقلون أولًا، واجمع مشكلات الدعم بينما لا تزال كلمة المرور تعمل.
- أزِل كلمة المرور. هذه هي الخطوة التي تحقق الفائدة. فما دامت كلمة المرور غير معطّلة للحساب، سيتصيد المهاجم كلمة المرور ببساطة ويتجاهل مفتاح المرور تمامًا.
- عزّز مكتب الخدمة بالتوازي. ضع إجراءات تحقق لطلبات التسجيل وإعادة التعيين، وفق عملية محددة لا وفق تقدير الموظفين تحت الضغط.
الخطوة السادسة هي حيث تتوقف معظم البرامج، والتوقف عندها يمنح مظهر مقاومة التصيد دون جوهرها. فالحساب الذي يملك مفتاح مرور وكلمة مرور نشطة قابل للتصيد تمامًا كما كان من قبل.
ما الذي يجب أن تراعيه المؤسسات السعودية؟
تنطبق في المملكة أربعة اعتبارات إلى جانب أسئلة التصميم العامة.
لمسألة البيانات الحيوية إجابة مطمئنة. تُعامل قوالب البصمة والوجه بوصفها بيانات شخصية حساسة بموجب نظام حماية البيانات الشخصية (PDPL) الذي تشرف عليه الهيئة السعودية للبيانات والذكاء الاصطناعي (سدايا)، والمؤسسات محقة في حذرها عند نشر أنظمة القياسات الحيوية. لكن مفاتيح المرور تختلف بنيويًا عن نظام القياسات الحيوية المركزي: فالقالب يبقى على جهاز المستخدم، ولا يُرسل أبدًا، ولا تحتفظ به جهة العمل ولا الخدمة. والمؤسسة لا تعالج أي بيانات حيوية على الإطلاق. وهذا موقف أقوى من ناحية حماية البيانات مقارنة بأجهزة قراءة القياسات الحيوية المركزية التي يتناولها مقال المصادقة بالقياسات الحيوية، ويستحق أن يُوضَّح جيدًا في الاتصالات الداخلية، لأن مقاومة الموظفين لمفاتيح المرور تقوم عادةً على افتراض عكس ذلك.
قد تُحفظ بيانات اعتماد العمل في حسابات سحابية شخصية. مفتاح المرور المتزامن المسجّل على الهاتف الشخصي للموظف يُخزَّن في حساب المنصة الشخصي لذلك الموظف. ولا تستطيع المؤسسة فحصه ولا حذفه، ولا تتحكم في الحساب الذي يؤمّنه. والاستجابة الصحيحة ليست حظر مفاتيح المرور المتزامنة، بل فهم ما يعنيه الإلغاء فعليًا: تُزيل جهة العمل المفتاح العام من أنظمتها، فينتهي الوصول فورًا بصرف النظر عمّا يبقى على الجهاز. اجعل ذلك صريحًا في إجراءات إنهاء خدمة الموظف، واستخدم بيانات الاعتماد المرتبطة بالجهاز حيث تستدعي متطلبات الضمان ذلك فعلًا.
ويزداد ذلك أهمية في سوق يشهد معدل دوران مرتفعًا للمقاولين والموظفين الوافدين. فالوصول ينتهي عند إزالة المفتاح العام من جهة الخادم، ومكان هذه الخطوة هو قائمة مهام الموظف المغادر إلى جانب تعطيل الحساب.
التوافق التنظيمي مواتٍ لكن ينبغي التأكد منه. إدارة الهويات والصلاحيات مجال من مجالات الضوابط الأساسية للأمن السيبراني (ECC) الصادرة عن الهيئة الوطنية للأمن السيبراني، والمصادقة المقاومة للتصيد إجابة قوية على تلك المتطلبات لا عامل تعقيد. وعلى المؤسسات المالية التأكد من كيفية تعامل الجهة الرقابية مع مفتاح المرور الواحد في ضوء متطلبات المصادقة متعددة العوامل قبل إزالة العامل الثاني. ومن جهة أخرى، فإن مصادقة الموظفين مسألة مختلفة عن الهوية الرقمية الوطنية؛ إذ تخدم منصات مثل نفاذ التحقق من هوية المواطنين والمقيمين للخدمات الحكومية والخدمات المرتبطة بها، واعتماد مفاتيح المرور داخليًا لا يحل محل ذلك ولا يتعارض معه.
يجب أن يعمل التسجيل والاسترداد بالعربية والإنجليزية. يجب أن تتوفر التعليمات والتنبيهات، وقبل كل شيء إرشادات الاسترداد، باللغتين. فمن يحاول الاسترداد مستخدم أُغلق حسابه بالفعل، وغالبًا تحت ضغط الوقت، ومسار باللغة الإنجليزية وحدها في تلك اللحظة يولّد مكالمات لمكتب الخدمة، ما يعيد العملية إلى القناة البشرية التي يستهدفها المهاجمون.
تقدّم Blue Edge، الموزّع التقني ومقره الدمام في المملكة العربية السعودية، حلول KnowBe4 للتدريب على التوعية الأمنية وإدارة المخاطر البشرية وNinjaOne لإدارة الأجهزة الطرفية والتحديثات، والتي تغطي جانبَي مكتب الخدمة والأجهزة في أي برنامج للمصادقة.
ما أكثر الأخطاء شيوعًا في مفاتيح المرور؟
ستة أخطاء تقف وراء معظم عمليات التطبيق التي تحقق أقل من المتوقع.
إبقاء كلمة المرور نشطة. الحساب الذي يملك مفتاح مرور وكلمة مرور فعّالة لا يزال عرضة للتصيد عبر كلمة المرور. فالفائدة تتحقق عند إزالة كلمة المرور، لا عند إضافة مفتاح المرور.
الاسترداد عبر رابط بالبريد الإلكتروني أو رسالة نصية. تسجيل الدخول المقاوم للتصيد مع مسار استرداد قابل للتصيد محميّ فقط إلى أن يختار المهاجم الطريق الأسهل.
تسجيل بيانات اعتماد واحدة لكل حساب. مفتاح المرور الواحد يضمن إغلاق الحساب عاجلًا أو آجلًا، وعملية الاسترداد الطارئة الناتجة هي حيث يجري تجاوز الضوابط.
التسجيل من جلسة غير متحقق منها. بيانات الاعتماد المسجّلة خلال مسار غير مصادَق عليه ترث أي ضعف سمح بذلك المسار.
ترك مكتب الخدمة دون تعزيز. المهاجمون العاجزون عن تصيد بيانات الاعتماد سيطلبون من شخص ما إصدارها لهم بدلًا من ذلك.
افتراض أن الجلسة محمية. مفاتيح المرور تؤمّن المصادقة، أما رمز الجلسة المسروق بعد تسجيل دخول ناجح فيتجاوز بيانات الاعتماد كليًا.
كلمة المرور لا تختفي إلا عندما تزيلها
مفاتيح المرور هي أول تغيير في المصادقة منذ زمن طويل يُزيل هجومًا بدلًا من رفع صعوبته. فالارتباط بالمصدر خاصية بنيوية لا احتمالية، وهو يهزم أسلوب التصيد الذي ينجح حاليًا بشكل موثوق ضد الرموز لمرة واحدة.
لكن القيمة لا تتحقق إلا في نهاية التطبيق. فمفتاح المرور المضاف إلى جانب كلمة مرور فعّالة لا يحسّن شيئًا، لأن المهاجم يلتف حوله. خطّط لإزالة كلمة المرور منذ البداية، وتعامل مع كل مرحلة مؤقتة على أنها تقدّم لا وصول.
صمّم الاسترداد قبل أي شيء آخر: بيانات اعتماد اثنتان لكل حساب كمعيار، وعملية بشرية موثّقة حيث لا مفر منها، ودون أي اعتماد على رابط يُرسل بالبريد الإلكتروني. ثم عزّز مكتب الخدمة، لأنه المكان الذي يتجه إليه المهاجم بعد أن تغلق التقنية الباب الأمامي.
وللمؤسسات السعودية رسالة واحدة تستحق التكرار داخليًا: مفاتيح المرور لا تجمع البيانات الحيوية لأي شخص. فالبصمة تفتح الجهاز ولا شيء يغادره. وهذا التوضيح وحده يزيل معظم المقاومة التي تواجهها عملية التطبيق.
الأسئلة الشائعة
-
لماذا توقف مفاتيح المرور (Passkeys) التصيد بينما لا توقفه رموز الرسائل النصية؟
لأن مفتاح المرور مرتبط تشفيريًا بالنطاق الذي أُنشئ له بالضبط، ولن يعمل على موقع مشابه. أما الرمز لمرة واحدة فمجرد نص يكتبه المستخدم، فيستطيع وكيل التصيد التقاطه وتمريره إلى الخدمة الحقيقية خلال مدة صلاحيته، فينتج جلسة حية للمهاجم. ومفتاح المرور لا يصل إلى الموقع المزيف أصلًا، فيلغي الهجوم بدلًا من مجرد جعله أصعب.
-
هل ترسل مفاتيح المرور بصمتي إلى الموقع؟
لا. فبصمة الإصبع أو مسح الوجه يفتح المفتاح الخاص المخزن على جهازك، كما يفتح الجهاز نفسه، ولا يغادر القالب الحيوي الجهاز ولا يُرسل أبدًا. وما يستلمه الموقع هو توقيع تشفيري يثبت استخدام المفتاح ولا يكشف شيئًا عن الشخص، فلا تحتفظ الجهة المشغلة للخدمة بأي بيانات حيوية على الإطلاق.
-
ماذا يحدث إذا فقدت الهاتف الذي يحمل مفتاح المرور؟
يعتمد ذلك على النوع. فمفتاح المرور المتزامن يُستعاد تلقائيًا عند تسجيل الدخول إلى مدير بيانات الاعتماد على جهاز بديل، أما مفتاح المرور المرتبط بالجهاز فيضيع مع الجهاز، ولهذا يجب تسجيل بيانات اعتماد اثنتين على الأقل لكل حساب، مثل هاتف ومفتاح أمان مادي. وحيث يتطلب الاسترداد مساعدة بشرية، يجب أن يستخدم إجراءً موثقًا لا رابطًا مرسلًا بالبريد الإلكتروني.
-
هل تحل مفاتيح المرور محل المصادقة متعددة العوامل؟
يجمع مفتاح المرور بين شيء تملكه، أي الجهاز الذي يحمل المفتاح الخاص، وشيء أنت عليه أو تعرفه، أي البصمة الحيوية المحلية أو الرمز السري، مما يحقق معظم تعريفات المصادقة متعددة العوامل في خطوة واحدة. أما ما إذا كانت جهة تنظيمية معينة تقبله كافيًا بمفرده فمسألة يجب التأكد منها لا افتراضها، خاصة في الخدمات المالية، لذا راجع الجهة الإشرافية قبل إزالة أي عامل إضافي.
-
هل مفاتيح المرور مقبولة وفق أنظمة حماية البيانات السعودية؟
تمثل مفاتيح المرور وضعًا مواتيًا وفق نظام حماية البيانات الشخصية، لأن المؤسسة لا تعالج أي بيانات حيوية على الإطلاق، فبصمة الإصبع أو مسح الوجه يبقى على جهاز المستخدم ولا يصل إلى الخدمة إلا توقيع تشفيري، بخلاف قارئ حيوي مركزي يخزن قوالب يجب على صاحب العمل حمايتها. كما تلبي المصادقة المقاومة للتصيد جيدًا توقعات إدارة الهوية والوصول في الضوابط الأساسية للأمن السيبراني.
هل تخطط لتغيير آلية المصادقة؟
تعمل Blue Edge مع المؤسسات في جميع أنحاء المملكة العربية السعودية في مجالات التوعية الأمنية وإدارة الأجهزة الطرفية وتحديثات الأمان.
اتصل على +٩٦٦ ٥٣ ٩٨٥٥ ١٨٨ أو تواصل مع فريقنا لمناقشة متطلباتك.
KnowBe4 في المملكة العربية السعوديةعن بلو إيدج
شركة بلو إيدج موزع تقني ذو قيمة مضافة مقره الدمام بالمملكة العربية السعودية، يوفر الشاشات التفاعلية وأنظمة المباني الذكية والبنية التحتية للشبكات وبرمجيات أمن المعلومات للشركات والمشاريع السكنية في أنحاء المملكة، مع خدمات التركيب والدعم الفني.
اعرف المزيد عن بلو إيدج →نُشر في ٨ سبتمبر ٢٠٢٦ • آخر تحديث ٣ أكتوبر ٢٠٢٦ • تتم مراجعة هذه المقالة عند تغير المعايير أو الأنظمة أو إرشادات المنتجات.


