سلة التسوق


- المقالات
- الأمن السيبراني
- تمارين المحاكاة المكتبية: اختبار خطة الاستجابة للحوادث
تمارين المحاكاة المكتبية: اختبار خطة الاستجابة للحوادث
كيف تدير تمرين محاكاة مكتبي يكشف الثغرات الحقيقية: تصميم السيناريو، والمستجدات، والأسئلة التي تربك الفرق، والتدرب على حادث يقع يوم الجمعة في المملكة.
بقلم فريق بلو إيدج | نُشر في ٨ سبتمبر ٢٠٢٦ | حُدّث في ٣ أكتوبر ٢٠٢٦ | مدة القراءة: ١٢ دقيقة
إجابة سريعة
تمرين المحاكاة المكتبي (Tabletop Exercise) جلسة قائمة على النقاش يستعرض فيها الفريق خطوات استجابته لحادث أمني افتراضي دون المساس بأنظمة الإنتاج. يشرح المشاركون ما سيفعلونه، بينما يطرح الميسّر تعقيدات مستجدة في توقيتات محددة. وتكمن قيمته في كشف الثغرات المتعلقة باتخاذ القرار والتواصل، كتحديد من يملك صلاحية إيقاف نظام يدرّ الإيرادات، لا في اختبار الضوابط التقنية.
اسأل أي مؤسسة إن كانت لديها خطة للاستجابة للحوادث، وستكون الإجابة في الغالب نعم. ثم اسأل متى فتحها أحدٌ آخر مرة، وسيعمّ الصمت أرجاء القاعة.
الخطة ليست هي القدرة. فالوثيقة المحكمة الصياغة التي لم يستخدمها أحد تحت الضغط لا تخبرك إلا بما كان يعتقده كاتبها عن شكل الاستجابة يوم كتابتها. ولا تقول شيئًا عمّا إذا كان المدير المالي سيوافق على تعليق عملية دفع في الثانية فجرًا، أو إن كان أحدٌ يعرف رقم هاتف شركة الاستجابة المتعاقد معها.
لا يكلّف تمرين المحاكاة المكتبي سوى بضع ساعات من وقت الموظفين، ولا يمس أي شيء في بيئة الإنتاج. وهو أرخص وسيلة لتكتشف أن نصف الخطة لا يصمد أمام أول قرار حقيقي.
يتناول هذا الدليل الفرق بين تمرين المحاكاة المكتبي وأساليب الاختبار الأخرى، وكيفية تصميم تمرين يكشف ثغرات حقيقية بدلًا من أن يؤكد أن الخطة مكتوبة بإتقان، والأسئلة التي تربك الفرق في كل مرة، وما ينبغي أن يُسفر عنه التمرين، وما يجب على المؤسسات السعودية التدرب عليه مما تغفله النماذج الدولية.
ما تمرين المحاكاة المكتبي؟
تمرين المحاكاة المكتبي جلسة قائمة على النقاش يستعرض فيها المشاركون استجابتهم لسيناريو حادث افتراضي، فيصفون ما سيفعلونه بدلًا من تنفيذه فعليًا. لا يُوقَف أي نظام، ولا تُستعاد أي بيانات، ولا يُجرى أي تغيير على بيئة الإنتاج.
صُمّم هذا الأسلوب عمدًا ليكون منخفض المخاطر، وهذا تحديدًا ما يمنحه قيمته. فلأن شيئًا حقيقيًا لا يحدث، تستطيع المؤسسة التدرب على سيناريو لن تجرؤ أبدًا على افتعاله عمدًا، مثل انتشار برمجية فدية في جميع خوادم الملفات، أو اختراق صندوق بريد الإدارة المالية أثناء دورة صرف المدفوعات.
ما يختبره تمرين المحاكاة المكتبي هو المستوى الذي تفشل فيه الاستجابة للحوادث فعلًا. فالاحتواء التقني هو عادةً الجزء الذي تتقنه الفرق، لأنه ما تمارسه يوميًا. أما الإخفاقات فتتركز حول القرارات والتواصل: من يعلن وقوع الحادث، ومن يملك صلاحية فصل نظام يدرّ الإيرادات، ومن يتواصل مع الجهة التنظيمية، وكيف يُنسَّق العمل إذا كان النظام المخترق هو نفسه الأداة المعتادة للتنسيق.
كيف يُقارن تمرين المحاكاة المكتبي بأساليب الاختبار الأخرى؟
يوضح الجدول التالي موقع تمرين المحاكاة المكتبي بين الأساليب التي يمكن للمؤسسة اختبار جاهزيتها بها.
| المعيار | مراجعة الخطة | تمرين المحاكاة المكتبي | التمرين الوظيفي | مهمة الفريق الأحمر |
|---|---|---|---|---|
| ما الذي يحدث | تُقرأ الخطة وتُراجَع | يُناقَش سيناريو مع تعقيدات مستجدة في توقيتات محددة | تُنفَّذ أجزاء من الاستجابة فعليًا | يحاول فريق خارجي تنفيذ اختراق حقيقي |
| المساس بأنظمة الإنتاج | لا يوجد | لا يوجد | بعضها، بطريقة مضبوطة | البيئة الفعلية |
| المدة المعتادة | من ساعة إلى ساعتين | من ساعتين إلى 4 ساعات | يوم أو أكثر | أسابيع |
| المشاركون | أصحاب الخطة | الفرق التقنية والقانونية والاتصال والإدارة التنفيذية والعمليات | الفرق التقنية إضافة إلى المنسقين | فريق خارجي متخصص، مع إطلاع عدد قليل من الداخليين عادةً |
| القيمة الأساسية | يؤكد أن الوثيقة محدَّثة | يكشف ثغرات اتخاذ القرار والتواصل | يثبت أن الإجراءات تعمل عمليًا | يختبر الرصد والاستجابة أمام خصم حقيقي |
| التعطيل والتكلفة | ضئيلة | منخفضة | متوسطة | مرتفعة |
| الاستخدام الأمثل | المراجعة السنوية للوثيقة | اختبار الجاهزية الدوري على مستوى المؤسسة | التحقق من إجراءات الاسترداد والاستعادة | البرامج الناضجة التي تمتلك قدرة رصد قائمة |
الخلاصة الرئيسية
يحقق تمرين المحاكاة المكتبي أعلى عائد مقابل كل ساعة بين جميع اختبارات الاستجابة للحوادث، لأنه شبه مجاني، ولا ينطوي على مخاطر تشغيلية، ويستهدف الإخفاقات التي تُربك الحوادث الحقيقية فعلًا. لكنه لا يثبت أن النسخة الاحتياطية قابلة للاستعادة أو أن الرصد يعمل، وهذا ما وُجدت له التمارين الوظيفية ومهام الفريق الأحمر. والتسلسل المنطقي لمعظم المؤسسات هو البدء بتمرين المحاكاة المكتبي، ثم التمرين الوظيفي بعد سد ثغرات اتخاذ القرار، ثم الفريق الأحمر فقط عندما تبلغ قدرات الرصد من النضج ما يجعل النتيجة مفيدة لا محبطة فحسب.
كيف تصمم تمرينًا يكشف الثغرات الحقيقية؟
تمرين المحاكاة الذي يؤكد أن كل شيء على ما يرام هو تمرين سيئ التصميم. وهناك أربعة عناصر تحدد ما إذا كان سيُسفر عن أي فائدة.
حدّد من هدفين إلى أربعة أهداف، لا كل شيء. قرّر مسبقًا ما الذي تختبره: صلاحيات اتخاذ القرار والتصعيد، أو التواصل الداخلي والخارجي، أو الإبلاغ التنظيمي، أو التنسيق مع الأطراف الخارجية، أو تسلسل الاحتواء التقني. اختر عددًا محدودًا منها، فالجلسة التي تحاول تغطيتها جميعًا لن تغطي أيًّا منها كما ينبغي.
اختر سيناريو واقعيًا بالنسبة لمؤسستك. ينبغي أن يعكس السيناريو طبيعة التهديدات الفعلية التي تواجهها، وأنظمتك، وأعمالك. فشركة توزيع تضم ستين موظفًا وتتدرب على حملة متطورة ترعاها دولة لن تتعلم شيئًا. أما الفريق نفسه إذا تدرب على اختراق البريد الإلكتروني للأعمال أثناء دورة سداد مستحقات الموردين فسيتعلم الكثير. ومن السيناريوهات التي تستحق التناوب عليها: برمجية فدية طالت النسخ الاحتياطية أيضًا، واختراق صندوق بريد الإدارة المالية وتحويل مدفوعات إلى جهة أخرى، واختراق لدى أحد الموردين يكشف بياناتك، وموظف مغادر يصدّر سجلات العملاء، وحساب سحابي مخترق عبر بيانات اعتماد مسرّبة.
اكتب المستجدات وحدّد توقيتها. المستجد (Inject) تعقيد يُطرح في منتصف الجلسة فيغيّر مجرى الموقف. والمستجدات هي ما يميّز التمرين عن مجرد قراءة الخطة. ومن الأمثلة المفيدة: تعذّر الوصول إلى قائد الاستجابة ونائبه في إجازة، واتصال صحفي بمكتب الاستقبال، وفشل استعادة النسخة الاحتياطية في المحاولة الثانية، ونشر أحد العملاء عن انقطاع الخدمة علنًا، ومراسلة المهاجم للرئيس التنفيذي مباشرة. جهّز من ستة إلى ثمانية مستجدات واطرحها وفق جدول زمني بدلًا من الارتجال.
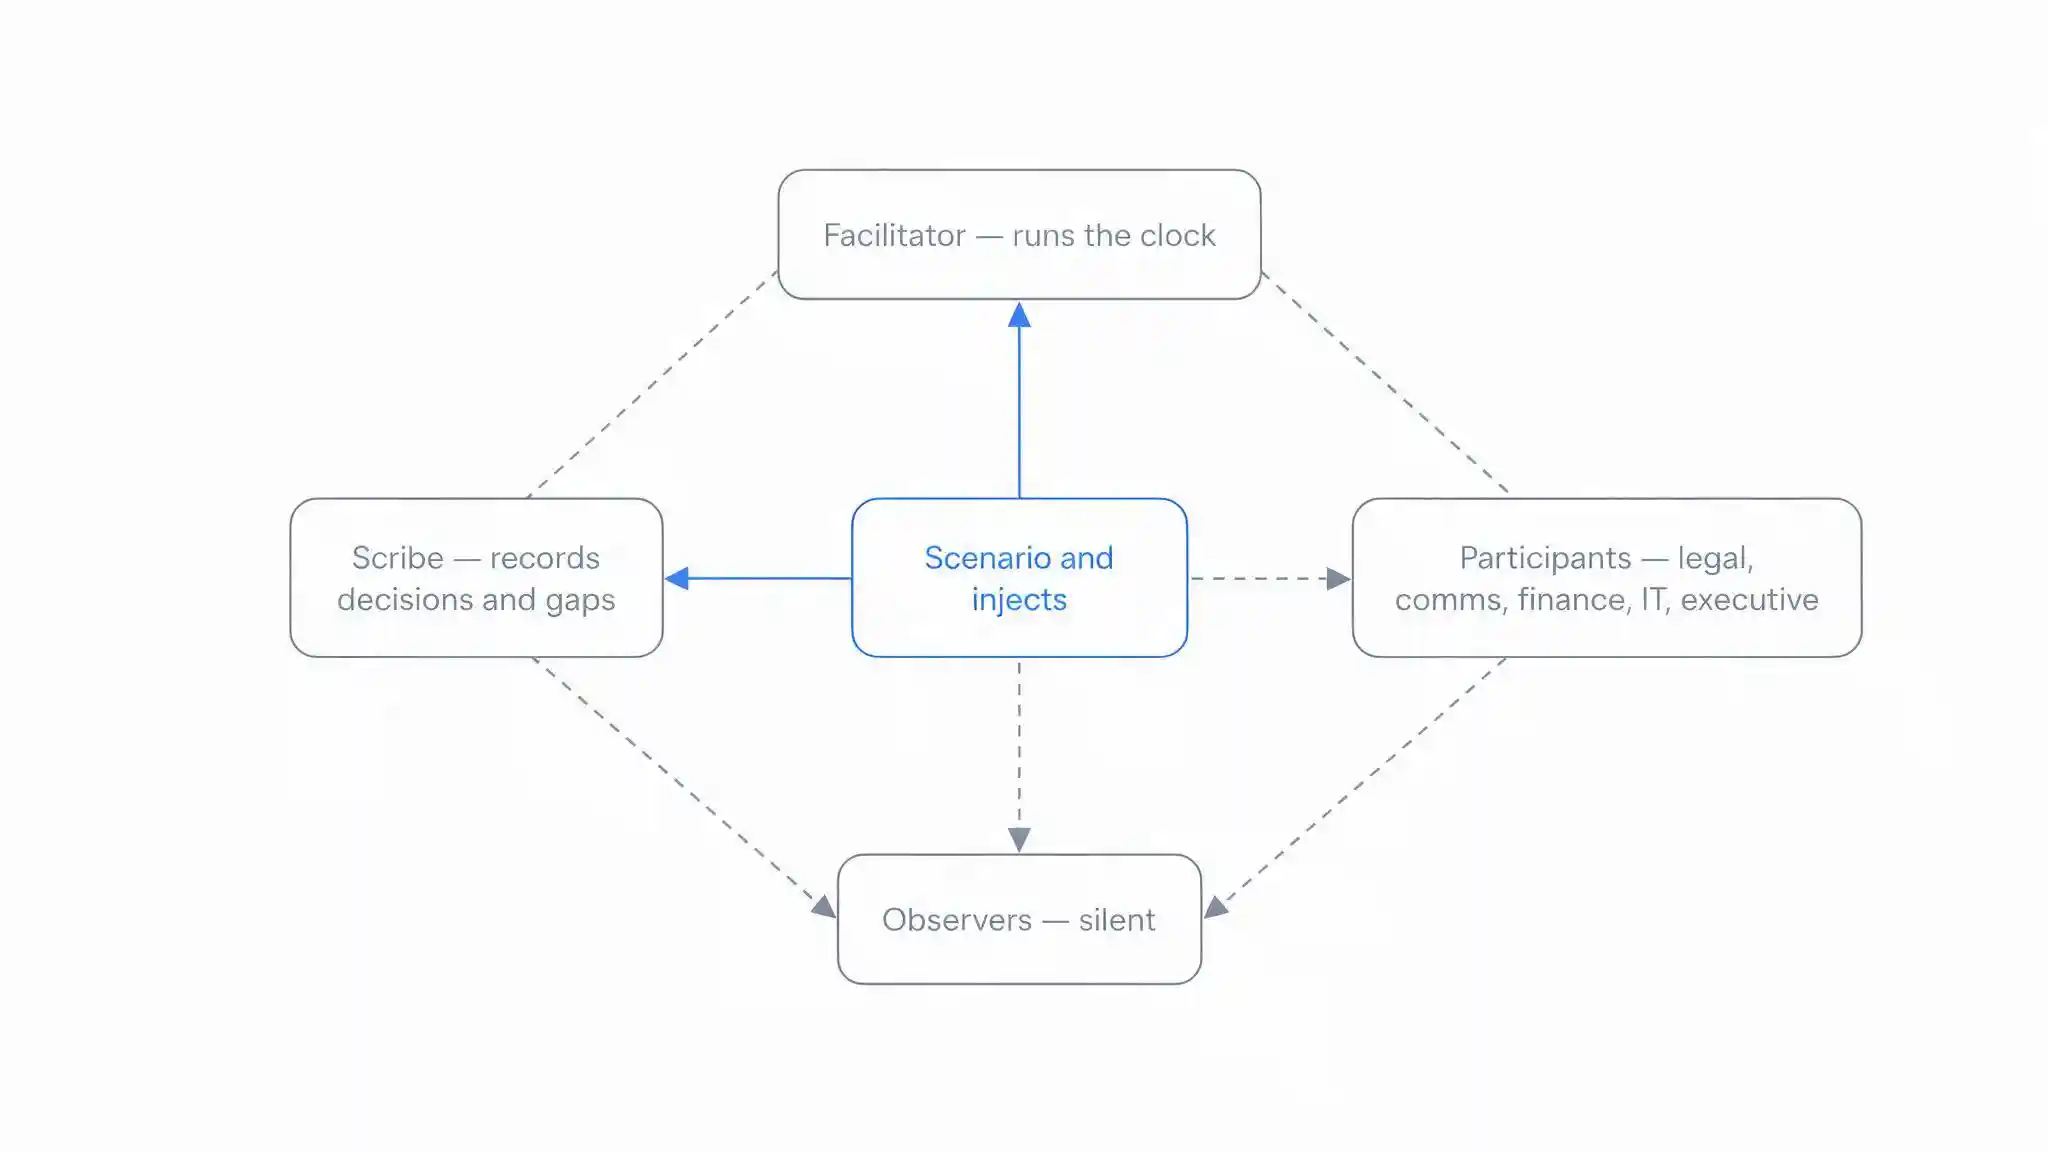
وزّع الأدوار كما ينبغي. يدير الميسّر السيناريو، ويتحكم في الوقت، ويطرح المستجدات، ولا يشارك في اتخاذ القرارات. ويتولى مدوّن مستقل تسجيل القرارات والتوقيتات والثغرات، لأن الميسّر لا يستطيع الجمع بين المهمتين. أما المشاركون فهم الأشخاص الذين سيستجيبون فعلًا، أي الفرق القانونية والاتصال والمالية والموارد البشرية ومسؤول تنفيذي يملك الصلاحية، لا فريق تقنية المعلومات وحده. ويلتزم المراقبون الصمت.
المدة المناسبة من ساعتين إلى أربع ساعات. نفّذ تمرينًا واحدًا سنويًا على الأقل، وكل ربع سنة إذا كانت المؤسسة خاضعة للتنظيم أو مرّت بحادث فعلي، وأعد دائمًا تنفيذ السيناريو بعد معالجة الثغرات التي كشفها.
ما الأسئلة التي تكشف أكبر عدد من الثغرات؟
ثمانية أسئلة تُحدث الصمت في كل مرة داخل قاعة كانت تظن نفسها مستعدة. أدرجها في كل تمرين أيًّا كان السيناريو.
من يعلن وقوع الحادث؟ ذكر مسمى وظيفي ليس إجابة. سمِّ الشخص، ثم سمِّ نائبه، ثم حدّد ما يحدث إذا تعذّر الوصول إليهما معًا في الثالثة فجرًا.
من يملك صلاحية فصل نظام يدرّ الإيرادات؟ كثيرًا ما يتطلب الاحتواء إيقاف شيء تتكبد المؤسسة خسائر عن كل ساعة يتوقف فيها. وإذا كان هذا القرار يحتاج إلى مسؤول تنفيذي لا يمكن الوصول إليه، فسينتظر الاحتواء، بينما لن ينتظر المهاجم.
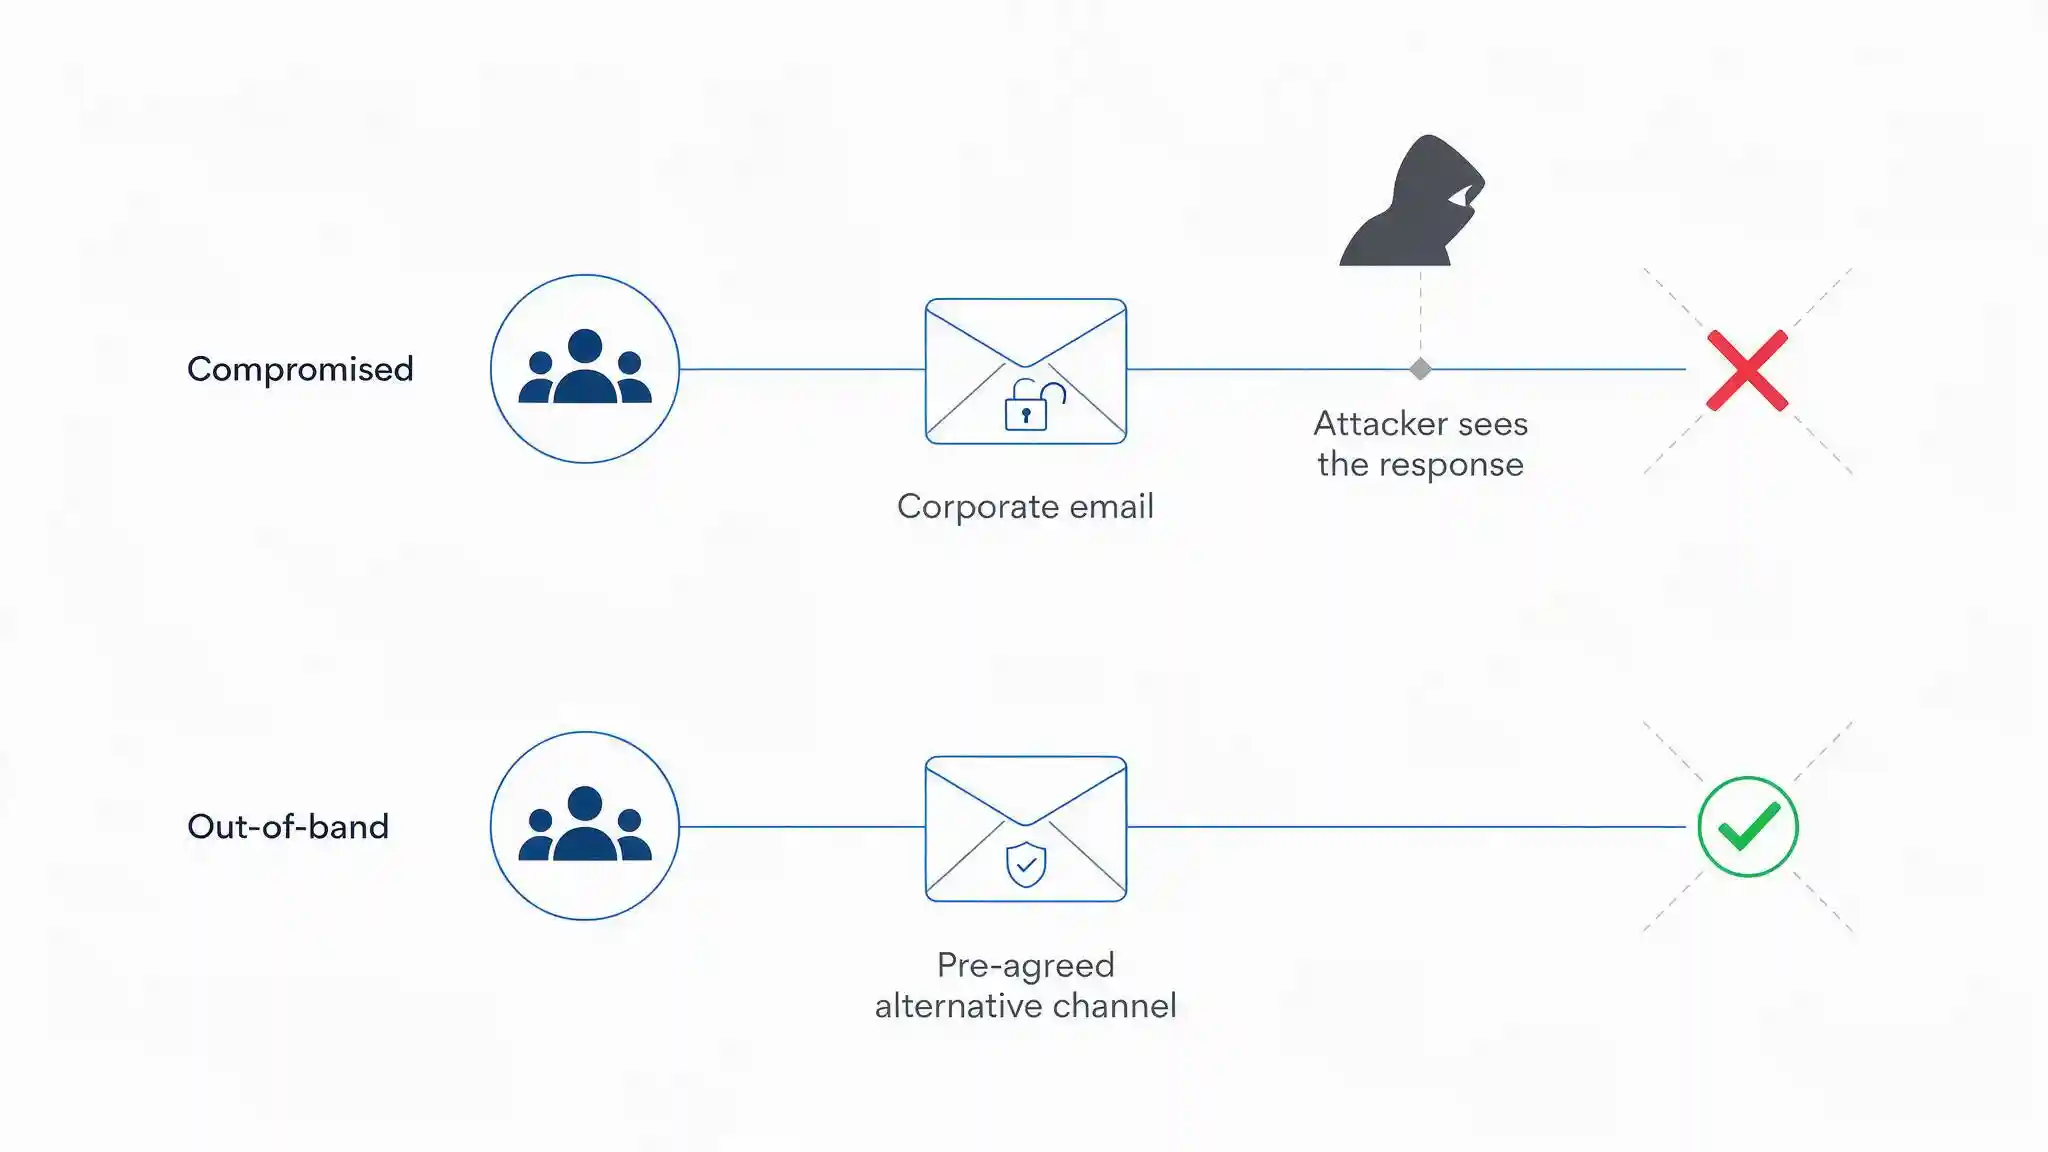
كيف تتواصلون إذا كان البريد الإلكتروني وتطبيقات المحادثة مخترقة؟ هذه هي الثغرة الأكثر ظهورًا والأشد أهمية. فإذا كان المهاجم داخل نظام البريد، فإن كل رسالة لتنسيق الاستجابة ستصل إلى صندوق بريده. أنشئ قناة تواصل بديلة خارج الأنظمة المعتادة مسبقًا، واتفق على من ينضم إليها، وتأكد من قدرة الأشخاص على الوصول إليها دون بيانات اعتماد المؤسسة.
أين تُحفظ الخطة؟ إذا كانت خطة الاستجابة للحوادث محفوظة على خادم الملفات، وتعرّض خادم الملفات للتشفير، فستضيع الخطة في اللحظة التي تكون فيها أشد الحاجة إليها. احتفظ بنسخة غير متصلة، مطبوعة أو على جهاز خارج نطاق الشبكة، وأدرج فيها قائمة جهات الاتصال.
من المدرجون في قائمة جهات الاتصال، وهل هي محدَّثة؟ شركة الاستجابة المتعاقد معها، وشركة التأمين، والمستشار القانوني الخارجي، ومسار التصعيد لدى مزود الخدمات السحابية، ومُكامل الأنظمة الرئيسي. تحقّق من الأرقام سنويًا، لأنها تتقادم دون أن يلاحظ أحد.
من يبلّغ الجهة التنظيمية، وما المهلة الزمنية؟ مواعيد الإبلاغ النهائية هي أكثر القرارات حساسية للوقت في أي حادث. وينبغي أن يعرفها صاحب هذا القرار قبل أن يحين اليوم، لا أن يبحث عنها أثناء الاستجابة.
من يتحدث إلى العملاء، ومن يعتمد الصياغة؟ جهّز بيانات أولية مسبقًا. فكتابة رسائل العملاء تحت الضغط تنتهي إما بالصمت وإما بشيء سيندم عليه الفريق القانوني لاحقًا.
إذا طُلبت فدية، فمن يقرر؟ قد تكون الإجابة أن المؤسسة لا تدفع، وهو موقف مشروع، لكن ينبغي أن يكون موقفًا محسومًا بدعم من الإدارة التنفيذية، لا نقاشًا يدور أثناء الحادث. والقدرة على الاسترداد هي ما يمنح هذه الإجابة مصداقيتها، وهو ما يربط التمرين مباشرة بـالتعافي من هجمات الفدية والتخطيط للتعافي من الكوارث.
ما الذي ينبغي أن يُسفر عنه تمرين المحاكاة المكتبي؟
التمرين ليس هو المُخرَج النهائي، بل تقرير ما بعد التمرين.
يوثّق تقرير ما بعد التمرين ما جرى خلال الجلسة ويحوّله إلى مهام قابلة للمتابعة. وينبغي أن يتضمن أربعة عناصر:
- ما نجح، مسجَّلًا بأمانة، لأن الخطة التي تتضمن أقسامًا قوية فعلًا تستحق الإبقاء عليها
- الثغرات المكتشفة، موصوفة بدقة لا في صورة عناوين عامة، فيُكتب مثلًا "لا توجد قناة تواصل بديلة" بدلًا من "يمكن تحسين التواصل"
- مسؤول وموعد نهائي لكل ثغرة، يُحدَّدان داخل القاعة ما دام الأشخاص حاضرين
- التوقيتات، التي تبيّن المدة التي استغرقها اتخاذ القرارات، إذ إن التأخير بحد ذاته نتيجة جديرة بالتسجيل
عمّم التقرير خلال أسبوع، ما دامت الجلسة حاضرة في الأذهان. وتابع الإجراءات في النظام الذي تستخدمه المؤسسة أصلًا لإدارة العمل، لا في وثيقة لا تُفتح إلا قبيل التمرين التالي.
ثم أكمل الحلقة. أعد تنفيذ السيناريو نفسه بعد المعالجة وتأكد من أن الثغرات قد سُدّت فعلًا. فبرنامج التمارين الذي لا يكرر أي سيناريو يُنتج قائمة متزايدة من الملاحظات دون أي دليل على حدوث تحسّن.
وملاحظة أخيرة حول الأسلوب. تمرين المحاكاة المكتبي ليس تقييمًا للأفراد، وفي اللحظة التي يبدو فيها كذلك، يبدأ المشاركون في الأداء بدلًا من الإفصاح. أعلن منذ البداية أن الهدف هو اكتشاف الثغرات في الخطة لا نقاط الضعف لدى الأشخاص، والتزم بذلك فعلًا. فأثمن لحظة في أي تمرين هي حين يقول أحدهم إنه لا يعرف ما الذي سيفعله، وهذا لا يحدث إلا في قاعة يكون فيها قول ذلك آمنًا.
ما الذي ينبغي أن تتدرب عليه المؤسسات السعودية تحديدًا؟
هناك أربعة عوامل تنطبق في المملكة لا تأخذها نماذج التمارين الدولية في الحسبان.
تدرّب على حادث يبدأ يوم الجمعة. يمتد أسبوع العمل في المملكة من الأحد إلى الخميس، ويتعمد المهاجمون توقيت اختراقاتهم في فترات قلة الموظفين. وقد تعامل شركة استجابة دولية متعاقد معها، أو مركز عمليات أمنية عالمي مبني على افتراض العمل من الاثنين إلى الجمعة، يوم السبت على أنه يوم عمل ويوم الجمعة على أنه عطلة، أو العكس، ولا يتوافق أيٌّ من الحالتين مع الواقع المحلي. نفّذ تمرينًا واحدًا على الأقل يبدأ فيه السيناريو عصر يوم جمعة أو خلال العيد، وتحقّق من التغطية الموجودة فعلًا في العقد لا مما يفترضه الجميع.
ويستحق شهر رمضان المعاملة نفسها. فساعات العمل المعدّلة وقلة الحضور في المقر تغيّران سرعة جمع الفريق، والتمرين الذي يُنفَّذ في الظروف المعتادة لن يكشف ذلك.
تدرّب على قرار الإبلاغ. يشترط نظام حماية البيانات الشخصية (PDPL)، الذي تشرف عليه الهيئة السعودية للبيانات والذكاء الاصطناعي، الإبلاغ عند وقوع اختراق يمس البيانات الشخصية، مع مهلة 72 ساعة يُشار إليها عادةً في السوق السعودية لإبلاغ الهيئة. تحقّق من المهلة الحالية والحدود المعتمدة وفق اللائحة التنفيذية، وأدرج الإجابة في الخطة. كما يُبلَّغ عن حوادث الأمن السيبراني الجسيمة إلى الهيئة الوطنية للأمن السيبراني، وتتحمل المؤسسات المالية الخاضعة للتنظيم التزامات إضافية بموجب إطار الأمن السيبراني الصادر عن البنك المركزي السعودي (SAMA). ويُعد اختبار الاستجابة للحوادث بحد ذاته متطلبًا ضمن الضوابط الأساسية للأمن السيبراني (ECC) الصادرة عن الهيئة الوطنية للأمن السيبراني، لذا يخدم التمرين متطلبات الامتثال إلى جانب المتطلبات التشغيلية.
جهّز رسائل التواصل بالعربية والإنجليزية قبل أن تحتاج إليها. ستحتاج إشعارات العملاء ومراسلات الجهات التنظيمية والبيانات العامة إلى اللغتين معًا. وصياغة رسائل عربية تحت ضغط الوقت في الثانية فجرًا ثم مراجعتها ليست مهمة ينبغي اكتشافها أثناء الحادث. جهّز بيانات أولية ثنائية اللغة مسبقًا واعتمدها في وقت لا يسوده الذعر.
أشرك مُكامل الأنظمة في التمرين. حين يكون المقاول هو من بنى البيئة ويحتفظ بالمعرفة التشغيلية، فهو جزء من الاستجابة سواء ذكرته الخطة أم لا. حدّد من يرد في تلك الشركة خارج ساعات العمل، وهل يغطي العقد دعم الحوادث، وما الذي يحدث إذا انتهت العلاقة منذ تسليم النظام.
توزّع Blue Edge، وهي شركة توزيع تقنية مقرها الدمام في المملكة العربية السعودية، حلول KnowBe4 للتدريب على التوعية الأمنية وإدارة المخاطر البشرية وحلول NinjaOne لإدارة الأجهزة الطرفية والتحديثات، التي تدعم جانبي الاستعداد والتعافي في الجاهزية للحوادث.
ما الأخطاء الأكثر شيوعًا في تمارين المحاكاة المكتبية؟
ستة أخطاء تقف وراء معظم التمارين التي لا تُسفر عن شيء.
دعوة فريق تقنية المعلومات وحده. القرارات التي تعطّل الحوادث الحقيقية تقع على عاتق الفرق القانونية والاتصال والمالية والإدارة التنفيذية. والتمرين الذي يحضره الفنيون وحدهم يختبر الجزء الذي كان يعمل أصلًا.
تنفيذه دون مستجدات. السيناريو الخالي من التعقيدات يتحول إلى قراءة للخطة، والخطة تبدو دائمًا ممتازة حين لا يسوء شيء.
السماح للميسّر بأن يكون مشاركًا أيضًا. من يتحكم في السيناريو لا يمكن أن يُختبَر به في الوقت نفسه، فيلين التمرين ليتوافق مع ما يعرف أنه قادم.
اختيار سيناريو غير واقعي. التهديد البعيد كل البعد عن الواقع الفعلي للمؤسسة يُنتج تكهنات لا نتائج.
عدم إعداد تقرير ما بعد التمرين بمسؤولين ومواعيد. الثغرات التي تُكتشف ولا تُسند إلى أحد ستُكتشف مجددًا في التمرين التالي، ثم مرة أخرى أثناء الحادث الحقيقي.
عدم تكرار أي سيناريو. دون إعادة التنفيذ لا يوجد دليل على إصلاح أي شيء، بل مجرد قائمة بأمور لوحظت.
نفّذ الاختبار الأقل تكلفة قبل الأعلى تكلفة
تميل المؤسسات إلى شراء الضمانات المكلفة أولًا. فاختبار الاختراق أو مهمة الفريق الأحمر شراء يسهل تبريره ويُنتج تقريرًا مبهرًا، لكن أيًّا منهما لن يخبرك بأن أحدًا لا يستطيع الوصول إلى المدير المالي ليلة الجمعة، أو بأن خطة الاستجابة محفوظة على الخادم الذي شفّرته برمجية الفدية.
أما تمرين المحاكاة المكتبي فيكتشف هذه الأمور في فترة ما بعد الظهر، بتكلفة لا تتجاوز قاعة اجتماعات. نفّذه على سيناريو يمكن أن يحدث لمؤسستك فعلًا، مع حضور الفريقين القانوني والاتصال، ومع مستجدات تزيد الموقف سوءًا في منتصفه. سجّل الثغرات مع الأسماء والمواعيد المقابلة لها. ثم أعد تنفيذه بعد سدّها.
التزامان اثنان يصنعان الفرق بين برنامج تمارين حقيقي وحدث سنوي عابر. أن يتولى أحدهم مسؤولية النتائج بعد مغادرة الجميع القاعة. وأن يبدأ سيناريو واحد على الأقل كل عام في أسوأ توقيت ممكن لمؤسستك تحديدًا، وهو في المملكة العربية السعودية عادةً يوم الجمعة، أو منتصف أيام العيد.
الأسئلة الشائعة
-
ما الفرق بين تمرين المحاكاة المكتبي (Tabletop) واختبار الاختراق؟
اختبار الاختراق تقييم تقني يحاول فيه متخصصون استغلال ثغرات الأنظمة، أما تمرين المحاكاة المكتبي فنقاش يتدرب فيه الأشخاص على كيفية استجابتهم لحادث دون لمس أي نظام. وهما يجيبان عن سؤالين مختلفين: اختبار الاختراق يسأل هل يستطيع المهاجم الدخول، والتمرين المكتبي يسأل هل تستطيع المؤسسة الاستجابة بتماسك بعد دخوله.
-
كم يجب أن يستغرق تمرين المحاكاة المكتبي؟
من ساعتين إلى أربع ساعات هي المدة المناسبة لمعظم المؤسسات، فأقل من ساعتين نادرًا ما يتيح أحداثًا كافية لإحداث ضغط مفيد، وأكثر من أربع ساعات يفقد انتباه كبار المشاركين الذين يُعد حضورهم الغاية. أجرِ تمرينًا سنويًا على الأقل، وكل ربع سنة للمؤسسات الخاضعة للتنظيم أو المتعافية من حادث فعلي، وأعد دائمًا السيناريو بعد معالجة الفجوات التي كشفها.
-
كيف تتواصل أثناء الحادث إذا كان البريد الإلكتروني مخترَقًا؟
عبر قناة بديلة متفق عليها مسبقًا. فإذا كان المهاجم داخل نظام البريد، فكل رسالة تنسق الاستجابة مرئية له، ويمكن حذف الرسائل أو تعديلها. أنشئ قناة بديلة لا تعتمد على بيانات اعتماد الشركة أو بنيتها التحتية، وأكّد من فيها، واختبر قدرة الأشخاص على الوصول إليها فعلًا، وسجّل تفاصيلها في النسخة غير المتصلة من الخطة.
-
ما تقرير ما بعد الإجراء؟
تقرير ما بعد الإجراء هو المخرج المكتوب للتمرين، يسجل ما نجح والفجوات المكتشفة والمدة التي استغرقتها القرارات ومسؤولًا وموعدًا لكل فجوة، وهو أهم من الجلسة نفسها لأنه يحوّل الملاحظات إلى عمل متابَع. وزّعه خلال أسبوع، وتابع الإجراءات في النظام الذي تستخدمه المؤسسة بالفعل لا في مستند لا يُفتح إلا قبل التمرين التالي.
-
من تبلغ المؤسسات السعودية بعد اختراق البيانات؟
تعتمد التزامات الإبلاغ على الحادث والقطاع. فالاختراقات التي تمس البيانات الشخصية تُبلغ إلى الهيئة السعودية للبيانات والذكاء الاصطناعي وفق نظام حماية البيانات الشخصية، مع الإشارة الشائعة إلى مهلة 72 ساعة، والحوادث السيبرانية الكبيرة تُبلغ إلى الهيئة الوطنية للأمن السيبراني، وتتحمل المؤسسات المالية التزامات إضافية وفق إطار الأمن السيبراني للبنك المركزي السعودي. وتأكد من الحدود والمهل الحالية وسجّلها في الخطة قبل وقوع أي حادث.
هل تراجع جاهزيتك للاستجابة للحوادث؟
تعمل Blue Edge مع المؤسسات في أنحاء المملكة العربية السعودية في مجالات التوعية الأمنية وإدارة الأجهزة الطرفية وتحديثات الأمان.
اتصل على +٩٦٦ ٥٣ ٩٨٥٥ ١٨٨ أو تواصل مع فريقنا لمناقشة متطلباتك.
KnowBe4 في المملكة العربية السعوديةعن بلو إيدج
شركة بلو إيدج موزع تقني ذو قيمة مضافة مقره الدمام بالمملكة العربية السعودية، يوفر الشاشات التفاعلية وأنظمة المباني الذكية والبنية التحتية للشبكات وبرمجيات أمن المعلومات للشركات والمشاريع السكنية في أنحاء المملكة، مع خدمات التركيب والدعم الفني.
اعرف المزيد عن بلو إيدج →نُشر في ٨ سبتمبر ٢٠٢٦ • آخر تحديث ٣ أكتوبر ٢٠٢٦ • تتم مراجعة هذه المقالة عند تغير المعايير أو الأنظمة أو إرشادات المنتجات.


