سلة التسوق


- المقالات
- الأمن السيبراني
- جدار حماية تطبيقات الويب (WAF): دليل شامل
جدار حماية تطبيقات الويب (WAF): دليل شامل
ما الذي يحجبه جدار حماية تطبيقات الويب، والمقارنة بين السحابي والمحلي، وكيفية ضبطه دون تعطيل موقعك، وإشكالية PDPL عند إنهاء TLS خارج المملكة.
بقلم فريق بلو إيدج | نُشر في ٧ سبتمبر ٢٠٢٦ | حُدّث في ٣ أكتوبر ٢٠٢٦ | مدة القراءة: ١٢ دقيقة
إجابة سريعة
جدار حماية تطبيقات الويب (WAF) هو أداة أمنية تفحص حركة HTTP وHTTPS بين المستخدمين وتطبيق الويب، ثم تحجب الطلبات التي تطابق أنماطًا خبيثة أو تخالف السياسة المحددة. وعلى خلاف جدار الحماية الشبكي الذي يُرشّح الحركة بحسب العنوان والمنفذ، يفهم WAF بنية بروتوكول HTTP ويستطيع فحص الترويسات والمعاملات ومحتوى الطلبات بحثًا عن هجمات مثل الحقن والبرمجة النصية عبر المواقع (XSS).
ينتهي المطاف بمعظم جدران حماية تطبيقات الويب إلى أداء دور محدود جدًا. والسبب ليس قصورًا في التقنية، بل لأنها فُعّلت في وضع الحجب منذ اليوم الأول، فتعطلت صفحة الدفع ونموذج رفع الملفات، وكان أسرع طريق لاستعادة عمل الموقع هو جعل كل القواعد متساهلة.
والنتيجة أداة تظهر في أدلة الامتثال لكنها لا توقف شيئًا يُذكر. وهذه نتيجة متوقعة تمامًا، وهي إخفاق في التطبيق لا في المنتج.
يتناول هذا الدليل ما يفحصه WAF فعليًا، وما يحجبه وما يعجز عنه، والفروق بين نماذج النشر، وكيفية تطبيقه دون إيقاف الموقع، إضافة إلى مسألة إقامة البيانات التي يتعين على المؤسسات السعودية حسمها قبل اختيار خدمة سحابية.
ما هو جدار حماية تطبيقات الويب؟
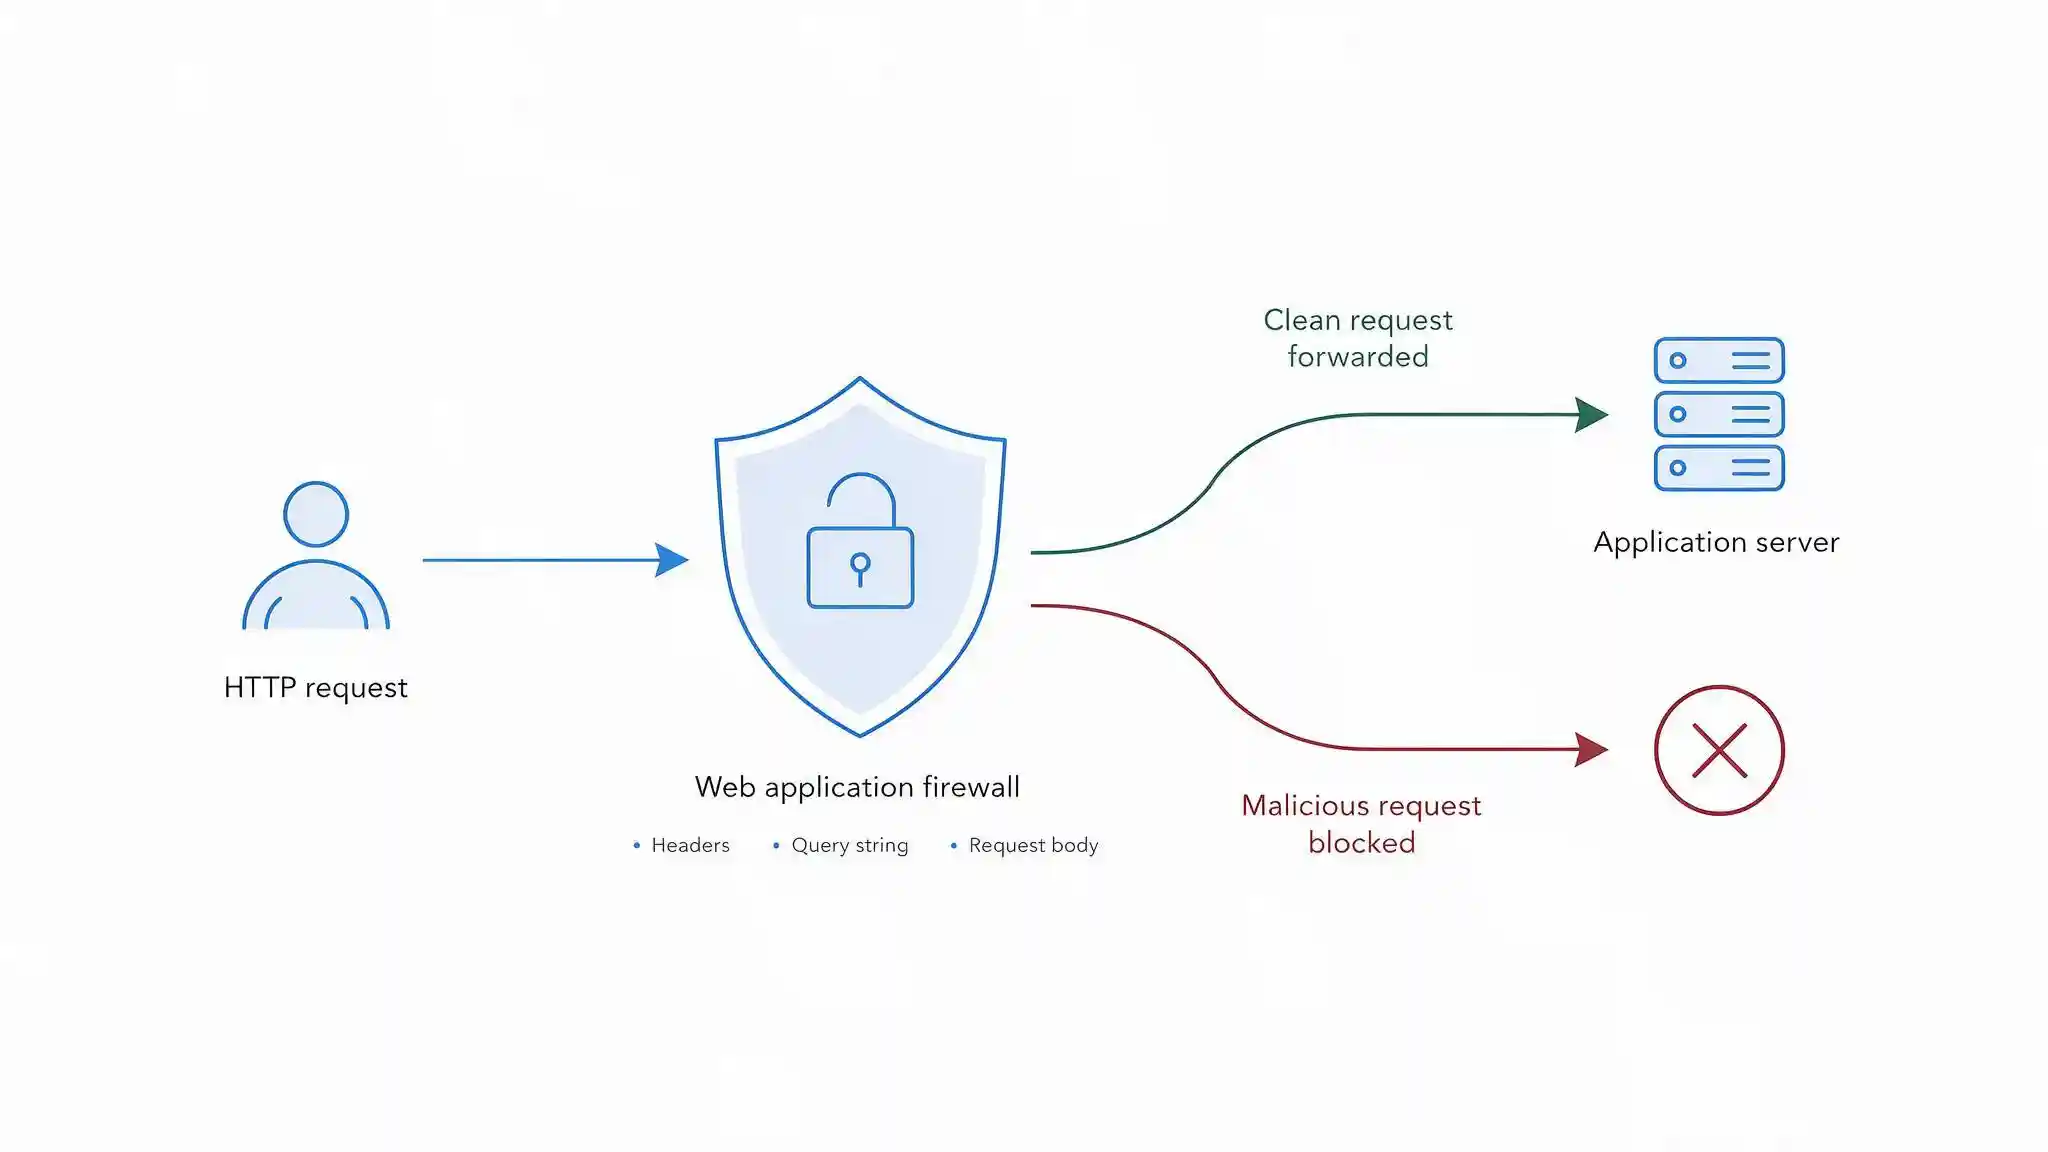
جدار حماية تطبيقات الويب أداة أمنية تفحص حركة HTTP وHTTPS بين العملاء وتطبيق الويب، وتحجب الطلبات التي تطابق أنماطًا خبيثة أو تخالف سياسة محددة. ويقع WAF أمام التطبيق، وغالبًا ما يعمل كوكيل عكسي (Reverse Proxy)، بحيث يمر عبره كل طلب قبل وصوله إلى الخادم.
ويكمن الفرق بينه وبين جدار الحماية الشبكي في الطبقة التي يفهمها كل منهما. فجدار الحماية الشبكي يتعامل مع العناوين والمنافذ والبروتوكولات، ولذلك يستطيع أن يقرر ما إذا كانت الحركة إلى المنفذ 443 مسموحة، لكنه لا يرى ما بداخل تلك الحركة. أما WAF فيحلل طلب HTTP نفسه، أي الأسلوب والمسار في الرابط وسلسلة الاستعلام والترويسات وملفات تعريف الارتباط ومحتوى الطلب، ويقيّم كلًّا منها وفق قواعده.
ولهذا فإن الأداتين متكاملتان لا بديلتان. فجدار الحماية الشبكي يقرر ما إذا كان الاتصال مسموحًا، بينما يقرر WAF ما إذا كان الطلب المنقول داخل ذلك الاتصال مشروعًا.
ولأن الهجمات على تطبيقات الويب العامة تصل عبر منافذ يجب أن تبقى مفتوحة، لا يستطيع جدار الحماية الشبكي ترشيحها. وWAF هو الأداة القادرة على ذلك، ولهذا يظهر في معظم معماريات أمن التطبيقات إلى جانب تقسيم الشبكة لا بديلًا عنه.
ما الذي يحجبه WAF فعليًا؟
يحجب WAF أربع فئات رئيسية من الحركة، وتتفاوت قيمة كل فئة تفاوتًا كبيرًا من مؤسسة إلى أخرى.
هجمات الحقن وهجمات التطبيقات. حقن SQL، وحقن الأوامر، والبرمجة النصية عبر المواقع، واجتياز المسارات، وتزوير الطلبات من جانب الخادم (SSRF)، وغيرها من الأساليب المندرجة ضمن الفئات الواردة في قائمة OWASP Top 10. وهذه هي حالة الاستخدام التقليدية لـ WAF وسبب وجود مجموعات القواعد أصلًا.
الحركة الآلية وحركة الروبوتات. حشو بيانات الاعتماد ضد نقاط تسجيل الدخول، وكشط المحتوى، واختبار البطاقات عبر نماذج الدفع، واحتكار المخزون في مواقع الحجز والتجزئة. وتتصدى لها آليات تحديد المعدل والبصمة الرقمية والتحقق بالتحدي، وفي كثير من الأعمال يكون هذا هو المجال الذي يقدّم فيه WAF أوضح فائدة يومية. واقرنه بـ المصادقة متعددة العوامل على الحسابات التي تستهدفها تلك الهجمات.
هجمات حجب الخدمة على طبقة التطبيقات. سيل من الطلبات السليمة الصياغة يستهدف نقاط نهاية مكلفة مثل استعلامات البحث أو توليد التقارير. وهذه الهجمات تستنزف موارد الخادم لا عرض النطاق الترددي، ولذلك تمر مباشرة عبر وسائل الحماية من الهجمات الحجمية التي تقيس حجم الحركة وحده.
الترقيع الافتراضي. الترقيع الافتراضي (Virtual Patching) هو كتابة قاعدة في WAF تحجب استغلال ثغرة معروفة بعينها ريثما يُصلح الكود الأساسي. فعندما يُكشف عن ثغرة حرجة في إطار عمل أو تطبيق من طرف ثالث ويكون تحديث المورّد على بُعد أسابيع، تسد قاعدة موجهة هذه الثغرة خلال ساعات. وفي مؤسسات كثيرة تكفي هذه القدرة وحدها لتبرير الاستثمار في WAF، لا سيما حين تكون التطبيقات مقدمة من موردين لا مطورة داخليًا.
غير أن الترقيع الافتراضي تأجيل لا حل. فالإصلاح الحقيقي لا بد أن يُنشر، ما يجعل إدارة التحديثات المنضبطة النصف الآخر من هذه الأداة. وقاعدة WAF التي تتحول بصمت إلى إجراء دائم ليست إلا دَينًا تقنيًا يحمل لافتة أمنية.
سحابي أم جهاز مخصص أم على الخادم: أي نموذج نشر يناسبك؟
يقارن الجدول التالي بين نماذج النشر الثلاثة وفق المعايير التي تحسم الاختيار.
| المعيار | خدمة WAF سحابية | جهاز محلي أو افتراضي | وحدة على الخادم |
|---|---|---|---|
| مكان الفحص | شبكة الحافة لدى المزوّد | مركز بياناتك أو بيئتك السحابية | على خادم الويب نفسه |
| طريقة وصول الحركة إليه | توجيه DNS إلى المزوّد | توجيه الحركة عبر الجهاز | دون تغيير في التوجيه، يعمل داخل الخادم |
| إنهاء TLS | لدى المزوّد | تحت سيطرتك | على الخادم |
| إقامة البيانات | تعتمد على نقاط تواجد المزوّد | تحت سيطرتك بالكامل | تحت سيطرتك بالكامل |
| الحماية من هجمات DDoS الحجمية | مضمّنة عادةً | غير مضمّنة، وتتطلب خدمة سابقة في المسار | غير مضمّنة |
| جهد الإعداد | الأقل | مرتفع | متوسط |
| العبء التشغيلي | المزوّد يدير المنصة وأنت تضبط القواعد | أنت تدير المنصة والقواعد | أنت تديره لكل خادم على حدة |
| زمن الاستجابة الإضافي | طفيف، وكثيرًا ما يعوّضه التخزين المؤقت | ضئيل | لا يوجد |
| خطر التجاوز | مرتفع إذا أمكن الوصول إلى الخادم الأصلي عبر عنوان IP مباشر | منخفض | منخفض |
| نموذج التكلفة | اشتراك، غالبًا بحسب حجم الحركة | تكلفة رأسمالية إضافة إلى الترخيص والصيانة | منخفضة، وغالبًا مفتوح المصدر |
| الأنسب لـ | المواقع العامة والتجارة الإلكترونية والمستخدمين الموزعين | أعباء العمل الخاضعة للتنظيم ومتطلبات إقامة البيانات الصارمة | التطبيقات المنفردة والبيئات الأصغر |
الخلاصة الرئيسية
يُعد WAF السحابي الخيار العملي الافتراضي للمواقع العامة، لأنه يُنشر عبر تغيير في DNS، ويتضمن الحماية من هجمات حجب الخدمة الحجمية، ولا يحتاج إلى أجهزة. لكنه مشروط بأمرين يسهل إغفالهما: أن اتصال TLS الخاص بك يُنهى على بنية تحتية لطرف آخر، وأن الحماية لا تعمل إلا إذا تعذر الوصول إلى الخادم الأصلي مباشرة. أما الجهاز المحلي فهو الإجابة الصحيحة حين تشترط الأنظمة أو العقود فك تشفير الحركة داخل بيئتك أنت، وهو ما ينطبق في المملكة العربية السعودية على نسبة كبيرة من أعباء العمل المالية والحكومية.
كيف يقرر WAF ما يجب حجبه؟
تُستخدم ثلاثة نماذج للكشف، وتجمع بينها معظم بيئات التشغيل الفعلية.
نموذج الأمان السلبي. يحتفظ WAF بتواقيع لأنماط الهجمات المعروفة ويحجب كل ما يطابقها. وهو سريع النشر ويغطي الهجمات المفهومة جيدًا، لكنه لا يلتقط أسلوبًا لم يكتب له أحد توقيعًا بعد، وينتج إنذارات كاذبة كلما شابهت المدخلات المشروعة نمط هجوم.
نموذج الأمان الإيجابي. يحتفظ WAF بتعريف لشكل الطلب الصحيح لكل نقطة نهاية، بما في ذلك المعاملات المسموحة وأنواعها وأطوالها، ويرفض كل ما عدا ذلك. وهذا النموذج أقوى بكثير، ويتطلب جهدًا أكبر بكثير أيضًا، لأن النموذج يجب أن يُبنى خصيصًا للتطبيق ويُحدَّث كلما تغير التطبيق.
تسجيل نقاط الشذوذ. بدلًا من الحجب عند تطابق قاعدة واحدة، تضيف كل قاعدة مطابقة نقاطًا إلى رصيد الطلب، ويُحجب الطلب حين يتجاوز الرصيد حدًا معينًا. ويقلل ذلك الإنذارات الكاذبة الناتجة عن قاعدة واحدة مفرطة الاتساع، مع الاستمرار في التقاط الطلبات التي تطلق عدة قواعد في آن واحد.
وتُعد مجموعة قواعد OWASP Core Rule Set مجموعة القواعد المفتوحة الأوسع استخدامًا المبنية على تسجيل نقاط الشذوذ، وهي الأساس الذي تقوم عليه منتجات WAF كثيرة مفتوحة المصدر وتجارية. وتوفر مستويات تشدد (Paranoia Levels) من واحد إلى أربعة. المستوى الأول هو الافتراضي والأقل إنتاجًا للإنذارات الكاذبة، أما المستويات الأعلى فتكشف المزيد، بما في ذلك أشكال الهجوم المموهة وغير المألوفة، على حساب حجب قدر أكبر من الحركة المشروعة. ابدأ بالمستوى الأول، واضبطه حتى يصبح خاليًا من الإنذارات الكاذبة، ثم فكّر في رفع المستوى للتطبيقات الحساسة.
وتستحق واجهات API معالجة خاصة بها. فمعظم الحركة إلى التطبيقات الحديثة حركة API لا صفحات HTML للمتصفح، وقواعد التواقيع المكتوبة لعمليات إرسال النماذج تتعامل بشكل ضعيف مع حمولات JSON وGraphQL. وحيثما كانت واجهات API مهمة، ابحث عن حماية قائمة على المخطط تتحقق من الطلبات مقابل تعريف API منشور، إضافة إلى تحديد المعدل لكل نقطة نهاية.
كيف تنشر WAF دون تعطيل الموقع؟
انشره على مراحل، لأن WAF الذي يُفعَّل مباشرة في وضع الحجب بالقواعد الافتراضية سيعطّل الحركة المشروعة منذ اليوم الأول. وعادةً ما تكون الضحايا رفع الملفات، ومحررات النصوص المنسقة، واستعلامات البحث الطويلة، وحمولات JSON التي تحتوي على رموز خاصة، وأي نموذج يقبل نصًا حرًا.
وتبدو خطة الطرح الناجحة على النحو التالي:
- النشر في وضع الكشف. يفحص WAF الحركة ويسجلها دون أن يحجب شيئًا، ولا يوجد في هذه المرحلة أي خطر على التطبيق.
- التشغيل لمدة أسبوعين إلى أربعة أسابيع تغطي دورة عمل كاملة. احرص على أن تشمل معالجة نهاية الشهر وتشغيل التقارير وأي ذروة موسمية، حتى تظهر في السجلات الحركة غير المعتادة لكنها مشروعة.
- مراجعة ما كان سيُحجب. افصل الهجمات الحقيقية عن الإنذارات الكاذبة، وحدد القواعد التي تنطلق مع السلوك الطبيعي للتطبيق.
- ضبط الاستثناءات بدقة وتضييق. استثنِ قاعدة محددة لمعامل محدد في نقطة نهاية محددة، ولا تستثنِ أبدًا فئة قواعد كاملة على مستوى الموقع. فالاستثناءات الواسعة هي الطريقة التي يتوقف بها WAF عن العمل بصمت.
- الانتقال إلى وضع الحجب في التطبيق الأقل خطورة أولًا. راقب تذاكر الدعم ومعدلات الأخطاء عن كثب خلال الأسبوع الأول.
- التوسع إلى بقية التطبيقات، ثم التفكير في رفع مستوى التشدد للتطبيقات التي تعالج بيانات حساسة.
- إرسال سجلات WAF إلى منصة السجلات المركزية حتى تظهر الطلبات المحجوبة إلى جانب الأحداث الأمنية الأخرى بدلًا من بقائها في وحدة تحكم منفصلة لا يفتحها أحد.
وهناك التزامان تنظيميان يصنعان الفرق بين WAF مضبوط وآخر متساهل. الأول أن يتولى شخص ما مسؤولية قائمة الإنذارات الكاذبة ويملك صلاحية التصرف فيها. والثاني أن تتكرر دورة الضبط كلما تغير التطبيق، لأن حقلًا جديدًا في نموذج أو نقطة نهاية جديدة يعيدان المشكلات ذاتها التي عالجها الضبط الأول.
ما الذي لا يستطيع WAF فعله
WAF أداة قوية لكن لها حدود واضحة، وفهم هذه الحدود يمنع الاعتماد عليه في حماية لا يوفرها.
لا يستطيع إصلاح خلل التحكم في الوصول. إذا كان التطبيق يسمح لمستخدم مصادق عليه بطلب فاتورة عميل آخر بمجرد تغيير معرّف في الرابط، فإن الطلبين يبدوان مشروعين تمامًا في نظر WAF. فالتطبيق وحده يعرف من يحق له رؤية ماذا، ولهذا تظل ثغرات التحكم في الوصول من أكثر ثغرات الويب الخطيرة شيوعًا.
لا يغني عن التطوير الآمن. يرشّح WAF محاولات استغلال الثغرة، لكن الثغرة تبقى قائمة، وكل ما يصل إلى التطبيق عبر مسار آخر يظل يصل إليها.
لا يغني عن التحديثات. يمنحك الترقيع الافتراضي وقتًا، وأحيانًا وقتًا طويلًا، لكن القاعدة التي تحجب أسلوب استغلال معروفًا واحدًا لا تزيل الخلل الأساسي ولا تغطي الأساليب التي تُكتشف لاحقًا.
لا يرى إلا الحركة التي تمر عبره. الاتصالات الداخلية بين الخدمات، والوصول المباشر إلى قواعد البيانات، وواجهات الإدارة على منافذ منفصلة، وأي مسار يلتف حول الوكيل، كلها خارج نطاق رؤيته تمامًا.
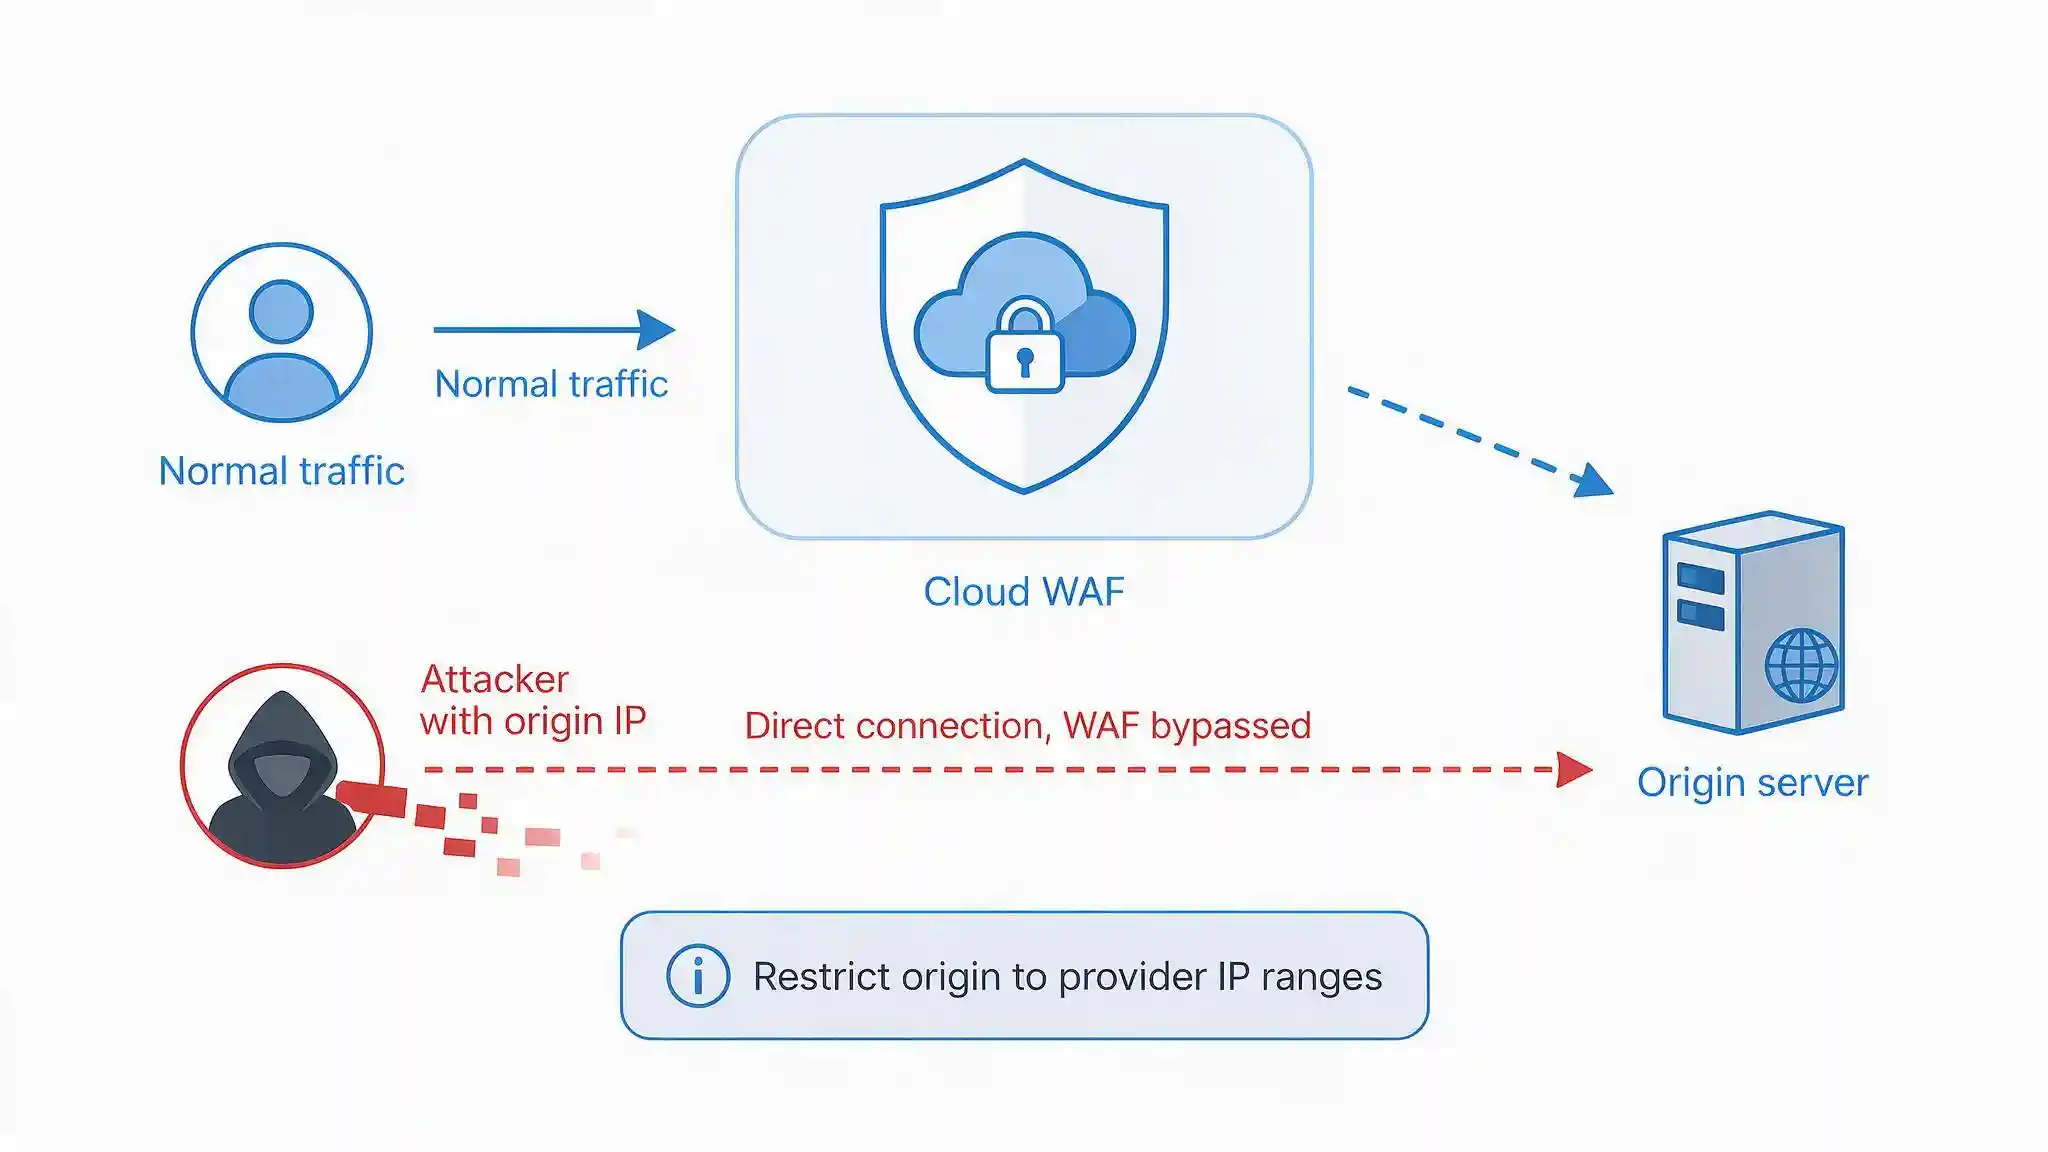
يمكن تجاوزه إذا كان الخادم الأصلي مكشوفًا. وهذا هو الإخفاق العملي الأكثر شيوعًا. ففي WAF السحابي يشير DNS إلى المزوّد، لكن الخادم الأصلي يحتفظ عادةً بعنوان IP عام. والمهاجم الذي يكتشف هذا العنوان، عبر سجلات شفافية الشهادات أو سجلات DNS التاريخية أو نطاق فرعي سيئ الإعداد، يتصل بالتطبيق مباشرة دون أن يرى WAF تلك الحركة أبدًا. قيّد جدار حماية الخادم الأصلي بحيث لا يقبل الاتصالات إلا من نطاقات العناوين المنشورة للمزوّد، أو اشترط اتصالًا مصادقًا مع الخادم الأصلي، ثم تحقق من ذلك بمحاولة الاتصال المباشر بنفسك.
ما الذي ينبغي أن تراعيه المؤسسات السعودية؟
ثلاثة عوامل تحدد اختيار WAF في المملكة العربية السعودية بما يتجاوز المقارنة التقنية المعتادة.
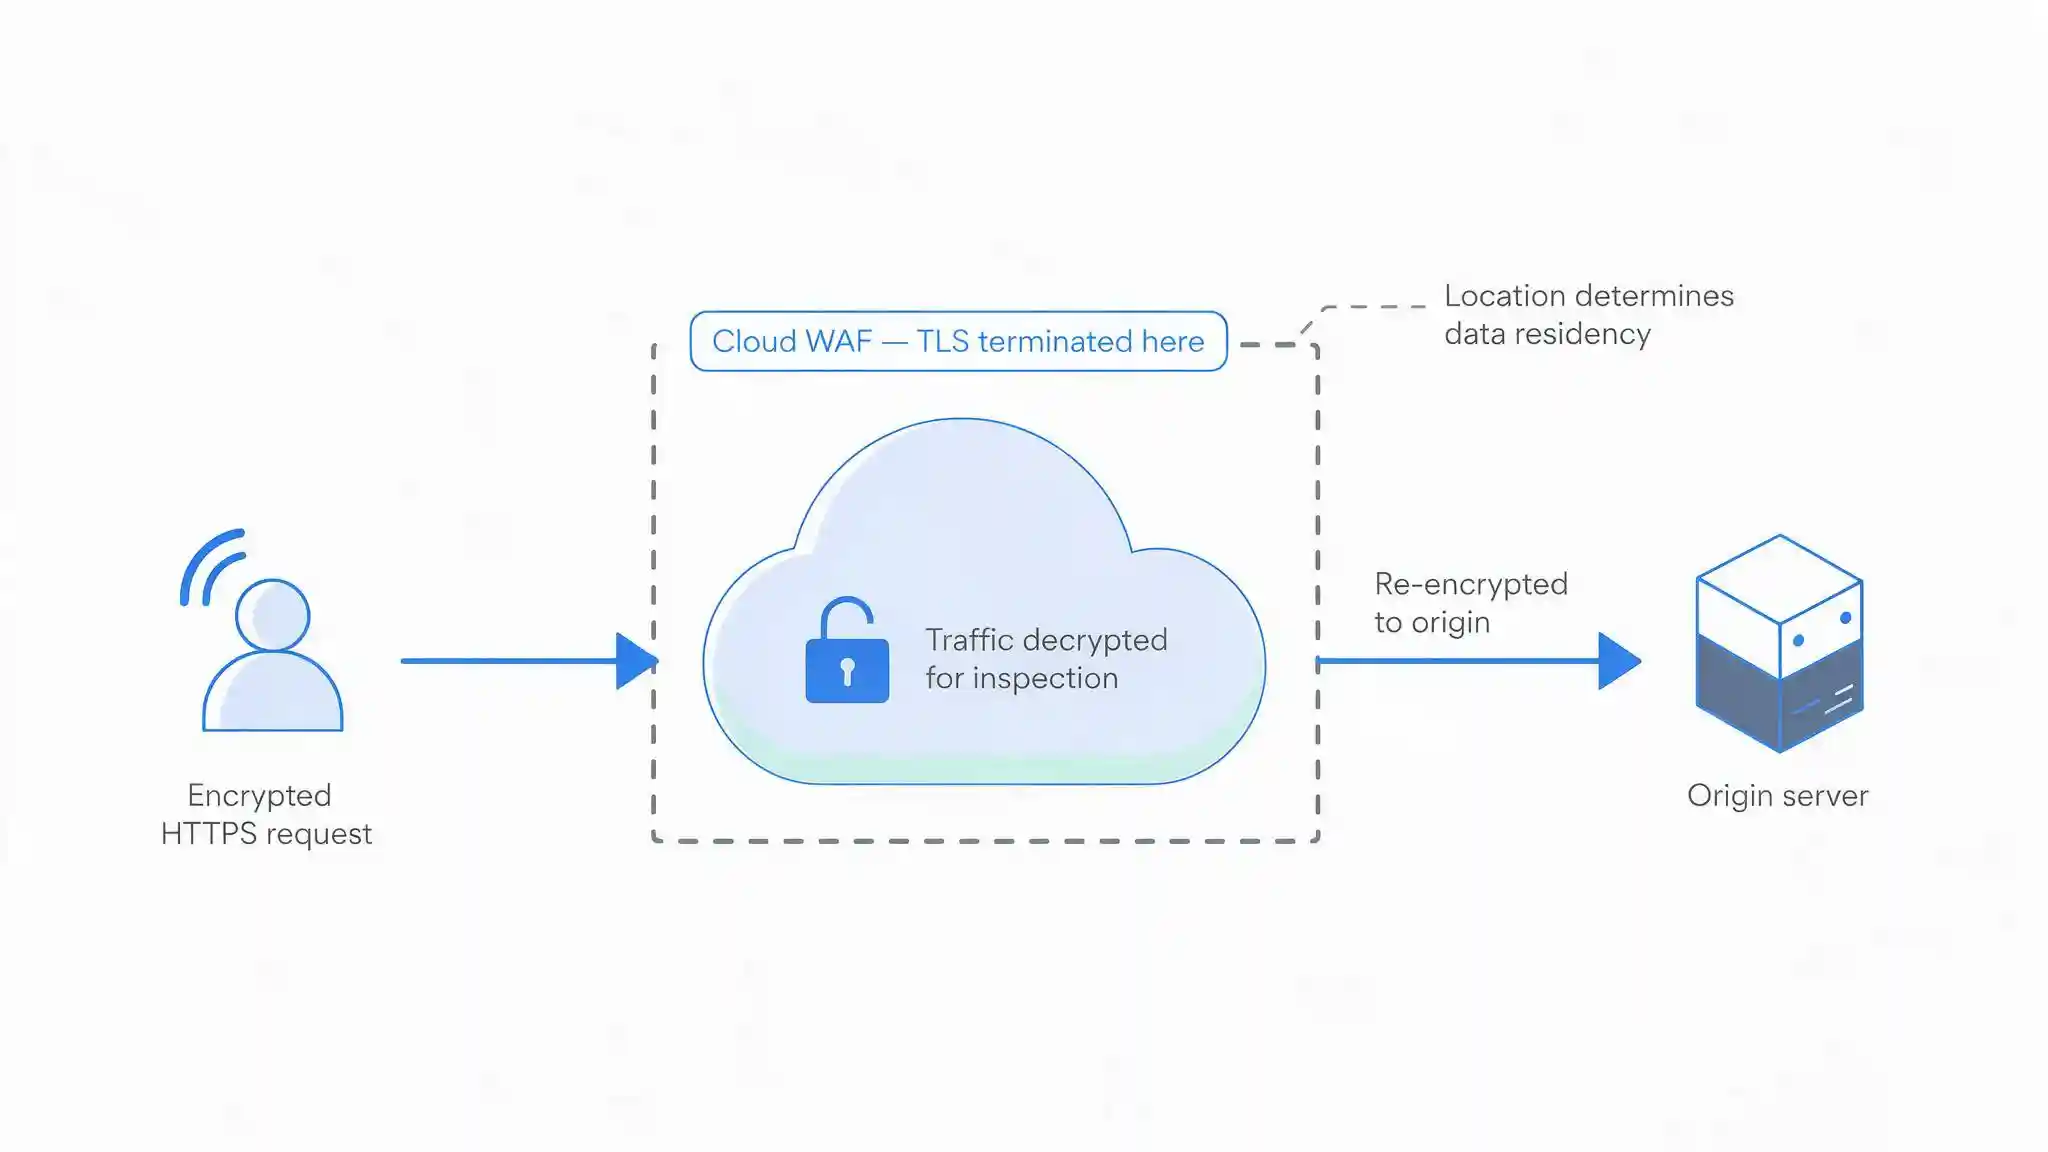
WAF السحابي يفك تشفير حركتك في مكان ما. لفحص HTTPS، لا بد أن يُنهي WAF اتصال TLS. ومع الخدمة السحابية يحدث فك التشفير على البنية التحتية للمزوّد، ما يعني أن بيانات تسجيل الدخول وأرقام الهوية الوطنية وأرقام IBAN والمعلومات الصحية وكل ما يُرسل عبر نماذجك يكون نصًا واضحًا على أنظمة طرف ثالث. وإذا كانت تلك الأنظمة خارج المملكة، فهذا نقل للبيانات الشخصية عبر الحدود بموجب نظام حماية البيانات الشخصية (PDPL) الذي تشرف عليه الهيئة السعودية للبيانات والذكاء الاصطناعي (سدايا)، ويجب معالجته قبل التوقيع لا أثناء التدقيق.
وهناك ثلاثة أسئلة يجب أن تكون جزءًا من عملية الشراء. في أي دول سيُنهى اتصال TLS وتُفحص الحركة؟ هل تتوفر نقطة تواجد داخل المملكة أو داخل المنطقة، وهل هي مضمونة تعاقديًا؟ ما الذي يُسجَّل من محتوى الطلبات، وأين تُخزن تلك السجلات، وإلى متى؟
الأطر التنظيمية تتناول حماية التطبيقات. تتناول الضوابط الأساسية للأمن السيبراني (ECC) الصادرة عن الهيئة الوطنية للأمن السيبراني حماية تطبيقات الويب والخدمات المتصلة بالإنترنت، كما أصدرت الهيئة ضوابط مستقلة للأمن السيبراني للحوسبة السحابية تغطي استخدام الجهات السعودية للخدمات السحابية. وتخضع المؤسسات المالية لمتطلبات إضافية ضمن إطار الأمن السيبراني للبنك المركزي السعودي (SAMA). وبالنسبة لأعباء العمل الخاضعة للتنظيم، كثيرًا ما تجعل هذه الأطر النشر داخل المملكة أو النشر المحلي الخيار الأبسط من ناحية الامتثال، حتى حين تكون الخدمة السحابية أفضل تقنيًا.
اختبر الضبط بمحتوى عربي حقيقي. التطبيقات التي تخدم المستخدمين في المملكة تستقبل نصوصًا عربية في حقول النماذج ومربعات البحث وحمولات API، وتصل هذه النصوص بترميز UTF-8 متعدد البايتات. وقد تُصنّف القواعد المكتوبة على افتراضات ASCII المدخلات العربية المشروعة على أنها مشبوهة، كما أن معالجة الترميز مصدر متكرر للإنذارات الكاذبة ولأساليب التهرب على حد سواء. أدرج محتوى عربيًا حقيقيًا، وحقولًا تمزج العربية بالإنجليزية، وأسماء ملفات عربية في فترة الاختبار بوضع الكشف بدلًا من اكتشاف المشكلة بعد الإطلاق.
وتوزّع Blue Edge، الموزع التقني ومقره الدمام في المملكة العربية السعودية، حلول NinjaOne لإدارة الأجهزة الطرفية والتحديثات وKnowBe4 للتدريب على التوعية الأمنية، اللذين يعالجان انضباط التحديثات والعنصر البشري على جانبي جدار حماية التطبيقات.
ما أكثر الأخطاء شيوعًا في WAF؟
ستة أخطاء تفسر معظم حالات نشر WAF التي لا تحمي شيئًا.
تفعيل وضع الحجب منذ اليوم الأول. تتعطل الحركة المشروعة، ويأتي الضغط فورًا، ويكون أسرع حل هو تعطيل القواعد بالجملة. ابدأ بوضع الكشف واضبط القواعد قبل الحجب.
ترك الخادم الأصلي قابلًا للوصول عبر عنوان IP مباشر. المهاجم الذي يعثر على عنوان الخادم الأصلي يتجاوز WAF السحابي بالكامل. قيّد الخادم الأصلي بنطاقات عناوين المزوّد واختبر ذلك.
الاستثناء الواسع بدلًا من الدقيق. تعطيل فئة قواعد كاملة لإصلاح نموذج واحد يترك ثغرة في كل نقاط النهاية. استثنِ القاعدة المحددة للمعامل المحدد.
عدم تكليف أحد بقائمة الإنذارات الكاذبة. من دون مسؤول يملك صلاحية الضبط، تتضخم القائمة حتى يجعل أحدهم WAF متساهلًا لإيقاف الشكاوى.
اعتبار الترقيع الافتراضي هو الحل. القواعد التي تحجب استغلالًا معروفًا إجراء مؤقت. وإذا لم يُنشر التحديث الأساسي أبدًا، تبقى الثغرة قائمة.
إغفال سجلات WAF في المراقبة المركزية. الطلبات المحجوبة معلومات استخباراتية عن التهديدات تكشف من يستهدفك. وحين تُترك في وحدة تحكم منفصلة، لا يرى أحد عمليات الاستطلاع التي تسبق المحاولات الجدية.
اضبطه، وإلا فكأنك لا تملكه
جدار حماية تطبيقات الويب من الأدوات الأمنية القليلة التي تتحدد فعاليتها بالكامل تقريبًا بعد الشراء. فاختيار المنتج أقل أهمية بكثير من أن يكون هناك شخص قضى ثلاثة أسابيع في وضع الكشف يفصل الهجمات الحقيقية عن الإنذارات الكاذبة، ومن أن يظل لدى هذا الشخص الوقت والصلاحية لتكرار ذلك عندما يتغير التطبيق.
اعمل بالترتيب. انشر في وضع الكشف. شغّله عبر دورة عمل كاملة تشمل المحتوى العربي ورفع الملفات. اضبط بدقة وتضييق. انتقل إلى الحجب في التطبيق الأقل خطورة أولًا. أغلق الخادم الأصلي حتى لا يمكن الالتفاف على WAF. وأرسل السجلات إلى مكان يطّلع عليه شخص فعلًا.
ثم احسم مسألة إقامة البيانات بصراحة. فإذا كانت نماذجك تجمع بيانات شخصية لأفراد في المملكة، فاعرف في أي دولة يُفك تشفيرها، وكن قادرًا على إثبات هذا القرار. فهذا حوار يخص عملية الشراء، وإجراؤه قبل التوقيع أقل تكلفة بكثير من إجرائه أثناء التدقيق.
الأسئلة الشائعة
-
ما الفرق بين جدار حماية تطبيقات الويب (WAF) وجدار حماية الشبكة؟
يصفّي جدار حماية الشبكة الحركة بحسب العنوان والمنفذ والبروتوكول، فيستطيع تحديد ما إذا كان الاتصال بخادم الويب مسموحًا لكنه لا يرى محتوى الطلب، بينما يحلل جدار حماية تطبيقات الويب طلب HTTP نفسه، بما فيه الرابط ونص الاستعلام والترويسات وملفات تعريف الارتباط والمتن، ويقيّم هذا المحتوى وفق قواعده. والهجمات على تطبيقات الويب العامة تأتي عبر منافذ يجب أن تبقى مفتوحة، لذا لا يستطيع تصفيتها إلا WAF.
-
ما الترقيع الافتراضي (Virtual Patching)؟
الترقيع الافتراضي هو كتابة قاعدة في WAF تمنع استغلال ثغرة معروفة محددة ريثما تُصلح الشيفرة الأساسية، فعند الإفصاح عن ثغرة حرجة وبقاء تحديث المورد على بعد أسابيع، تستطيع قاعدة موجهة سد الانكشاف خلال ساعات. وهو إجراء مؤقت لا حل نهائي، لأن الثغرة لا تزال موجودة وقد لا تغطي القاعدة أساليب تُكتشف لاحقًا، فيظل التحديث الفعلي ضروريًا.
-
لماذا يحجب WAF حركة مشروعة؟
لأن القواعد الافتراضية مكتوبة لتطبيق عام لا لتطبيقك. فرفع الملفات ومحررات النصوص الغنية واستعلامات البحث الطويلة وحمولات JSON التي تحتوي رموزًا خاصة كثيرًا ما تشبه أنماط الهجوم. ولهذا يجب تشغيل WAF في وضع الاكتشاف لمدة أسبوعين إلى أربعة أسابيع قبل الحجب، حتى يمكن تحديد الإنذارات الكاذبة واستثناؤها بدقة، قاعدة بقاعدة ومعاملًا بمعامل، بدلًا من تعطيل فئات كاملة.
-
هل يستطيع المهاجمون تجاوز WAF السحابي؟
نعم، إذا ظل الخادم الأصلي قابلًا للوصول مباشرة عبر عنوان IP. فمع WAF السحابي يشير DNS إلى المزود، لكن الخادم الأصلي يحتفظ عادةً بعنوان عام يمكن العثور عليه عبر سجلات شفافية الشهادات أو سجلات DNS التاريخية أو نطاق فرعي سيئ الإعداد. لذا قيّد جدار حماية الخادم الأصلي ليقبل الاتصالات من نطاقات العناوين المنشورة للمزود فقط، أو اشترط اتصالًا مصادقًا بالخادم الأصلي، وتحقق من ذلك بمحاولة اتصال مباشر.
-
أين تُفك تشفير حركتي مع WAF السحابي؟
على البنية التحتية للمزود، لأن WAF يجب أن ينهي TLS لفحص حركة HTTPS، أي أن أي شيء يُرسل عبر نماذجك يوجد كنص واضح على أنظمته، بما فيه بيانات الدخول وأرقام الهوية. وإذا كانت هذه الأنظمة خارج المملكة، فهذا نقل للبيانات الشخصية عبر الحدود وفق نظام حماية البيانات الشخصية. لذا أكد مواقع الفحص تعاقديًا واسأل عن توفر نقطة وجود داخل المملكة.
هل تراجع أمن تطبيقاتك؟
تعمل Blue Edge مع المؤسسات في جميع أنحاء المملكة العربية السعودية في مجالات إدارة الأجهزة الطرفية وإدارة التحديثات والتوعية الأمنية.
اتصل على +٩٦٦ ٥٣ ٩٨٥٥ ١٨٨ أو تواصل مع فريقنا لمناقشة متطلباتك.
NinjaOne في المملكة العربية السعوديةعن بلو إيدج
شركة بلو إيدج موزع تقني ذو قيمة مضافة مقره الدمام بالمملكة العربية السعودية، يوفر الشاشات التفاعلية وأنظمة المباني الذكية والبنية التحتية للشبكات وبرمجيات أمن المعلومات للشركات والمشاريع السكنية في أنحاء المملكة، مع خدمات التركيب والدعم الفني.
اعرف المزيد عن بلو إيدج →نُشر في ٧ سبتمبر ٢٠٢٦ • آخر تحديث ٣ أكتوبر ٢٠٢٦ • تتم مراجعة هذه المقالة عند تغير المعايير أو الأنظمة أو إرشادات المنتجات.


