سلة التسوق


- المقالات
- الأمن السيبراني
- إدارة الأسرار: توقف عن تضمين بيانات الاعتماد في الشيفرة
إدارة الأسرار: توقف عن تضمين بيانات الاعتماد في الشيفرة
لماذا لا يكفي حذف السر من Git، وأين يجب حفظ بيانات الاعتماد، وسؤال موقع استضافة الخزنة الذي يجب أن تجيب عنه المنشآت السعودية.
بقلم فريق بلو إيدج | نُشر في ٨ سبتمبر ٢٠٢٦ | حُدّث في ٣ أكتوبر ٢٠٢٦ | مدة القراءة: ١٢ دقيقة
إجابة سريعة
إدارة الأسرار هي ممارسة تخزين بيانات الاعتماد وتوزيعها وتدويرها وتدقيقها مركزيًا، بحيث لا تظهر أبدًا في الشيفرة المصدرية أو ملفات الإعدادات أو الرسائل. والقاعدة الحاسمة بعد أي تسريب أن حذف السر من المستودع لا يزيله فعليًا، لأنه يبقى في سجل Git وفي كل نسخة مستنسخة موجودة. لذا يجب تدوير بيانات الاعتماد، لا الاكتفاء بحذفها.
يلاحظ أحدهم مفتاح API موجودًا في ملف إعدادات، فيحذف السطر، ويكتب رسالة إيداع تقول "حذف المفتاح المضمَّن في الشيفرة"، ثم يدفع التعديل ويعدّ المشكلة محلولة.
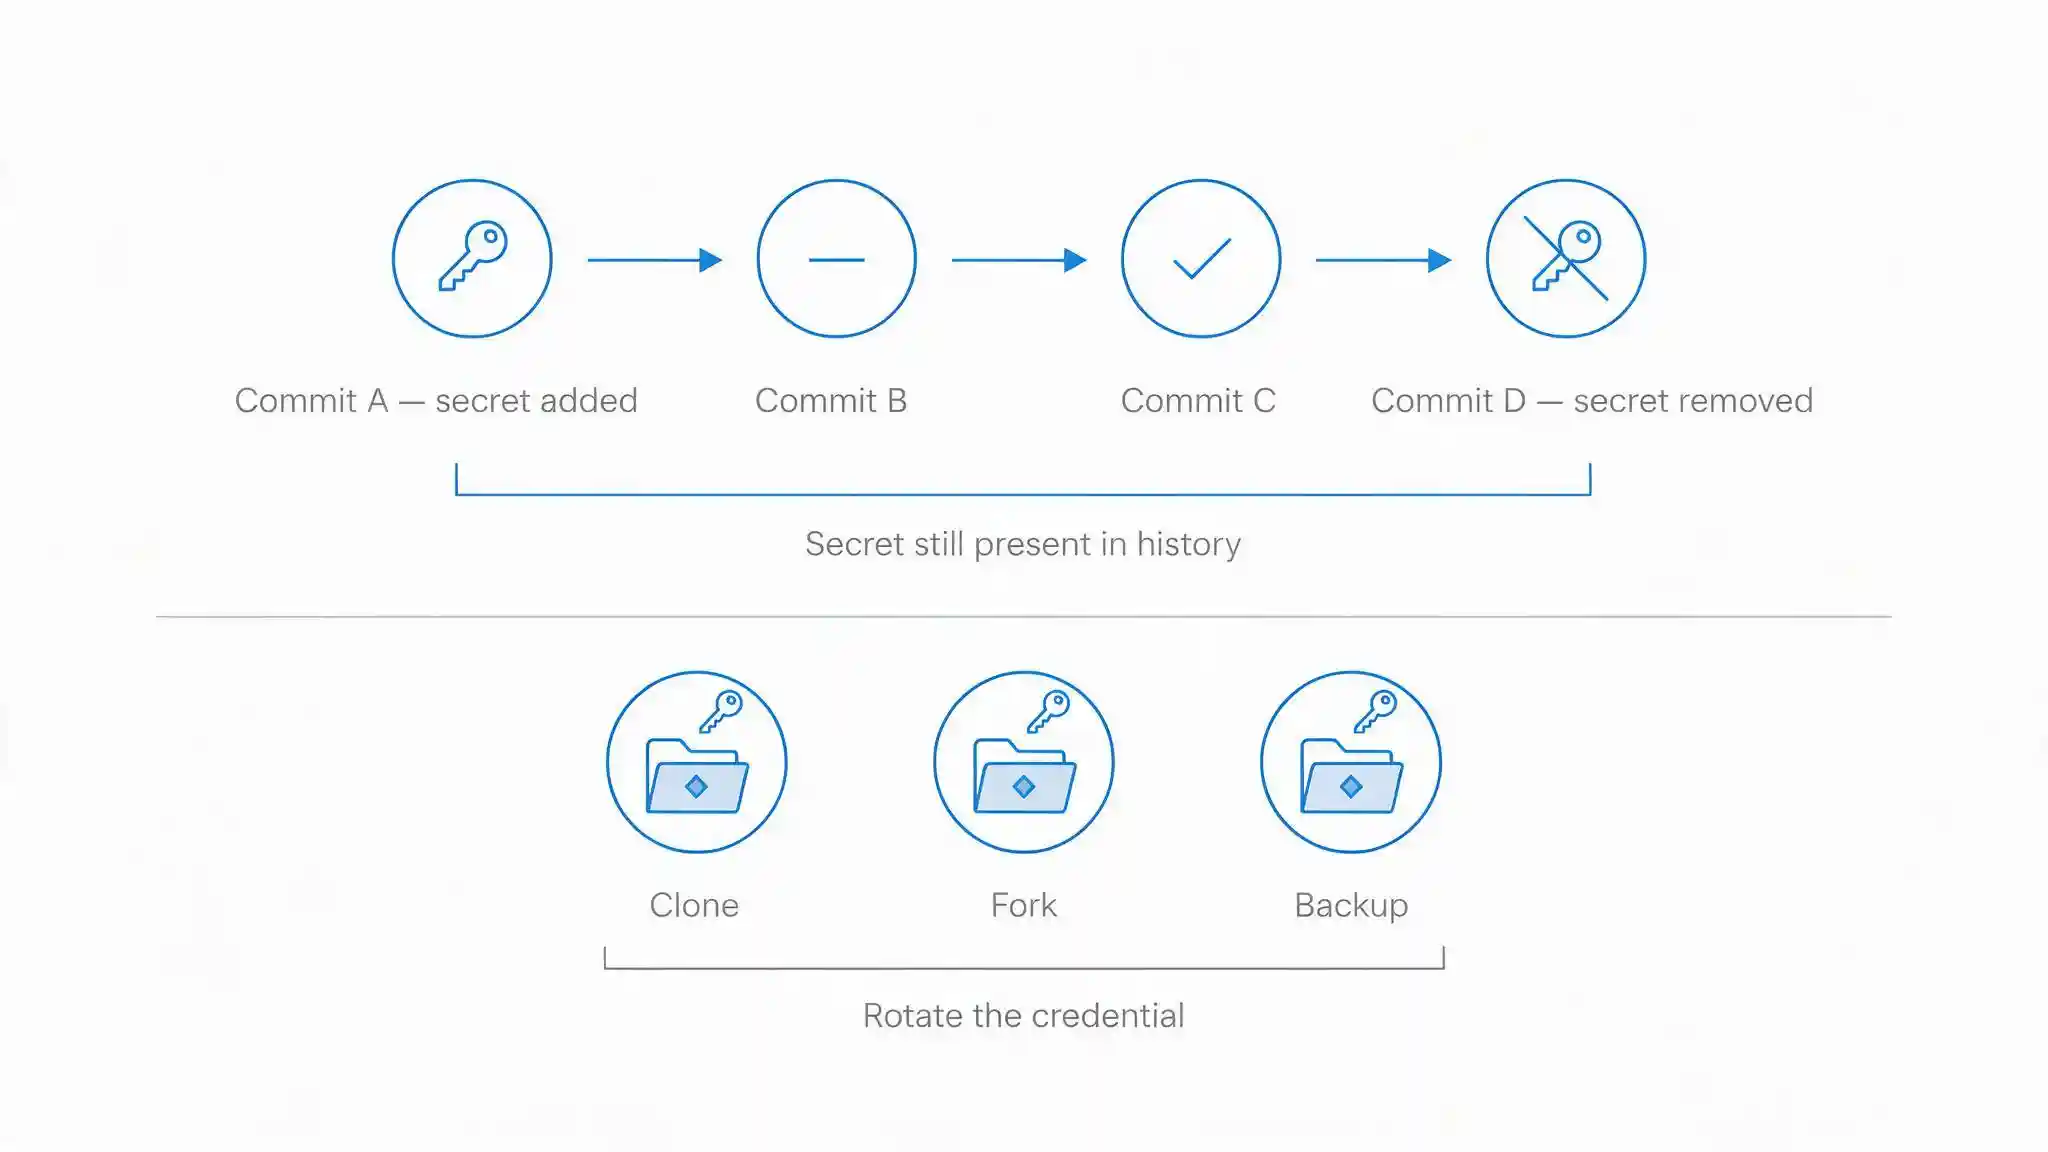
لكنها ليست محلولة. فالمفتاح لا يزال في سجل المستودع، ولا يزال في كل نسخة استنسخها أي شخص في أي وقت، ولا يزال صالحًا. بل إن الإيداع الذي حذفه يصبح لافتة ترشد إلى الإيداع السابق الذي ينبغي البحث فيه بالضبط.
يتناول هذا الدليل ما يُعدّ سرًا فعلًا، ولماذا يُعد تضمين بيانات الاعتماد في الشيفرة أسوأ مما يبدو، وأين ينبغي أن تُحفظ بدلًا من ذلك، ومشكلة التهيئة الأولى التي تواجهها كل خزنة أسرار، وما الذي يجب فعله وبأي ترتيب عند حدوث تسريب، إضافة إلى مسائل موقع الاستضافة والمقاولين التي تحتاج المنشآت في المملكة العربية السعودية إلى حسمها.
ما إدارة الأسرار وما الذي يُعد سرًا؟
إدارة الأسرار هي ممارسة تخزين بيانات الاعتماد وتوزيعها وتدويرها وتدقيقها عبر نظام مركزي، بحيث تسترجعها التطبيقات وقت التشغيل بدلًا من حملها داخل الشيفرة أو الإعدادات.
السر هو أي شيء يمنح صلاحية الوصول إلى نظام ما. وتقلل المنشآت باستمرار من تقدير عدد الأسرار التي تملكها:
- كلمات مرور قواعد البيانات وسلاسل الاتصال
- مفاتيح API ورموز الوصول الخاصة بمزودي خدمات الدفع وخدمات المراسلة ومنصات الخرائط وواجهات API الداخلية
- مفاتيح الوصول السحابية وبيانات اعتماد حسابات الخدمة
- مفاتيح SSH الخاصة والمفاتيح الخاصة لشهادات TLS
- مفاتيح التشفير التي تحمي البيانات المخزنة
- أسرار توقيع Webhook ورموز المصادقة بين الخدمات
- بيانات اعتماد التكامل مع الجهات الخارجية لمنصات ERP وCRM والمحاسبة
العدد مهم، لأن إدارة الأسرار تخفق في الأسرار التي لم يحصرها أحد. فكلمة مرور قاعدة بيانات الإنتاج المحفوظة في خزنة تكون محمية، أما كلمة المرور نفسها في ملف إعدادات محلي لدى أحد المطورين، أو في دليل تشغيل، أو في نص برمجي للنسخ الاحتياطي، أو في محادثة، فليست كذلك.
الهدف ليس مجرد تشفير الأسرار، بل جعلها قابلة للاسترجاع والإلغاء والتدقيق، بحيث يكفي إجراء واحد لإلغاء الوصول في كل مكان بدلًا من إطلاق عملية بحث عبر الأنظمة.
لماذا يُعد تضمين بيانات الاعتماد في الشيفرة أسوأ مما يبدو؟
يؤدي تضمين بيانات الاعتماد في الشيفرة إلى إنشاء نسخ منها في أماكن لا تخطر على بال معظم الفرق، ولكل نسخة عمر مختلف.
سجل Git دائم. حذف السر في إيداع لاحق لا يزيله من المستودع، فالإيداع الأصلي لا يزال يحتويه، ويمكن لأي شخص يملك المستودع استرجاعه. وإعادة كتابة السجل تزيله من الفرع الرئيسي، لكن كل نسخة مستنسخة أو متفرعة أو مرآة أو نسخة احتياطية موجودة لا تزال تحتفظ بالأصل. إعادة كتابة السجل خطوة تستحق التنفيذ، لكنها لا تكفي وحدها أبدًا.
الانكشاف العلني يُستغل بسرعة. تراقب الماسحات الآلية منصات استضافة الشيفرة العامة باستمرار، وكثيرًا ما يُساء استخدام بيانات الاعتماد السحابية المدفوعة إلى مستودع عام في غضون دقائق. فالفترة الفاصلة بين دفع عرضي واختراق حساب سحابي لا تُقاس بالأيام.
صور الحاويات تحتفظ بالملفات المحذوفة. تُبنى الصورة على طبقات، وتُحفظ كل طبقة منها. فالسر الذي نُسخ في إحدى خطوات البناء وحُذف في خطوة لاحقة يظل قابلًا للاسترجاع من الطبقة السابقة، كما أن وسائط البناء تظهر في سجل الصورة. وحذف ملف داخل Dockerfile لا يزيله من الصورة.
مسارات CI/CD تطبع المتغيرات. كثيرًا ما تطبع سجلات البناء متغيرات البيئة أثناء تصحيح الأخطاء، وغالبًا ما تكون هذه السجلات متاحة للاطلاع على نطاق أوسع من المستودع المصدري الذي نتجت عنه.
ملفات الإعدادات تنتقل. تُنسخ الملفات التي تحتوي على بيانات الاعتماد إلى النسخ الاحتياطية، وتُزامن مع المجلدات المشتركة، وتُرفق بتذاكر الدعم، وتُعاد إرسالها في الرسائل. وكل نسخة منها تقع خارج جميع الضوابط التي كانت تخضع لها النسخة الأصلية.
الأسرار المضمَّنة في الشيفرة لا تُدوَّر أبدًا. وهذه هي المشكلة المتفاقمة. فتدوير بيانات اعتماد مضمَّنة في الشيفرة يتطلب تعديلًا في الشيفرة ومراجعة وبناءً ونشرًا، لذا لا يحدث. وبيانات الاعتماد التي لا يمكن تدويرها بتكلفة منخفضة تبقى صالحة لسنوات، حتى بعد مغادرة الأشخاص الذين كانوا يعرفونها للمنشأة.
أين ينبغي أن تُحفظ الأسرار فعلًا؟
يعرض الجدول التالي سلّم النضج، بدءًا من الممارسة التي يجب التخلص منها وصولًا إلى الوضع الذي يستحق السعي إليه.
| المعيار | مضمَّنة في الشيفرة | متغيرات البيئة وملفات الإعدادات | مدير أسرار مركزي | هوية أعباء العمل |
|---|---|---|---|---|
| مكان حفظ السر | المستودع المصدري | بيئة الخادم أو إعدادات النشر | مخزن مركزي مشفّر | لا مكان، فعبء العمل يثبت هويته بنفسه |
| من يمكنه رؤيته | كل من لديه وصول إلى المستودع حاليًا أو سابقًا | كل من لديه وصول إلى الخادم أو مسار النشر | الهويات الممنوحة صلاحية الوصول فقط | لا توجد بيانات اعتماد دائمة أصلًا |
| سجل التدقيق | لا يوجد | لا يوجد | كامل، مع تسجيل كل عملية استرجاع | كامل، عبر مزود الهوية |
| التدوير | يتطلب تعديل الشيفرة وإعادة النشر | يتطلب تعديل الإعدادات وإعادة التشغيل | آلي، وغالبًا دون إعادة نشر | تلقائي، فالرموز قصيرة العمر |
| نطاق الضرر عند التسريب | شامل وغير محدد المدة | واسع، ويبقى صالحًا حتى يلاحظه أحد | محدود، ويمكن إلغاؤه فورًا | ضئيل، فالرموز تنتهي خلال دقائق |
| جهد التبني | لا شيء، فهو الإخفاق الافتراضي | منخفض | متوسط | متوسط إلى مرتفع، بحسب البيئة السحابية |
| الأنسب لـ | لا شيء | خطوة انتقالية فقط | أي منشأة لديها أنظمة إنتاج | أعباء العمل السحابية والمعتمدة على الحاويات |
الخلاصة الرئيسية
تمثل متغيرات البيئة تحسنًا مقارنة بتضمين بيانات الاعتماد في الشيفرة، لكنها ليست حلًا، لأنها تتسرب إلى السجلات وملفات تفريغ الأعطال وقوائم العمليات، ولا يزال تدويرها مستحيلًا دون عملية نشر. ويُعد مدير الأسرار المركزي الهدف العملي لمعظم المنشآت، إذ يوفر الإلغاء والتدقيق والتدوير الآلي في مكان واحد. أما هوية أعباء العمل فهي أقوى وضع متاح، لأن عبء العمل الذي يصادق بهويته الخاصة ويتلقى رموزًا قصيرة العمر لا يملك أصلًا بيانات اعتماد طويلة الأمد يمكن تسريبها.
ثمة قدرتان تستحقان الفهم قبل اختيار أي منصة.
الأسرار الديناميكية هي بيانات اعتماد تُنشأ عند الطلب بعمر قصير، ثم تُلغى تلقائيًا. فبدلًا من الاحتفاظ بكلمة مرور دائمة لقاعدة البيانات، يطلب التطبيق كلمة مرور عند بدء تشغيله، فتنشئ الخزنة مستخدمًا حقيقيًا في قاعدة البيانات صالحًا لمدة محددة. وبيانات الاعتماد الديناميكية التي تتسرب تنتهي صلاحيتها من تلقاء نفسها، ما يحوّل عواقب التسريب من حادث أمني إلى مجرد إزعاج.
خدمات إدارة المفاتيح تتعامل مع مفاتيح التشفير بطريقة مختلفة عن الأسرار الأخرى. فبدلًا من تسليم المفتاح للتطبيق، تتولى الخدمة نفسها عملية التشفير أو فك التشفير، بحيث لا يغادر المفتاح الوحدة المحمية أبدًا. ومكان مفاتيح التشفير التي تحمي البيانات الشخصية المخزنة هو هذه الخدمات، لا مخزن أسرار عام الأغراض.
ما مشكلة السر الأول (Secret Zero)؟
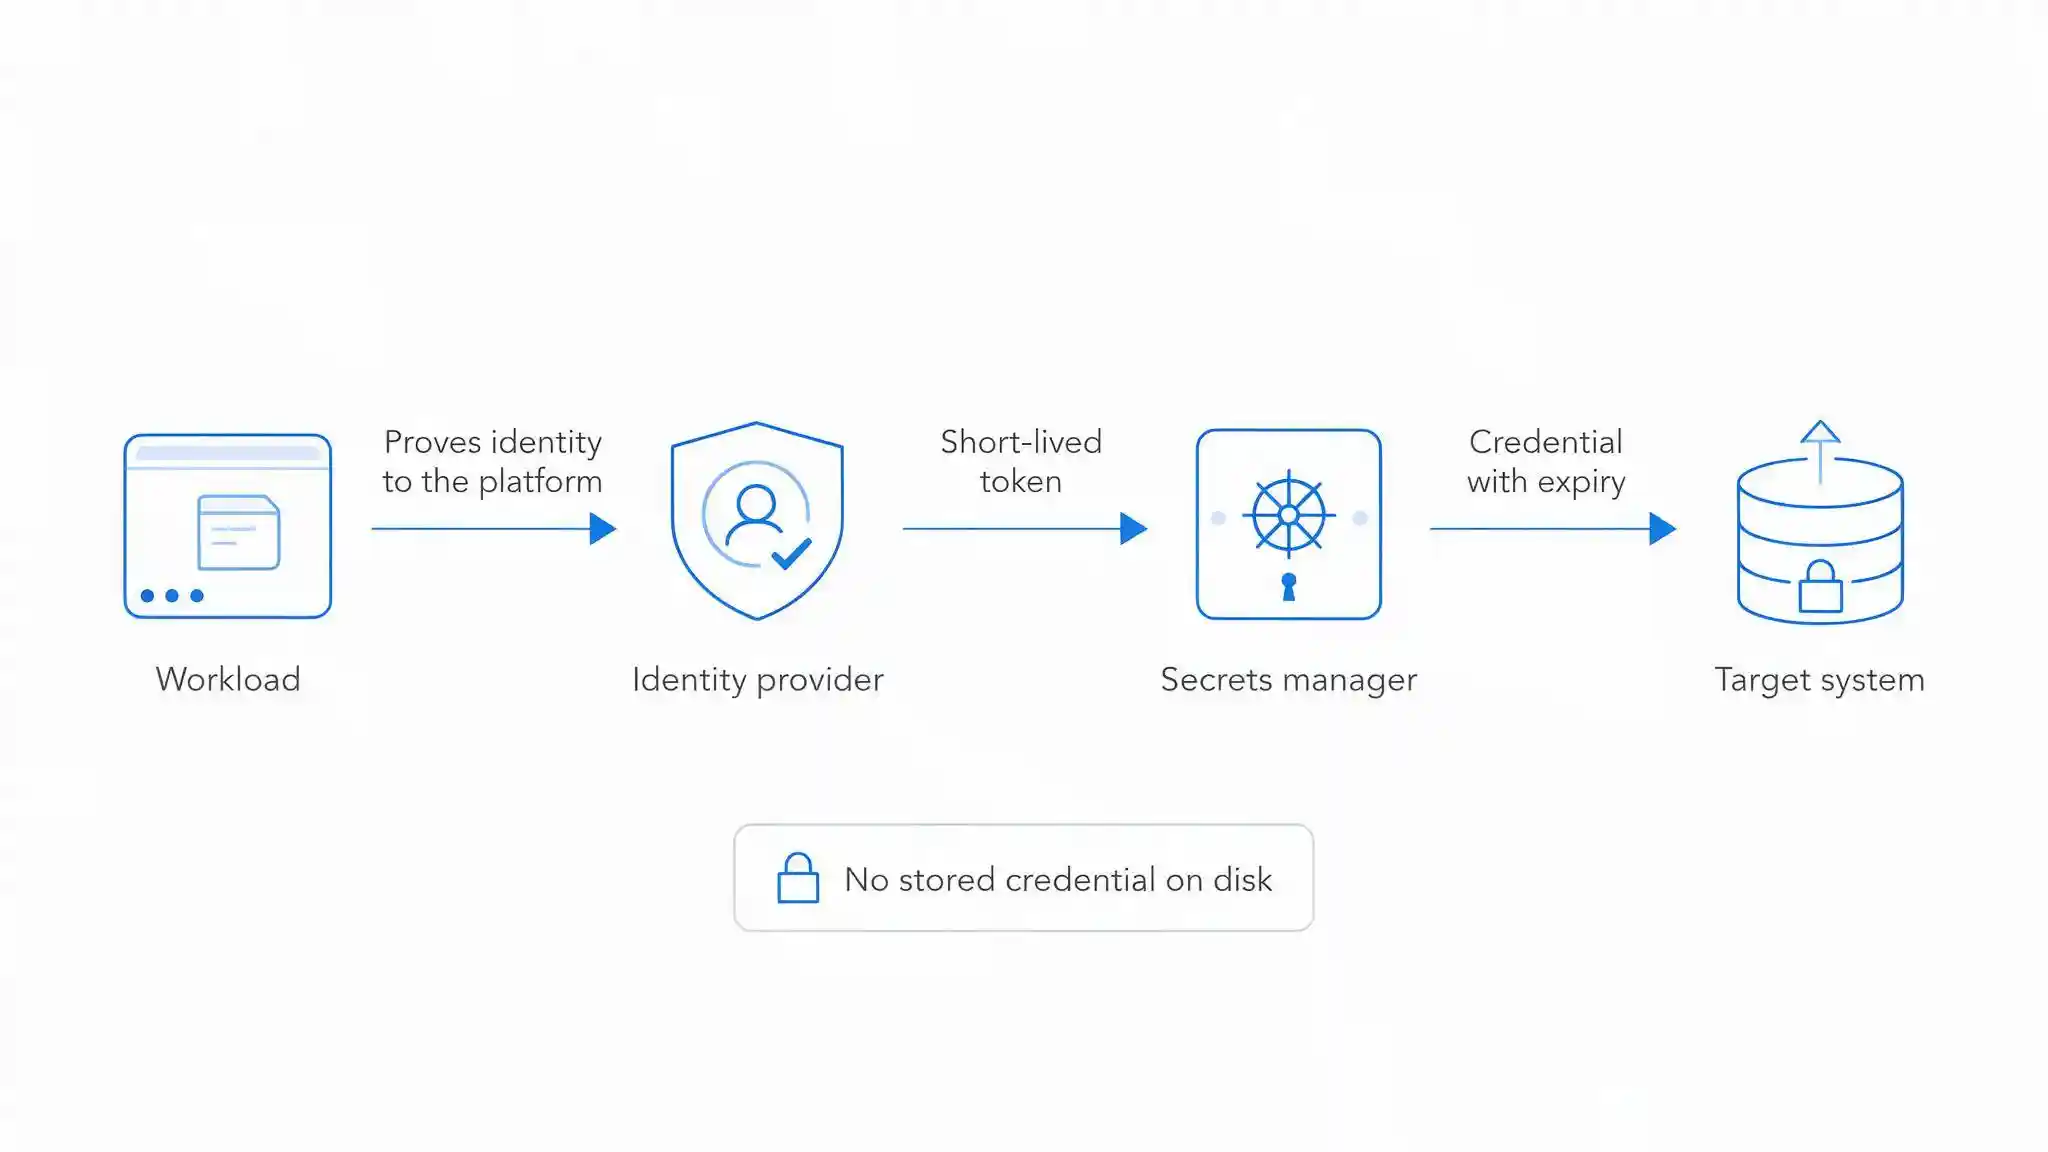
مشكلة السر الأول هي مسألة كيفية مصادقة التطبيق على مدير الأسرار في المقام الأول. فنقل جميع بيانات الاعتماد إلى خزنة لا يلغي بيانات الاعتماد، لأن التطبيق لا يزال يحتاج إلى شيء يثبت هويته أمام الخزنة، وهذا الشيء هو في حد ذاته سر.
وتجاهل وجود هذه المشكلة هو ما يجعل المنشآت تنتهي برمز خزنة مضمَّن في شيفرة التطبيق نفسه الذي كان يحتوي سابقًا على كلمة مرور قاعدة بيانات مضمَّنة. صحيح أن الانكشاف تقلّص إلى بيانات اعتماد واحدة، وهذا تقدم حقيقي، لكنه لم يختفِ.
ثلاثة أساليب تحل هذه المشكلة بشكل صحيح:
هوية المنصة. في البيئة السحابية، يصادق عبء العمل باستخدام هوية تضمنها المنصة، مثل دور المثيل أو حساب خدمة الحاوية. وتُصدر المنصة رمزًا قصير العمر يستبدله التطبيق بأسراره، فلا توجد أي بيانات اعتماد ثابتة على القرص. وهذا هو الحل الأنظف، وهو سبب وجود هوية أعباء العمل في أعلى السلّم.
الإثبات المدعوم بالأجهزة. يثبت الجهاز هويته باستخدام وحدة أمان الأجهزة (HSM) أو وحدة النظام الأساسي الموثوق (TPM)، بحيث ترتبط بيانات الاعتماد بعتاد مادي بدلًا من ملف يمكن نسخه.
رموز التهيئة قصيرة العمر. يُحقن رمز أحادي الاستخدام أو صالح لفترة وجيزة وقت النشر، ويُستبدل فورًا بجلسة أطول عمرًا. وهذا الأسلوب يقلص النافذة الزمنية بدلًا من إغلاقها، ويناسب البيئات التي لا تتوفر فيها هوية المنصة.
بالنسبة للأنظمة المحلية التي تفتقر إلى هوية المنصة، يكون الإثبات المدعوم بالأجهزة أو عملية تهيئة محكمة النطاق هو الحل الواقعي. والمهم أن تكون بيانات الاعتماد المتبقية قصيرة العمر، ومحدودة النطاق، وقابلة للتدقيق والتدوير، بدلًا من رمز دائم مستقر في ملف إعدادات.
كيف تكتشف الأسرار المسرّبة وتعالجها؟
اكتشاف الأسرار والاستجابة للتسريب تخصصان مختلفان، وللاستجابة ترتيب تعكسه معظم الفرق.
يعمل الاكتشاف عند ثلاث نقاط:
- خطافات ما قبل الإيداع (Pre-commit hooks) على أجهزة المطورين تلتقط السر قبل دخوله السجل أصلًا. وهذا أقل الأماكن تكلفة لإيقافه بفارق كبير، لأنه لا يتطلب أي تنظيف لاحق.
- حماية الدفع وفحص المستودعات على منصة استضافة الشيفرة تلتقط ما يصل إلى الخادم، ويمكنها حظر عملية الدفع كليًا.
- الفحص التاريخي للمستودعات الحالية يكشف ما هو موجود فيها بالفعل. نفّذه مرة واحدة على جميع المستودعات، بما فيها المؤرشفة، لأن بيانات الاعتماد في المشاريع القديمة كثيرًا ما تكون لا تزال صالحة في بيئة الإنتاج.
ينتج عن الفحص نتائج إيجابية كاذبة، خاصة في بيانات الاختبار والقيم التوضيحية. اضبط الأنماط بدلًا من تعطيل الفحص، تمامًا كما تفعل مع أي ضابط اكتشاف آخر.
عند تسريب سر، اعمل بهذا الترتيب:
- دوّر بيانات الاعتماد فورًا. أصدر بيانات جديدة وحدّث الأنظمة التي تستخدمها. هذه الخطوة أولًا لأنها الوحيدة التي تُنهي الانكشاف فعليًا.
- ألغِ بيانات الاعتماد القديمة صراحةً. إنشاء بديل لا يُبطل الأصل، فتأكد من أن القديمة لم تعد صالحة.
- راجع سجلات الوصول. ابحث عن أي استخدام لبيانات الاعتماد تلك من عناوين غير متوقعة أو في أوقات غير متوقعة، بحيث تغطي الفترة الكاملة منذ انكشافها لأول مرة. وتعامل مع أي إساءة استخدام مؤكدة بوصفها مسألة استجابة لاختراق البيانات.
- ثم نظّف السجل. أعد كتابة المستودع وافرض التحديث، واطلب من كل من يملك نسخة مستنسخة إعادة استنساخها.
- عالج السبب الجذري. انقل بيانات الاعتماد إلى الخزنة وأضف ضابط الاكتشاف الذي كان سيلتقطها.
تنظيف السجل قبل التدوير هو الخطأ الشائع، فهو يستهلك ساعات بينما تبقى بيانات اعتماد فعّالة صالحة، ويخلق انطباعًا خاطئًا بأن المشكلة عولجت وهي لم تُعالج.
ينبغي أتمتة التدوير نفسه حيثما أمكن. والنمط الذي يتجنب التوقف يعتمد على بيانات اعتماد صالحتين تُستخدمان بالتناوب: تُنشأ الثانية وتُوضع في الخدمة بينما لا تزال الأولى تعمل، ثم تُلغى الأولى. أما تدوير بيانات اعتماد واحدة في مكانها فيسبب انقطاعًا بين التغيير وإعادة النشر، وهذا تحديدًا سبب تأجيل التدوير اليدوي إلى أجل غير مسمى.
ما الذي يجب أن تراعيه المنشآت السعودية؟
ثلاثة عوامل تنطبق تحديدًا على المنشآت العاملة في المملكة.
مكان استضافة الخزنة مسألة تنظيمية. يحتفظ مدير الأسرار ببيانات الاعتماد ومفاتيح التشفير التي تحمي أنظمتك، وبالتبعية البيانات الشخصية. فإذا كانت تلك المنصة خدمة سحابية مستضافة خارج المملكة العربية السعودية، فإن ما يحمي البيانات الشخصية السعودية يقع تحت ولاية قضائية أخرى. وبموجب نظام حماية البيانات الشخصية (PDPL) الذي تشرف عليه الهيئة السعودية للبيانات والذكاء الاصطناعي، يندرج ذلك ضمن النقاش نفسه الخاص بأي ترتيب عابر للحدود. وتتناول الضوابط الأساسية للأمن السيبراني (ECC) الصادرة عن الهيئة الوطنية للأمن السيبراني التشفيرَ وإدارة الهويات والصلاحيات، كما أصدرت الهيئة ضوابط مستقلة للأمن السيبراني للحوسبة السحابية تغطي استخدام الخدمات السحابية. وتتحمل المؤسسات المالية المتطلبات الإضافية الواردة في الإطار التنظيمي للأمن السيبراني الصادر عن ساما. وبالنسبة لأعباء العمل الخاضعة للتنظيم، كثيرًا ما يكون النشر داخل المملكة أو الاستضافة الذاتية هو الوضع الأبسط من ناحية الامتثال.
بيانات اعتماد المقاولين تعيش أطول من العقود. يعتمد تنفيذ مشاريع تقنية المعلومات في المملكة اعتمادًا كبيرًا على مكاملي الأنظمة والمقاولين المتخصصين، وتحصل فرق المشاريع عادةً على بيانات اعتماد إدارية لبناء الأنظمة وتشغيلها. ونادرًا ما تُلغى هذه البيانات عند التسليم، لأن التسليم يركز على التوثيق والقبول لا على الصلاحيات. وبعد عامين تجد المنشأة لديها حسابات مسؤول نشطة تعود لشركة لم تعد تتعامل معها، ولا أحد يستطيع أن يحدد من لا يزال يملك كلمة المرور.
ضمّن الإلغاء في العقد وفي قائمة التحقق الخاصة بالتسليم. أصدر بيانات اعتماد فردية مسماة بدلًا من الحسابات المشتركة حتى يكون الإلغاء ممكنًا من الأساس، واستخدم صلاحيات وصول محددة المدة ومرتبطة بفترة المشروع، وأجرِ مراجعة للصلاحيات عند الإنجاز العملي بدلًا من التعامل معها كتمرين سنوي. وهذا هو الانضباط نفسه الذي ينطبق على مخاطر سلسلة الإمداد والأطراف الخارجية عمومًا.
بيانات الاعتماد تنتقل عبر تطبيقات المراسلة. تجري الاتصالات التجارية في المملكة إلى حد كبير عبر منصات المراسلة، وتُشارك بيانات الاعتماد بهذه الطريقة باستمرار، لأنها أسرع وسيلة بين شخصين يحتاجان إلى تشغيل شيء ما. ثم تبقى الرسالة على كلا الجهازين، وفي النسخ الاحتياطية السحابية، وفي سجل محادثة أي مجموعة أُرسلت إليها، إلى أجل غير مسمى.
والحل بديل عملي لا سياسة لا يتبعها أحد. استخدم رابطًا سريًا لمرة واحدة تنتهي صلاحيته بعد مشاهدة واحدة أو خلال فترة قصيرة، وشارك عبر آلية التسليم الخاصة بالخزنة حيثما وُجدت، واجعل ذلك المسار المعتاد حتى لا يضطر الموظفون إلى الاختيار بين الأمن وإنجاز عملهم. وعزّز ذلك من خلال التدريب على التوعية الأمنية، لأن هذه عادة سلوكية وليست فجوة تقنية.
توزّع Blue Edge، وهي شركة توزيع تقنية مقرها الدمام في المملكة العربية السعودية، حلول NinjaOne لإدارة الأجهزة الطرفية والتحديثات وKnowBe4 للتدريب على التوعية الأمنية، اللذين يغطيان الجانبين التقني والبشري من سلامة بيانات الاعتماد.
ما أكثر أخطاء إدارة الأسرار شيوعًا؟
ستة أخطاء تقف وراء معظم حالات انكشاف بيانات الاعتماد.
حذف السر دون تدويره. تبقى بيانات الاعتماد صالحة وتبقى في السجل، بل إن إيداع الحذف يدل المهاجم على المكان الذي يجب أن يبحث فيه بالضبط.
اعتبار متغيرات البيئة الوجهة النهائية. فهي تتسرب إلى السجلات وملفات تفريغ الأعطال وقوائم العمليات، ولا يزال تدويرها مستحيلًا دون عملية نشر.
دمج الأسرار في صور الحاويات. طبقات الصورة محفوظة، لذا فإن السر المضاف في خطوة والمحذوف في أخرى يظل قابلًا للاسترجاع من الطبقة السابقة.
ترك بيانات اعتماد المقاولين نشطة بعد التسليم. تُعد الحسابات الإدارية التابعة لشركة أنهت المشروع قبل عامين من أكثر النتائج شيوعًا في مراجعات الصلاحيات.
مشاركة بيانات الاعتماد عبر تطبيقات المراسلة. تبقى الرسالة على كل جهاز ونسخة احتياطية معنية، دون انتهاء صلاحية ودون سجل تدقيق.
عدم حصر الأسرار أبدًا. الحماية تغطي بيانات الاعتماد التي أدرجها أحدهم في قائمة، أما الاختراق فيأتي من تلك الموجودة في نص برمجي للنسخ الاحتياطي لم يتذكر أحد وجوده.
دوِّر أولًا ثم نظِّف
أكثر العادات فائدة في إدارة الأسرار هي معرفة ما يجب فعله في الدقائق العشر الأولى بعد انكشاف بيانات الاعتماد: دوّرها، وألغِ الأصلية، وراجع السجلات بحثًا عن أي استخدام، وبعدها فقط اصرف الوقت على سجل المستودع. فالفرق التي تعكس هذا الترتيب تقضي فترة ما بعد الظهر في Git بينما يواصل المفتاح الفعّال عمله.
أما العمل على المدى الأطول فهو سلّم متدرج لا مشروع منفرد. احصر الأسرار التي لديك، بما فيها تلك الموجودة في نصوص النسخ الاحتياطي وأدلة التشغيل. وأضف الفحص قبل الإيداع وفي مسارات النشر حتى لا يدخل أي سر جديد. وانقل بيانات اعتماد الإنتاج إلى مدير مركزي يوفر التدقيق والتدوير الآلي. ثم انتقل، حيثما تدعم المنصة ذلك، إلى هوية أعباء العمل بحيث لا تبقى بيانات اعتماد دائمة تحتاج إلى حماية.
احسم مسألتين مبكرًا، لأن إصلاح كلتيهما لاحقًا بطيء: أين تُستضاف الخزنة، بالنظر إلى ما تحميه والجهة التنظيمية التي تسأل عنه، وكيف تُلغى بيانات الاعتماد الممنوحة للمقاولين عند انتهاء المشروع، وهو أمر يجب أن يكون منصوصًا عليه في العقد لا محفوظًا في ذاكرة أحدهم.
الأسئلة الشائعة
-
هل يؤدي حذف بيانات سرية من Git إلى إزالتها فعلًا؟
لا. فحذف البيانات السرية في إيداع لاحق يترك الإيداع الأصلي سليمًا، فيستطيع أي شخص لديه المستودع استرجاعها، بل يشير إيداع الحذف إلى مكانها بالضبط. وإعادة كتابة السجل تزيلها من الفرع الرئيسي لا من النسخ والتفرعات والمرايا والنسخ الاحتياطية الموجودة. لذا غيّر بيانات الاعتماد أولًا دائمًا، ثم نظّف السجل، لأن التغيير هو الخطوة الوحيدة التي تنهي الانكشاف.
-
هل متغيرات البيئة آمنة بما يكفي للبيانات السرية في الإنتاج؟
هي أفضل من كتابتها في الشيفرة لكنها ليست حلًا، فمتغيرات البيئة تتسرب إلى سجلات التطبيق وملفات الأعطال وقوائم العمليات، وهي مرئية لأي شخص لديه وصول إلى الخادم أو مسار النشر، ولا يمكن تغييرها دون تعديل الإعداد وإعادة التشغيل. فتعامل معها كخطوة انتقالية نحو مدير مركزي للبيانات السرية لا كوجهة نهائية.
-
ما البيانات السرية الديناميكية؟
البيانات السرية الديناميكية بيانات اعتماد تُنشأ عند الطلب بعمر قصير وتُلغى تلقائيًا عند انتهائها. فبدلًا من الاحتفاظ بكلمة مرور دائمة لقاعدة البيانات، يطلب التطبيق واحدة عند بدء التشغيل وتنشئ الخزنة مستخدمًا حقيقيًا لقاعدة البيانات صالحًا لفترة محددة. ولأن بيانات الاعتماد تنتهي من تلقاء نفسها، يصبح التسرب مشكلة محدودة المدة لا مفتوحة.
-
ماذا يجب أن تفعل أولًا عند تسرب بيانات الاعتماد؟
غيّرها فورًا، ثم ألغِ بيانات الاعتماد القديمة صراحةً، لأن إصدار بديل لا يبطل الأصلية. بعد ذلك تحقق من سجلات الوصول بحثًا عن استخدام بيانات الاعتماد من مصادر غير متوقعة طوال فترة الانكشاف، ثم نظّف سجل المستودع واطلب من كل من لديه نسخة إعادة النسخ. وأخيرًا انقل بيانات الاعتماد إلى خزنة وأضف آلية الاكتشاف التي كانت ستلتقطها.
-
أين يجب استضافة خزنة البيانات السرية لمؤسسة سعودية؟
يعتمد ذلك على ما تحميه والجهة التنظيمية المعنية. فالخزنة تحمل بيانات الاعتماد ومفاتيح التشفير التي تحمي أنظمتك وأي بيانات شخصية خلفها، واستضافتها خارج المملكة تضع هذه المواد تحت ولاية قضائية أخرى وتثير اعتبارات النقل عبر الحدود نفسها كأي نقل آخر وفق نظام حماية البيانات الشخصية. وللأحمال الخاضعة للتنظيم، خاصة في الخدمات المالية والحكومة، يكون النشر داخل المملكة أو الاستضافة الذاتية عادةً الوضع الأبسط.
هل تراجع ضوابط بيانات الاعتماد لديك؟
تعمل Blue Edge مع المنشآت في جميع أنحاء المملكة العربية السعودية في مجالات إدارة الأجهزة الطرفية والتحديثات والتوعية الأمنية.
اتصل على +٩٦٦ ٥٣ ٩٨٥٥ ١٨٨ أو تواصل مع فريقنا لمناقشة متطلباتك.
NinjaOne في المملكة العربية السعوديةعن بلو إيدج
شركة بلو إيدج موزع تقني ذو قيمة مضافة مقره الدمام بالمملكة العربية السعودية، يوفر الشاشات التفاعلية وأنظمة المباني الذكية والبنية التحتية للشبكات وبرمجيات أمن المعلومات للشركات والمشاريع السكنية في أنحاء المملكة، مع خدمات التركيب والدعم الفني.
اعرف المزيد عن بلو إيدج →نُشر في ٨ سبتمبر ٢٠٢٦ • آخر تحديث ٣ أكتوبر ٢٠٢٦ • تتم مراجعة هذه المقالة عند تغير المعايير أو الأنظمة أو إرشادات المنتجات.


