سلة التسوق


- المقالات
- الأمن السيبراني
- التسجيل الأمني والاحتفاظ بالسجلات: ماذا تحفظ وإلى متى
التسجيل الأمني والاحتفاظ بالسجلات: ماذا تحفظ وإلى متى
أي السجلات تحتفظ بها، ومستويات احتفاظ تتجاوز 30 يومًا، ومنع المهاجمين من حذف الأدلة، والتوازن بين PDPL والاحتفاظ الأمني الطويل.
بقلم فريق بلو إيدج | نُشر في ٨ سبتمبر ٢٠٢٦ | حُدّث في ٣ أكتوبر ٢٠٢٦ | مدة القراءة: ١٢ دقيقة
إجابة سريعة
التسجيل الأمني هو ممارسة تسجيل الأحداث ذات الصلة باكتشاف الحوادث الأمنية والتحقيق فيها، أما الاحتفاظ فهو المدة التي تُحفظ خلالها هذه السجلات. وتُعد مدة الثلاثين يومًا أكثر فترات الاحتفاظ شيوعًا وأكثر الأخطاء شيوعًا في آن واحد، لأن عمليات الاختراق كثيرًا ما تبقى دون اكتشاف لفترة أطول من ذلك، فتكون أدلة الاختراق الأولي قد حُذفت بانتهاء مدتها قبل أن يبدأ أي تحقيق.
اللحظة التي تكشف حقيقة أي برنامج تسجيل هي اليوم الثالث من الاستجابة للحادث. يعرف الفريق أن حساب خدمة أُسيء استخدامه يوم الثلاثاء، ويحتاج إلى معرفة كيف حصل عليه المهاجم، ما يعني العودة إلى أول مرة جرى فيها المساس بذلك الحساب.
عندها يتحقق أحدهم من إعدادات الاحتفاظ، فيجد سجلات جدار الحماية لمدة تسعين يومًا، وسجلات المصادقة لمدة ثلاثين يومًا، ولا شيء على الإطلاق من التطبيق. فيتوقف التحقيق، لا لأن الأدلة لم تكن موجودة أصلًا، بل لأنها حُذفت وفق جدول زمني لم يراجعه أحد منذ ضبطه.
يتناول هذا الدليل أكثر السجلات أهمية، وما الذي يجب ألا يُكتب في السجل إطلاقًا، والمدة التي ينبغي الاحتفاظ فيها بكل مصدر ولماذا تكون الإجابة متدرجة لا موحدة، وكيف تمنع المهاجم من حذف الأدلة، وكيف توفّق المنشآت في المملكة العربية السعودية بين الاحتفاظ الأمني طويل الأمد والتزامات حماية البيانات.
ما التسجيل الأمني وما الفرق بينه وبين المراقبة؟
التسجيل الأمني هو ممارسة تسجيل الأحداث عبر الأنظمة التي تفيد في اكتشاف الحوادث الأمنية والتحقيق فيها وتوثيقها بالأدلة. والاحتفاظ هو المدة التي تُحفظ خلالها هذه السجلات. أما المراقبة فهي ما إذا كان هناك ما يفحصها فعلًا.
هذه العناصر الثلاثة منفصلة، وكثيرًا ما تملك المنشآت أحدها دون الآخرَين. فالخادم الذي يكتب أحداث مصادقة مفصلة في ملف محلي يقوم بالتسجيل. وإن لم يجمع أحد هذا الملف وكان يُستبدل كل أسبوع، فلا يوجد احتفاظ. وإن لم يقيّم شيء هذه الأحداث، فلا توجد مراقبة. والعناصر الثلاثة جميعها ضرورية حتى يحقق الاستثمار أي نتيجة.
ويتبع التمييز بين إدارة السجلات ومنصة إدارة المعلومات والأحداث الأمنية (SIEM) الخط نفسه. فإدارة السجلات تجمع وتخزن وتتيح البحث، بينما تضيف SIEM فوق ذلك الربط بين الأحداث وقواعد الاكتشاف والتنبيهات. وكلاهما مفيد، لكن الترتيب مهم: فالربط بين مصادر سجلات غير مناسبة يحقق قيمة أقل من مجرد تخزين قابل للبحث للمصادر الصحيحة. لذا أتقن الجمع والاحتفاظ قبل الإنفاق على الربط. وهو المبدأ نفسه المطبق في مراقبة الشبكات، حيث تسبق الرؤيةُ الأتمتةَ.
ما الذي يجب أن تسجله فعلًا؟
اجمع السجلات وفق قيمتها في الاكتشاف لا وفق سهولة جمعها. والقائمة التالية تمثل تقريبًا ترتيب الأولويات لمنشأة ذات ميزانية محدودة وقدرة استيعاب محدودة.
أحداث المصادقة. عمليات تسجيل الدخول الناجحة والفاشلة، وتحديات المصادقة متعددة العوامل ونتائجها، وتغييرات كلمات المرور، وقفل الحسابات. سجّل حالات النجاح إلى جانب حالات الفشل، لأن المهاجم الذي يستخدم بيانات اعتماد مسروقة ينتج عنه تسجيل دخول ناجح لا فاشل. وسجل حالات الفشل وحدها لا يوثّق إلا المحاولات التي لم تنجح.
تغييرات الامتيازات والصلاحيات. حسابات المسؤولين الجديدة، وتغييرات عضوية المجموعات، وإسناد الأدوار، ومنح الصلاحيات. وهذه أعلى الفئات قيمة في اكتشاف المهاجم وهو يرسّخ وجوده، كما أنها عادةً منخفضة الحجم، ما يجعل الاحتفاظ بها لفترة طويلة زهيد التكلفة.
أحداث دورة حياة الحسابات. إنشاء الحسابات وحذفها وتفعيلها وتعطيلها، وخاصة حسابات الخدمة.
تغييرات الضوابط الأمنية. تعديلات قواعد جدار الحماية، وتعديلات السياسات الأمنية، وإزالة وكلاء الأجهزة الطرفية، والأهم من ذلك أي حدث يشير إلى أن التسجيل نفسه قد عُطّل أو مُسح.
نشاط مستوى التحكم السحابي. استدعاءات API، وإنشاء الموارد وحذفها، وتغييرات إدارة الهويات والصلاحيات، والوصول إلى خدمات إدارة المفاتيح.
أحداث الشبكة. قرارات السماح والرفض في جدار الحماية، وإنشاء جلسات VPN، واستعلامات DNS. وكثيرًا ما يُغفل DNS، رغم أنه من أكثر المصادر فائدة في تحديد نشاط القيادة والتحكم.
بيانات قياس الأجهزة الطرفية. تنفيذ العمليات، ونشاط مفسّرات النصوص البرمجية، وإنشاء آليات الاستمرارية.
أحداث البريد الإلكتروني. تتبّع الرسائل، وعمليات التسليم المحظورة، وعلى وجه الخصوص إنشاء قواعد صندوق البريد. فالمهاجمون الذين يخترقون صندوق بريد ينشئون عادةً قواعد إعادة توجيه أو حذف لإخفاء نشاطهم، وهي خطوة راسخة في هجمات اختراق البريد الإلكتروني للأعمال.
الوصول إلى البيانات الحساسة. قراءة السجلات الشخصية أو المالية، وعمليات التصدير المجمّع، وأحجام الاستعلامات غير المعتادة على قواعد البيانات التي تحتوي على بيانات خاضعة للتنظيم.
ثمة متطلب واحد تقوم عليه كل هذه الفئات: يجب أن يكون لدى كل نظام توقيت دقيق ومتزامن من مصدر مشترك باستخدام بروتوكول وقت الشبكة (NTP)، مسجّلًا بمنطقة زمنية صريحة أو بالتوقيت العالمي المنسق. فالسجلات الصادرة عن أنظمة غير متزامنة لا يمكن ربطها في تسلسل زمني موثوق، ويكفي انحراف الساعة بضع دقائق بين الخوادم لجعل إثبات تسلسل الهجوم مستحيلًا.
ما الذي يجب ألا يظهر في السجل أبدًا؟
السجلات مخزن بيانات، والتسجيل المفصّل يُنشئ بصمت نسخة ثانية من المعلومات ذاتها التي صُممت الأنظمة الأساسية لحمايتها.
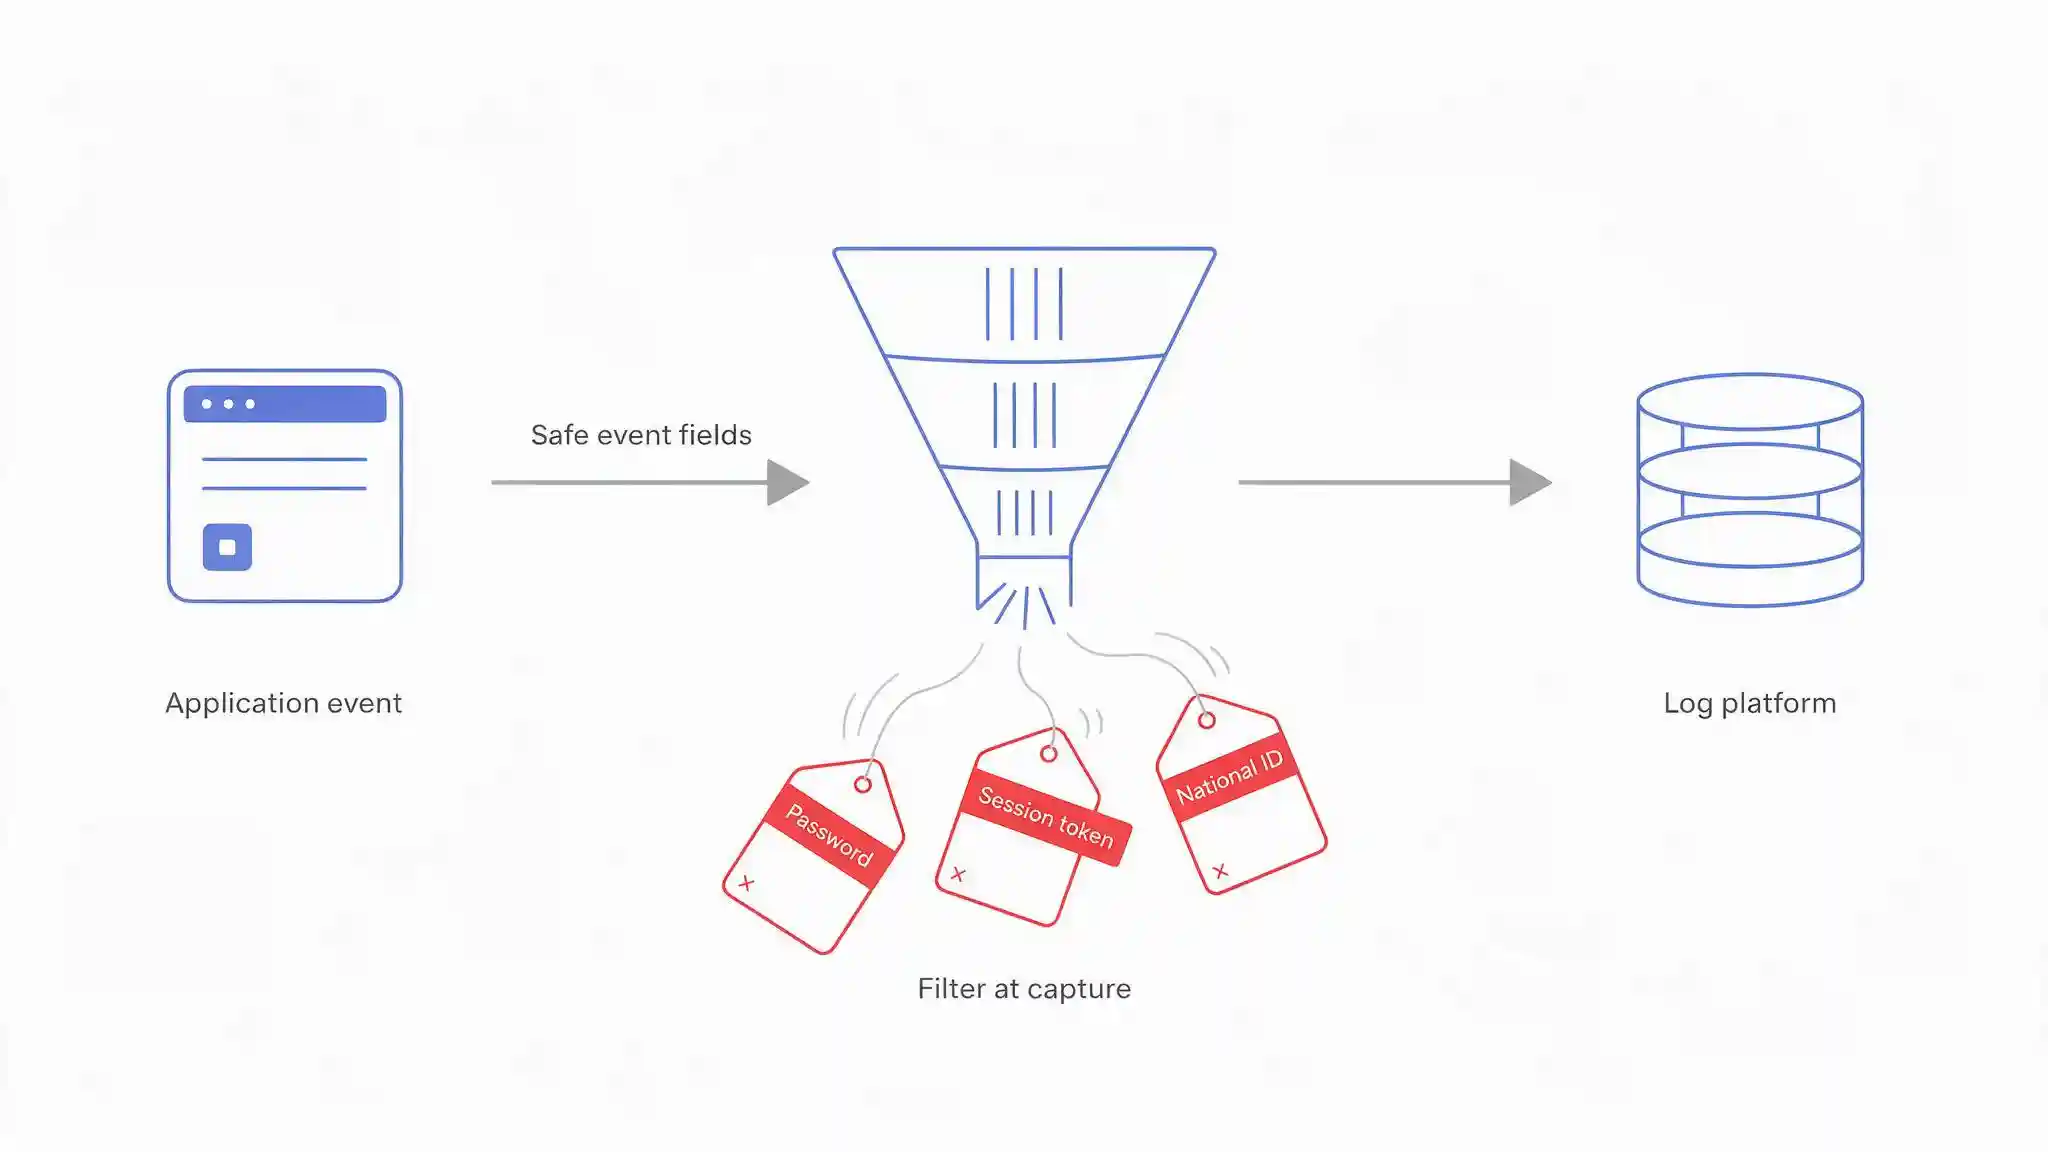
لا تكتب أبدًا ما يلي في أي سجل:
- كلمات المرور بأي شكل، بما في ذلك محاولات المصادقة الفاشلة التي تُلتقط فيها القيمة المُدخلة أحيانًا عن طريق الخطأ
- رموز الجلسات ومفاتيح API ورموز الحامل (Bearer) التي تحوّل السجل المقروء إلى بيانات اعتماد صالحة للاستخدام
- أرقام بطاقات الدفع الكاملة ورموز التحقق من البطاقات
- أرقام الهوية الوطنية الكاملة وما يعادلها من المعرّفات الحكومية
- المعلومات الصحية بما يتجاوز ما يحتاج التطبيق فعلًا إلى تسجيله
- النصوص الكاملة للطلبات والاستجابات في سجلات التطبيقات، وهي المكان الذي ينتهي إليه كل ما سبق عمليًا
والنقطة الأخيرة هي سبب معظم حالات الانكشاف الفعلية. فتسجيل التصحيح الذي يلتقط نصوص طلبات HTTP كاملة سيسجّل بيانات تسجيل الدخول المُرسلة، والبيانات الشخصية المُدخلة في النماذج، وأي بيانات اعتماد تُمرَّر في الترويسة. وإعدادات التصحيح التي تُفعَّل أثناء معالجة الأعطال ولا تُعطَّل أبدًا نتيجة متكررة في عمليات التدقيق، وترتبط مباشرةً بممارسات إدارة الأسرار: فبيانات الاعتماد المكتوبة في سجل تكون منكشفة تمامًا كما لو كانت مضمَّنة في الشيفرة، وتحتاج إلى استجابة التدوير نفسها.
والضابط العملي هو التصفية عند الالتقاط بدلًا من التنقيح بعد وقوع الأمر. فبمجرد وصول البيانات إلى منصة السجلات تكون قد نُسخت إلى وحدات التخزين والفهارس والنسخ الاحتياطية، وإزالتها من جميعها أصعب بكثير من عدم كتابتها أصلًا.
ويستحق الوصول إلى السجلات المعاملة نفسها التي يحظى بها الوصول إلى الأنظمة المسجَّلة. فإذا كان مهندس الدعم قادرًا على قراءة السجلات وكانت السجلات تحتوي على بيانات شخصية للعملاء، فإن ذلك المهندس لديه وصول إلى البيانات الشخصية للعملاء بغض النظر عن صلاحياته في التطبيق.
ما المدة التي يجب الاحتفاظ فيها بكل مصدر سجلات؟
الاحتفاظ في حقيقته ثلاثة أسئلة منفصلة تُدمج في سؤال واحد. نافذة الاكتشاف هي المدة التي تمر قبل أن تلاحظ شيئًا ما. ونافذة التحقيق هي المدى الزمني الذي تحتاج إلى العودة إليه بعد الملاحظة، ويجب أن يتجاوز نافذة الاكتشاف بهامش مريح. أما النافذة التنظيمية فهي ما تشترطه الجهة التنظيمية أو العقد، وكثيرًا ما تكون أطول من النافذتين الأخريين.
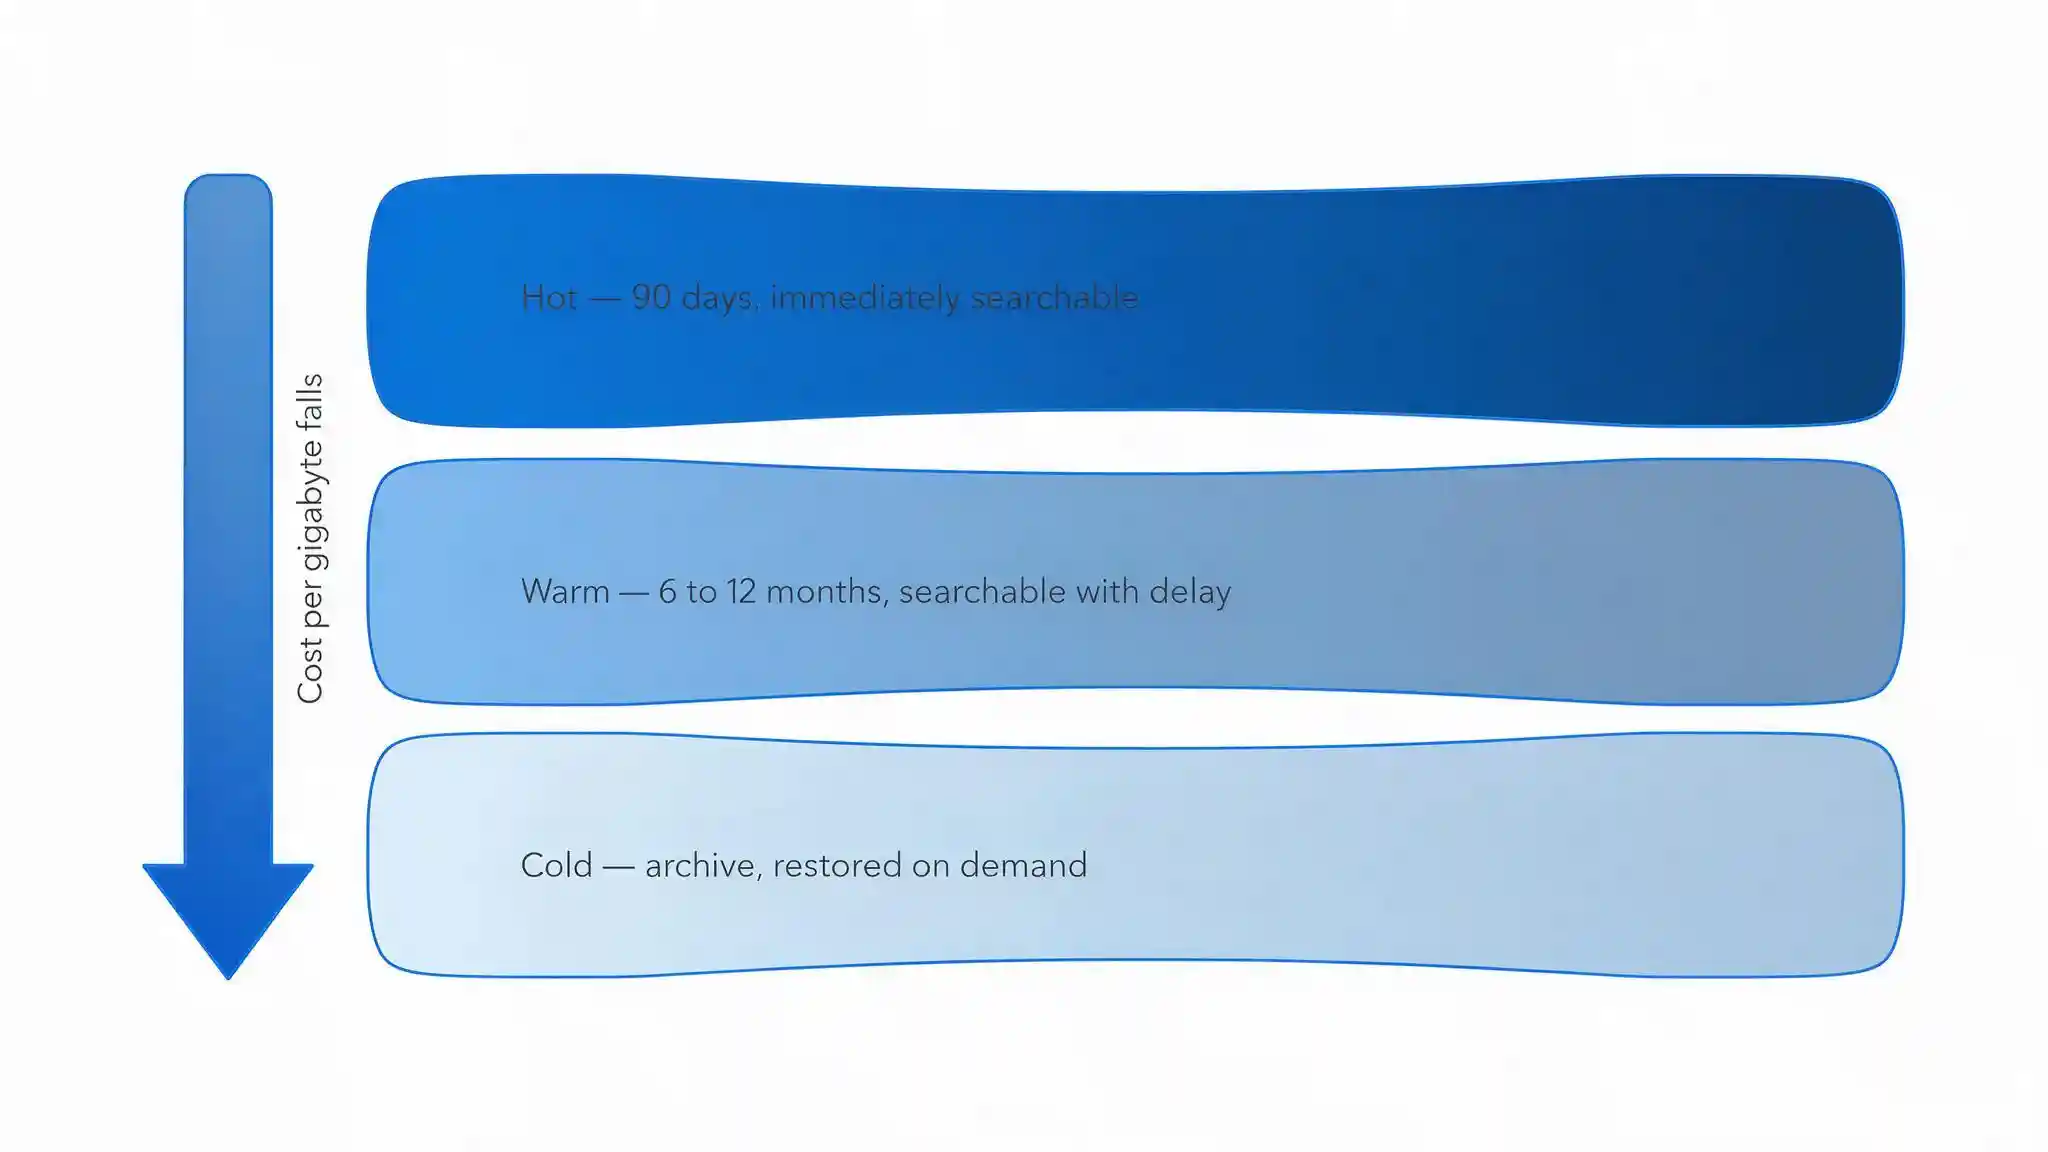
يقدّم الجدول التالي مدد احتفاظ عملية بحسب المصدر. ويعني التخزين النشط أنه قابل للبحث فورًا، بينما يشمل الإجمالي التخزين المؤرشف الذي يمكن استعادته عند الحاجة.
| مصدر السجلات | القيمة الأساسية في الاكتشاف | نشط وقابل للبحث | إجمالي مدة الاحتفاظ |
|---|---|---|---|
| أحداث المصادقة | إساءة استخدام بيانات الاعتماد، وهجمات القوة الغاشمة، والتنقل المستحيل | 90 يومًا | 12 شهرًا أو أكثر |
| تغييرات الامتيازات والصلاحيات | ترسيخ المهاجم لوجوده، وإساءة الاستخدام الداخلية | 90 يومًا | من 12 إلى 24 شهرًا |
| نشاط مستوى التحكم السحابي | إساءة استخدام الموارد، والعبث بإدارة الهويات (IAM)، والوصول إلى المفاتيح | 90 يومًا | 12 شهرًا أو أكثر |
| سجلات جدار الحماية وVPN | التحرك الجانبي، والوصول عن بُعد غير المعتاد | 90 يومًا | من 6 إلى 12 شهرًا |
| سجلات استعلامات DNS | القيادة والتحكم، وقنوات تسريب البيانات | من 30 إلى 90 يومًا | 6 أشهر |
| بيانات قياس عمليات الأجهزة الطرفية | تشغيل البرمجيات الخبيثة، وإساءة استخدام النصوص البرمجية | 30 يومًا | 6 أشهر |
| تتبّع البريد وقواعد صناديق البريد | اختراق البريد الإلكتروني للأعمال، وإعادة التوجيه المخفية | 90 يومًا | 12 شهرًا |
| الوصول إلى البيانات الحساسة | التصدير المجمّع، وأحجام الاستعلامات غير المعتادة | 90 يومًا | 12 شهرًا أو حسب ما تشترطه الأنظمة |
| سجلات أخطاء التطبيقات | محاولات الاستغلال، وأخطاء الإعداد | 30 يومًا | 90 يومًا |
| كاميرات المراقبة والفيديو | الحوادث المادية، والتحقيقات في المنشآت | بحسب تصنيف المنشأة | 90 يومًا كحد أدنى عادةً في المملكة |
الخلاصة الرئيسية
الثلاثون يومًا هي أكثر إعدادات الاحتفاظ شيوعًا، وهي أقصر من الفترة التي تبقى خلالها عمليات الاختراق عادةً دون اكتشاف، ما يعني أن أدلة الاختراق الأولي تُحذف قبل أن يعرف أحد أنه ينبغي البحث عنها. والحل لمشكلة التكلفة هو التدرج لا التقصير. احتفظ بآخر تسعين يومًا قابلة للبحث فورًا، وانقل البيانات الأقدم إلى تخزين أرشيفي أقل تكلفة يمكن استعادته أثناء التحقيق، واحتفظ بالمصادر منخفضة الحجم عالية القيمة، مثل تغييرات الامتيازات، لفترة أطول بكثير من غيرها لأن تكلفة تخزينها تكاد تكون معدومة.
قلّل الحجم بالتصفية عند المصدر لا عند الاستيعاب، لأن معظم المنصات تحتسب الرسوم على ما يصل إليها. فاستبعاد الأحداث المعلوماتية الروتينية عند أداة الجمع أقل تكلفة بكثير من دفع ثمن تخزينها ثم استبعادها من كل عملية بحث.
كيف تمنع المهاجم من حذف الأدلة؟
مسح السجلات خطوة معتادة لدى أي متسلل ينوي البقاء، لذا فإن السجل الموجود على المضيف المخترق فقط لا يُعد دليلًا.
أربعة ضوابط تعالج هذه المسألة:
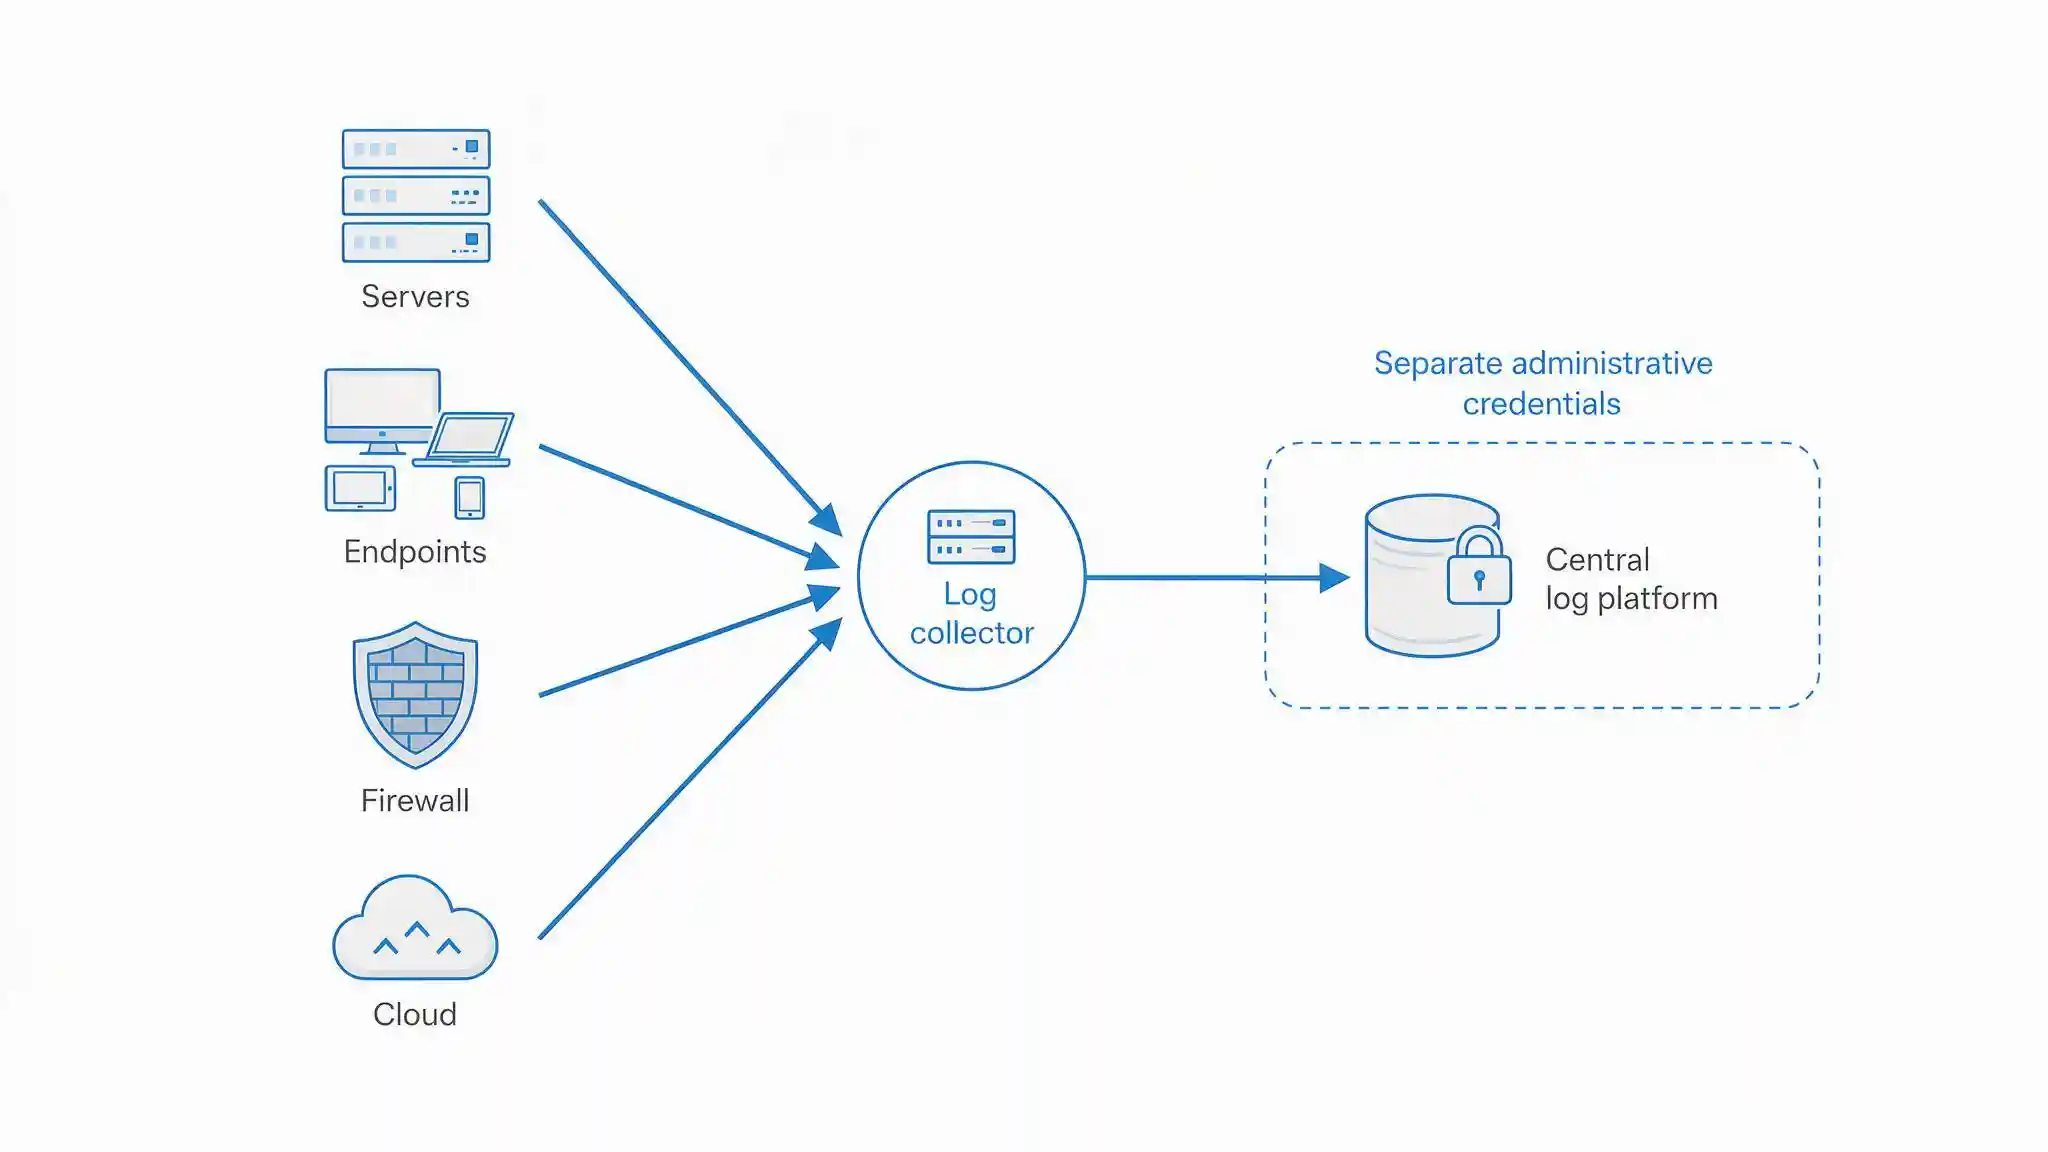
أرسل السجلات خارج المضيف فورًا. انقل الأحداث إلى منصة مركزية في الوقت شبه الفعلي، بحيث يؤدي مسح السجل المحلي إلى إزالة النسخة التي يستطيع المهاجم الوصول إليها فقط، لا النسخة المهمة. والفجوة بين وقوع الحدث وإرساله هي مقدار انكشافك، وينبغي أن تُقاس بالثواني.
اكتشف مسح السجلات بوصفه حدثًا قائمًا بذاته. في أنظمة Windows، يسجّل معرّف الحدث 1102 أن سجل التدقيق الأمني قد مُسح، وتوجد أحداث مماثلة للعبث بخدمة التدقيق في Linux. ولا يكاد يوجد أي نشاط مشروع يولّد هذه الأحداث على خادم إنتاج، ما يجعلها تنبيهات عالية الموثوقية لا مجرد ضجيج.
افصل تخزين السجلات عن مسؤولي الأنظمة المسجَّلة. إذا كان الحساب نفسه الذي يدير الخوادم قادرًا أيضًا على حذف أرشيف السجلات، فلن تحمي السجلات شيئًا أمام مهاجم يحصل على ذلك الحساب. استخدم بيانات اعتماد مستقلة، وحيثما تدعم المنصة ذلك، استخدم الاحتفاظ بنمط الكتابة لمرة واحدة أو الاحتفاظ غير القابل للتعديل الذي لا يمكن تقصيره أو مسحه خلال المدة المضبوطة له.
حافظ على سلسلة العهدة لكل ما قد يصبح دليلًا. سجّل من صدّر ماذا ومتى، واحسب قيم التجزئة (Hash) للملفات المصدّرة، وخزّنها بشكل منفصل. وهذا مهم عندما يتحول الحادث إلى مسألة قانونية أو تنظيمية، ووضعه مسبقًا أسهل بكثير من إعادة بنائه لاحقًا. وأدرجه ضمن خطة الاستجابة لاختراق البيانات بدلًا من الارتجال أثناء الحادث.
وثمة اختبار عملي يستحق التنفيذ: اسأل نفسك هل يستطيع مهاجم يملك أعلى حساباتك امتيازًا حذف أرشيف السجلات أو تعديله؟ إذا كانت الإجابة نعم، فإن سياسة الاحتفاظ تصف نية لا ضابطًا.
ما الذي تشترطه الأنظمة السعودية؟
ثلاثة اعتبارات تشكّل ممارسات التسجيل والاحتفاظ لدى المنشآت في المملكة، وأولها توتر حقيقي لا مجرد بند في قائمة تحقق.
الاحتفاظ الأمني وحماية البيانات يسيران في اتجاهين متعاكسين. السجلات التي تحتوي على أسماء المستخدمين وعناوين IP ومعرّفات الأجهزة وسجلات النشاط الفردي هي بيانات شخصية، لذا فإن الاحتفاظ بها يُعد معالجة بموجب نظام حماية البيانات الشخصية (PDPL) الذي تشرف عليه الهيئة السعودية للبيانات والذكاء الاصطناعي. فمبادئ حماية البيانات تدفع نحو جمع أقل والاحتفاظ لفترات أقصر، بينما تدفع الممارسة الأمنية نحو جمع أكثر والاحتفاظ لفترات أطول. والموقفان كلاهما صحيح، والتوفيق بينهما يكون بالتوثيق لا بالتنازل.
أربع خطوات تحسم المسألة عمليًا. حدّد الأساس الذي يُحتفظ بموجبه بالسجلات الأمنية ووثّقه، واعتمد الأمن ومنع الاحتيال غرضًا معلنًا بدلًا من ترك الأمر دون دراسة. وحدّد مدة احتفاظ لكل مصدر سجلات مع مبرر مكتوب، بدلًا من سياسة مفتوحة تقضي بالاحتفاظ بكل شيء إلى أجل غير مسمى. وقلّل البيانات الشخصية عند الالتقاط باستخدام التصفية الموضحة سابقًا، بحيث يحتوي الأرشيف على ما يحتاجه التحقيق لا على محتوى كل نموذج يُرسَل. وقصِر الوصول إلى منصة السجلات على من يحتاجونه فعلًا، لأن صلاحية القراءة الواسعة للسجلات تعني وصولًا واسعًا إلى البيانات الشخصية.
الأطر التنظيمية تتوقع تسجيل الأحداث ومراقبتها. تتضمن الضوابط الأساسية للأمن السيبراني (ECC) الصادرة عن الهيئة الوطنية للأمن السيبراني إدارةَ سجلات الأحداث ومراقبة الأمن السيبراني ضمن مكوناتها، بما يشمل جمع السجلات وحمايتها ومراجعتها. وتتحمل المؤسسات المالية الالتزامات الإضافية الواردة في الإطار التنظيمي للأمن السيبراني الصادر عن ساما. وبشكل منفصل، تحدد اللائحة التنفيذية لنظام استخدام كاميرات المراقبة الأمنية، التي تشرف عليها وزارة الداخلية، مدة الاحتفاظ بتسجيلات الفيديو للمنشآت المشمولة، مع حد أدنى يُشار إليه عادةً في السوق السعودي بـ 90 يومًا، وتعتمد المدة المطبقة على تصنيف المنشأة.
مكان تخزين السجلات مسألة توطين بيانات. تحتفظ منصة SIEM السحابية بسجل قابل للبحث لنشاط منشأتك، بما في ذلك البيانات الشخصية للموظفين والعملاء. فإذا كانت تلك المنصة تخزن البيانات وتفهرسها خارج المملكة العربية السعودية، فهذا نقل عابر للحدود ويجب إدراجه في التقييم نفسه الذي تخضع له أي عملية نقل أخرى. تأكد من منطقة التخزين تعاقديًا، واسأل عما إذا كانت هناك منطقة داخل المملكة، وحدّد من لدى المزود يمكنه الوصول إلى البيانات. وبالنسبة لأعباء العمل الخاضعة للتنظيم، كثيرًا ما يجعل ذلك المنصة المستضافة داخل المملكة أو ذاتيًا هي الخيار الأبسط.
توزّع Blue Edge، وهي شركة توزيع تقنية مقرها الدمام في المملكة العربية السعودية، حلول NinjaOne لإدارة الأجهزة الطرفية والتحديثات وKnowBe4 للتدريب على التوعية الأمنية، اللذين يوفران بيانات قياس للأجهزة الطرفية والمخاطر البشرية إلى جانب سجلات البنية التحتية الموضحة هنا.
ما أكثر أخطاء التسجيل شيوعًا؟
ستة أخطاء تقف وراء معظم برامج التسجيل التي تخفق عند الحاجة إليها.
غياب مزامنة الوقت. السجلات الصادرة عن خوادم تنحرف ساعاتها لا يمكن ربطها في تسلسل زمني موثوق، ما يجعل إثبات تسلسل الهجوم مستحيلًا مهما كان الجمع شاملًا.
تسجيل حالات الفشل دون حالات النجاح. المهاجم الذي يستخدم بيانات اعتماد مسروقة صالحة يولّد تسجيل دخول ناجحًا، والسجل الذي يوثّق حالات الفشل فقط لا يلتقط إلا المحاولات التي لم تنجح.
احتفاظ لمدة ثلاثين يومًا لكل المصادر. هذه المدة أقصر من الفترة التي تبقى فيها عمليات الاختراق عادةً دون ملاحظة، فتختفي أدلة الاختراق الأولي قبل أن يبدأ التحقيق.
سجلات يمكن حذفها بالحساب نفسه الذي يدير الأنظمة. فالمهاجم الذي يملك ذلك الحساب يزيل أثر كل ما فعله.
تسجيل مفصّل للتطبيقات يلتقط البيانات الشخصية وبيانات الاعتماد. إعدادات التصحيح التي تُفعَّل أثناء معالجة الأعطال ولا تُعطَّل أبدًا تحوّل منصة السجلات إلى مخزن غير مصنّف لبيانات خاضعة للتنظيم.
الجمع دون مراجعة. الجمع ليس مراقبة. فالسجلات التي لا يفحصها أحد ولا تقيّمها أي قاعدة توفر أدلة بعد الحادث، لكنها لا تتيح أي فرصة لاكتشافه أثناء وقوعه.
احتفظ بالسجلات الأقل تكلفة لأطول مدة
أكثر التغييرات فائدة التي يمكن لمعظم المنشآت إجراؤها على التسجيل ليس شراء منصة أكبر، بل مراجعة إعداد الاحتفاظ لكل مصدر على حدة بدلًا من تطبيق رقم واحد على كل شيء.
فتغييرات الامتيازات وإنشاء الحسابات والنشاط الإداري منخفضة الحجم وعالية القيمة للغاية، لذا يمكن الاحتفاظ بها لعام أو عامين بتكلفة لا تُذكر. أما بيانات قياس عمليات الأجهزة الطرفية فضخمة وتتراجع قيمتها بسرعة، لذا فإن نافذة نشطة أقصر يدعمها أرشيف هي الخيار المعقول. ومدة الاحتفاظ الموحدة تخطئ في الحالتين معًا.
ثم عالج الأمرين اللذين يجعلان السجلات بلا قيمة مهما طالت مدة الاحتفاظ بها: زامن الوقت في جميع الأنظمة من مصدر مشترك، وتأكد من أن أرشيف السجلات لا يمكن حذفه بالحساب الذي يُرجَّح أن يحصل عليه المهاجم.
وأخيرًا، وثّق الغرض من الاحتفاظ بكل مصدر وسببه. فهذه الوثيقة تجيب عن السؤال الأمني وسؤال حماية البيانات في آن واحد، وهي ما يميز سياسة الاحتفاظ عن إعداد تخزين لم يراجعه أحد منذ التثبيت.
الأسئلة الشائعة
-
ما الفرق بين التسجيل والمراقبة؟
التسجيل هو تدوين الأحداث، والاحتفاظ هو حفظ تلك السجلات لفترة محددة، والمراقبة هي وجود ما يقيّمها. وكثيرًا ما تملك المؤسسات أحدها دون الآخرين، كخادم يكتب أحداثًا مفصلة في ملف محلي لا يجمعه أحد ولا يفحصه شيء. والتسجيل دون مراقبة يوفر أدلة بعد الحادث لكنه لا يتيح أي فرصة لاكتشافه أثناء وقوعه.
-
هل يجب تسجيل عمليات الدخول الناجحة أم الفاشلة فقط؟
سجّل الاثنين. فالمهاجم الذي يستخدم بيانات دخول مسروقة يُنتج حدث مصادقة ناجحًا لا فاشلًا، وسجل الفشل وحده لا يدوّن إلا المحاولات التي لم تنجح. كما توفر عمليات الدخول الناجحة خط الأساس اللازم لتحديد الوصول غير المعتاد، مثل دخول حساب خدمة من موقع غير متوقع أو مصادقة مسؤول خارج الساعات المعتادة.
-
لماذا لا يكفي الاحتفاظ بالسجلات 30 يومًا؟
لأن الاختراقات كثيرًا ما تبقى غير مكتشفة أكثر من 30 يومًا، فحين تكتشف المؤسسة نشاطًا مشبوهًا تكون الأحداث التي تُظهر كيف حصل المهاجم على الوصول أول مرة قد حُذفت، فلا يصل التحقيق إلى الأصل. احتفظ بـ 90 يومًا قابلة للبحث فورًا، وأرشف البيانات الأقدم في تخزين أقل تكلفة قابل للاستعادة، واحتفظ بالمصادر قليلة الحجم عالية القيمة، مثل تغييرات الصلاحيات، سنة أو أكثر.
-
كيف تمنع المهاجم من حذف السجلات؟
أرسل الأحداث من الجهاز إلى منصة مركزية بشكل شبه لحظي، حتى لا يزيل مسح السجل المحلي النسخة المهمة. وأطلق تنبيهًا عند مسح السجلات نفسه، فحدث Windows رقم 1102 وأحداث العبث المماثلة بالتدقيق نادرًا ما تكون مشروعة على خادم إنتاج. وخزّن السجلات حيث لا يستطيع مسؤولو الأنظمة المسجلة حذفها، باستخدام بيانات اعتماد منفصلة واحتفاظ غير قابل للتعديل حيثما توفر.
-
لماذا تهم مزامنة الوقت في السجلات الأمنية؟
لأن ربط الأحداث عبر الأنظمة يتطلب تطابق طوابعها الزمنية، فبضع دقائق من انحراف الساعة بين جدار الحماية ووحدة التحكم في النطاق وخادم التطبيقات تكفي لجعل ترتيب الأحداث غير واضح، مما يقوض التحقيق وأي استخدام للسجلات كأدلة. لذا زامن كل الأنظمة من مصدر NTP مشترك، وسجّل الطوابع الزمنية بمنطقة زمنية صريحة أو بالتوقيت العالمي المنسق.
هل تراجع ممارسات التسجيل والمراقبة لديك؟
تعمل Blue Edge مع المنشآت في جميع أنحاء المملكة العربية السعودية في مجالات إدارة الأجهزة الطرفية والتحديثات والتوعية الأمنية.
اتصل على +٩٦٦ ٥٣ ٩٨٥٥ ١٨٨ أو تواصل مع فريقنا لمناقشة متطلباتك.
NinjaOne في المملكة العربية السعوديةعن بلو إيدج
شركة بلو إيدج موزع تقني ذو قيمة مضافة مقره الدمام بالمملكة العربية السعودية، يوفر الشاشات التفاعلية وأنظمة المباني الذكية والبنية التحتية للشبكات وبرمجيات أمن المعلومات للشركات والمشاريع السكنية في أنحاء المملكة، مع خدمات التركيب والدعم الفني.
اعرف المزيد عن بلو إيدج →نُشر في ٨ سبتمبر ٢٠٢٦ • آخر تحديث ٣ أكتوبر ٢٠٢٦ • تتم مراجعة هذه المقالة عند تغير المعايير أو الأنظمة أو إرشادات المنتجات.


