سلة التسوق


- المقالات
- الأمن السيبراني
- صيد التهديدات السيبرانية: ما بعد التنبيهات في السعودية
صيد التهديدات السيبرانية: ما بعد التنبيهات في السعودية
لماذا يتطلب صيد التهديدات بيانات قياس واحتفاظًا كافيًا أولًا، وكيف تبني الفرضية، وعمّ تبحث، وكيف تحوّل كل عملية صيد إلى قاعدة كشف دائمة.
بقلم فريق بلو إيدج | نُشر في ٩ سبتمبر ٢٠٢٦ | حُدّث في ٣ أكتوبر ٢٠٢٦ | مدة القراءة: ١٤ دقيقة
إجابة سريعة
صيد التهديدات السيبرانية هو البحث الاستباقي عن نشاط المهاجمين الذي تمكّن من الإفلات من ضوابط الكشف القائمة، وتقوده فرضية لا تنبيه. ينطلق من افتراض أن شيئًا ما قد تسلل بالفعل، وأثمن ما يقدمه ليس المتسلل الذي يكشفه، بل قاعدة الكشف التي ينتجها، والتي تحوّل البحث اليدوي إلى تغطية آلية دائمة.
تشترك جميع الأدوات الأمنية في أي مؤسسة في قيد واحد: فهي لا تبلّغ إلا عمّا صُممت للتعرف عليه. والمهاجم الذي يقوم بشيء لا تتعرف عليه الأداة لا يولّد أي تنبيه، وعندها يصبح خلو قائمة التنبيهات أمرًا لا يمكن تمييزه عن بيئة سليمة لا يشوبها شيء.
وُجد صيد التهديدات لأن هاتين الحالتين تبدوان متطابقتين تمامًا على لوحة المعلومات. إنه منهجية البحث والتقصي حين لا يطلب منك أي شيء أن تبحث.
وهو أيضًا أكثر القدرات الأمنية التي تُشترى قبل أن تكون قادرة على العمل. فالمؤسسة التي لا تملك سوى ثلاثين يومًا من السجلات الجزئية ولا يوجد لديها جرد للأصول يمكنها شراء خدمة صيد تهديدات، لكنها ستتسلم تقريرًا لم يعثر على شيء، لأنه لم يكن هناك ما يمكن البحث فيه أصلًا.
يتناول هذا الدليل ماهية صيد التهديدات فعليًا، وما يجب توفره قبل أن يحقق أي نتيجة، وكيفية تنظيم عملية الصيد، وما الذي يجب البحث عنه أولًا، وكيفية بناء هذه القدرة دون الحاجة إلى مركز عمليات أمنية يعمل على مدار الساعة.
ما هو صيد التهديدات؟
صيد التهديدات السيبرانية هو البحث الاستباقي القائم على الفرضيات عن نشاط المهاجمين الذي لم ترصده ضوابط الكشف القائمة. وسمته الأساسية أن لا شيء قد استدعاه؛ فعملية الصيد تبدأ بسؤال لا بتنبيه.
والافتراض الذي يقوم عليه مقصود وغير مريح: افترض أن شيئًا ما قد تسلل بالفعل. ليس ذلك تشاؤمًا، بل منهجية عمل. فإذا افترضت أن المحيط الأمني صمد، فلن تنظر أبدًا إلى ما وراءه، والدليل الوحيد الذي ستملكه على صموده هو غياب التنبيهات من أدوات لا يمكنها رؤية ما لم تُصمم لرؤيته.
صيد التهديدات بحث لا فحص. إذ يكوّن الصائد تصورًا محددًا عن الطريقة التي قد يعمل بها المهاجم في هذه البيئة، ويحدد الأدلة التي سيتركها هذا السلوك، ثم يبحث عن تلك الأدلة في البيانات التي تجمعها المؤسسة أصلًا.
النتيجة التي يتوقعها الناس هي اكتشاف متسلل. أما النتيجة التي تهم فعلًا فهي قاعدة كشف، وهذا الفارق يحدد كل ما يرد في هذا المقال.
صيد التهديدات أم المراقبة أم الاستجابة أم الاختبار؟
يفصل الجدول التالي بين خمسة أنشطة كثيرًا ما يُخلط بينها في نقاشات الميزانية.
| المعيار | المراقبة الأمنية | صيد التهديدات | الاستجابة للحوادث | اختبار الاختراق | تمرين الفريق الأحمر |
|---|---|---|---|---|---|
| ما الذي يطلقه | صدور تنبيه | فرضية | حادثة مؤكدة | مهمة مجدولة | مهمة مجدولة |
| الافتراض الأساسي | الأدوات ستكتشفه | شيء ما أفلت من الأدوات | الأمر وقع بالفعل | قد نكون قابلين للاختراق | قد لا نلاحظ ذلك |
| المخرج الرئيسي | تنبيهات مفرزة | قواعد كشف وفجوات في الرؤية | الاحتواء والتعافي | قائمة بنقاط الضعف القابلة للاستغلال | تقييم لقدرات الكشف |
| يتطلب بيانات تاريخية | بشكل محدود | نعم، وبدرجة كبيرة | نعم | لا | لا |
| الوتيرة | مستمرة | دورية ومنظمة | عند الطلب | سنويًا أو عند حدوث تغيير | سنويًا للبرامج الناضجة |
| المهارات المطلوبة | فرز التنبيهات والإجراءات | التحقيق ومعرفة البيئة | التنسيق والتحليل الجنائي الرقمي | الاختبار الهجومي | الهجوم والتخفي |
| ما الذي يثبته | أن الأدوات تعمل | هل أفلت شيء منها | مدى كفاءة التعافي | هل يمكن اختراقك | هل ستلاحظ الاختراق |
الخلاصة الرئيسية
المراقبة وصيد التهديدات ليسا خيارين متنافسين عند الشراء، بل يجيبان عن سؤالين مختلفين. فالمراقبة تخبرك ما إذا كانت الأمور التي ترصدها بالفعل تحدث، أما الصيد فيخبرك ما إذا كان شيء لا ترصده يحدث. وينبغي أن تنتهي كل عملية صيد ناجحة بتحويل تلك الفجوة إلى قاعدة تتولاها طبقة المراقبة آليًا بعد ذلك. والمؤسسة التي تمارس الصيد دون أن تعيد نتائجه إلى منظومة الكشف إنما تكرر البحث اليدوي نفسه كل ربع سنة وتسميه برنامجًا.
ما الذي تحتاجه قبل أن تبدأ صيد التهديدات؟
هذا هو القسم الذي يتجاوزه معظم المورّدين، وهو الذي يحدد ما إذا كان أي شيء آخر في هذا المقال قابلًا للتحقيق.
صيد التهديدات هو بحث في الأدلة. فإذا لم تُجمع الأدلة أصلًا، أو حُذفت، فلن تُسفر عملية الصيد عن شيء، وستستنتج المؤسسة أنها آمنة. وهو استنتاج لا يستند إلى أساس.
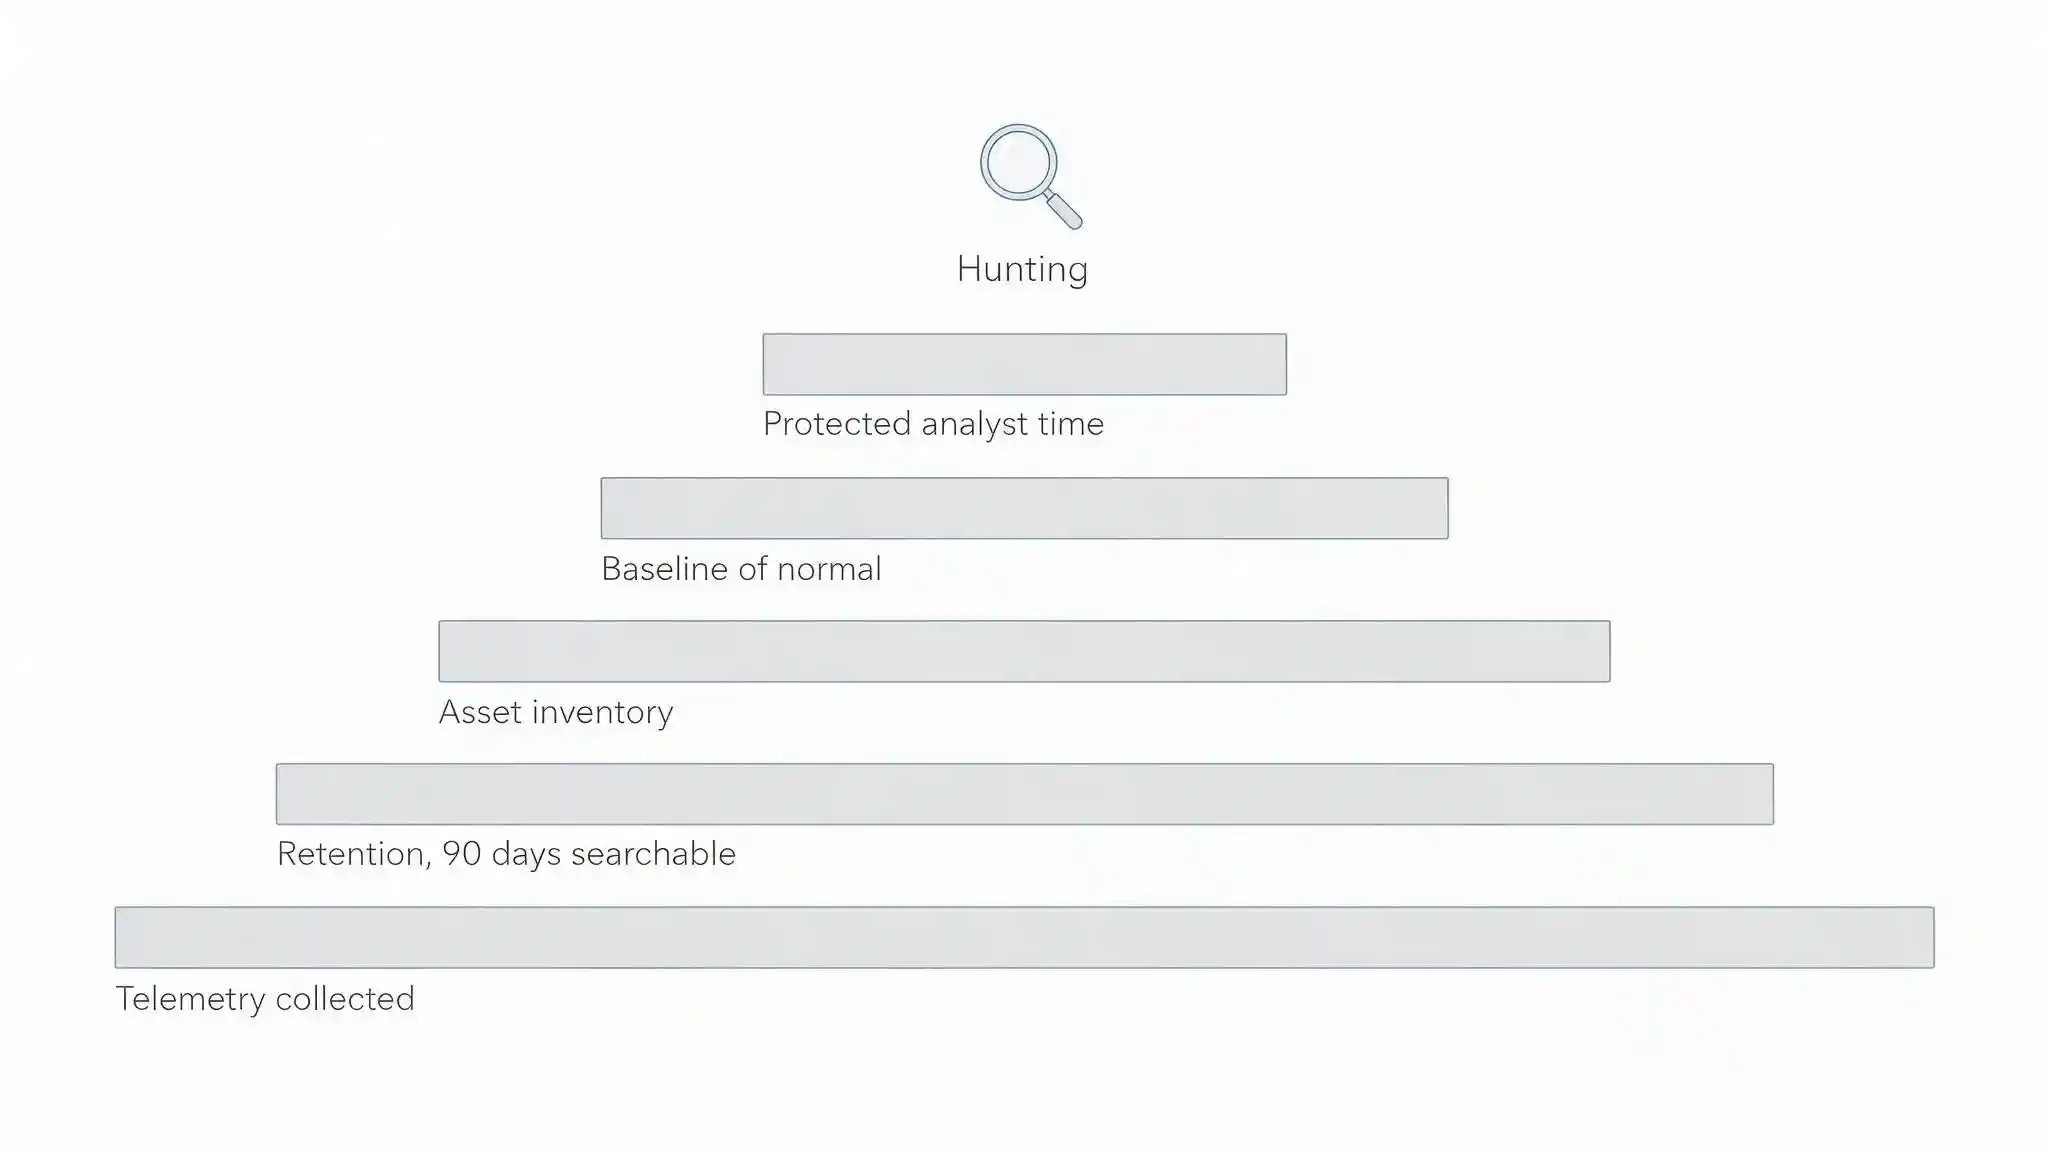
خمسة متطلبات أساسية، بالترتيب:
بيانات القياس عن بُعد (Telemetry). لا يمكنك البحث عن تنفيذ العمليات دون بيانات العمليات، ولا عن قنوات القيادة والتحكم دون سجلات DNS أو سجلات الشبكة. وكحد أدنى، يحتاج صيد التهديدات إلى بيانات العمليات وأسطر الأوامر على الأجهزة الطرفية، وأحداث المصادقة بما فيها الناجحة، واستعلامات DNS، وسجلات اتصالات الشبكة، ونشاط مستوى التحكم في البيئة السحابية.
فترة احتفاظ تكفي للنظر إلى الوراء. صيد التهديدات استرجاعي بطبيعته. فإذا كان المهاجم قد حصل على موطئ قدم قبل ثلاثة أشهر وأنت تحتفظ بسجلات ثلاثين يومًا فقط، فلن تتمكن عملية الصيد من الوصول إلى النشاط المهم. وتُعد تسعون يومًا من البيانات القابلة للبحث حدًا أدنى عمليًا، مع احتفاظ أطول بالمصادر منخفضة الحجم عالية القيمة مثل المصادقة وتغييرات الصلاحيات، كما هو موضح في تسجيل الأحداث الأمنية والاحتفاظ بها.
جرد للأصول. يتطلب كشف الحالات الشاذة معرفة ما هو طبيعي، ولا يمكنك تحديد المضيف غير المتوقع إذا كنت لا تعرف المضيفين المتوقعين. والأنظمة الغائبة عن الجرد هي بالضبط الأماكن التي يقل فيها احتمال ملاحظة المهاجم، ولهذا يعتمد صيد التهديدات على العمل الموضح في إدارة سطح الهجوم.
خط أساس للوضع الطبيعي. أي الحسابات تسجل الدخول ومن أين، وأي الخوادم تبدأ اتصالات صادرة، وأي العمليات تعمل على أي الأنظمة. وبدون ذلك، تبدو كل نتيجة غير معتادة مثيرة للقلق، وتبدو كل نتيجة حقيقية عادية.
وقت محمي فعلًا. صيد التهديدات ليس مهمة يؤديها المحلل بين تذاكر التنبيهات. بل يتطلب فترات متواصلة دون مقاطعة، لأن قيمته تأتي من تتبع خيط التحقيق عبر عدة خطوات، لا من إلقاء نظرة سريعة على نتيجة استعلام.
إذا كان عدد من هذه المتطلبات غائبًا، فالتسلسل الصحيح هو بناؤها أولًا. فبيانات القياس وفترة الاحتفاظ هما الأساس، والمؤسسة التي تعالجهما تكون قد حسّنت أمنها تحسينًا ملموسًا حتى قبل تنفيذ أول عملية صيد.
كيف تنظّم عملية صيد التهديدات؟
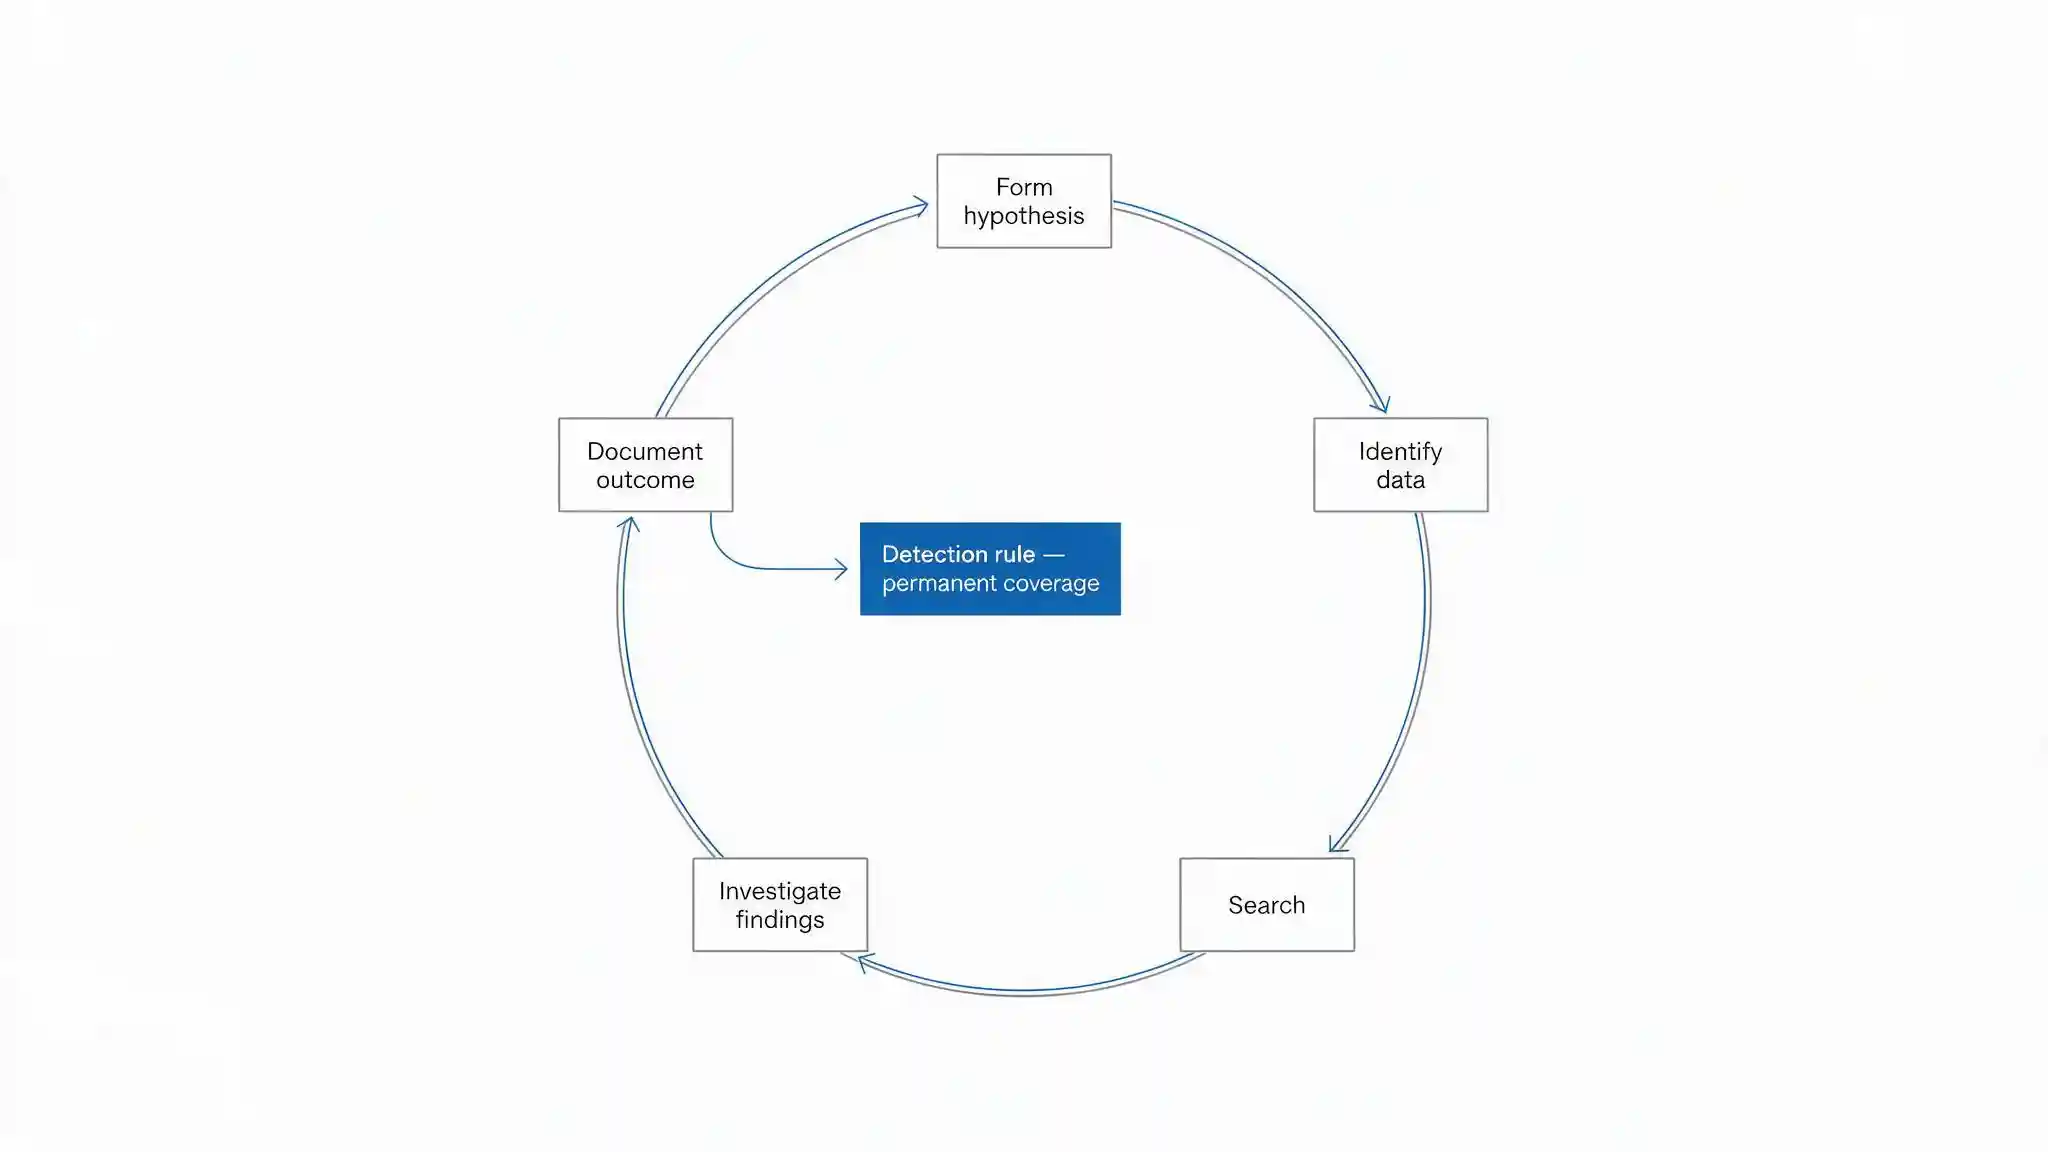
تتكون عملية الصيد من ست خطوات، وتجاوز الخطوة الأخيرة هو أكثر الأسباب شيوعًا لعدم خروج البرنامج بأي نتيجة دائمة.
- 1. صُغ فرضية محددة. الفرضية عبارة قابلة للاختبار حول الطريقة التي قد يعمل بها المهاجم، وليست موضوعًا عامًا. فعبارة "ابحث عن PowerShell مشبوه" ليست فرضية. أما عبارة "المهاجم الذي يسعى إلى ترسيخ وجوده سيُنشئ مهمة مجدولة تُشغّل مفسّر نصوص برمجية من مجلد قابل للكتابة من قِبل المستخدم، وسنرى ذلك في أحداث إنشاء العمليات وإنشاء المهام" فهي فرضية، لأنها تحدد ما تتوقعه وأين تتوقع أن تجده.
- 2. حدد البيانات التي تثبتها أو تنفيها. افعل ذلك قبل البدء في البحث. فإذا لم تكن البيانات المطلوبة موجودة، فتوقف وسجّل ذلك على أنه فجوة في الرؤية، وهي نتيجة قائمة بذاتها، وكثيرًا ما تكون أثمن مما كانت عملية الصيد ستحققه.
- 3. ابحث. استعلم عن البيانات، مع التصفية نحو السلوك المحدد بدلًا من التصفح العشوائي الواسع.
- 4. حقق فيما يظهر. معظم النتائج ستكون نشاطًا مشروعًا يصادف أنه يطابق النمط. وفهم سبب كون أمر غير معتاد طبيعيًا في بيئتك أمر يستحق العناء بحد ذاته، لأنه يبني خط الأساس.
- 5. وثّق، بما في ذلك النتائج السلبية. عملية الصيد التي لا تعثر على شيء ليست عملية فاشلة؛ فهي تقلل عدم اليقين، وتثبت أنك امتلكت الرؤية اللازمة للبحث، وتسجيلها يمنعك من تكرار البحث نفسه بعد ستة أشهر. سجّل الفرضية والبيانات المستخدمة والاستعلام والنتيجة.
- 6. حوّل النتيجة إلى إجراء تشغيلي. هذه هي الخطوة التي تجعل صيد التهديدات جديرًا بالتمويل. حوّل عملية الصيد إلى قاعدة كشف بحيث يُرصد السلوك نفسه آليًا في المرة القادمة. فعملية الصيد التي تحدد تقنية ما دون أن تنتج قاعدة لم تمنحك سوى عملية كشف واحدة، أما التي تنتج قاعدة فقد منحتك تغطية دائمة.
هل تبحث عن المؤشرات أم عن التقنيات؟
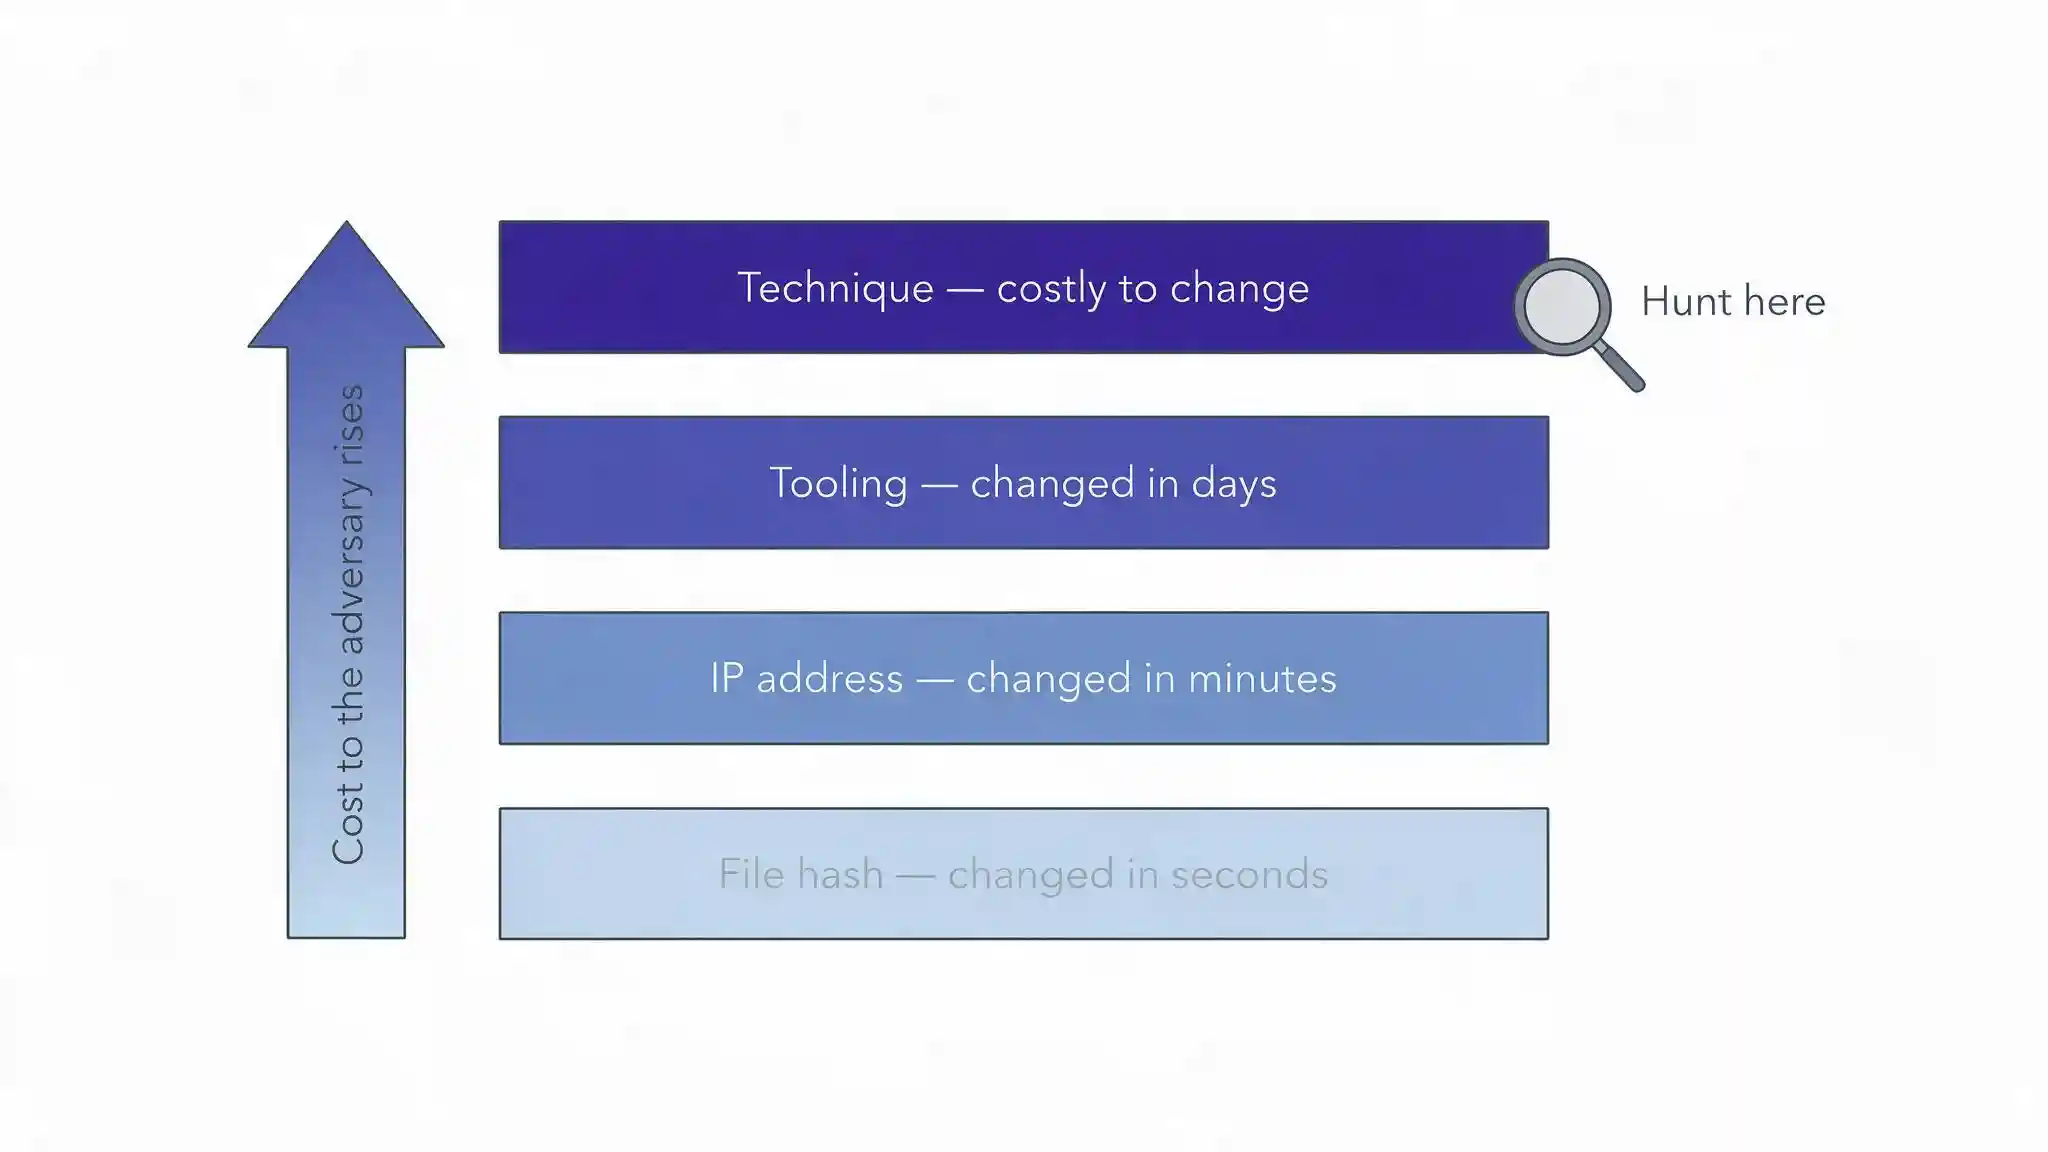
ابحث عن التقنيات. ولهذا الفارق أهمية تجارية بسبب تفاوت تكلفة تغيير كل منهما على المهاجم.
المؤشرات مثل بصمات الملفات (Hashes) وعناوين IP وأسماء النطاقات سهلة التغيير للغاية. فيكفي أن يعيد المهاجم تجميع أداته لتتغير البصمة، وأن ينتقل إلى خادم جديد ليتغير العنوان. والبحث عن المؤشرات المعروفة لا يكشف إلا المهاجمين الذين لم يكلفوا أنفسهم عناء تغييرها، وهي فئة تتقلص باستمرار.
أما التقنيات فهي السلوكيات الكامنة وراء ذلك: كيف يُرسَّخ الوجود في النظام، وكيف تُجمع بيانات الاعتماد، وكيف تُجهَّز البيانات قبل تسريبها. وتغيير التقنية يتطلب من المهاجم تغيير طريقة عمله، وهو أعلى تكلفة بكثير من تغيير عنوان. ولذلك تظل عملية الصيد المبنية حول تقنية ما فعالة حتى بعد تبدّل المؤشرات.
يُعد MITRE ATT&CK قاعدة المعرفة الأوسع استخدامًا لتكتيكات المهاجمين وتقنياتهم، ويخدم غرضين في صيد التهديدات: فهو يوفر مكتبة منظمة من التقنيات تُبنى عليها الفرضيات، ويتيح تتبع التقنيات التي بحثت عنها وتلك التي لم تفحصها قط، مما يحوّل نشاطًا عشوائيًا إلى تغطية قابلة للقياس.
عمّ تبحث أولًا؟
ابدأ بالسلوكيات التي يسهل البحث عنها، والنادرة في البيئة السليمة، والحاضرة باستمرار في عمليات الاختراق الحقيقية. إليك عشر عمليات صيد تستحق التنفيذ قبل أي شيء أكثر تعقيدًا:
- تنفيذ العمليات النادرة. ملفات تنفيذية لا تظهر إلا على مضيف أو اثنين في كامل البيئة، لا سيما تلك التي تعمل من مجلدات قابلة للكتابة من قِبل المستخدم.
- علاقات غير معتادة بين العمليات الأم والعمليات الفرعية. تطبيق مستندات يشغّل مفسّر نصوص برمجية، أو عملية خادم ويب تُطلق واجهة أوامر.
- آليات ترسيخ وجود جديدة. مهام مجدولة وخدمات ومدخلات تشغيل تلقائي أُنشئت مؤخرًا، خاصة خارج نوافذ التغيير المعتمدة.
- حسابات الخدمة التي تتصرف تفاعليًا. حسابات مخصصة للأتمتة تُجري تسجيلات دخول تفاعلية، وهي إشارة قوية لأن الاستخدام المشروع لا ينتج عنه ذلك.
- المصادقة في أوقات غير معتادة أو من مصادر غير معتادة. حسابات إدارية نشطة خارج أنماط العمل المعتادة، وفي المؤسسات السعودية تحديدًا، النشاط خلال عطلة نهاية الأسبوع يومي الجمعة والسبت.
- خوادم تبدأ اتصالات صادرة. ينبغي لمعظم الخوادم أن تستجيب للطلبات لا أن ترسلها. والحركة الصادرة من خادم قاعدة بيانات تستوجب تفسيرًا.
- استعلامات DNS إلى نطاقات مسجلة حديثًا أو مولّدة خوارزميًا. وهي من أكثر المصادر إنتاجية في تحديد قنوات القيادة والتحكم.
- تجهيز البيانات. ملفات أرشيف تظهر في المجلدات المؤقتة أو المجلدات المشتركة، لا سيما الكبيرة منها التي تُنشأ قبيل عملية نقل صادرة.
- تغييرات الحسابات والصلاحيات خارج الإجراءات المعتمدة. حسابات جديدة وعضويات جديدة في المجموعات وصلاحيات إدارية جديدة لا تقابلها سجلات انضمام موظف أو طلب تغيير.
- أدوات الوصول عن بُعد غير المدرجة في القائمة المعتمدة. كثيرًا ما يستخدم المهاجمون أدوات الدعم عن بُعد المشروعة لأنها مشروعة تحديدًا، وبالتالي لا تلفت الانتباه.
ويمكن صياغة كل واحدة من هذه على هيئة فرضية، واختبارها على بيانات تجمعها معظم المؤسسات بالفعل، ثم تحويلها إلى قاعدة لاحقًا. ولا تتطلب أي منها أدوات متخصصة تتجاوز ما توفره منصة تسجيل معقولة.
هل يمكن صيد التهديدات دون مركز عمليات أمنية؟
نعم، ومعظم المؤسسات في المملكة ستضطر إلى ذلك، لأن مركز العمليات المكتمل الكوادر والعامل على مدار الساعة بعيد المنال إلا لأكبر المؤسسات.
يتكيف صيد التهديدات مع الموارد المحدودة بسلاسة أكبر من المراقبة. فالمراقبة تحتاج إلى تغطية مستمرة لتكون مفيدة، إذ إن التنبيه الذي لا يراه أحد لمدة إحدى عشرة ساعة قيمته محدودة. أما الصيد فدوري بطبيعته، ولذلك فإن نصف يوم منظمًا كل شهر مع البيانات الصحيحة يحقق نتائج حقيقية، بينما لا تحقق المنصة غير المأهولة أي نتيجة.
نموذج عملي لمؤسسة متوسطة الحجم:
- فرضية واحدة كل شهر، تُختار من القائمة أعلاه، ويُعمل عليها بإتقان بدلًا من العمل على ثلاث فرضيات بسطحية.
- موعد ثابت ومحمي في الجدول الزمني، يُعامل على أنه غير متاح لأي عمل آخر.
- بيانات الأدوات القائمة، بدلًا من منصة جديدة. فمعظم المؤسسات تجمع بالفعل أكثر مما تبحث فيه.
- سجل مستمر لكل عملية صيد ونتيجتها وأي قاعدة ناتجة عنها، بحيث تتراكم التغطية بشكل واضح على مدار العام.
- خدمة مُدارة للتعمق، حين يفتقر الفريق الداخلي إلى الخبرة، مع الإبقاء على المعرفة بالبيئة داخل المؤسسة، لأن الصائد الخارجي الذي لا يعرف بيئتك لا يستطيع التمييز بين غير المعتاد والشاذ.
وهذه النقطة الأخيرة تستحق التأكيد. فالمعرفة بالبيئة لا تقل قيمة عن الخبرة في صيد التهديدات. فالمحلل الخارجي المتمرس سيجد الأنماط العامة، أما الشخص الذي يعرف أن خادمًا بعينه لم يبدأ أي اتصال صادر طوال أربع سنوات فسيجد الشيء المهم فعلًا.
ما الذي ينبغي للمؤسسات السعودية مراعاته؟
أربعة عوامل تشكّل أولويات صيد التهديدات في المملكة.
طبيعة التهديدات الإقليمية موجّهة لا انتهازية. تواجه المؤسسات العاملة في قطاعات الطاقة والجهات الحكومية والقطاع المالي والبنية التحتية الحيوية في هذه المنطقة مهاجمين يسعون إلى أهداف محددة، وللمنطقة تاريخ موثق من الهجمات التدميرية التي تستهدف التعطيل لا الابتزاز. وهذا يغيّر أولويات الصيد بطريقة محددة: فالعملية التدميرية لا تعلن عن نفسها بمذكرة فدية، ولذلك لا توجد لحظة تُمنح فيها أنظمة الكشف القائمة على التنبيهات إشارة واضحة. وما يسبقها فترة هادئة من الاستطلاع وجمع بيانات الاعتماد والتنقل الجانبي، وهو بالضبط النشاط الذي وُجد صيد التهديدات للعثور عليه، وبالضبط النشاط الذي لا يولّد أي تنبيهات.
ابحث في الفترات التي لا يراقب فيها أحد. يمتد أسبوع العمل في المملكة من الأحد إلى الخميس، ويتعمد المهاجمون العمل خلال فترات انخفاض أعداد الموظفين. لذا اجعل نشاط يومي الجمعة والسبت محور عملية صيد دائمة، ووسّع نطاقها لتشمل فترات الأعياد وساعات العمل المعدلة في رمضان، وهو المنطق نفسه المطبق على الجاهزية للحوادث في تمارين المحاكاة المكتبية.
ابحث في الأصول التي لم يوثقها أحد. الأنظمة الأكثر عرضة لاستضافة نشاط غير مكتشف هي تلك التي لا مالك لها: خوادم أنشأها مُكامل أنظمة خلال مشروع ما، ومعدات المباني والتقنيات التشغيلية خارج جرد تقنية المعلومات، وموارد سحابية أُنشئت لعملية ترحيل ولم تُحذف قط. ولن يعثر عليها صيد يقتصر نطاقه على الأصول المُدارة، ولهذا فإن صيد التهديدات وإدارة سطح الهجوم برنامج واحد يُنظر إليه من اتجاهين، ولهذا أيضًا تحتاج بيئات التقنيات التشغيلية إلى نهجها الخاص كما هو موضح في أمن أنظمة OT وICS.
المتطلبات التنظيمية تشير بالفعل إلى هذا الاتجاه. يُعد تسجيل الأحداث والمراقبة وإدارة التهديدات من مجالات الضوابط ضمن الضوابط الأساسية للأمن السيبراني (ECC) الصادرة عن الهيئة الوطنية للأمن السيبراني، كما تلتزم الجهات المشغّلة للأنظمة الحساسة بضوابط الهيئة الإضافية للأنظمة الحساسة. وتلتزم المؤسسات المالية بمتطلبات إطار الأمن السيبراني الصادر عن البنك المركزي السعودي (SAMA). ويُعد برنامج صيد التهديدات الموثق بفرضياته ونتائجه وقواعد الكشف الناتجة عنه دليلًا واضحًا على الوفاء بتلك المتطلبات، وهي حجة مفيدة عند طلب الميزانية.
وتنبيه واحد بشأن البيانات. تفحص استعلامات الصيد سجلات نشاط الأفراد، ولذلك تنطبق عليها الاعتبارات نفسها التي تنطبق على تسجيل الأحداث الأمنية عمومًا: فهذه البيانات تُعد بيانات شخصية بموجب نظام حماية البيانات الشخصية (PDPL) الذي تشرف عليه الهيئة السعودية للبيانات والذكاء الاصطناعي (سدايا). لذا حدد الغرض بوضوح، وقيّد صلاحية إجراء الاستعلامات، وسجّل الاستعلامات نفسها.
توزّع Blue Edge، الموزّع التقني ومقره الدمام في المملكة العربية السعودية، حلول NinjaOne لإدارة الأجهزة الطرفية والتحديثات، التي توفر الرؤية على الأجهزة الطرفية والمعالجة، إضافة إلى تدريب KnowBe4 للتوعية الأمنية للجانب البشري من المشكلة نفسها.
ما أكثر أخطاء صيد التهديدات شيوعًا؟
ستة أخطاء تفسّر معظم البرامج التي لا تحقق أي نتيجة.
شراء خدمة الصيد قبل توفر بيانات القياس وفترة الاحتفاظ. البحث في بيانات لم تُجمع أصلًا لا يُسفر عن شيء، وتظن المؤسسة أن ذلك نتيجة نظيفة.
البحث عن المؤشرات بدلًا من التقنيات. بصمات الملفات والعناوين سهلة التغيير على المهاجم، ولذلك لا تكشف عمليات البحث عن المؤشرات إلا من لم يكلفوا أنفسهم عناء تغييرها.
البحث دون فرضية. تصفح منصة البيانات على أمل أن يبدو شيء ما خاطئًا ليس صيدًا للتهديدات، وينتج نتائج متضاربة، ولا يمكن قياسه أو تكراره.
عدم تسجيل النتائج السلبية. عملية الصيد غير الموثقة تتكرر، وتفقد المؤسسة الدليل على أنها امتلكت الرؤية وأجرت البحث.
عدم تحويل النتائج إلى قواعد كشف. بدون هذه الخطوة، لا يمنحك الصيد إلا عملية كشف واحدة في كل مرة بدلًا من تغطية دائمة، ويتكرر البحث نفسه في الربع التالي.
الاقتصار على البحث في الأصول الموثقة. الأنظمة الأكثر عرضة لاستضافة نشاط غير مكتشف هي تلك التي لم يُدرجها أحد في الجرد، ولا يمكن لعملية صيد يقتصر نطاقها على قائمة الأصول الوصول إليها.
ابنِ البيانات أولًا، ثم ابدأ البحث
يشتهر صيد التهديدات بأنه قدرة متقدمة مخصصة للمؤسسات الناضجة، وهذا التصور يجعله بعيد المنال عن الشركات التي ستستفيد منه أكثر من غيرها. والواقع أنه أيسر منالًا وأكثر تطلبًا في الوقت نفسه.
أيسر منالًا، لأن فرضية واحدة محكمة الصياغة يُعمل عليها بإتقان مرة كل شهر، باستخدام بيانات تجمعها المؤسسة بالفعل، تشكّل برنامج صيد تهديدات حقيقيًا. فهو لا يحتاج إلى فريق متخصص ولا إلى منصة جديدة.
وأكثر تطلبًا، لأنه لا يعمل دون الأساس. فبيانات القياس، وتسعون يومًا من الاحتفاظ القابل للبحث، وجرد الأصول، وتصور واضح لما يبدو عليه الوضع الطبيعي، ليست تحضيرات اختيارية، بل هي ذاتها ما يجري البحث فيه. وينبغي للمؤسسة التي تفتقر إليها أن تبنيها أولًا، وستكون أفضل تحصينًا بشكل ملموس بحلول موعد أول عملية صيد.
ثم اعتبر قاعدة الكشف هي المُخرَج المنشود. فالعثور على متسلل هو النتيجة التي يأملها الجميع ونادرًا ما تتحقق. أما تحويل البحث اليدوي إلى تغطية آلية فيتحقق في كل مرة، ويتراكم على مدار العام، وهو السبب الذي يجعل البرنامج جديرًا بالتمويل.
الأسئلة الشائعة
-
ما الفرق بين صيد التهديدات والمراقبة الأمنية؟
تستجيب المراقبة للتنبيهات التي تولدها الأدوات، فتغطي النشاط الذي صُممت تلك الأدوات للتعرف عليه، بينما يبدأ الصيد من فرضية حين لا يصدر أي تنبيه، ويبحث عن نشاط أفلت من الاكتشاف تمامًا. وهما متكاملان لا بديلان: فالمراقبة تؤكد التقاط التهديدات المعروفة، والصيد يبحث عما لا يُلتقط، ثم يحوّل كل نتيجة إلى قاعدة تتعامل معها المراقبة تلقائيًا.
-
هل يمكن صيد التهديدات مع الاحتفاظ بالسجلات 30 يومًا فقط؟
بالكاد، وليس للنشاط الأهم. فالصيد استرجاعي، فإذا حصل الخصم على الوصول قبل ثلاثة أشهر، فلن تصل ثلاثون يومًا من البيانات إلى الأحداث التي تُظهر كيف. والحد الأدنى العملي 90 يومًا قابلة للبحث فورًا، مع احتفاظ أطول بالمصادر قليلة الحجم عالية القيمة مثل أحداث المصادقة وتغييرات الصلاحيات، وتكلفة الاحتفاظ بها ضئيلة جدًا.
-
هل يجب الصيد بحثًا عن المؤشرات أم الأساليب؟
الأساليب. فالمؤشرات، مثل بصمات الملفات وعناوين IP وأسماء النطاقات، يسهل على الخصم تغييرها، فالبحث عنها لا يجد إلا من لم يغيّرها. أما الأساليب فهي السلوكيات الكامنة، مثل كيفية إنشاء الاستمرارية أو جمع بيانات الاعتماد، وتغييرها يتطلب من الخصم تغيير طريقة عمله، فيستمر الصيد القائم على الأساليب في العمل بعد تغير المؤشرات.
-
ماذا تفعل عندما لا يجد الصيد شيئًا؟
سجّل ذلك. فالصيد الذي لا يجد شيئًا يقلل عدم اليقين ويثبت امتلاكك للرؤية اللازمة للبحث، وكلاهما يستحق التوثيق. سجّل الفرضية والبيانات المستخدمة والاستعلام والنتيجة حتى لا يتكرر البحث دون داعٍ. وإذا تعذر تنفيذ الصيد لعدم وجود البيانات المطلوبة، فهذه فجوة في الرؤية، وغالبًا ما تكون نتيجة أثمن من الصيد نفسه.
-
هل يمكن صيد التهديدات دون مركز عمليات أمنية متكامل؟
نعم. فالصيد دوري لا مستمر، فيتكيف مع الحجم الأصغر أفضل بكثير من المراقبة. وفرضية واحدة تُعالج جيدًا كل شهر، في موعد محجوز في التقويم، باستخدام بيانات تجمعها المؤسسة بالفعل، تُعد برنامجًا حقيقيًا. احتفظ بسجل متواصل لتتراكم التغطية بشكل واضح، وفكّر في خدمة مُدارة للعمق مع الاحتفاظ بمعرفة البيئة داخليًا، فمعرفة ما هو طبيعي هنا قيّمة بقدر خبرة الصيد.
هل تراجع قدرات الكشف والرؤية لديك؟
تعمل Blue Edge مع المؤسسات في جميع أنحاء المملكة العربية السعودية في مجالات إدارة الأجهزة الطرفية وتحديثات الأمان والتوعية الأمنية.
اتصل على +٩٦٦ ٥٣ ٩٨٥٥ ١٨٨ أو تواصل مع فريقنا لمناقشة متطلباتك.
NinjaOne في المملكة العربية السعوديةعن بلو إيدج
شركة بلو إيدج موزع تقني ذو قيمة مضافة مقره الدمام بالمملكة العربية السعودية، يوفر الشاشات التفاعلية وأنظمة المباني الذكية والبنية التحتية للشبكات وبرمجيات أمن المعلومات للشركات والمشاريع السكنية في أنحاء المملكة، مع خدمات التركيب والدعم الفني.
اعرف المزيد عن بلو إيدج →نُشر في ٩ سبتمبر ٢٠٢٦ • آخر تحديث ٣ أكتوبر ٢٠٢٦ • تتم مراجعة هذه المقالة عند تغير المعايير أو الأنظمة أو إرشادات المنتجات.


