سلة التسوق


- المقالات
- الأمن السيبراني
- الأمن السيبراني لقطاع التجزئة وأنظمة نقاط البيع
الأمن السيبراني لقطاع التجزئة وأنظمة نقاط البيع
قلّص نطاق PCI عبر P2PE، وجزّئ شبكة المتجر، وافحص أجهزة الدفع ضد العبث، واحمِ بيانات اعتماد ZATCA المخزنة على نقاط البيع لديك.
بقلم فريق بلو إيدج | نُشر في ٩ سبتمبر ٢٠٢٦ | حُدّث في ٣ أكتوبر ٢٠٢٦ | مدة القراءة: ١٣ دقيقة
إجابة سريعة
لا يعتمد أمن قطاع التجزئة ونقاط البيع على الدفاع عن بيانات البطاقات بقدر ما يعتمد على ترتيب الأمور بحيث لا تحتفظ المنشأة بهذه البيانات أصلاً. فالتشفير من نقطة إلى نقطة (P2PE) والترميز (Tokenisation) يُبقيان بيانات البطاقات المقروءة خارج جهاز الدفع ونظام المحاسبة وشبكة المتجر بالكامل، مما يُخرج معظم هذه الأنظمة من نطاق الامتثال، ويجعل هجوم البرمجيات الخبيثة التقليدي على نقاط البيع مستحيلاً لا مجرد صعب.
عادةً ما يكون أضعف حاسوب لدى أي متجر تجزئة جهازاً مكتبياً في المستودع الخلفي، يتشاركه أربعة أشخاص، ويعمل بنظام تشغيل متأخر بإصدارين، ومتصلاً بالشبكة نفسها التي تتصل بها أجهزة المحاسبة، ويُستخدم في كل شيء بدءاً من جرد المخزون وصولاً إلى تصفح البريد الإلكتروني الشخصي.
هذا الجهاز موجود في كل متجر. لا تراه الإدارة العامة، ولا يعدّه مدير المتجر حاسوباً من الأساس، ولا يصل إليه أي برنامج أمني صُمّم حول المقر الرئيسي للشركة.
أمن التجزئة ليس أمن المكاتب مطبّقاً على عدد أكبر من المواقع، بل هو مشكلة مختلفة تحكمها قواعد مختلفة: مواقع كثيرة، وشبه انعدام للكوادر التقنية في الموقع، ومعدات يستطيع الجمهور لمسها فعلياً، ودوران للموظفين يُقاس بالأشهر، وأموال تتدفق في قلب كل ذلك.
يتناول هذا الدليل كيفية إخراج بيانات البطاقات من المعادلة تماماً، ومسارات الهجوم التي اخترقت سلاسل متاجر كاملة دفعة واحدة مراراً، وكيف ينبغي بناء شبكة المتجر، وكيف تكتشف جهاز دفع تعرّض للعبث، وما الذي أضافه التكامل مع هيئة الزكاة والضريبة والجمارك (ZATCA) إلى كل نقطة بيع في المملكة.
ما الذي يميّز قطاع التجزئة؟
ست سمات تغيّر طبيعة المشكلة الأمنية، ولا تنطبق أيٌّ منها على المقر الرئيسي.
- توسّع بلا كوادر. خمسون متجراً تعني خمسين شبكة وخمسين مجموعة من المعدات، دون وجود أي شخص تقني في أيٍّ منها. أياً كان الضابط الأمني، يجب أن يكون بمقدور موظف المبيعات اتباعه.
- وصول مادي للجمهور. تقع أجهزة الدفع في متناول يد كل من يدخل المتجر. ولا توجد وظيفة أخرى في المنشأة تسلّم أجهزتها للغرباء مئات المرات يومياً.
- ارتفاع دوران الموظفين. يصل الموظفون الموسميون وموظفو الدوام الجزئي أسرع من دورات التدريب السنوية، لذا يجب تقديم التوعية الأمنية في دقائق معدودة من اليوم الأول، لا في وحدة تدريبية مدتها ساعة في الشهر الثالث.
- استمرارية العمل فوق كل اعتبار. المتجر العاجز عن استقبال المدفوعات يخسر المال لحظة بلحظة، مما يولّد ضغطاً دائماً للالتفاف على أي ضابط أمني يُبطئ طابور الانتظار.
- المال هو الهدف. لا يبحث المهاجمون في قطاع التجزئة عن الملكية الفكرية؛ فبيانات البطاقات واحتيال المرتجعات ومدفوعات الفدية كلها قابلة للتحويل إلى نقد مباشرة، مما يجعل التجزئة هدفاً للهجمات واسعة النطاق لا الانتهازية فحسب.
- تشتّت الملكية. توزّع نماذج الامتياز التجاري (الفرنشايز) والامتيازات المؤجرة المسؤولية بين مالك العلامة التجارية والمشغّل، وكثيراً ما يسقط الأمن في الفجوة بينهما.
إلى أين تذهب بيانات البطاقات فعلياً؟
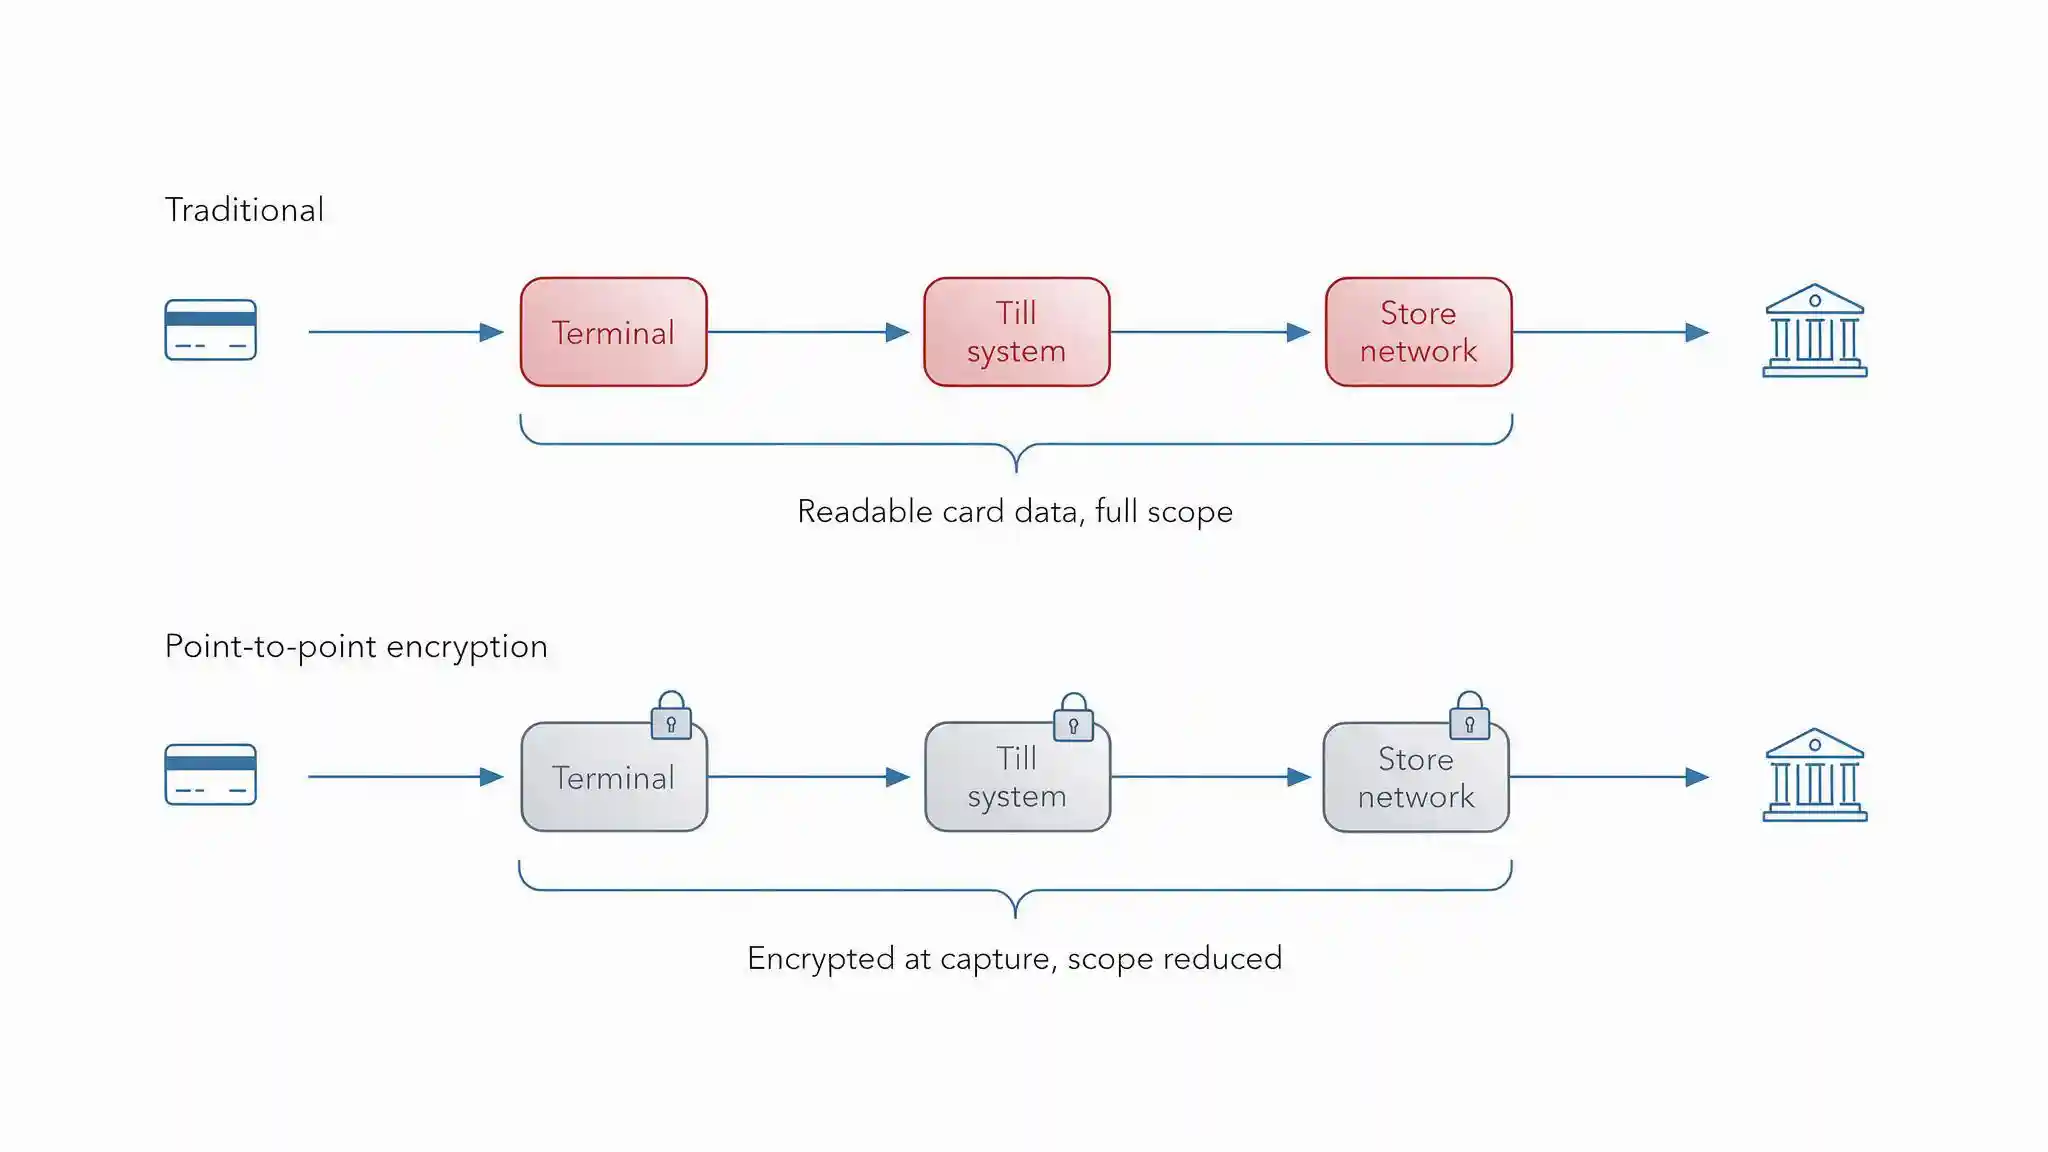
الضابط الأكثر فاعلية في قطاع التجزئة ليس حماية بيانات البطاقات، بل ترتيب الأمور بحيث لا تحتفظ بها أبداً.
التشفير من نقطة إلى نقطة يعني أن جهاز الدفع يشفّر بيانات البطاقة لحظة التقاطها باستخدام مفاتيح لا يملكها التاجر، فتمر البيانات عبر نظام المحاسبة وشبكة المتجر بصيغة لا يستطيع أحد هناك قراءتها، ولا يملك فك تشفيرها إلا مزوّد خدمة الدفع.
الترميز يستبدل رقم البطاقة بقيمة بديلة عديمة الفائدة خارج سياق التاجر المحدد. وتتم عمليات الاسترداد والمدفوعات المتكررة وإعداد التقارير كلها باستخدام الرمز، فلا يُخزَّن أي رقم بطاقة على الإطلاق.
والنتيجة هنا هيكلية. فإذا لم توجد بيانات البطاقات المقروءة أبداً على نظام المحاسبة أو الشبكة أو خادم المكتب الخلفي، فلن تتمكن البرمجيات الخبيثة على تلك الأنظمة من سرقتها، ولن يكشفها اختراق الشبكة، وستخرج هذه الأنظمة إلى حد كبير من نطاق معيار أمن بيانات صناعة بطاقات الدفع (PCI DSS). إن تقليص النطاق ليس تسهيلاً إدارياً، بل هو إزالة لنوع كامل من الهجمات من بيئة المنشأة.
| المعيار | نقاط البيع التقليدية | الترميز | التشفير المعتمد من نقطة إلى نقطة |
|---|---|---|---|
| أين تكون بيانات البطاقة مقروءة | جهاز الدفع، وبرنامج المحاسبة، والشبكة، وأحياناً وسائط التخزين | عند الالتقاط وأثناء النقل إلى المزوّد | في أي مكان لا يتحكم به التاجر |
| تخزين أرقام البطاقات | كثيراً، لأغراض الاسترداد والتقارير | لا، الرموز فقط | لا |
| نطاق امتثال نظام المحاسبة | كامل | مقلَّص | مقلَّص بدرجة كبيرة |
| نطاق امتثال شبكة المتجر | كامل | مقلَّص | مقلَّص بدرجة كبيرة |
| أثر البرمجيات الخبيثة على نقاط البيع | جمع بيانات البطاقات من الذاكرة | رموز فقط، بلا قيمة خارجية | لا شيء مقروء يمكن جمعه |
| أثر اختراق شبكة المتجر | كشف بيانات البطاقات | لا توجد بيانات بطاقات | لا توجد بيانات بطاقات |
| الاسترداد والمدفوعات المتكررة | تتم من بيانات البطاقات المخزنة | تتم من الرمز | تتم عبر المزوّد |
| جهد التنفيذ | لا يوجد، فهو الوضع الافتراضي | متوسط، أعمال تكامل | متوسط إلى مرتفع، مع احتمال استبدال أجهزة الدفع |
| الأنسب لـ | لا شيء في الوقت الحالي | أي متجر يتعامل مع عملاء متكررين | أي متجر يستقبل مدفوعات البطاقات حضورياً |
الخلاصة الرئيسية
القرار الأعلى قيمة في أمن التجزئة يُتخذ عند الشراء، لا داخل فريق الأمن. فتطبيق التشفير المعتمد من نقطة إلى نقطة مع الترميز يُخرج أنظمة التاجر من مسار بيانات البطاقات المقروءة كلياً، ويحوّل هجوم البرمجيات الخبيثة التقليدي على نقاط البيع من تهديد يجب التصدي له إلى هجوم لا يجد ما يسرقه. تكلفته استبدال أجهزة الدفع وجهد التكامل لمرة واحدة، وبعدها يصبح كل ما يرد في هذا المقال أقل تكلفة، لأن النطاق الذي ينطبق عليه أصبح أصغر.
تجدر الإشارة إلى أن معيار أمن بيانات صناعة بطاقات الدفع، الذي يبلغ حالياً الإصدار 4.0 ومراجعته 4.0.1، ينطبق على أي منشأة تقبل مدفوعات البطاقات بصرف النظر عن حجمها. وما يتغير بحسب الحجم وطريقة التعامل مع البطاقات هو عبء التقييم، لا مدى انطباق المعيار.
ما الهجمات التي تستهدف بيئات التجزئة فعلياً؟
ستة مسارات تقف وراء غالبية اختراقات قطاع التجزئة، وأشدها ضرراً لا يعتمد على التطور التقني.
الوصول المشترك للموردين عن بعد. كثيراً ما يُمنح مزوّدو الدعم وموردو أنظمة المحاسبة ومقاولو الصيانة وصولاً عن بعد إلى جميع المتاجر باستخدام مجموعة واحدة مشتركة من بيانات الاعتماد، فيصل حساب دعم واحد مخترق إلى السلسلة بأكملها في آن واحد. وقد كان هذا النمط السبب الجذري لبعض أكبر اختراقات التجزئة المسجلة، ولا يزال قائماً لأنه مريح. والعلاج يكمن في حسابات مسمّاة لكل مورد، والمصادقة متعددة العوامل، والوصول المحدد بفترة زمنية، وكلها تندرج ضمن إجراءات إدارة مخاطر الأطراف الثالثة.
التنقل الجانبي من نظام غير مرتبط بالدفع. يصبح اتصال مورد خدمات المبنى، أو مشغّل اللوحات الرقمية، أو مسجّل الكاميرات، أو حاسوب المستودع نقطة الدخول، وتتيح الشبكة المسطحة للمتجر لهذا الموطئ الوصول إلى قطاع أجهزة المحاسبة. فشبكة المتجر لم تُصمَّم يوماً، بل تراكمت مع الوقت.
البرمجيات الخبيثة على نقاط البيع. كانت تاريخياً الهجوم الأبرز في قطاع التجزئة؛ إذ تقرأ البرمجية الخبيثة المقيمة على جهاز المحاسبة بيانات البطاقة من الذاكرة أثناء المعالجة، قبل تشفيرها للإرسال. ويزيل التشفير من نقطة إلى نقطة البيانات المقروءة التي يعتمد عليها هذا الهجوم.
العبث المادي بأجهزة الدفع. يُستبدل الجهاز بآخر معدَّل، أو يُضاف مكوّن نسخ (Skimming) إلى جهاز أصلي. لا يتطلب ذلك أي وصول إلى الشبكة إطلاقاً، وكثيراً ما يُكتشف بعد أسابيع، هذا إن اكتُشف أصلاً.
حقن النصوص البرمجية في صفحات الدفع. في قناة البيع الإلكتروني، تجمع شيفرة خبيثة مضافة إلى صفحة الدفع تفاصيل البطاقة أثناء كتابتها، وغالباً ما تُدخَل عبر نص برمجي مشروع تابع لطرف ثالث لا عبر شيفرة المتجر نفسه. وقد أدخل الإصدار 4.0 من معيار صناعة بطاقات الدفع متطلبات تعالج هذا تحديداً، تشمل إدارة النصوص البرمجية في صفحات الدفع ورصد أي تغييرات غير مصرّح بها عليها.
برامج الفدية. لا تتعلق بسرقة البيانات بقدر ما تتعلق بتعطيل البيع. فالسلسلة العاجزة عن معالجة المدفوعات تخسر الإيرادات كل ساعة، وهذه بالضبط ورقة الضغط التي يسعى إليها المهاجم. ولذا يكتسب التخطيط للتعافي أهمية أكبر مما هو عليه في معظم القطاعات، كما هو موضح في التعافي من برامج الفدية.
كيف ينبغي بناء شبكة المتجر؟
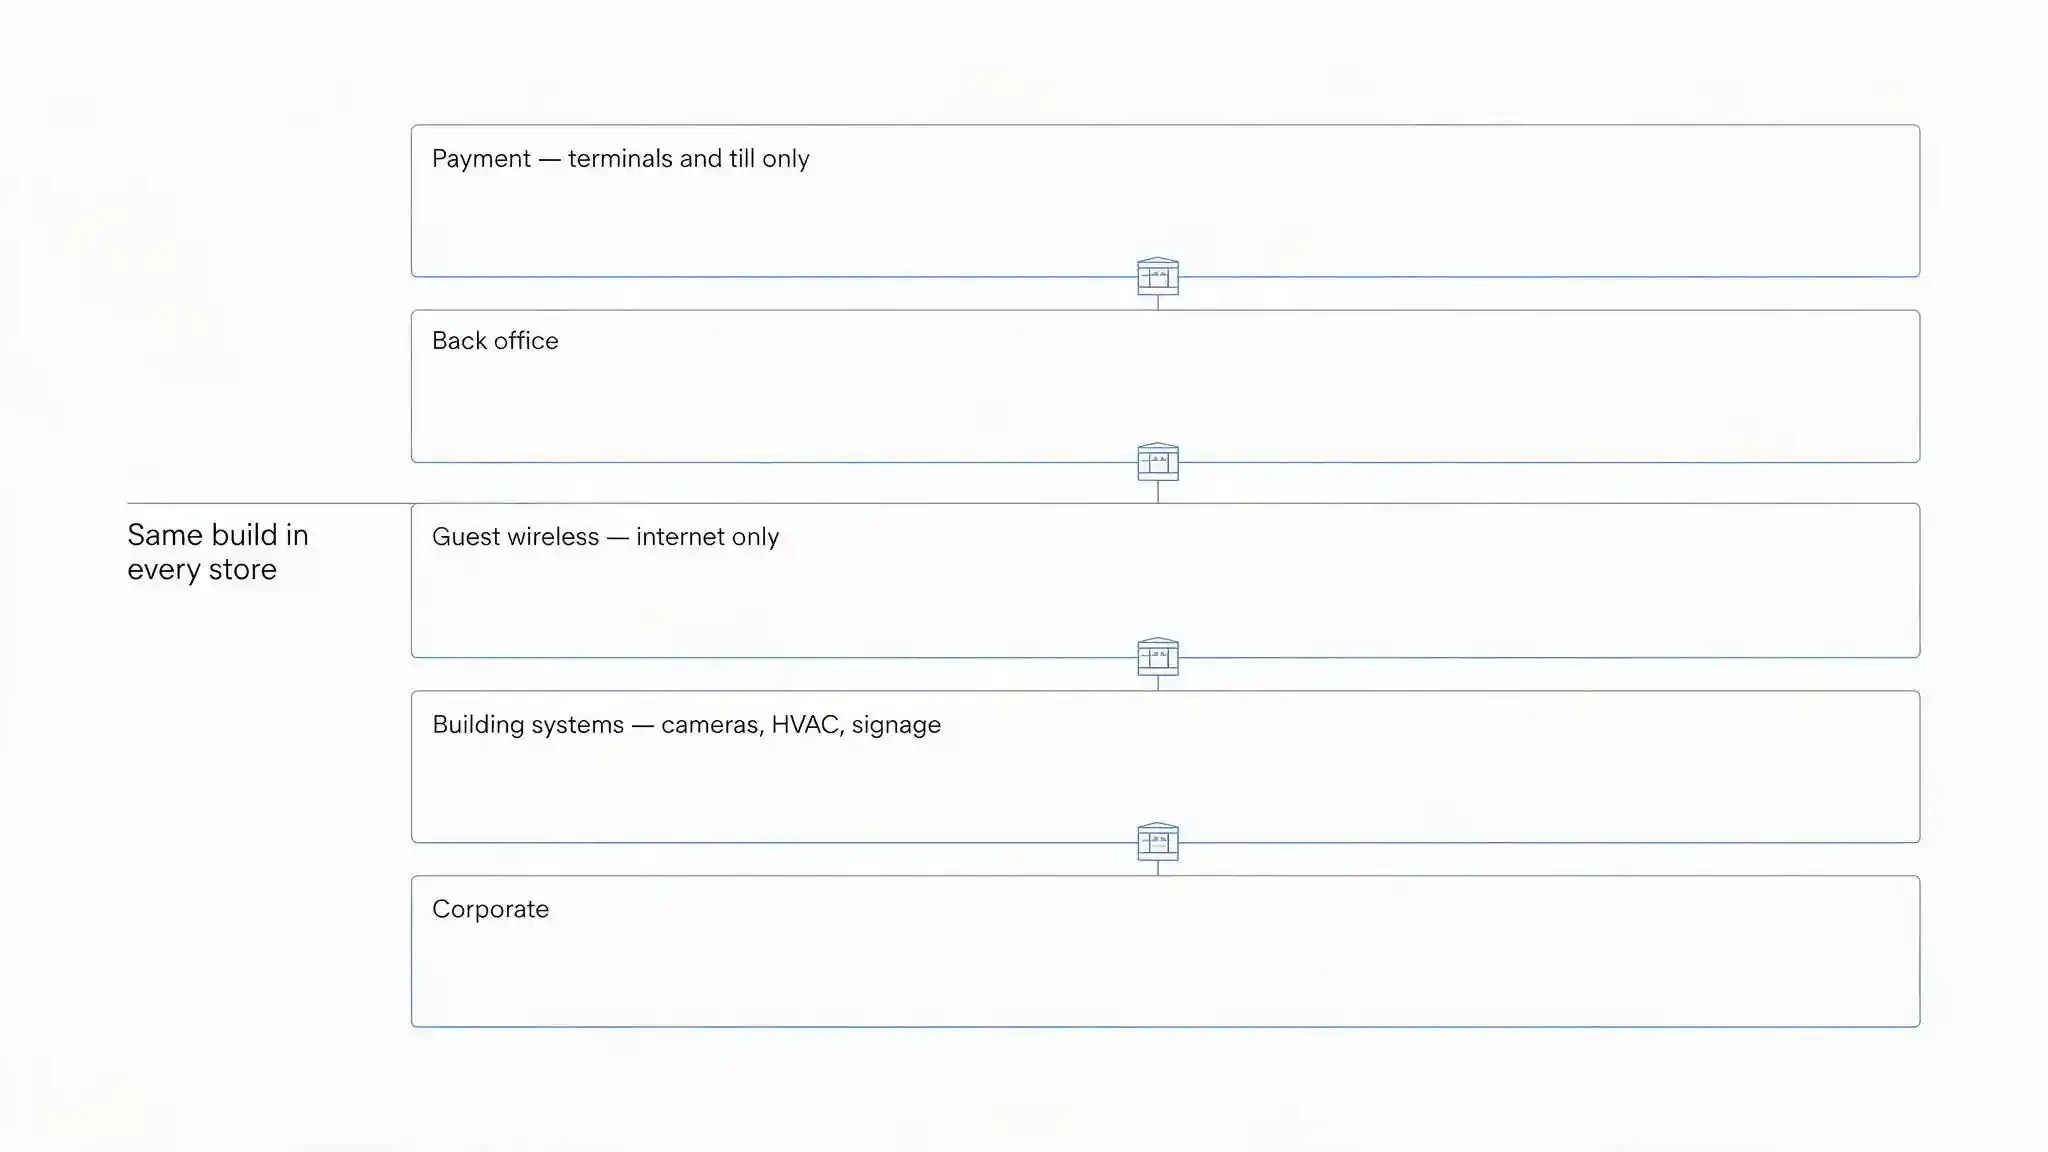
ينبغي تجزئة شبكة المتجر بحسب الوظيفة، وأن تكون هذه التجزئة متطابقة في كل المتاجر، بحيث يكون الضابط الذي تم التحقق منه مرة واحدة متحققاً منه في كل مكان.
خمسة قطاعات تغطي تقريباً كل مواقع التجزئة:
- الدفع. أجهزة الدفع وأنظمة المحاسبة فقط. لا وصول عاماً إلى الإنترنت، والاتصال الصادر مقصور على مزوّد خدمة الدفع وخدمات المقر الرئيسي المطلوبة تحديداً. ولا ينضم أي شيء آخر إلى هذا القطاع لأي سبب.
- المكتب الخلفي. حاسوب المستودع والطابعات وأنظمة تشغيل المتجر. منفصل عن قطاع الدفع وله قواعده الخاصة.
- الشبكة اللاسلكية للزوار. معزولة تماماً، للإنترنت فقط، دون أي مسار إلى أي قطاع داخلي. ويجب ألا تتمكن أجهزة العملاء من الوصول إلى أي شيء.
- الأمن المادي وأنظمة المبنى. الكاميرات وأجهزة التسجيل والتحكم في الدخول والتكييف (HVAC) واللوحات الرقمية. هذه حواسيب شبكية مكانها قطاع خاص بها، للأسباب الموضحة في الأمن المتقارب.
- الشبكة المؤسسية. حيث تتصل أجهزة الموظفين التي تحتاج إلى أنظمة العمل، مع إبقائها منفصلة عن قطاع الدفع.
تُشرح أسباب هذا الفصل في مقالَي تجزئة الشبكات وتصميم شبكات VLAN. أما ما يهم في قطاع التجزئة تحديداً فهو التوحيد القياسي؛ فخمسون متجراً مهيأ كل منها بشكل مختلف قليلاً تُنتج خمسين ملفاً مختلفاً للمخاطر دون أي وسيلة للتحقق من أيٍّ منها، ولهذا يُعدّ تصميم الشبكات القابلة للتوسع متعددة الفروع مسألة أمنية لا تشغيلية فحسب.
ويستحق وصول الموردين مجموعة قواعد خاصة به: يحصل كل مزوّد دعم على حسابات فردية مسمّاة بدلاً من حساب مشترك، ويصل إلى المتجر عبر مسار مضبوط لا عبر اتصال مباشر، ويُصادَق عليه بـالمصادقة متعددة العوامل، ولا يُمنح الوصول إلا طوال مدة العمل، وتُسجَّل كل جلساته. وإن لم يستطع المورد العمل ضمن هذه القواعد، فينبغي تسعير مخاطر البديل في العقد بدلاً من تحمّلها بصمت.
كيف تحمي جهاز الدفع مادياً؟
لا يحتاج العبث بأجهزة الدفع إلى أي وصول للشبكة، ولا يظهر في أي سجل، مما يجعله هجوم التجزئة الوحيد الذي لا يكشفه إلا روتين فحص مادي.
خمس ممارسات تغطي هذا الجانب:
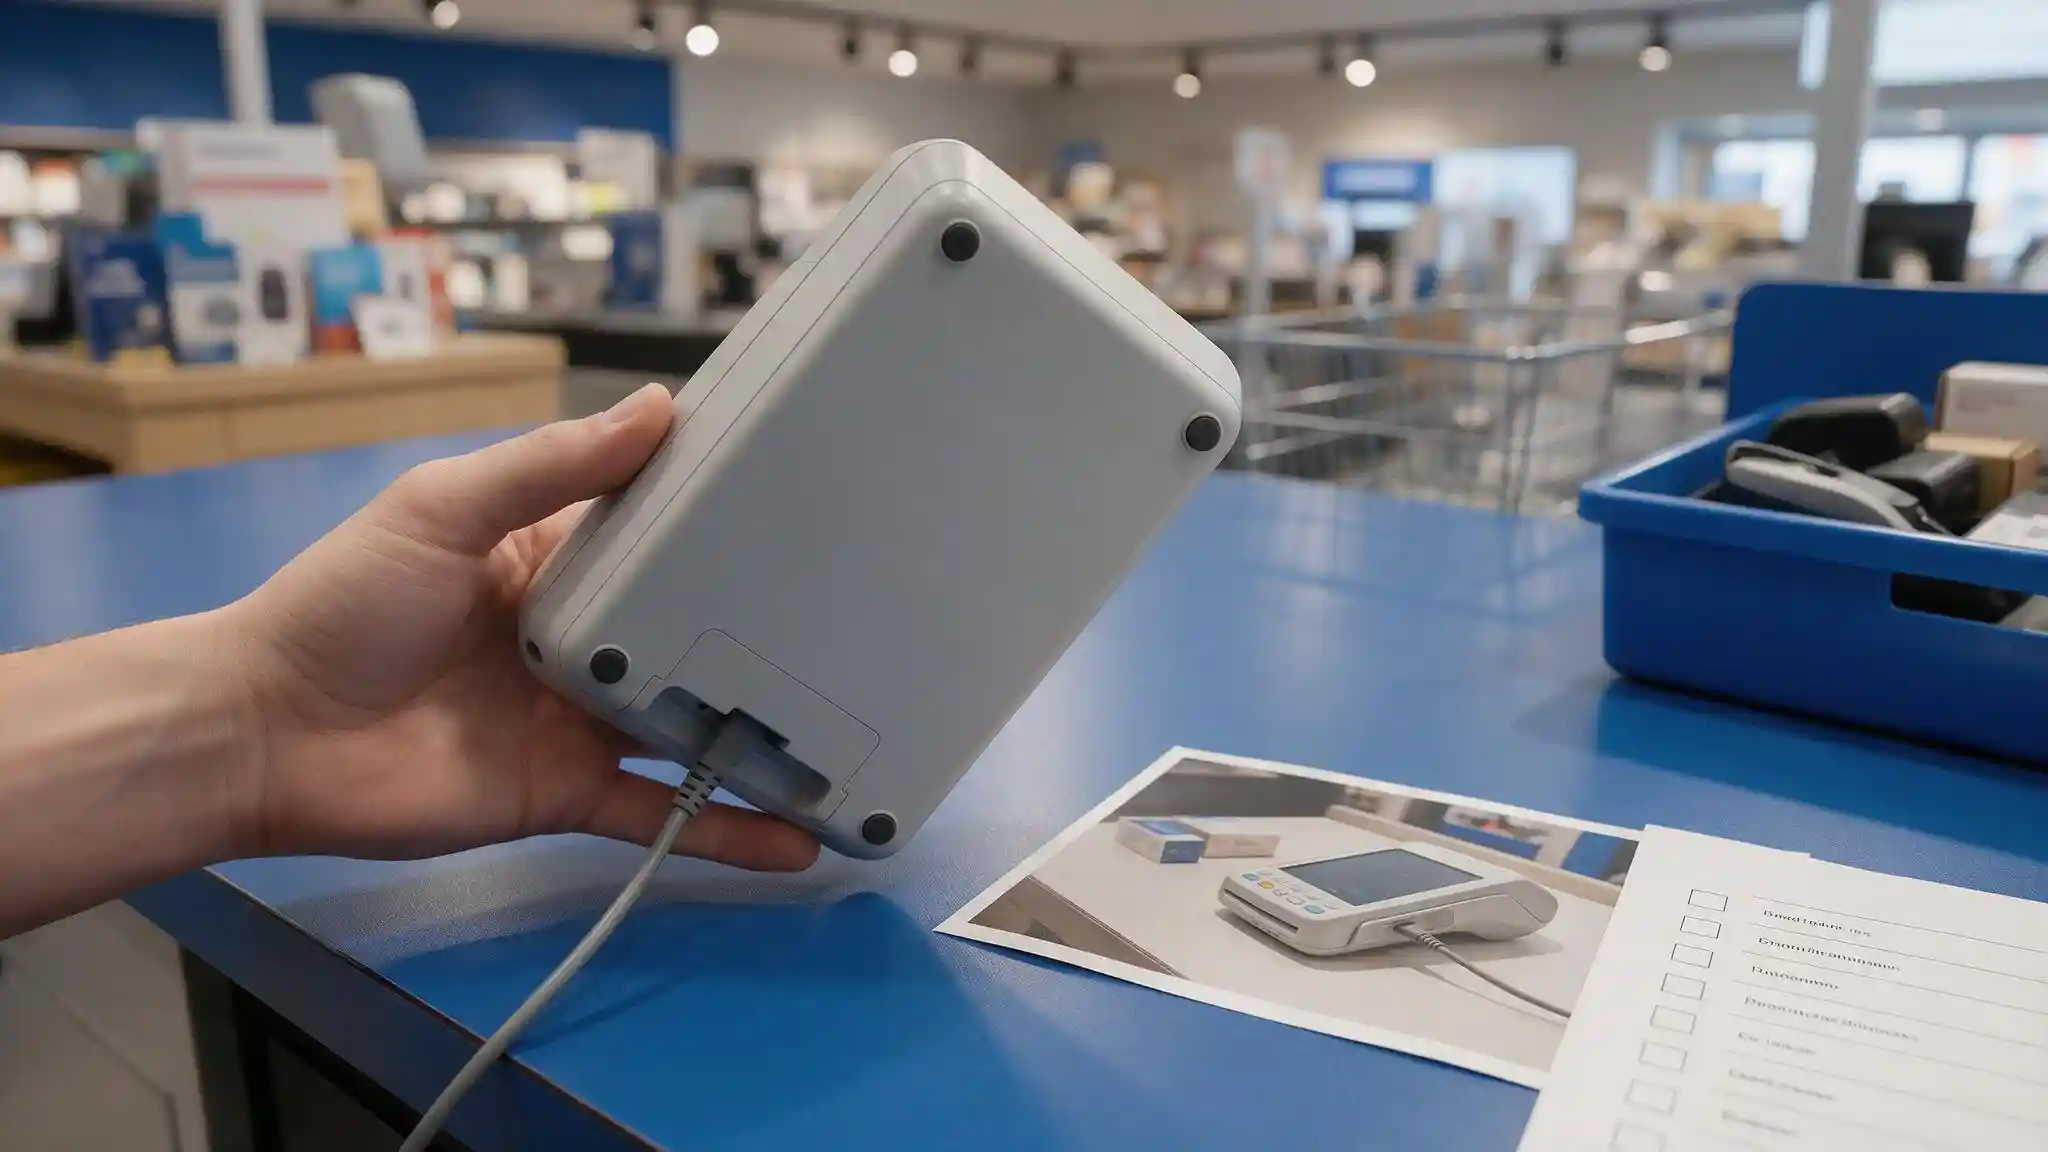
- جرد كل جهاز برقمه التسلسلي، وتسجيله مركزياً مقابل المتجر وموقع نقطة البيع. فلا يمكن اكتشاف استبدال الجهاز إلا بالمقارنة مع خط أساس معروف.
- تصوير كل جهاز دفع عند تركيبه، من الزوايا نفسها، وحفظ الصور المرجعية مع سجل الجرد. فيقارن الموظفون بالصورة لا بالذاكرة.
- الفحص وفق جدول محدد، يومياً عند الافتتاح في المواقع عالية الخطورة، وأسبوعياً على الأقل في غيرها. ويشمل الفحص التحقق من أي ملحقات غير متوقعة، أو تغيّر في الهيكل الخارجي، أو أختام مرتخية أو تالفة، أو كابلات إضافية، وأي اختلاف عن الصورة المرجعية.
- التحقق من هوية أي شخص يأتي لصيانة جهاز الدفع. الفنيون الحقيقيون يكون حضورهم متوقعاً ومجدولاً ومؤكداً مع المقر الرئيسي قبل لمس أي جهاز. ويجب أن يملك الموظفون صلاحية صريحة للرفض، وأن يدركوا أن الرفض هو التصرف الصحيح إذا فشل التحقق.
- توثيق سلسلة العهدة لأي جهاز يُزال أو يُستبدل، بما في ذلك من أذن بذلك وأين ذهب الجهاز الأصلي.
يشترط معيار صناعة بطاقات الدفع فحص أجهزة الدفع دورياً للكشف عن العبث والاستبدال، فهذا التزام امتثالي فضلاً عن كونه ضابطاً عملياً. ولا يستغرق في معظم المتاجر سوى دقيقتين عند الافتتاح، وهو الدفاع الوحيد ضد هجوم لا يترك أثراً في أي مكان آخر.
ما الذي يجب على متاجر التجزئة السعودية معالجته؟
أربعة عوامل تُشكّل أمن التجزئة في المملكة، وأولها سطح هجوم جديد حقاً لم يكن موجوداً قبل سنوات قليلة.
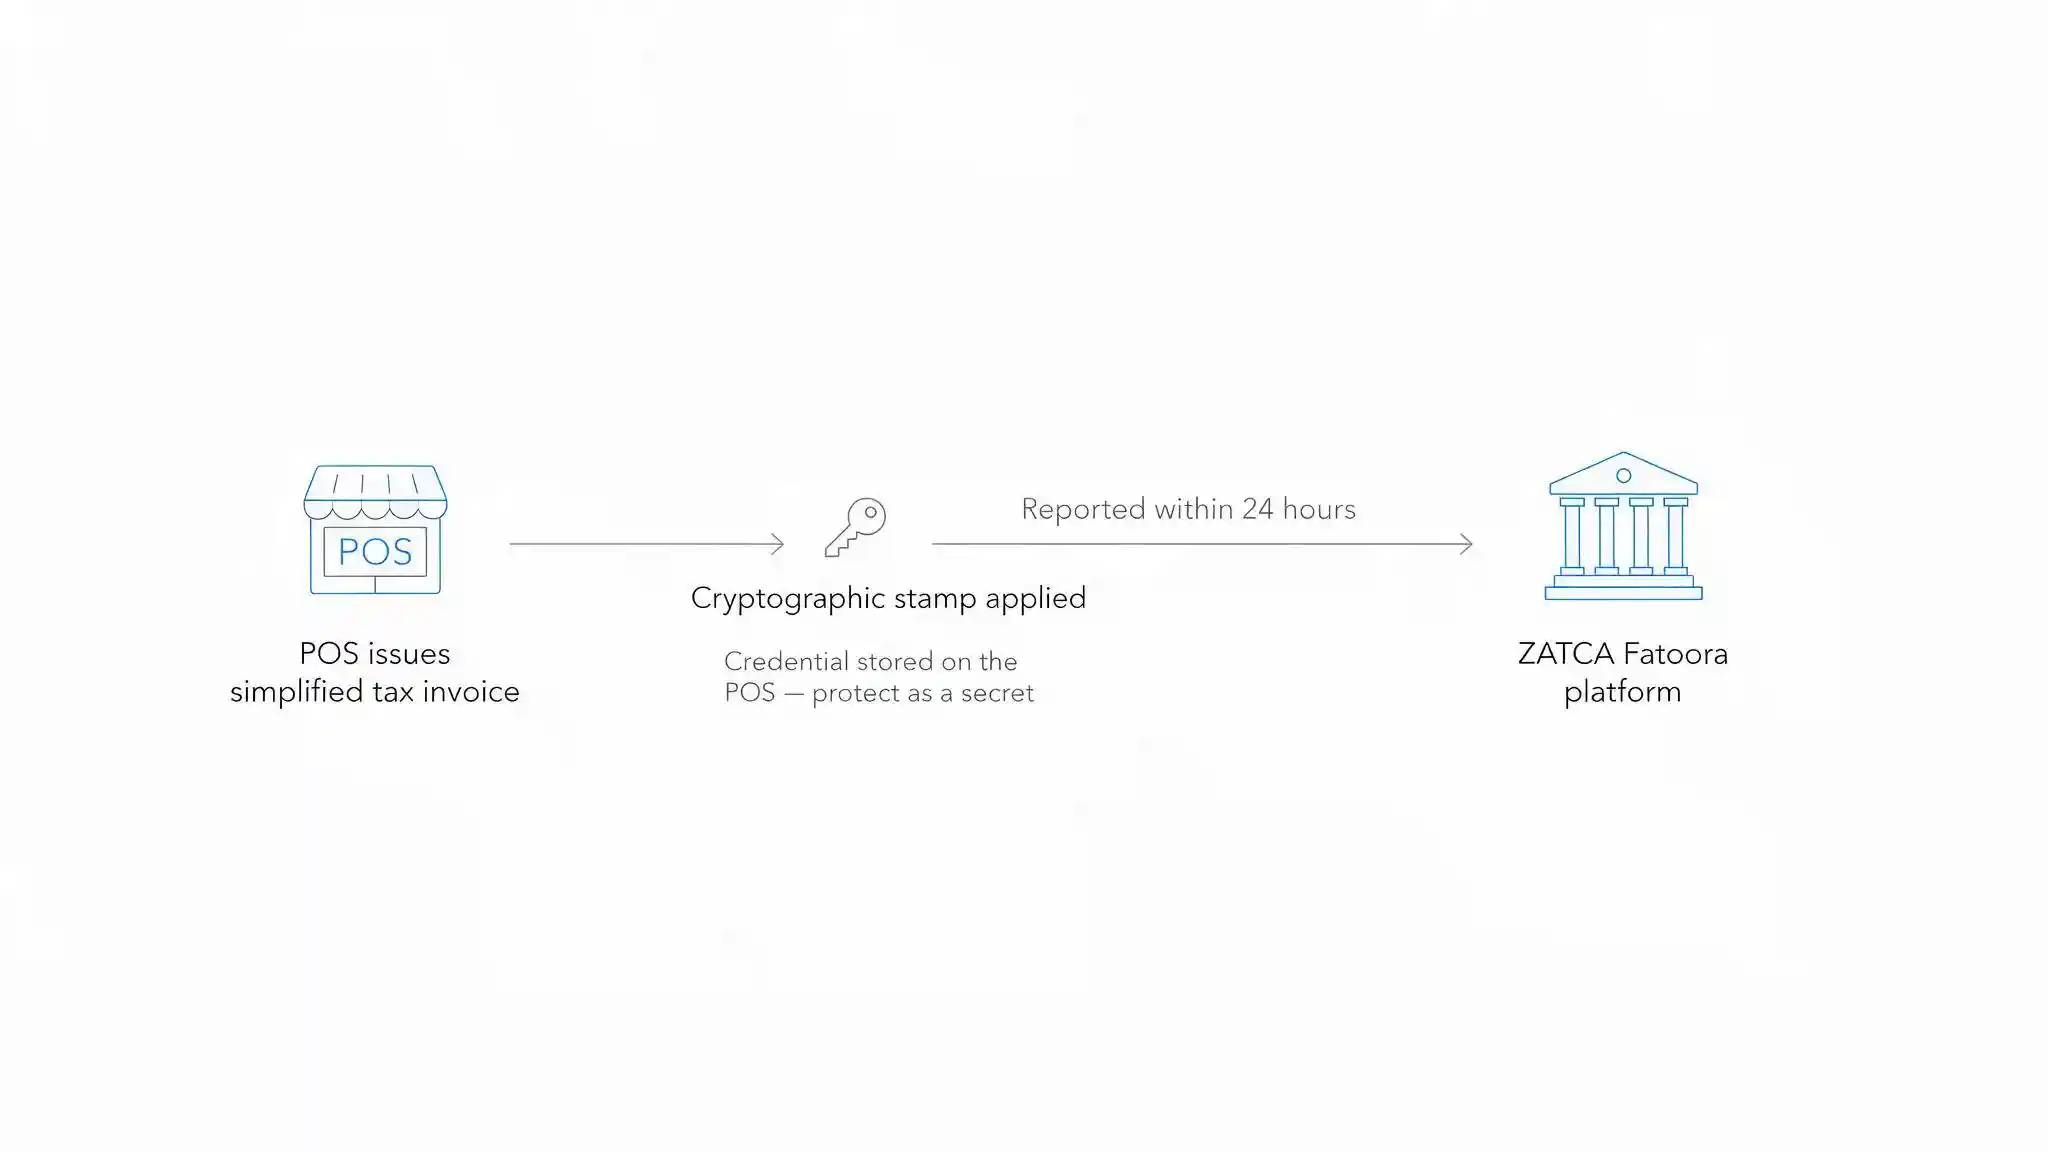
الفوترة الإلكترونية من ZATCA وضعت بيانات اعتماد تشفيرية داخل كل نقطة بيع. بموجب متطلبات الفوترة الإلكترونية الصادرة عن هيئة الزكاة والضريبة والجمارك، تشترط المرحلة الثانية (مرحلة الربط والتكامل) أن تتصل أنظمة الفوترة بمنصة فاتورة، وأن تحصل على معرّف ختم تشفيري، وأن تختم كل فاتورة تشفيرياً، وأن تتضمن رمز QR. ويجب الإبلاغ عن الفواتير الضريبية المبسطة، وهي ما تُصدره نقطة البيع في متاجر التجزئة، إلى المنصة خلال أربع وعشرين ساعة من إصدارها.
ويترتب على ذلك أمران لم يلتفت إليهما معظم تجار التجزئة. الأول أن نقطة البيع باتت تحتفظ ببيانات اعتماد تشفيرية، وهي سرّ يتطلب الحماية ذاتها التي يتطلبها أي سرّ آخر، فتنطبق عليها مباشرة أسئلة إدارة الأسرار: أين تُخزَّن، ومن يستطيع استخراجها، وماذا يحدث عند استبدال الجهاز أو التخلص منه. والثاني أن جهاز المحاسبة أصبح لديه اتصال صادر بمنصة حكومية، مما يعني أن قواعد جدار الحماية لقطاع الدفع يجب أن تسمح بهذا المسار صراحةً وتراقبه، بدلاً من الاكتفاء بقاعدة سماح واسعة تسمح بكل شيء آخر أيضاً.
التزامات أنظمة الدفع والجهات التنظيمية. تمر مدفوعات البطاقات المحلية في الغالب عبر الشبكة الوطنية (مدى) التابعة للبنك المركزي السعودي، ويعمل التجار وفق قواعدها إلى جانب معيار صناعة بطاقات الدفع. وتتحمل الجهات المالية الخاضعة للتنظيم ومزوّدو خدمات الدفع التزامات الإطار التنظيمي للأمن السيبراني الصادر عن ساما، فيما تقع مؤسسات التجزئة الكبرى ضمن نطاق الضوابط الأساسية للأمن السيبراني (ECC) الصادرة عن الهيئة الوطنية للأمن السيبراني (NCA).
كاميرات المتاجر تحمل مجموعتين من الالتزامات. تُعدّ منشآت التجزئة من المنشآت المشمولة بنظام استخدام كاميرات المراقبة الأمنية، الذي يشترط موافقة وزارة الداخلية، ووضع لوحات إرشادية، وتحديد مدة الاحتفاظ بالتسجيلات. وبشكل منفصل، تُعدّ اللقطات المسجلة وأي بيانات للعملاء أو لبرامج الولاء بيانات شخصية بموجب نظام حماية البيانات الشخصية (PDPL) الذي تشرف عليه الهيئة السعودية للبيانات والذكاء الاصطناعي (سدايا). ونظام الكاميرات هو أيضاً أصل شبكي مكانه قطاع خاص به وضمن دورة التحديثات الأمنية، وهو ما يغفل عنه تجار التجزئة كثيراً لأنه اشتُري بوصفه أداة لمنع الفاقد.
هياكل الامتياز التجاري توزّع المساءلة. يعمل جزء كبير من قطاع التجزئة السعودي عبر ترتيبات الامتياز التجاري والامتيازات المؤجرة، حيث يضع مالك العلامة التجارية المعايير ويدير المشغّل المتجر. ويجب النص صراحةً على المسؤوليات الأمنية في اتفاقية الامتياز: من يحدّث برنامج المحاسبة، ومن يملك عقود الموردين، ومن يُسأل إذا اختُرق متجر، وما الذي يحق لمالك العلامة تدقيقه. فإذا تُركت دون تحديد، افترض كل طرف بشكل منطقي أن الطرف الآخر يتولاها.
أما فيما يخص الموظفين، فاجعل التدريب قصيراً ومخصصاً لكل دور. فدوران الموظفين في التجزئة يجعل التعلم الإلكتروني السنوي غير فعّال، لذا قدّم خمس دقائق في اليوم الأول تغطي ثلاثة أمور: لا تشارك بيانات الدخول أبداً، وتحقق من هوية أي شخص يريد لمس جهاز الدفع، وأبلغ عن أي أمر غير مألوف دون خوف من أن تكون مخطئاً. ثم عزّز ذلك بمحاكاة دورية كما هو موضح في التدريب على التوعية الأمنية.
تتولى Blue Edge، الموزّع التقني ومقرها الدمام في المملكة العربية السعودية، توزيع حلول NinjaOne لإدارة الأجهزة الطرفية والتحديثات لشبكات المتاجر الموزعة، وتدريب KnowBe4 على التوعية الأمنية، إلى جانب الكابلات المهيكلة والشبكات التي تعتمد عليها شبكات المتاجر.
ما أكثر الأخطاء الأمنية شيوعاً في قطاع التجزئة؟
ستة أخطاء تقف وراء معظم اختراقات قطاع التجزئة.
شبكة متجر مسطحة. اشتراك أجهزة المحاسبة وحاسوب المستودع والشبكة اللاسلكية للزوار والكاميرات واللوحات الرقمية في قطاع واحد يعني أن أي جهاز ضعيف يمكنه الوصول إلى نظام الدفع.
وصول مشترك للموردين عن بعد إلى جميع المتاجر. اختراق بيانات اعتماد واحدة يعني اختراق كل المتاجر في آن واحد، وهو النمط الذي يقف وراء عدد من أكبر اختراقات التجزئة المسجلة.
غياب الفحص المادي لأجهزة الدفع. العبث لا يترك أي قيد في السجلات، فالروتين الذي لا يؤديه أحد يعني هجوماً لا يكتشفه أحد.
حسابات دخول مشتركة للمديرين. حساب واحد يُستخدم عبر الورديات يقضي على المساءلة، ويبقى فعّالاً بعد مغادرة كل موظف، ويجعل احتيال المرتجعات مستحيل التتبع.
التعامل مع الامتثال بوصفه مهمة سنوية. الاستبيان الذي يُستكمل مرة في السنة يصف حالة كانت قائمة لفترة ما بعد ظهر يوم واحد. فالضوابط إما أن تعمل يومياً أو أنها غير موجودة.
ترك بيانات اعتماد ZATCA دون حماية على جهاز المحاسبة. معرّف الختم التشفيري سرّ، وتخزينه في موقع مقروء على جهاز مشترك هو الخطأ نفسه المتمثل في كلمة مرور مكتوبة داخل الشيفرة، لكن مع جهة تنظيمية في الصورة.
أخرِج بيانات البطاقات من المتجر
أثمن ما يمكن أن يفعله تاجر التجزئة لأمن بيانات البطاقات هو ألا يكون في موقع يمكن أن يفقدها فيه. فالتشفير من نقطة إلى نقطة والترميز قرارات شراء لا مشاريع أمنية، وما إن يُطبَّقا حتى تصبح فئة كاملة من الهجمات بلا أهمية بدلاً من أن تكون شيئاً يتطلب الدفاع.
بعد ذلك، تحمل ثلاثة أمور معظم المخاطر المتبقية، وليس فيها ما هو غريب. جزّئ شبكة المتجر بالطريقة نفسها في كل المتاجر، بحيث يكون الضابط الذي تم التحقق منه مرة متحققاً منه في كل مكان. وامنح كل مورد حسابات مسمّاة مع المصادقة متعددة العوامل ووصولاً محدداً بفترة زمنية، بدلاً من بيانات اعتماد مشتركة واحدة تفتح السلسلة بأكملها. وأضف فحصاً لأجهزة الدفع مدته دقيقتان إلى روتين الافتتاح، لأنه الضابط الوحيد الذي يكشف العبث المادي على الإطلاق.
أما بالنسبة لمتاجر التجزئة السعودية فهناك الآن أمر رابع. فنقطة البيع تحتفظ ببيانات اعتماد تشفيرية وتتصل بمنصة حكومية، مما يجعلها نظاماً لديه أسرار يجب حمايتها ومسار صادر يجب ضبطه. تعامل مع بيانات الاعتماد هذه تماماً كما تتعامل مع كلمة مرور قاعدة البيانات، واكتب قاعدة جدار الحماية الخاصة باتصال منصة فاتورة بشكل محدد ودقيق بدلاً من ترك القطاع مفتوحاً للوصول إليها.
الأسئلة الشائعة
-
ما التشفير من نقطة إلى نقطة ولماذا يهم؟
يعني التشفير من نقطة إلى نقطة أن جهاز الدفع يشفّر بيانات البطاقة لحظة التقاطها، باستخدام مفاتيح لا يملكها التاجر، فتمر البيانات عبر نقطة البيع وشبكة المتجر بصيغة لا يستطيع أحد هناك قراءتها، ولا يستطيع فك تشفيرها إلا مزود الدفع. وأهميته أن البرمجيات الخبيثة على نقطة البيع لا تجد شيئًا مقروءًا لسرقته، واختراق الشبكة لا يكشف بيانات بطاقات، مما يُخرج هذه الأنظمة أيضًا من معظم نطاق الامتثال.
-
هل يجب أن يملك الموردون وصولًا عن بُعد إلى كل متجر؟
ليس ببيانات دخول مشتركة، وهي الطريقة المعتادة. فحساب دعم واحد مخترَق يصل حينها إلى السلسلة كلها دفعة واحدة، وهذا النمط وراء عدد من أكبر اختراقات التجزئة المسجلة. امنح كل مورد حسابات فردية مسماة، واشترط المصادقة متعددة العوامل، ووجّه الوصول عبر مسار محكوم بدلًا من الاتصالات المباشرة، وامنحه لفترة العمل فقط، وسجّل كل جلسة.
-
كيف تكتشف جهاز دفع تم العبث به؟
عبر روتين فحص مادي، لأن العبث لا يُنتج أي سجل في أي مكان. سجّل كل جهاز برقمه التسلسلي مقابل متجره وموقعه على الكاونتر، وصوّر كل جهاز عند التركيب من زوايا ثابتة، واجعل الموظفين يقارنون بهذه الصور المرجعية يوميًا أو أسبوعيًا. وتحقق من الملحقات غير المتوقعة والغلاف المعدل والأختام التالفة والكابلات الإضافية، واشترط التحقق مع الإدارة الرئيسية قبل السماح لأي شخص بصيانة جهاز.
-
ماذا تعني الفوترة الإلكترونية من هيئة الزكاة والضريبة والجمارك لأمان نقاط البيع؟
يتطلب التكامل في المرحلة الثانية ربط نظام الفوترة بمنصة فاتورة، والاحتفاظ بمعرّف ختم تشفيري وختم كل فاتورة، مع الإبلاغ عن الفواتير الضريبية المبسطة خلال أربع وعشرين ساعة. وهذا يضع بيانات اعتماد تشفيرية داخل نقطة البيع ويُنشئ اتصالًا صادرًا من قطاع الدفع إلى منصة حكومية. فاحمِ بيانات الاعتماد كأي بيانات سرية أخرى، واكتب قاعدة جدار الحماية لهذا الاتصال بدقة.
-
كيف تدرّب موظفي التجزئة مع ارتفاع معدل دورانهم؟
اجعل التدريب قصيرًا ومحددًا ويُقدم في اليوم الأول بدلًا من وحدة سنوية لا يصل إليها معظم الموظفين الموسميين. وتغطي ثلاث نقاط معظم المخاطر: لا تشارك بيانات الدخول أبدًا، وتحقق من هوية أي شخص يريد لمس جهاز الدفع وارفض إذا فشل التحقق، وأبلغ عن أي شيء غير معتاد دون القلق من الخطأ. وعزّز ذلك بمحاكاة تصيد دورية، وأوضح أن الإبلاغ عن إنذار كاذب هو دائمًا التصرف الصحيح.
هل تراجع منظومة الأمن في جميع متاجرك؟
تعمل Blue Edge مع المؤسسات في مختلف أنحاء المملكة العربية السعودية في مجالات إدارة الأجهزة الطرفية، وتحديثات الأمان، والتوعية الأمنية، وشبكات المتاجر.
اتصل على +٩٦٦ ٥٣ ٩٨٥٥ ١٨٨ أو تواصل مع فريقنا لمناقشة متطلباتك.
NinjaOne في المملكة العربية السعوديةعن بلو إيدج
شركة بلو إيدج موزع تقني ذو قيمة مضافة مقره الدمام بالمملكة العربية السعودية، يوفر الشاشات التفاعلية وأنظمة المباني الذكية والبنية التحتية للشبكات وبرمجيات أمن المعلومات للشركات والمشاريع السكنية في أنحاء المملكة، مع خدمات التركيب والدعم الفني.
اعرف المزيد عن بلو إيدج →نُشر في ٩ سبتمبر ٢٠٢٦ • آخر تحديث ٣ أكتوبر ٢٠٢٦ • تتم مراجعة هذه المقالة عند تغير المعايير أو الأنظمة أو إرشادات المنتجات.


