سلة التسوق


- المقالات
- الأمن السيبراني
- إدارة سطح الهجوم للشركات النامية في المملكة العربية السعودية
إدارة سطح الهجوم للشركات النامية في المملكة العربية السعودية
اكتشف الأصول المنسية: الاستيلاء على النطاقات الفرعية، وتطبيقات SaaS غير المعتمدة، وخوادم المتكاملين وأنظمة المباني، ونطاقات .sa التي تغفلها الأدوات العالمية.
بقلم فريق بلو إيدج | نُشر في ٨ سبتمبر ٢٠٢٦ | حُدّث في ٣ أكتوبر ٢٠٢٦ | مدة القراءة: ١٢ دقيقة
إجابة سريعة
إدارة سطح الهجوم (ASM) عملية مستمرة لاكتشاف كل نقطة يمكن أن يتسلل منها مهاجم إلى المؤسسة أو يستخرج منها بياناتها، ثم جردها وترتيب أولوياتها وتقليصها. وينصبّ التركيز على الاكتشاف، لأن الاختراقات كثيرًا ما تبدأ من أصل لم يكن أحد يعلم بوجوده، مثل نطاق فرعي منسي، أو بيئة اختبار تُركت مكشوفة، أو خادم أنشأه مقاول ولم يسلّمه قط.
السؤال المحرج في معظم المراجعات الأمنية ليس عن الثغرات الموجودة، بل عن عدد الأنظمة التي تملكها المؤسسة.
اطرح هذا السؤال على مدير تقنية المعلومات في شركة تضاعف حجمها خلال ثلاث سنوات، وستأتي الإجابة بعد تردد. فهناك البيئة الموثقة، ثم هناك كل ما عداها: الموقع المصغر لحملة تسويقية طلبه فريق التسويق قبل عامين، وبيئة التجهيز التي أنشأها أحد المطورين لعرض توضيحي، وحساب التخزين الذي أُنشئ أثناء عملية ترحيل، والخادم الذي بناه متكامل الأنظمة لتشغيل منصة إدارة المبنى.
المهاجمون لا يهاجمون البيئة الموثقة، بل يهاجمون كل ما يمكن الوصول إليه، والأصول المتاحة التي لا يراقبها أحد هي أسهل نقطة للبدء.
يتناول هذا الدليل ما يشكّل سطح الهجوم فعليًا، وأين يختبئ في الشركات سريعة النمو، وكيف تعثر على الأصول التي لم يدوّنها أحد، وكيف ترتب أولويات ما تجده، إضافة إلى أجزاء البيئة التقنية في المملكة التي تغفلها الأدوات العالمية عادةً.
ما هي إدارة سطح الهجوم؟
سطح الهجوم هو مجموع النقاط التي يمكن لطرف غير مصرح له أن يحاول من خلالها الدخول إلى المؤسسة أو استخراج بياناتها. وإدارة سطح الهجوم هي العملية المستمرة لاكتشاف تلك النقاط وتسجيلها وترتيب أولويات المخاطر التي تحملها كل منها وتقليص مجموعها.
ويتكون السطح من أربعة أجزاء، وعادةً لا تتتبع المؤسسات جيدًا إلا واحدًا منها:
- الخارجي. النطاقات والنطاقات الفرعية، وعناوين IP العامة، وتطبيقات الويب، وواجهات API، والخدمات والمنافذ المكشوفة، والتخزين السحابي، والشهادات، وسجلات DNS، وتطبيقات الجوال، ومستودعات الكود العامة.
- الداخلي. الأجهزة الطرفية، والخوادم، والتطبيقات الداخلية، ومجلدات الملفات المشتركة، وحسابات الخدمة، وواجهات الإدارة.
- التقنيات التشغيلية وأنظمة المباني. وحدات التحكم في إدارة المباني، ولوحات التحكم في الدخول، والكاميرات، وأجهزة التسجيل، ومشغلات اللوحات الرقمية، وأجهزة استشعار البيئة.
- العنصر البشري والأطراف الخارجية. الموظفون والمقاولون بوصفهم هدفًا للتصيد الاحتيالي، والموردون الذين يملكون صلاحيات وصول أو يحتفظون ببيانات.
والكلمة المحورية في هذا التعريف هي "مستمرة". فالجرد الذي يُعدّ مرة واحدة ثم يُحفظ ليس سوى وصف للحظة مضت. فكل خدمة وبيئة واشتراك وفرع جديد يضيف إلى السطح، والفجوة بين ظهور الأصل وانتباه أحد إليه هي نافذة التعرض للخطر.
والمبدأ الكامن وراء ذلك سهل القول صعب التطبيق: لا يمكنك حماية ما لا تعرف أنك تملكه، والأصول التي لا تعرف عنها هي تحديدًا تلك التي لا يشملها جدول تحديثات ولا مراقبة ولا مسؤول.
أين يختبئ سطح الهجوم فعليًا؟
في الشركات النامية يتسع السطح أسرع من قدرة الجهة المسؤولة عنه. وهناك تسعة مواضع تفسر معظم الأصول المفقودة.
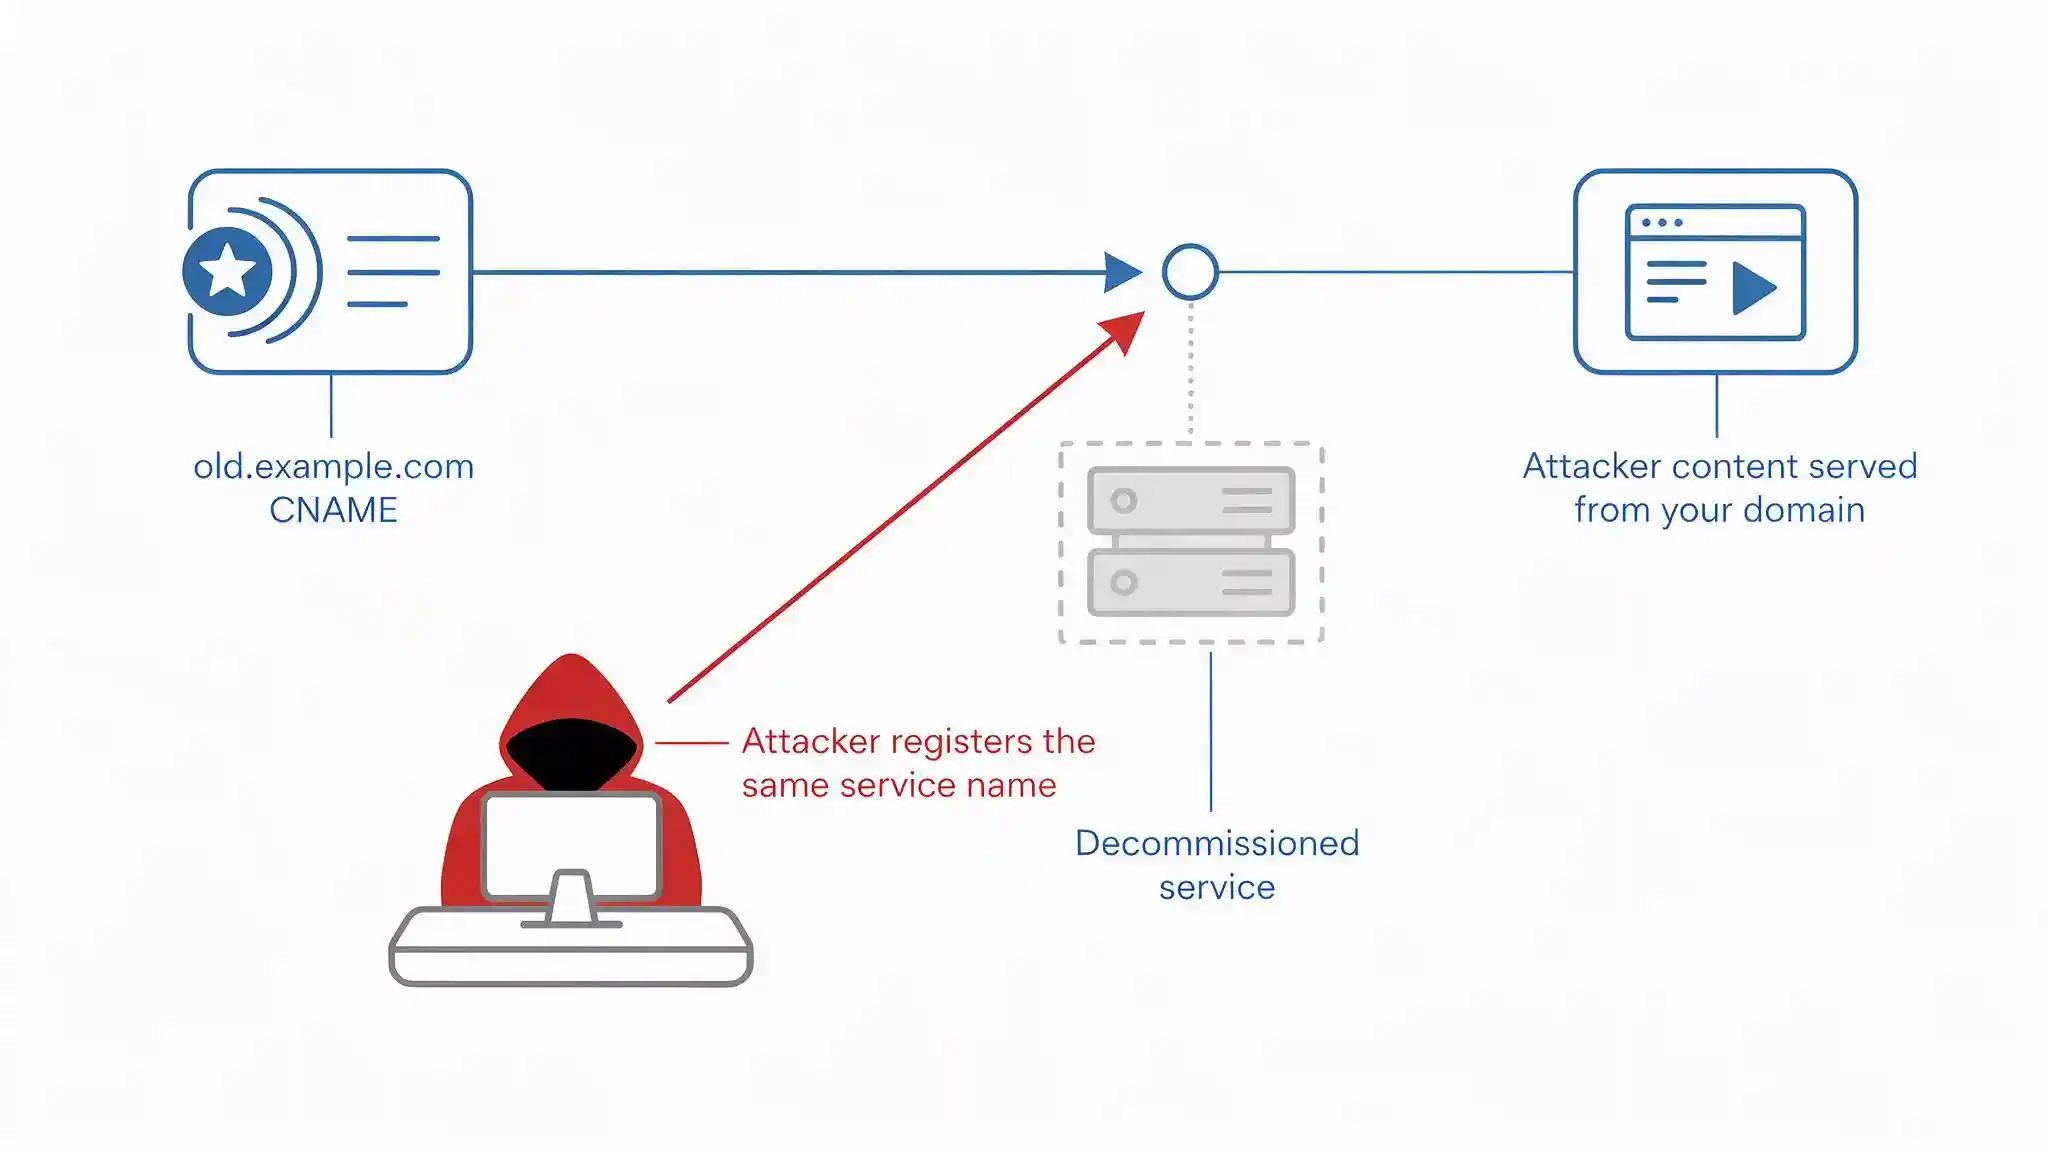
النطاقات الفرعية المنسية وسجلات DNS المعلّقة. يحدث الاستيلاء على النطاق الفرعي حين يظل سجل DNS يشير إلى خدمة سحابية أُوقف تشغيلها، ما يتيح للمهاجم تسجيل اسم تلك الخدمة وتقديم محتواه الخاص من نطاقك. فيرث المهاجم علامتك التجارية وثقة شهادة TLS الخاصة بك، بل وملفات تعريف الارتباط في بعض الإعدادات.
بيئات التطوير والتجهيز. كثيرًا ما تكون متاحة عبر الإنترنت، وكثيرًا ما تحتوي على نسخة من بيانات الإنتاج، وتخضع في الغالب لضوابط أضعف من بيئة الإنتاج.
الموارد السحابية اليتيمة. حاوية تخزين أُنشئت أثناء عملية ترحيل، أو جهاز افتراضي بعنوان عام تُرك يعمل بعد انتهاء المشروع، أو لقطة قاعدة بيانات صُدّرت لأغراض الاختبار.
تطبيقات SaaS الظلية. تشترك الإدارات في أدوات باستخدام بطاقة الشركة، فتحتفظ الأداة ببيانات العملاء أو الموظفين، ولا تعلم الجهة الأمنية بوجودها إلا عند الإبلاغ عن الاختراق. وهنا يثبت وسيط أمن الوصول إلى السحابة جدواه.
المواقع التسويقية المصغرة القديمة. مواقع حملات تعمل بنظام إدارة محتوى غير محدّث، ولا تزال تعمل بعد سنوات من انتهاء الحملة.
واجهات الإدارة المكشوفة. سطح المكتب البعيد، ومنافذ قواعد البيانات، ولوحات الإدارة، وواجهات الويب للطابعات، ووحدات التحكم في إدارة الأجهزة، التي يمكن الوصول إليها من الإنترنت لأن قاعدة في جدار الحماية أُضيفت مؤقتًا ولم تُحذف قط.
مستودعات الكود العامة. الكود المصدري والإعدادات، وكثيرًا ما تتضمن بيانات اعتماد. وتجد كيفية التعامل مع بيانات الاعتماد المكتشفة بهذه الطريقة في مقال إدارة الأسرار.
الأنظمة التي بناها المقاولون. يُنشئ متكامل الأنظمة خادمًا أو بوابة لتشغيل مشروع، ويستخدم تسمياته الخاصة، فلا يدخل الأصل أبدًا في جرد العميل لأن التسليم شمل الوثائق والقبول دون الأصول.
البيئات الموروثة. تجلب عمليات الاستحواذ والمشاريع المشتركة بيئة مجهولة ذات تعرض مجهول، وغالبًا ما تُربط بشبكة الشركة قبل أن يرسم أحد خريطتها.
كيف تكتشف الأصول التي لم يوثقها أحد؟
يجب أن يبدأ الاكتشاف من مكان آخر غير الجرد الحالي، لأن البحث في قائمة الأصول المعروفة لن يُرجع إلا الأصول المعروفة. استخدم المصادر نفسها التي يستخدمها المهاجم.
سجلات شفافية الشهادات. تُسجَّل كل شهادة TLS موثوقة علنًا في سجلات عامة، لذا فإن البحث في هذه السجلات عن نطاقك يكشف نطاقات فرعية نسيتها، بما فيها أسماء توحي بأنها داخلية ولم يُقصد أن تكون علنية. وهذه الخطوة مجانية وتستغرق دقائق، وهي باستمرار الخطوة الأولى الأعلى مردودًا.
حصر DNS ومراجعة السجلات. راجع المنطقة الكاملة لكل نطاق تملكه، وابحث تحديدًا عن السجلات التي تشير إلى خدمات لم تعد تستخدمها، فهي السجلات المعلّقة التي تقف وراء الاستيلاء على النطاقات الفرعية.
مراجعة نطاقات عناوين IP العامة. تحقق من العناوين المخصصة للمؤسسة وما يستجيب على كل منها، ثم قارن ذلك بما ينبغي أن يكون متاحًا.
جرد مزوّد الخدمة السحابية. توفر كل منصة سحابية رئيسية جردًا للأصول عبر جميع المناطق والاشتراكات. شغّله على كل حساب، بما في ذلك الحسابات التي فتحها فريق بمفرده.
سجلات تسجيل الدخول الموحد والهوية. تُظهر سجلات المصادقة التطبيقات التي يسجل الموظفون الدخول إليها فعليًا، ما يكشف تطبيقات SaaS لم تعتمدها الجهة الأمنية قط.
السجلات المالية وسجلات المصروفات. هذا أقل مصادر الاكتشاف استخدامًا رغم أنه لا يكلف شيئًا. فالإدارة المالية تحتفظ بسجل لكل اشتراك تدفع المؤسسة مقابله. قارن كشوف البطاقات ومطالبات المصروفات بقائمة التطبيقات المعتمدة، وسيكون الفرق هو بيئة SaaS الظلية لديك، مع مسؤول مرتبط مسبقًا بكل بند.
فحص الشبكة الداخلية. امسح النطاقات الداخلية بحثًا عن الأجهزة النشطة والخدمات المفتوحة، بما في ذلك النطاقات التي تعمل عليها معدات المرافق والتشغيل.
مصادر الكود والنصوص المنشورة علنًا. ابحث في المستودعات العامة عن نطاقات المؤسسة وأسماء أجهزتها الداخلية.
نفّذ الاكتشاف بشكل مستمر لا سنوي. فالدورة الربع سنوية تعثر على بيئة تطوير مكشوفة بعد ستة أسابيع في المتوسط من ظهورها، بينما وجدها المهاجم الذي يمسح الإنترنت باستمرار في يومها الأول.
هل فحص الثغرات هو نفسه إدارة سطح الهجوم؟
لا، ويوضح الجدول التالي لماذا يهم هذا الفرق عند تحديد أوجه الإنفاق.
| المعيار | الجرد اليدوي للأصول | فحص الثغرات الدوري | إدارة سطح الهجوم الخارجي المستمرة | اختبار الاختراق |
|---|---|---|---|---|
| ما يقدمه | قائمة موثقة | نتائج على الأهداف المفحوصة | أصول مكتشفة إضافة إلى نتائج التعرض | مسارات استغلال مثبتة عمليًا |
| اكتشاف الأصول المجهولة | لا | لا، فهو يفحص ما توجهه إليه | نعم، فالاكتشاف هو الغاية منه | أحيانًا، ضمن النطاق المتفق عليه |
| التكرار | عندما يحدّثه أحدهم | شهريًا أو ربع سنويًا | مستمر | سنويًا أو عند حدوث تغيير كبير |
| عمق النتائج | لا يوجد | متوسط، آلي | متوسط، الاتساع على حساب العمق | مرتفع، مع إثبات الأثر |
| التكلفة | وقت الموظفين | منخفضة إلى متوسطة | اشتراك | مرتفعة لكل مهمة |
| القيد الرئيسي | يتقادم فورًا | لا يرى أي شيء خارج قائمة أهدافه | رؤية داخلية محدودة | لحظي ومحدد النطاق |
| الاستخدام الأمثل | سجلات الملكية والمساءلة | النظافة الأمنية الروتينية للأنظمة المعروفة | العثور على ما لم يوثقه أحد | التحقق من الدفاعات في الأنظمة الحرجة |
الخلاصة الرئيسية
ماسح الثغرات لا يقدم تقارير إلا عن الأصول التي تخبره بها، ما يعني أنه يرث كل فجوة في جردك. أما إدارة سطح الهجوم فوُجدت للعثور على الأصول التي لم تكن في القائمة أصلًا، وهذا الفرق هو جوهر المسألة كلها. ومعظم الشركات النامية تجني قيمة أكبر من الاكتشاف الخارجي المستمر مقارنة بفحص أعمق للأنظمة التي كانت تعرفها مسبقًا، لأن الأنظمة المعروفة هي التي تخضع للتحديث بالفعل.
كيف ترتب أولويات ما تجده؟
ينتج الاكتشاف نتائج تفوق قدرة أي فريق على معالجتها، وترتيب الأولويات بحسب درجة الخطورة وحدها يوجه الجهد إلى المواضع الخطأ.
رتّب الأولويات وفق ثلاثة عوامل مجتمعة:
التعرض. هل يمكن الوصول إلى الأصل من الإنترنت، أم من شبكة الشركة، أم من قطاع معزول فقط؟ فالخدمة المتاحة عبر الإنترنت تتقدم على خدمة داخلية تحمل الثغرة ذاتها، ولهذا فإن تقسيم الشبكة يغيّر الأولوية كما يغيّر المخاطر.
قابلية الاستغلال. هل يُعرف أن نقطة الضعف تُستغل فعليًا على أرض الواقع؟ فقوائم الثغرات المعروفة المستغلة (KEV) وأنظمة تقييم احتمالية الاستغلال موجودة تحديدًا لأن درجات الخطورة لا تميّز بين ثغرة نظرية وأخرى تُستخدم اليوم.
القيمة. ما الذي يقف خلف الأصل؟ فالواجهة المكشوفة التي تتقدم بيانات شخصية للعملاء أو أنظمة مالية تتقدم على الواجهة نفسها في موقع تعريفي.
والاعتماد على درجة الخطورة وحدها يؤدي إلى الإخفاق المألوف: تصنيف حرج على نظام داخلي معزول يستهلك أسبوعًا من الجهد، بينما تنتظر خلفه نتيجة متوسطة على تطبيق متاح عبر الإنترنت يحتوي على بيانات العملاء.
وهناك مبدأ واحد يغيّر اقتصاديات البرنامج بأكمله: التقليص أفضل من المعالجة. فأقوى استجابة لأصل مكتشف هي في كثير من الأحيان إزالته لا تأمينه. فالموقع المصغر لحملة لم يحدّثه أحد منذ عامين لا يحتاج إلى خطة تحديثات، بل يحتاج إلى إيقافه. وبيئة التجهيز لا تحتاج إلى تقوية إن كان لا ينبغي أصلًا أن تكون متاحة من الإنترنت. واشتراك SaaS الذي لا يستخدمه أحد ينبغي إلغاؤه وحذف بياناته.
فكل أصل يُزال هو أصل لا يحتاج إلى تحديثات ولا مراقبة ولا تجديد شهادات ولا مكان في تدقيق العام المقبل. راجع النتائج بسؤال ما إذا كان ينبغي لهذا الأصل أن يوجد أصلًا، قبل أن تسأل كيف تؤمّنه.
وأخيرًا، عيّن مسؤولًا لكل أصل يبقى. فالنتائج التي لا يُسمّى لها مسؤول يُعاد اكتشافها في المراجعة التالية على الحال التي وُجدت عليها تمامًا.
ما الذي ينبغي أن تشمله الشركات السعودية؟
أربعة عناصر من البيئة التقنية السعودية تُغفل عادةً، اثنان منها تغفلهما الأدوات العالمية تحديدًا.
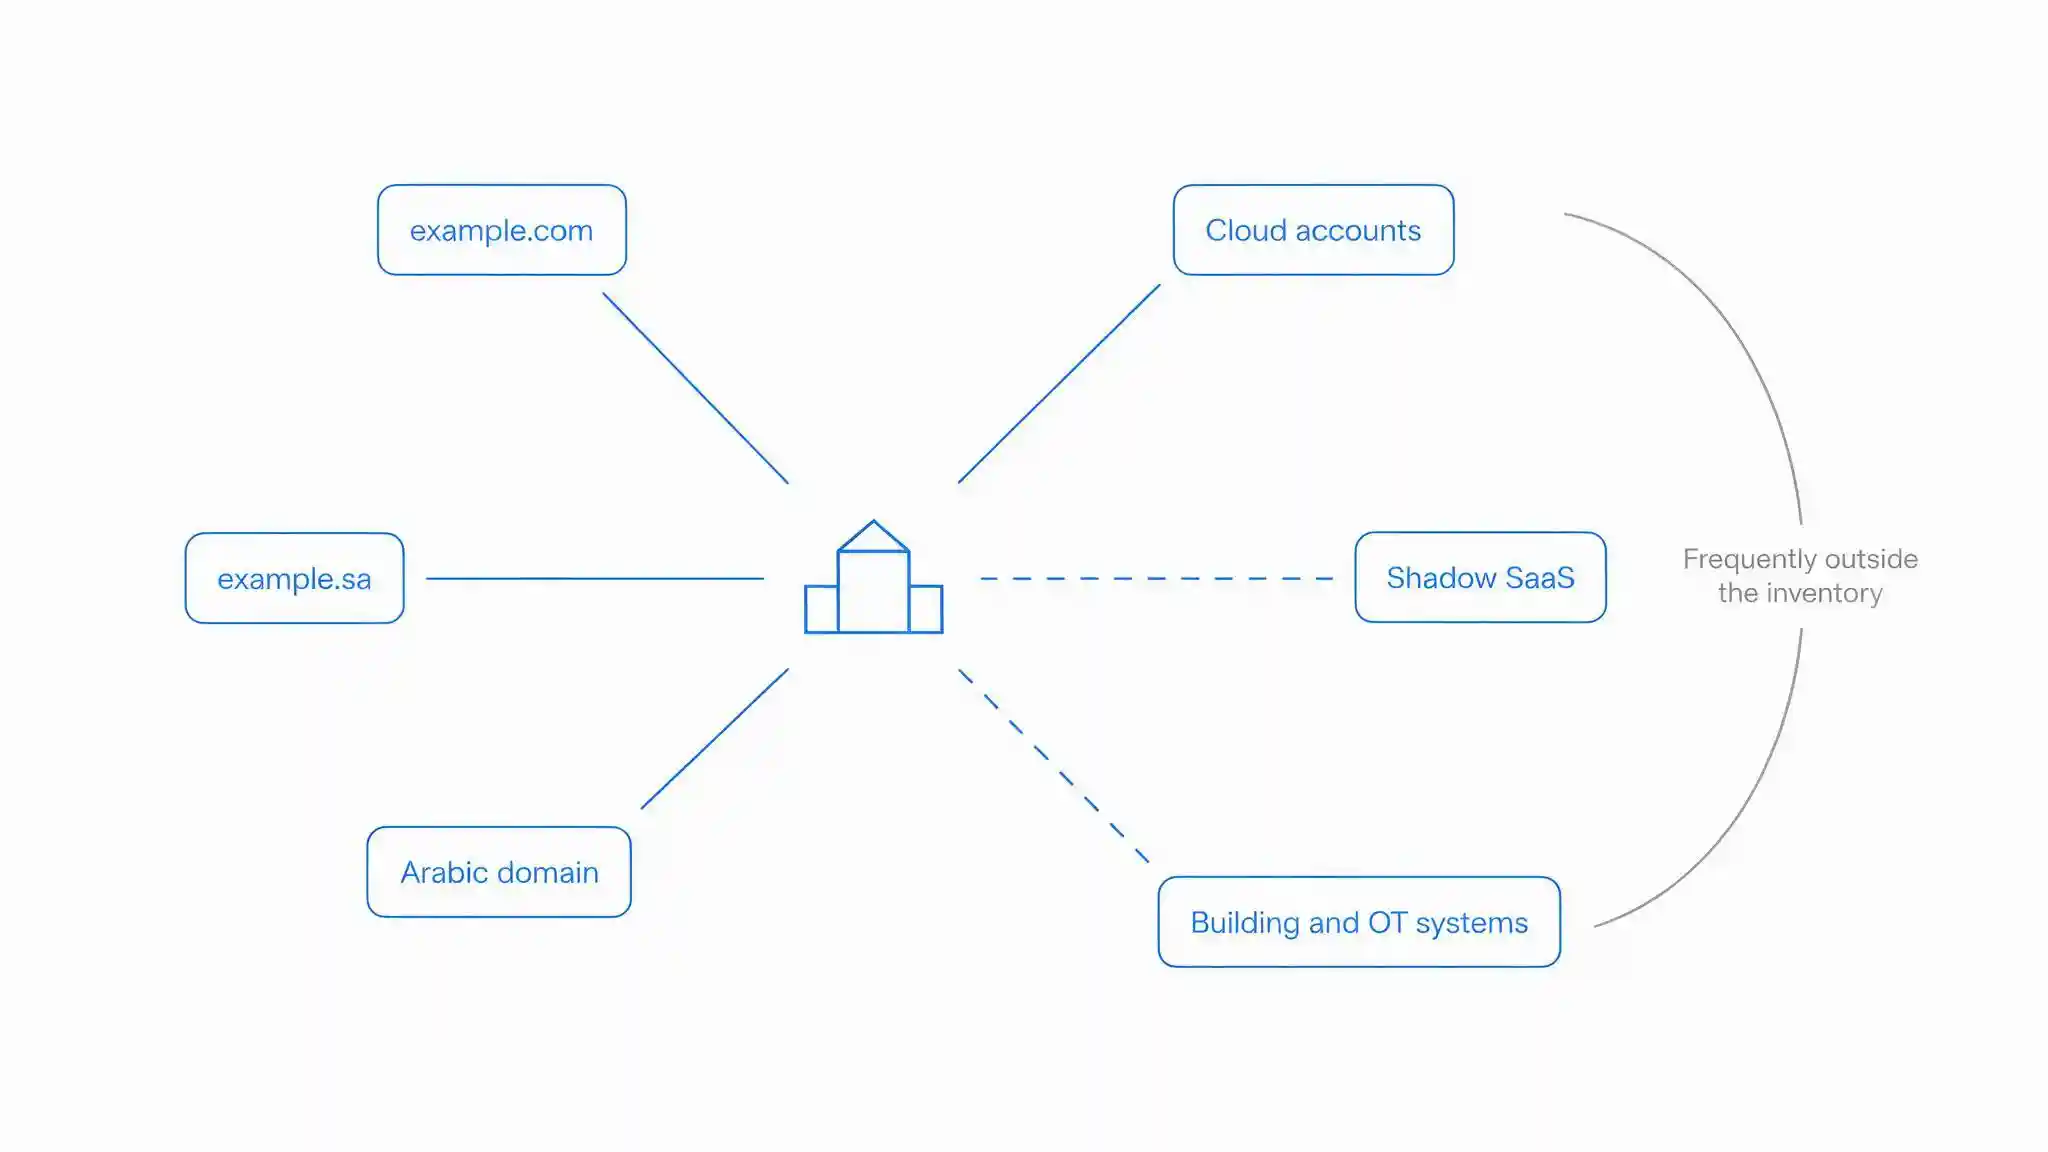
نطاقات .sa والنطاقات العربية. تمتلك المؤسسات السعودية عادةً نطاق .com إلى جانب نطاق .sa أو .com.sa مسجل عبر المركز السعودي لمعلومات الشبكة (SaudiNIC)، وكثيرًا ما تمتلك أيضًا نطاقًا عربيًا دوليًا. وغالبًا ما تُسجل هذه النطاقات الإضافية عبر وكالة تسويق أو أحد المؤسسين لا عبر إدارة تقنية المعلومات، وتُجدَّد تلقائيًا، ولا تدخل الجرد أبدًا. وأدوات الاكتشاف الخارجي التي يقتصر نطاقها على نطاق .com الرئيسي لن تعثر عليها ولا على نطاقاتها الفرعية ولا على السجلات المعلّقة تحتها. ابنِ قائمة النطاقات من سجلات المسجِّل والسجلات المالية أولًا، ثم نفّذ الاكتشاف على كل نطاق فيها لا على النطاق الذي يتبادر إلى ذهن الجميع فقط.
الأنظمة التي يبنيها المتكاملون ويحتفظون بها. يعتمد تنفيذ مشاريع تقنية المعلومات في المملكة اعتمادًا كبيرًا على متكاملي الأنظمة، وكثيرًا ما تُنشئ فرق المشاريع خوادم وبوابات ومنصات إدارة لتشغيل البيئة. وحين يشمل التسليم الوثائق والقبول دون سجل للأصول، تبقى هذه الأنظمة على الشبكة دون مسؤول عنها في المؤسسة العميلة. اجعل قائمة الأصول أحد مخرجات التسليم التعاقدية، وطابقها مع مسح للشبكة بدلًا من قبولها على سبيل الثقة. ويأتي ذلك إلى جانب أعمال مخاطر سلسلة الإمداد والأطراف الخارجية التي ينبغي أن تكون المؤسسة تنفذها بالفعل.
أنظمة المباني والتقنيات التشغيلية. وحدات التحكم في إدارة المباني، ولوحات التحكم في الدخول، وأجهزة تسجيل الفيديو، ومشغلات اللوحات الرقمية، وأجهزة استشعار البيئة، ووحدات التحكم في الري، كلها أجهزة حاسوب متصلة بالشبكة، وفي معظم المؤسسات تتبع إدارة المرافق لا إدارة تقنية المعلومات. ونادرًا ما تظهر في جرد أصول الأمن السيبراني، ونادرًا ما تُحدَّث بعد التشغيل، وجهاز تسجيل فيديو أو بوابة مبنى بعنوان عام هو بنية تحتية مكشوفة مباشرة. أدرج معدات المرافق ضمن نطاق الاكتشاف، وتعامل معها بالانضباط الموضح في مقالي أمن التقنيات التشغيلية وإدارة دورة حياة أجهزة IoT.
التوسع المدفوع بالنمو. المؤسسات التي تتوسع في إطار برامج رؤية 2030 تضيف كيانات ومشاريع مشتركة وفروعًا وعمليات استحواذ بوتيرة أسرع من مواكبة الحوكمة لها، وكل منها يجلب بيئة تقنية خاصة به. اجعل مراجعة سطح الهجوم خطوة معيارية قبل ربط أي بيئة جديدة بشبكة الشركة، لا مهمة مؤجلة للعام التالي.
وهناك مرجعيتان تنظيميتان تنطبقان هنا. فإدارة الأصول السيبرانية مجال من مجالات الضوابط الأساسية للأمن السيبراني (ECC) الصادرة عن الهيئة الوطنية للأمن السيبراني، والتي تتطلب جردًا دقيقًا ومحدّثًا للأصول. كما أن البيانات الشخصية المحفوظة في تطبيقات SaaS الظلية تظل معالجة خاضعة لـ نظام حماية البيانات الشخصية (PDPL) الذي تشرف عليه الهيئة السعودية للبيانات والذكاء الاصطناعي (سدايا)، سواء علمت الجهة الأمنية بوجود الأداة أم لا. وتخضع المؤسسات المالية لالتزامات إضافية ضمن إطار الأمن السيبراني للبنك المركزي السعودي (SAMA).
وتوزّع Blue Edge، الموزع التقني ومقره الدمام في المملكة العربية السعودية، حل NinjaOne لإدارة الأجهزة الطرفية والتحديثات الذي يكتشف الأجهزة الطرفية والخوادم ويحدّثها، وحل KnowBe4 للتدريب على التوعية الأمنية الذي يعالج الجانب البشري من سطح الهجوم.
ما أكثر الأخطاء شيوعًا في إدارة سطح الهجوم؟
ستة أخطاء تفسر معظم البيئات التي تفاجئ أصحابها.
التعامل مع الجرد كمشروع لا كعملية مستمرة. القائمة التي تُعدّ مرة واحدة تصف لحظة مضت، والأصول المضافة بعدها هي تحديدًا الأصول غير المراقبة.
حصر نطاق الاكتشاف في البيئة المعروفة. توجيه الماسح إلى قائمة الأصول لن يُرجع إلا قائمة الأصول. لذا يجب أن يبدأ الاكتشاف من مصادر خارجية بدلًا من ذلك.
ترتيب الأولويات بحسب درجة الخطورة وحدها. التصنيف الحرج على نظام معزول يستهلك جهدًا كانت تحتاجه أكثر نتيجةٌ متوسطة على تطبيق متاح عبر الإنترنت يخدم العملاء.
تحديث ما ينبغي إيقافه. إيقاف أصل غير مستخدم يزيله دفعة واحدة من كل دورات التحديث ومتطلبات التدقيق والمراقبة المستقبلية.
استبعاد المرافق والتقنيات التشغيلية. وحدات التحكم في المباني وأجهزة التسجيل ومشغلات اللوحات الرقمية أجهزة حاسوب متصلة بالشبكة، وتبعيتها لإدارة أخرى لا تخرجها من سطح الهجوم.
ترك النتائج دون مسؤول. الأصل الذي لا يُسمّى له مسؤول لن يجد من يصلحه، وستظهر النتيجة دون تغيير في المراجعة التالية.
اعثر عليها، ثم تخلّص من معظمها
الميل الغريزي في أعمال سطح الهجوم هو شراء منصة والبدء بالفحص. لكن قبل ذلك، خصص فترة ما بعد الظهر لمصدرين مجانيين. ابحث في سجلات شفافية الشهادات عن كل نطاق تملكه المؤسسة، بما في ذلك نطاقات .sa والنطاقات العربية. ثم اطلب من الإدارة المالية سجلات الاشتراكات والبطاقات لاثني عشر شهرًا وقارنها بقائمة التطبيقات المعتمدة.
يكشف هذان التمرينان باستمرار أصولًا مجهولة أكثر مما يكشفه الشهر الأول من نشر أي أداة، ولا يكلفان سوى الاهتمام.
ثم راجع ما تجده واجعل الإزالة الخيار الأول. أوقف الموقع المصغر، وأغلق قاعدة جدار الحماية، وألغِ الاشتراك غير المستخدم، واحذف التخزين اليتيم. وما يتبقى يحصل على مسؤول ومسار للتحديثات ومكان في المراقبة.
ولا ينجح البرنامج إلا إذا تكرر. فالأصول تظهر باستمرار، ولذا يجب أن يكون الاكتشاف مستمرًا كذلك، والمقياس العملي لنضج البرنامج هو المدة التي يبقاها أصل جديد متاح عبر الإنترنت قبل أن يعلم به أحد في المؤسسة.
الأسئلة الشائعة
-
ما الاستيلاء على النطاق الفرعي؟
يحدث الاستيلاء على النطاق الفرعي عندما يظل سجل DNS يشير إلى خدمة سحابية أُلغيت، فيستطيع المهاجم تسجيل اسم تلك الخدمة وتقديم محتوى من نطاقك الفرعي، فيكسب ثقة اسم نطاقك، مما يجعل التصيد أكثر إقناعًا بكثير، وفي بعض الإعدادات يستطيع الوصول إلى ملفات تعريف الارتباط الخاصة بالنطاق الأصلي. وتمنع مراجعة سجلات DNS بحثًا عن إدخالات تشير إلى خدمات لم تعد تستخدمها هذا الخطر.
-
ما شفافية الشهادات وكيف تساعد في اكتشاف الأصول؟
شفافية الشهادات نظام تسجيل عام يسجل كل شهادة TLS موثوقة علنًا تُصدر. ولأن الشهادات تُسجل مع أسماء المضيفين التي تغطيها، فإن البحث في هذه السجلات عن نطاقك يُظهر نطاقات فرعية موجودة لكنها لم توثق قط، بما فيها أسماء تبدو داخلية لم يُقصد نشرها. وهي مجانية وتستغرق دقائق وتكشف باستمرار أصولًا لا تتضمنها أي قائمة داخلية.
-
هل فحص الثغرات هو نفسه إدارة مساحة الهجوم؟
لا. يقيّم ماسح الثغرات الأهداف التي توجهه إليها، فيرث كل فجوة في جرد أصولك ولا يستطيع الإبلاغ عن أنظمة لم يسجلها أحد، بينما تقوم إدارة مساحة الهجوم على اكتشاف الأصول التي لم تكن في القائمة أصلًا، باستخدام مصادر خارجية مثل سجلات الشهادات وسجلات DNS وقوائم الموارد السحابية. وكلاهما مفيد، والماسح لا يغطي إلا ما اكتشفته عملية الاكتشاف بالفعل.
-
هل تحدّث الأصل المكشوف أم تزيله؟
أزله حيثما أمكن. فإيقاف أصل غير مستخدم يزيله من كل دورة تحديث وتجديد شهادة ومتطلب مراقبة وتدقيق مستقبلي دفعة واحدة، بينما يُبقي التحديث كل تلك الالتزامات قائمة إلى أجل غير مسمى. وتعامل مع الأصول المكتشفة بسؤال أولًا عما إذا كان يجب أن يوجد الأصل أصلًا، ثم كيف تؤمّن ما يجب وجوده فعلًا.
-
هل تغطي أدوات مساحة الهجوم الدولية نطاقات .sa والنطاقات العربية؟
ليس تلقائيًا. فالأدوات تعمل على النطاقات التي تزودها بها، وكثيرًا ما تقدم المؤسسات نطاق .com الرئيسي بينما تبقى نطاقات .sa أو .com.sa المسجلة عبر SaudiNIC وأي نطاق عربي دولي خارج النطاق. وكثيرًا ما يسجل هذه النطاقات قسم التسويق أو المؤسس لا قسم تقنية المعلومات، فلا تدخل الجرد أبدًا. ابنِ قائمة النطاقات من سجلات المسجّل والمالية أولًا، ثم وجّه الاكتشاف إليها جميعًا.
هل تراجع ما هو مكشوف فعلًا من أصول شركتك؟
تعمل Blue Edge مع المؤسسات في جميع أنحاء المملكة العربية السعودية في مجالات إدارة الأجهزة الطرفية وإدارة التحديثات والتوعية الأمنية.
اتصل على +٩٦٦ ٥٣ ٩٨٥٥ ١٨٨ أو تواصل مع فريقنا لمناقشة متطلباتك.
NinjaOne في المملكة العربية السعوديةعن بلو إيدج
شركة بلو إيدج موزع تقني ذو قيمة مضافة مقره الدمام بالمملكة العربية السعودية، يوفر الشاشات التفاعلية وأنظمة المباني الذكية والبنية التحتية للشبكات وبرمجيات أمن المعلومات للشركات والمشاريع السكنية في أنحاء المملكة، مع خدمات التركيب والدعم الفني.
اعرف المزيد عن بلو إيدج →نُشر في ٨ سبتمبر ٢٠٢٦ • آخر تحديث ٣ أكتوبر ٢٠٢٦ • تتم مراجعة هذه المقالة عند تغير المعايير أو الأنظمة أو إرشادات المنتجات.


